
AWS EKS部署Prometheus和Grafana
一、创建Prometheus工作区
1.创建工作区
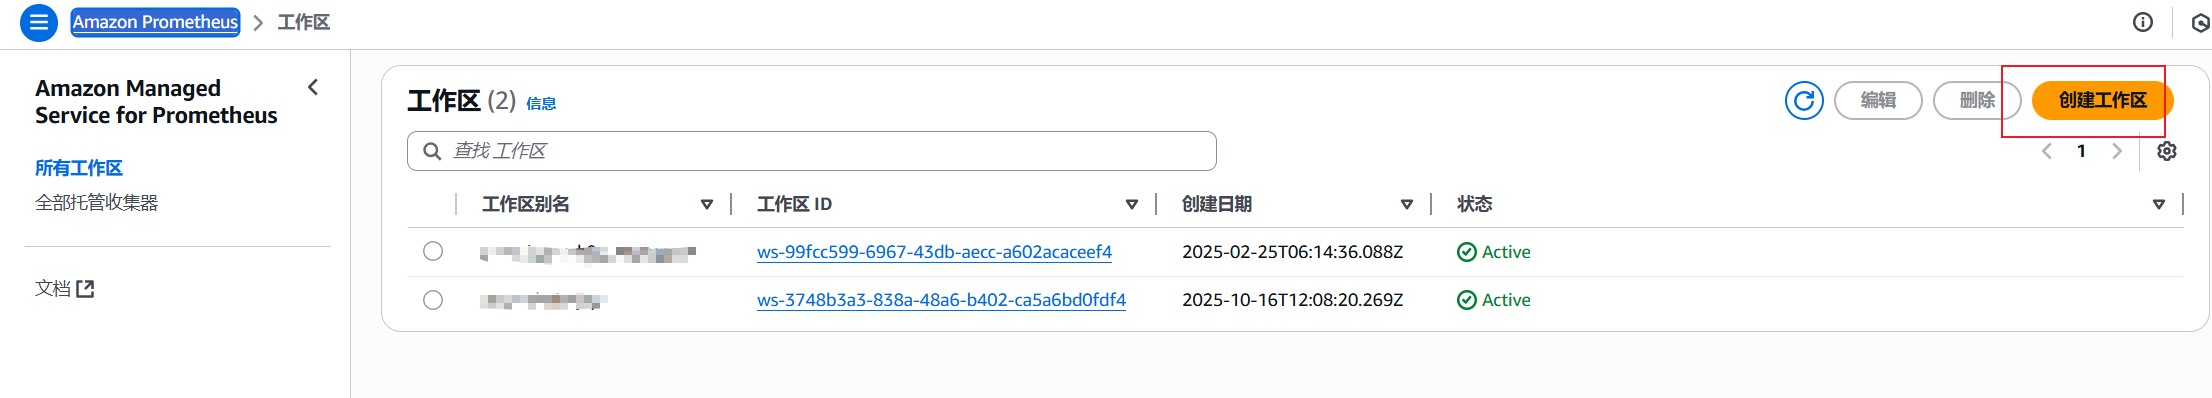
为了可以把Prometheus数据写入到AWS managed Prometheus,需要先在AWS Prometheus控制台中创建工作区
2.保存工作区配置
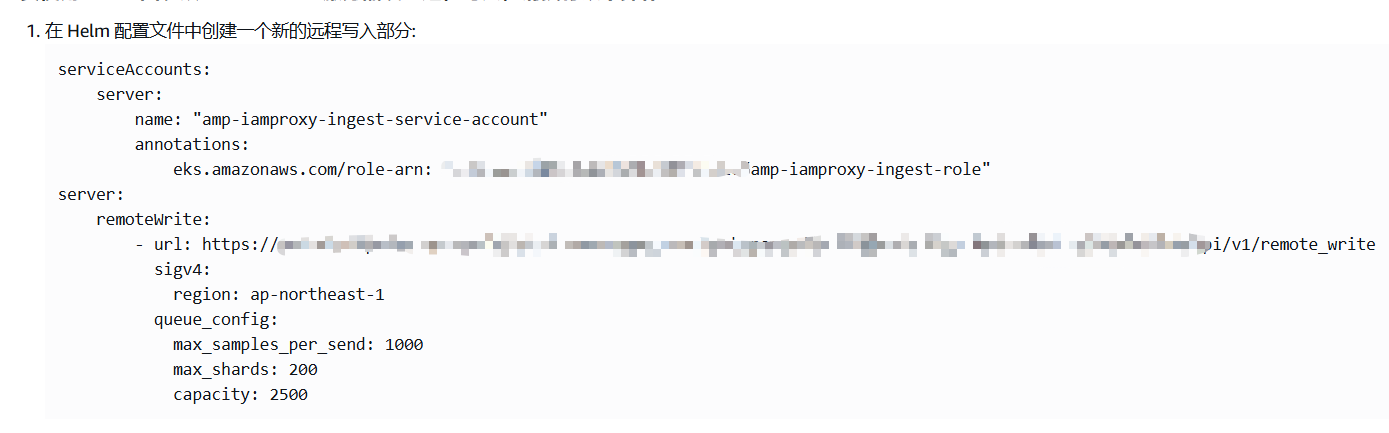
点击AWS Prometheus工作区ID进入详情,将提取/收集 中的配置保存为prometheus.yaml
3.创建从EKS提取指标的role
使用以下内容创建名为 createIRSA-AMPIngest.sh 的文件。将 <my_amazon_eks_clustername> 替换为您集群的名称,并将 <my_prometheus_namespace> 替换为您的 Prometheus 命名空间
#!/bin/bash -e

CLUSTER_NAME=<my_amazon_eks_clustername>

SERVICE_ACCOUNT_NAMESPACE=<my_prometheus_namespace>

AWS_ACCOUNT_ID=$(aws sts get-caller-identity --query "Account" --output text)

OIDC_PROVIDER=$(aws eks describe-cluster --name $CLUSTER_NAME --query "cluster.identity.oidc.issuer" --output text | sed -e "s/^https:\/\///")

SERVICE_ACCOUNT_AMP_INGEST_NAME=amp-iamproxy-ingest-service-account

SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE=amp-iamproxy-ingest-role

SERVICE_ACCOUNT_IAM_AMP_INGEST_POLICY=AMPIngestPolicy

#

# Set up a trust policy designed for a specific combination of K8s service account and namespace to sign in from a Kubernetes cluster which hosts the OIDC Idp.

#

cat <<EOF > TrustPolicy.json

{

  "Version": "2012-10-17",

  "Statement": [

    {

      "Effect": "Allow",

      "Principal": {

        "Federated": "arn:aws:iam::${AWS_ACCOUNT_ID}:oidc-provider/${OIDC_PROVIDER}"

      },

      "Action": "sts:AssumeRoleWithWebIdentity",

      "Condition": {

        "StringEquals": {

          "${OIDC_PROVIDER}:sub": "system:serviceaccount:${SERVICE_ACCOUNT_NAMESPACE}:${SERVICE_ACCOUNT_AMP_INGEST_NAME}"

        }

      }

    }

  ]

}

EOF

#

# Set up the permission policy that grants ingest (remote write) permissions for all AMP workspaces

#

cat <<EOF > PermissionPolicyIngest.json

{

  "Version": "2012-10-17",

   "Statement": [

       {"Effect": "Allow",

        "Action": [

           "aps:RemoteWrite",

           "aps:GetSeries",

           "aps:GetLabels",

           "aps:GetMetricMetadata"

        ],

        "Resource": "*"

      }

   ]

}

EOF

function getRoleArn() {

  OUTPUT=$(aws iam get-role --role-name $1 --query 'Role.Arn' --output text 2>&1)

  # Check for an expected exception

  if [[ $? -eq 0 ]]; then

    echo $OUTPUT

  elif [[ -n $(grep "NoSuchEntity" <<< $OUTPUT) ]]; then

    echo ""

  else

    >&2 echo $OUTPUT

    return 1

  fi

}

#

# Create the IAM Role for ingest with the above trust policy

#

SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE_ARN=$(getRoleArn $SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE)

if [ "$SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE_ARN" = "" ];

then

  #

  # Create the IAM role for service account

  #

  SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE_ARN=$(aws iam create-role \

  --role-name $SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE \

  --assume-role-policy-document file://TrustPolicy.json \

  --query "Role.Arn" --output text)

  #

  # Create an IAM permission policy

  #

  SERVICE_ACCOUNT_IAM_AMP_INGEST_ARN=$(aws iam create-policy --policy-name $SERVICE_ACCOUNT_IAM_AMP_INGEST_POLICY \

  --policy-document file://PermissionPolicyIngest.json \

  --query 'Policy.Arn' --output text)

  #

  # Attach the required IAM policies to the IAM role created above

  #

  aws iam attach-role-policy \

  --role-name $SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE \

  --policy-arn $SERVICE_ACCOUNT_IAM_AMP_INGEST_ARN

else

    echo "$SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE_ARN IAM role for ingest already exists"

fi

echo $SERVICE_ACCOUNT_IAM_AMP_INGEST_ROLE_ARN

#

# EKS cluster hosts an OIDC provider with a public discovery endpoint.

# Associate this IdP with AWS IAM so that the latter can validate and accept the OIDC tokens issued by Kubernetes to service accounts.

# Doing this with eksctl is the easier and best approach.

#

eksctl utils associate-iam-oidc-provider --cluster $CLUSTER_NAME --approve
执行以上脚本创建role
bash createIRSA-AMPIngest.sh
使用以下内容创建名为 createIRSA-AMPQuery.sh 的文件。将 <my_amazon_eks_clustername> 替换为集群的名称,并将 <my_prometheus_namespace> 替换为您的 Prometheus 命名空间。
#!/bin/bash -e

CLUSTER_NAME=<my_amazon_eks_clustername>

SERVICE_ACCOUNT_NAMESPACE=<my_prometheus_namespace>

AWS_ACCOUNT_ID=$(aws sts get-caller-identity --query "Account" --output text)

OIDC_PROVIDER=$(aws eks describe-cluster --name $CLUSTER_NAME --query "cluster.identity.oidc.issuer" --output text | sed -e "s/^https:\/\///")

SERVICE_ACCOUNT_AMP_QUERY_NAME=amp-iamproxy-query-service-account

SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE=amp-iamproxy-query-role

SERVICE_ACCOUNT_IAM_AMP_QUERY_POLICY=AMPQueryPolicy

#

# Setup a trust policy designed for a specific combination of K8s service account and namespace to sign in from a Kubernetes cluster which hosts the OIDC Idp.

#

cat <<EOF > TrustPolicy.json

{

  "Version": "2012-10-17",

  "Statement": [

    {

      "Effect": "Allow",

      "Principal": {

        "Federated": "arn:aws:iam::${AWS_ACCOUNT_ID}:oidc-provider/${OIDC_PROVIDER}"

      },

      "Action": "sts:AssumeRoleWithWebIdentity",

      "Condition": {

        "StringEquals": {

          "${OIDC_PROVIDER}:sub": "system:serviceaccount:${SERVICE_ACCOUNT_NAMESPACE}:${SERVICE_ACCOUNT_AMP_QUERY_NAME}"

        }

      }

    }

  ]

}

EOF

#

# Set up the permission policy that grants query permissions for all AMP workspaces

#

cat <<EOF > PermissionPolicyQuery.json

{

  "Version": "2012-10-17",

   "Statement": [

       {"Effect": "Allow",

        "Action": [

           "aps:QueryMetrics",

           "aps:GetSeries",

           "aps:GetLabels",

           "aps:GetMetricMetadata"

        ],

        "Resource": "*"

      }

   ]

}

EOF

function getRoleArn() {

  OUTPUT=$(aws iam get-role --role-name $1 --query 'Role.Arn' --output text 2>&1)

  # Check for an expected exception

  if [[ $? -eq 0 ]]; then

    echo $OUTPUT

  elif [[ -n $(grep "NoSuchEntity" <<< $OUTPUT) ]]; then

    echo ""

  else

    >&2 echo $OUTPUT

    return 1

  fi

}

#

# Create the IAM Role for query with the above trust policy

#

SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE_ARN=$(getRoleArn $SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE)

if [ "$SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE_ARN" = "" ];

then

  #

  # Create the IAM role for service account

  #

  SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE_ARN=$(aws iam create-role \

  --role-name $SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE \

  --assume-role-policy-document file://TrustPolicy.json \

  --query "Role.Arn" --output text)

  #

  # Create an IAM permission policy

  #

  SERVICE_ACCOUNT_IAM_AMP_QUERY_ARN=$(aws iam create-policy --policy-name $SERVICE_ACCOUNT_IAM_AMP_QUERY_POLICY \

  --policy-document file://PermissionPolicyQuery.json \

  --query 'Policy.Arn' --output text)

  #

  # Attach the required IAM policies to the IAM role create above

  #

  aws iam attach-role-policy \

  --role-name $SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE \

  --policy-arn $SERVICE_ACCOUNT_IAM_AMP_QUERY_ARN

else

    echo "$SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE_ARN IAM role for query already exists"

fi

echo $SERVICE_ACCOUNT_IAM_AMP_QUERY_ROLE_ARN

#

# EKS cluster hosts an OIDC provider with a public discovery endpoint.

# Associate this IdP with AWS IAM so that the latter can validate and accept the OIDC tokens issued by Kubernetes to service accounts.

# Doing this with eksctl is the easier and best approach.

#

eksctl utils associate-iam-oidc-provider --cluster $CLUSTER_NAME --approve
执行以上脚本,创建role
bash createIRSA-AMPQuery.sh
二、部署Prometheus
1.添加helm仓库
helm repo add prometheus-community https://prometheus-community.github.io/helm-charts

helm repo add kube-state-metrics https://kubernetes.github.io/kube-state-metrics

helm repo update
2.创建部署Prometheus的命名空间
kubectl create namespace monitoring
3.检查Amazon EBS CSI
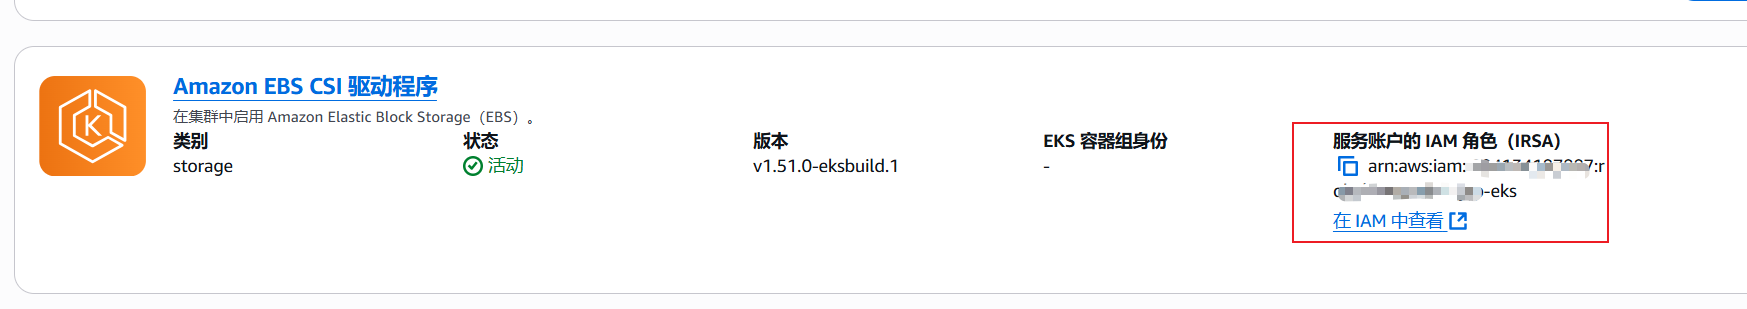
如果EBS CSI组件没有附加对应的IAM role,需要在IAM 控制台中创建附有AmazonEBSCSIDriverPolicy权限且类型为AWS账号的role,否则EKS创建PVC时会报错
4.创建storageClass
#cat sc.yaml
apiVersion: storage.k8s.io/v1

kind: StorageClass

metadata:

  name: ebs-sc

  annotations:

    storageclass.kubernetes.io/is-default-class: "true"

provisioner: ebs.csi.aws.com

allowVolumeExpansion: true

volumeBindingMode: WaitForFirstConsumer

parameters:

  type: gp3

#kubectl apply -f sc.yaml
5.部署Prometheus
helm install prometheus prometheus -n monitoring -f prometheus.yaml
6.查看Prometheus是否部署成功
kubectl get pods -n monitoring
7.部署grafana
#cat grafana.yaml
---

apiVersion: v1

kind: PersistentVolumeClaim

metadata:

  name: grafana-pvc

spec:

  accessModes:

    - ReadWriteOnce

  resources:

    requests:

      storage: 1Gi

---

apiVersion: apps/v1

kind: Deployment

metadata:

  labels:

    app: grafana

  name: grafana

spec:

  selector:

    matchLabels:

      app: grafana

  template:

    metadata:

      labels:

        app: grafana

    spec:

      securityContext:

        fsGroup: 472

        supplementalGroups:

          - 0

      containers:

        - name: grafana

          image: grafana/grafana:latest

          imagePullPolicy: IfNotPresent

          ports:

            - containerPort: 3000

              name: http-grafana

              protocol: TCP

          readinessProbe:

            failureThreshold: 3

            httpGet:

              path: /robots.txt

              port: 3000

              scheme: HTTP

            initialDelaySeconds: 10

            periodSeconds: 30

            successThreshold: 1

            timeoutSeconds: 2

          livenessProbe:

            failureThreshold: 3

            initialDelaySeconds: 30

            periodSeconds: 10

            successThreshold: 1

            tcpSocket:

              port: 3000

            timeoutSeconds: 1

          resources:

            requests:

              cpu: 250m

              memory: 750Mi

          volumeMounts:

            - mountPath: /var/lib/grafana

              name: grafana-pv

      volumes:

        - name: grafana-pv

          persistentVolumeClaim:

            claimName: grafana-pvc

---

apiVersion: v1

kind: Service

metadata:

  name: grafana

spec:

  ports:

    - port: 3000

      protocol: TCP

      targetPort: http-grafana

  selector:

    app: grafana

  sessionAffinity: None

  type: ClusterIP

#kubectl apply -f grafana.yaml -n monitoring
三、访问Prometheus和grafana
Prometheus和grafana部署完成以后,可以将SVC类型改为nodeport,然后通过ALB暴露出来,通过公网进行访问
grafana默认用户密码为admin/admin
AWS EKS部署Prometheus和Grafana的更多相关文章
- 部署 Prometheus 和 Grafana 到 k8s
在 k8s 中部署 Prometheus 和 Grafana Intro 上次我们主要分享了 asp.net core 集成 prometheus,以及简单的 prometheus 使用,在实际在 k ...
- 部署prometheus、grafana、alertmanager
简介:由于资源有限,本实验用了两台机器 监控端:部署prometheus.grafana.alertmanager 被监控端:node_exporter.mysqld_exporter 一. 部署pr ...
- 【集群监控】Docker上部署Prometheus+Alertmanager+Grafana实现集群监控
Docker部署 下载 sudo yum-config-manager --add-repo https://download.docker.com/linux/centos/docker-ce.re ...
- kubernetes1.15极速部署prometheus和grafana
关于prometheus和grafana prometheus负责监控数据采集,grafana负责展示,下图来自官网: 环境信息 硬件:三台CentOS 7.7服务器 kubernetes:1.15 ...
- 【k8s】在AWS EKS部署并通过ALB访问k8s Dashboard保姆级教程
本教程适用范围 在AWS上使用EKS服务部署k8s Dashboard,并通过ALB访问 EKS集群计算节点采用托管EC2,并使用启动模板. 使用AWS海外账号,us-west-2区域 使用账号默认v ...
- Kubernetes1.16下部署Prometheus+node-exporter+Grafana+AlertManager 监控系统
Prometheus 持久化安装 我们prometheus采用nfs挂载方式来存储数据,同时使用configMap管理配置文件.并且我们将所有的prometheus存储在kube-system #建议 ...
- Prometheus及Grafana监控服务的安装使用
说明 Prometheus 是一个开放性的监控解决方案,通过 Node Exporter 采集当前主机的系统资源使用情况,并通过 Grafana 创建一个简单的可视化仪表盘. docker 安装 pr ...
- Prometheus 和 Grafana 安装部署
Prometheus 是一套开源的系统监控报警框架.Prometheus 作为生态圈 Cloud Native Computing Foundation(简称:CNCF)中的重要一员,其活跃度仅次于 ...
- docker stack 部署容器监控方案(cAdvisor、Prometheus、Grafana)
=============================================== 2018/7/8_第1次修改 ccb_warlock === ...
- k8b部署prometheus+grafana
来源: https://juejin.im/post/5c36054251882525a50bbdf0 https://github.com/redhatxl/k8s-prometheus-grafa ...
随机推荐
- unity ui穿透点击
unity ui穿透点击 using System.Collections; using System.Collections.Generic; using UnityEngine; using Un ...
- Unity ShaderGraph 截图保存为PNG
很好用的插件 https://github.com/Cyanilux/ShaderGraphToPNG
- WSL安装与使用简明教程
WSL安装与使用教程 latest update:2024/9/11 by 本文介绍了在主流的 Windows 系统下使用 Windows Subsystem for Linux 运行 Linux 环 ...
- UNR 6. D2T2 神隐
\(\mathbf{Part. -1}\) 这是一道交互题. hehe 蚤决定花费几天时间,游览下山市的最著名的旅游景点 -- 吓山. 吓山,以高低纵横,崔巍秀丽,错综复杂的地形闻名.据说无论用什么地 ...
- vagrant虚拟机与windows访问
# 设置IP,设置网络模式 node.vm.network "private_network", ip: "192.168.56.101"
- 【数据库索引标准结构】B+树原理详解与B树对比优势
B+ 树是数据库索引最常用.最高效的数据结构之一,它是在 B 树基础上优化而来的.理解其结构和原理,以及为什么它比 B 树更适合数据库,关键在于其设计如何针对磁盘存储和数据库查询模式进行了优化. 一. ...
- AI如何重塑芯片设计未来
摩尔定律正走向终结.工程师们转向人工智能等新技术来突破芯片设计极限--三星将AI植入存储芯片实现存内计算,谷歌TPU V4芯片性能较前代提升两倍. MathWorks高级产品经理Heather Gor ...
- 过滤和监听 c# java
用JAVA开发WEB项目时,在处理特殊的HTTP请求,或全局处理一些页面代码时会用到监听器.过滤器, jsp--过滤器与监听器 1.过滤器 1.1 简介 过滤器是处于客户端与服务器资源文件之间的一道过 ...
- go学习笔记:测试题
指针 题目 :编写一个Go程序,定义一个函数,该函数接收一个整数指针作为参数,在函数内部将该指针指向的值增加10,然后在主函数中调用该函数并输出修改后的值. 考察点 :指针的使用.值传递与引用传递的区 ...
- Java集合——14.使用Iterator
目录 Java的迭代器Iterator 迭代器的作用 Iterator的核心方法和标准流程 迭代器的优势 自定义迭代器 注意事项 总结 Java的迭代器Iterator 在Java集合框架中,Iter ...