
在已有软件加壳保护 下实现 Inline hook
如写的不好请见谅,本人水平有限。
个人简历及水平:。 http://www.cnblogs.com/hackdragon/p/3662599.html
正常情况:
接到一个项目实现对屏幕输出内容的获取,于是OD载入,发现是XX加壳保护,正常情况写代码采用jmp跳转到自己的代码处 采用前人使用的CHookApi_Jmp类 源码在http://www.cnblogs.com/showna/articles/850279.html。(我自己用的时候把CHookApi_Jmp修改成了CHookApi)当然我是截取目标程序的绘制函数TextOutA,所以代码如下:
// 原函数声明

//__gdi_entry WINGDIAPI BOOL  WINAPI TextOutA( __in HDC hdc, __in int x, __in int y, __in_ecount(c) LPCSTR lpString, __in int c);

//全局初始化类

CHookApi  m_HookTextOutA;

//自己的函数

BOOL  WINAPI FuncJMP_TextOutA(HDC hdc, int x, int y,LPCSTR lpString, int c)

{

    m_HookTextOutA.SetHookOff();//关闭HOOK  实现自己调用原来的WINAPI

    {

        //做你想做的事情

    }

    int Func_Ret = TextOutA(hdc,x,y,lpString,c);

    m_HookTextOutA.SetHookOn();//开启HOOK   实现拦截下一次函数

    return Func_Ret;

}

//适当的位置初始化

void Func_Init()//

{

    m_HookTextOutA.Initialize(_T("Gdi32.dll"),"TextOutA",(FARPROC)Hook_FuncTextOutA);

    m_HookTextOutA.SetHookOn();

}
正常情况下已经完成了Inline hook,但是由于软件加壳保护了TextOutA函数的前5个字节,我们的jmp转移大法不行了,你修改完 他就给你修改回去,造成程序异常。
寻找办法:
于是OD往下跟踪,发现他继续调用的其他DLL也是软件保护下的,只有动态链接才不保护,本人比较懒不爱继续跟踪了,于是想了一下,他是保护前几个字节,他不能全部保护,于是往下看了看汇编代码(win7的GDI32.dll)。
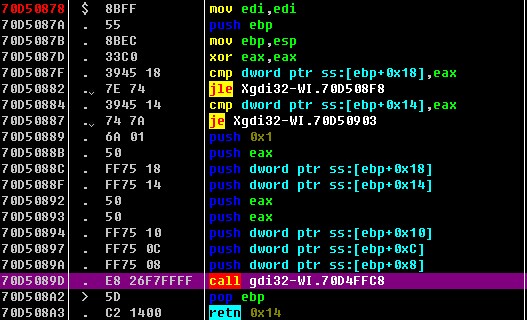
看到这里调用了下一个函数,那么他这里E8(CALL)后面也是4个字节,于是乎马上我想到自己也可以篡改他的这个地址到咱自己的函数中,鬼使神差的我看了下X版本的GDI32的代码
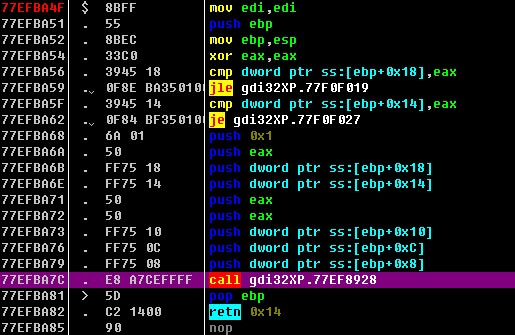
发现一个问题 他们在TextOutA函数头处到E8的位置并不一样。具体来说
WIN7的 089D-0878 = 0x25(偏移)
XP的 BA7C-BA4F = 0x2D (偏移)
2个的偏移量明显不一样了,这怎么办呢,如果在有其他版本的GDI32是不是也不一样呢。于是想到如下解决办法。
解决问题:
我们要实现inline hook 首先要知道我们要修改的内存地址,其次要知道原来的函数地址。下面这个函数来获取我们的地址。
DWORD GetGDI32_TextOutAEx(DWORD &dwHook,DWORD &dwCall)

{

    //取得TextOutA函数地址 也可以直接TextOutA

    DWORD dwGDI32TextOutA = (DWORD)GetProcAddress(GetModuleHandle(_T("Gdi32.dll")),"TextOutA");

    //转换下

    BYTE *lpBuf = (BYTE *)dwGDI32TextOutA;

    //每字节对比

    for(int i=;i<0x30;i++)

    {

        DWORD dwAddress = (DWORD)(&lpBuf[i]);    //字节地址

        DWORD dwFind = *(DWORD*)(dwAddress);    //转换获取内容

        //为什么是0xE80875FF 这个可以在OD上看下内存内容

        //由于这个函数的前一部分都是 push dword ptr ss:[ebp+0x8]  紧跟这就是CALL

        //那么对应的内存二进制就是 0xE80875FF 了

        if(dwFind==0xE80875FF)

        {

            //当前地址+3那就是E8了

            dwHook = dwAddress+;

            //由于“CALL到哪里”的计算方式是计算2个地址的差

            //所以我们要取CALL 后面的 4个字节的内容

            //当前地址+4那就是E8后面的了

            DWORD dwNow = dwAddress+;

            //读出来这个值

            DWORD dwOff = *(DWORD*)(dwNow);

            //和当前的地址相加+(这个自己想一下吧为什么是+)

            //在+4是因为本身占用4个字节

            dwCall = dwNow+dwOff+;

            //得出这个CALL实际的内存地址了。

            return ;

        }

    }

    return ;

}
给我们的CHookApi增加一个函数。
BOOL CHookApi::InitializeE8(FARPROC lpOldFunc, FARPROC lpNewFunc)

{

    m_lpHookFunc = lpOldFunc;

    hProc = GetCurrentProcess();

    DWORD dwOldFlag;

    if(VirtualProtectEx(hProc,m_lpHookFunc,,PAGE_READWRITE,&dwOldFlag))

    {

        memcpy_s(m_OldFunc,,m_lpHookFunc,);

        //if(ReadProcessMemory(hProc,m_lpHookFunc,m_OldFunc,5,0))

        {

            if(VirtualProtectEx(hProc,m_lpHookFunc,,dwOldFlag,&dwOldFlag))

            {

                m_NewFunc[]=0xE8;

                DWORD *pNewFuncAddress;

                pNewFuncAddress=(DWORD*)&m_NewFunc[];

                *pNewFuncAddress=(DWORD)lpNewFunc-(DWORD)m_lpHookFunc-;

                return TRUE;

            }

        }

    }

    return FALSE;

}
他原来是E9(JMP)那么我们要实现自己的CALL 那么我们用E8 其实我只是偷懒而已。因为原来就是E8 我们只要写入自己的函数的偏移就行了。
实现过程:
//全局初始化类

CHookApi  m_HookTextOutAEx;

//要挂钩的地址

DWORD dwHook;

//原来的CALL的地址

DWORD dwCall;

//自己的函数

int WINAPI FuncJMP_TextOutEx(HDC hdc, int x, int y,int A,int B,LPCSTR lpString, int c,int C,int D)

{

    //处理函数形式

    typedef int (__stdcall *MyTextOut )(HDC hdc, int x, int y,int A,int B,LPCSTR lpString, int c,int C,int D);

    //函数指针

    MyTextOut TextOutStr = (MyTextOut)dwCall;

    //调用

    int Ret = TextOutStr(hdc,x,y,A,B,lpString,c,C,D);

    //取得返回的地址

    DWORD *Ptr = (DWORD *)&D;

    if(Ptr[]==0x12345678)//这里你可以加入以提升性能,根据返回的地址来判断是不是你要拦截的输出内容

    {

        //做你想做的事情

    }

    return Ret;

}

//适当的位置初始化

void Func_Init2()//

{

    GetGDI32_TextOutAEx(dwHook,dwCall);

    m_HookTextOutAEx.InitializeE8((FARPROC)dwHook,(FARPROC)FuncJMP_TextOutEx);

    m_HookTextOutAEx.SetHookOn();

}
函数参数的判断可以根据push情况自己来处理下,我随便处理下了。不知道多的几个参数干什么用的。
最后总结:
对于有保护的软件,如果不脱壳处理,那么可以曲线实现自己的目的。对于其他有内存校验的软件,则可根据它对应的调用其他未保护的API进行代码插入。算是写完了,也算是我cnblog的第二篇技术类文章吧。写的不对的地方欢迎指正啊。本人QQ:78486367
在已有软件加壳保护 下实现 Inline hook的更多相关文章
- ASProtect注册码使用教程|ASProtect SKE(加壳脱壳工具) 2.56 汉化注册版
ASProtect 是功能非常完善的加壳.加密保护工具.能够在对软件加壳的同时进行各种保护.如:反调试跟踪.自校验及用密钥加密保护等:还有多种限制使用措施,如:使用天数限制.次数限制及对应的注册提醒信 ...
- ART模式下基于Xposed Hook开发脱壳工具
本文博客地址:http://blog.csdn.net/qq1084283172/article/details/78092365 Dalvik模式下的Android加固技术已经很成熟了,Dalvik ...
- 总结Themida / Winlicense加壳软件的脱壳方法
总结下Themida/ Winlicense (TM / WL) 的脱壳方法. 1, 查看壳版本,这个方法手动也可以,因为这个壳的版本号是写在程序里面的,在解压后下断点即可查看,这里有通用的脚本,我 ...
- 易语言软件加VMProtect壳的正确方法
VMP是一款很强大的加密壳,代码虚拟化技术可以很好的保护程序不被恶意修改破J但是很多人不知道怎么给自己的程序加壳,今天给大家晋级下加壳的正确方法 相信很多新手都以为只要把软件直接拖到VMP里重新编译一 ...
- Themida和Winlicense加壳软件脱壳教程
(一)Themida和不用license的Winlicense加壳软件就不说了,直接上脚本脱壳. (二)先看看不同版本OEP的一些小特征: Temida2.1.X.X版本之后的OEP特征(2.0.8. ...
- 加壳软件-Virbox Protector Standalone
Virbox Protector Standalone 加壳工具 防止代码反编译,更安全,更方便 产品简介 Virbox Protector Standalone提供了强大的代码虚拟化.高级混淆与智能 ...
- .NET DLL 保护措施详解(非混淆加密加壳)
为什么要保护DLL,我就不多说了,各人有各人的理由.总的来说,就是不想核心逻辑泄露及授权验证被破解两大方面的因素.市面上的混淆加密工具对.NET源码保护的效果天差地别,很多网上下到的混淆工具破解版对. ...
- Android中的Apk的加固(加壳)原理解析和实现
一.前言 今天又到周末了,憋了好久又要出博客了,今天来介绍一下Android中的如何对Apk进行加固的原理.现阶段.我们知道Android中的反编译工作越来越让人操作熟练,我们辛苦的开发出一个apk, ...
- Android中的Apk的加固(加壳)原理解析和实现(转)
一.前言 今天又到周末了,憋了好久又要出博客了,今天来介绍一下Android中的如何对Apk进行加固的原理.现阶段.我们知道Android中的反编译工作越来越让人操作熟练,我们辛苦的开发出一个apk, ...
随机推荐
- 【研究】缓慢的http拒绝服务攻击
1 详细描述: 缓慢的http拒绝服务攻击是一种专门针对于Web的应用层拒绝服务攻击,攻击者操纵网络上的肉鸡,对目标Web服务器进行海量http request攻击,直到服务器带宽被打满,造成了拒绝服 ...
- mysql 5.7.20 server status 是stopped的解决办法
mysql 5.7.20 server status 是stopped的解决办法 在安装mysql 5.7.20的过程中,前几个过程都没什么问题,但是最后一个步骤就出问题了.当check一直提示con ...
- Linux-密码复杂度限制
前言 设置一个复杂的密码,可以有效的提升系统的安全性.在Linux上有PAM(Pluggable Authentication Modules)里面有一个pam_cracklib.so来控制密码的复杂 ...
- ISO端form表单获取焦点时网页自动放大问题
iOS端网页form表单输入信息时,网页自动放大,这是因为meta标签 刚开始的时候meta标签是 <meta name="viewport" content="w ...
- [转]创建节约内存的JavaBean
转自:创建节约内存的JavaBean 如果编写节约内存的java对象 编写Java代码的时候,大多数情况下,我们很少关注一个Java对象究竟有多大(占据多少内存),更多的是关注业务与逻辑.但是殊不知, ...
- 2019.03.26 读书笔记 关于 invoke与begininvoke
invoke与begininvoke是同步委托和异步委托,但是有两种使用情况: 1. control中的invoke.begininvoke. 2. delegrate中的invoke.beginin ...
- GreenPlum 大数据平台--运维(三)
一,操作命令 01,启动gpstart 参数说明 COMMAND NAME: gpstart Starts a Greenplum Database system. ***************** ...
- vue中promise的使用
vue中promise的使用 promise是处理异步的利器,在之前的文章<ES6之promise>中,我详细介绍了promise的使用, 在文章<js动画实现&&回 ...
- redis安装配置远程连接
一.安装redis linux上直接yum安装 yum install redis windows版本下载地址 https://github.com/ServiceStack/redis-window ...
- Java学习第二十五天
1:如何让Netbeans的东西Eclipse能访问. 在Eclipse中创建项目,把Netbeans项目的src下的东西给拿过来即可. 注意:修改项目编码为UTF-8 2:GUI(了解) (1)用户 ...