
搭建CAS单点登录服务器
最近公司的一个项目需要用到单点登录的功能,之前对单点登录了解得不多。于是网上找了下单点登录的解决方案,发现CAS是个不错的解决方案。于是搭个环境测试了一下。这里记录下测试的详细步骤。
官网:http://jasig.github.io/cas/
Cas Server下载:http://developer.jasig.org/cas/
Cas Client下载:http://developer.jasig.org/cas-clients/
测试环境:
jdk:java version "1.8.0_60"
tomcat:apache-tomcat-7.0.65
mysql:mysql5.5.40
CAS Server:cas-server-4.0.0-release.zip
CAS Client:cas-client-3.1.12-release.zip
此教程是在jdk和tomcat成功安装的基础上完成,至于jdk和tomcat的安装大家可以网上找找资料。好吧,下面入正题。
一、生成证书
1、生成证书:
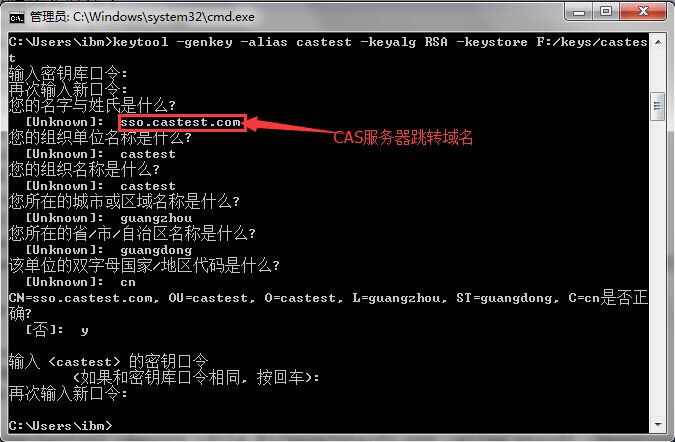
keytool -genkey -alias castest -keyalg RSA -keystore F:/keys/castest
生成一个别名为castest的证书。
此处需要特别注意口令(后续导入导出证书、CAS服务器端均要用到此口类)和“名字与姓氏”(为CAS跳转域名,否则会报错)
2、导出证书:
keytool -export -file F:/keys/castest.crt -alias castest -keystore F:/keys/castest
3、将证书导入到客户端JRE中(注意、是导入JRE中),如果security中已经存在cacerts,需要先将其删除。
keytool -import -keystore "D:\Program Files\Java\jdk1.8.0_60\jre\lib\security\cacerts" -file F:/keys/castest.crt -alias castest
二、配置服务器端
1、从http://developer.jasig.org/cas/上下载cas服务器端cas-server-4.0.0-release.zip,在modules目录下找到cas-server-webapp-4.0.0.war,将其复制到%TOMCAT_HOME%\webapps下,并将名称改为cas.war
2、修改%TOMCAT_HOME%\conf\server.xml文件,去掉此文件83到93行之间的注释,修改为:
<Connector SSLEnabled="true" clientAuth="false" keystoreFile="F:/keys/castest" <!—生成证书时的路径,证书名-->

keystorePass="castest" <!—证书密码-->

maxThreads="150" port="8443" protocol="org.apache.coyote.http11.Http11Protocol" scheme="https" secure="true" sslProtocol="TLS"/>
3、测试:https://localhost:8443/
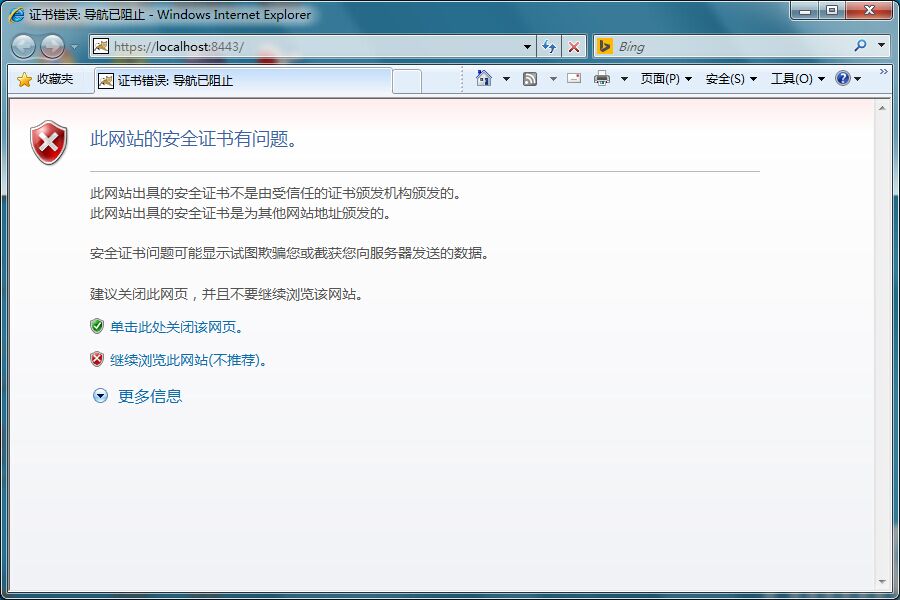
点击继续浏览此网页
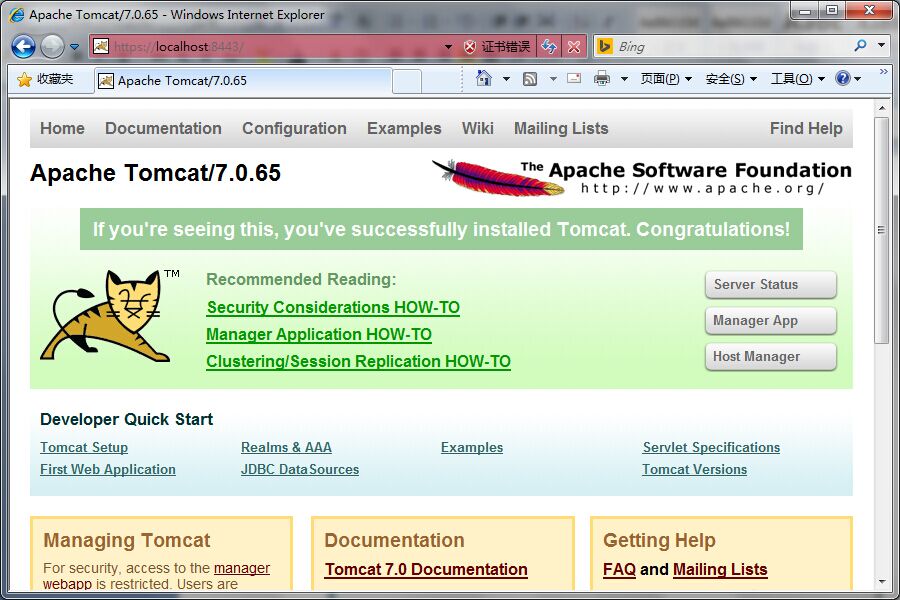
如果此时可以正常访问,说明证书安装成功
https://localhost:8443/cas/login,出现
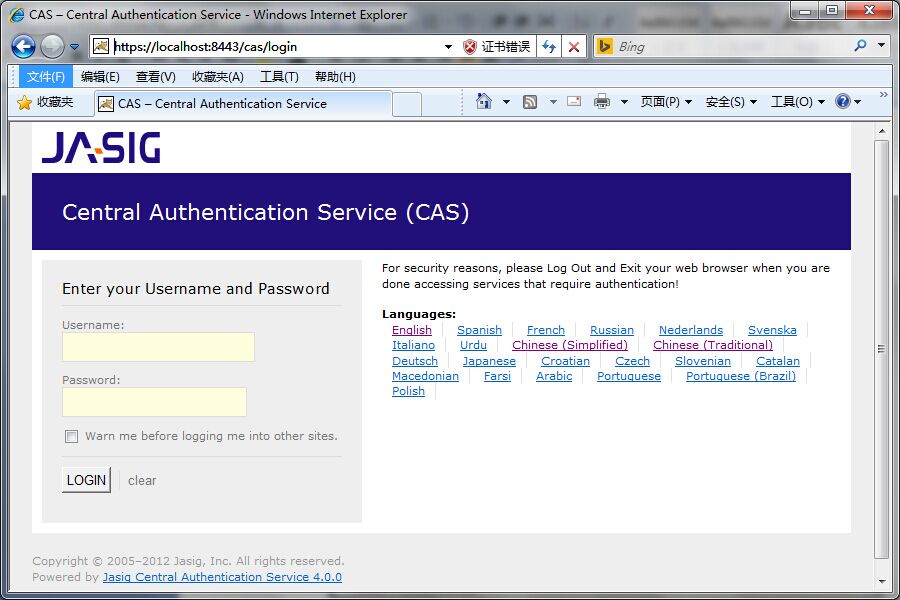
输入账号和密码
casuser
Mellon
此时说明服务器端已经配置成功。可通过https://localhost:8443/cas/logout退出登录
三、配置客户端
1. 从http://developer.jasig.org/cas-clients/上下载cas-client-3.1.12-release.zip,在modules目录下找到cas-client-core-3.1.12.jar、commons-collections-3.2.jar、commons-logging-1.1.jar复制到项目WEB-INF/lib下
2. 添加映射域名,在C:\Windows\System32\drivers\etc\hosts文件中添加
127.0.0.1 sso.castest.com
3. 创建web项目CasClient,并在项目的web.xml配置过滤器
<?xml version="1.0" encoding="UTF-8"?>

<web-app version="2.4" xmlns="http://java.sun.com/xml/ns/j2ee" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"

        xsi:schemaLocation="http://java.sun.com/xml/ns/j2ee http://java.sun.com/xml/ns/j2ee/web-app_2_4.xsd">

        <display-name>cas-demo</display-name>

        <!-- ======================== 单点登录开始 ======================== -->

        <!-- 用于单点退出,该过滤器用于实现单点登出功能,可选配置-->

        <listener>

                <listener-class>org.jasig.cas.client.session.SingleSignOutHttpSessionListener</listener-class>

        </listener>

        <!-- 该过滤器用于实现单点登出功能,可选配置。 -->

        <filter>

                <filter-name>CAS Single Sign Out Filter</filter-name>

                <filter-class>org.jasig.cas.client.session.SingleSignOutFilter</filter-class>

        </filter>

        <filter-mapping>

                <filter-name>CAS Single Sign Out Filter</filter-name>

                <url-pattern>/CasClient/*</url-pattern>

        </filter-mapping>

        <!-- 该过滤器负责用户的认证工作,必须启用它 -->

        <filter>

                <filter-name>CASFilter</filter-name>

                <filter-class>org.jasig.cas.client.authentication.AuthenticationFilter</filter-class>

                <init-param>

                        <param-name>casServerLoginUrl</param-name>

                        <param-value>https://sso.castest.com:8443/cas/login</param-value>

                        <!--这里的server是服务端的IP-->

                </init-param>

                <init-param>

                        <param-name>serverName</param-name>

                        <param-value>http://localhost:8080</param-value>

                </init-param>

        </filter>

        <filter-mapping>

                <filter-name>CASFilter</filter-name>

                <url-pattern>/*</url-pattern>

        </filter-mapping>

        <!-- 该过滤器负责对Ticket的校验工作,必须启用它 -->

        <filter>

                <filter-name>CAS Validation Filter</filter-name>

                <filter-class>

                        org.jasig.cas.client.validation.Cas20ProxyReceivingTicketValidationFilter</filter-class>

                <init-param>

                        <param-name>casServerUrlPrefix</param-name>

                        <param-value>https://sso.castest.com:8443/cas/</param-value><!-- 此处必须为登录url/cas/,带有任何其它路径都会报错,如“https://sso.castest.com:8443/cas/login”,这样也会报错。 -->

                </init-param>

                <init-param>

                        <param-name>serverName</param-name>

                        <param-value>http://localhost:8080</param-value>

                </init-param>

        </filter>

        <filter-mapping>

                <filter-name>CAS Validation Filter</filter-name>

                <url-pattern>/*</url-pattern>

        </filter-mapping>

        <!--

                该过滤器负责实现HttpServletRequest请求的包裹,

                比如允许开发者通过HttpServletRequest的getRemoteUser()方法获得SSO登录用户的登录名,可选配置。

        -->

        <filter>

                <filter-name>CAS HttpServletRequest Wrapper Filter</filter-name>

                <filter-class>

                        org.jasig.cas.client.util.HttpServletRequestWrapperFilter</filter-class>

        </filter>

        <filter-mapping>

                <filter-name>CAS HttpServletRequest Wrapper Filter</filter-name>

                <url-pattern>/*</url-pattern>

        </filter-mapping>

        <!--

                该过滤器使得开发者可以通过org.jasig.cas.client.util.AssertionHolder来获取用户的登录名。

                比如AssertionHolder.getAssertion().getPrincipal().getName()。

        -->

        <filter>

                <filter-name>CAS Assertion Thread Local Filter</filter-name>

                <filter-class>org.jasig.cas.client.util.AssertionThreadLocalFilter</filter-class>

        </filter>

        <filter-mapping>

                <filter-name>CAS Assertion Thread Local Filter</filter-name>

                <url-pattern>/*</url-pattern>

        </filter-mapping>

        <!-- ======================== 单点登录结束 ======================== -->

        <!-- session超时定义,单位为分钟 -->

        <session-config>

                <session-timeout>2</session-timeout>

        </session-config>

</web-app>
4. 此时访问http://localhost:8080/CasClient/Index.jsp时会自动跳转到sso.castest.com下去登录
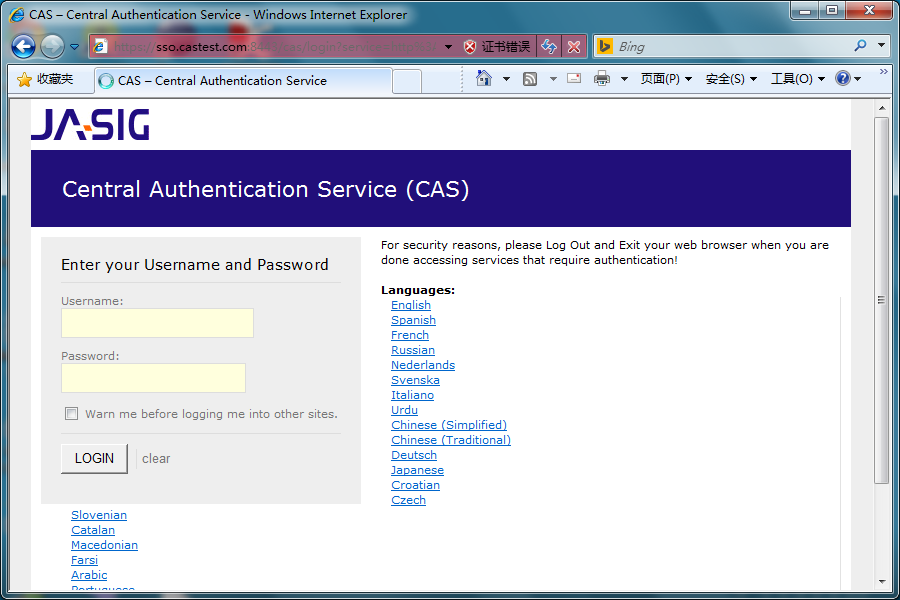
输入账号和密码casuser:Mellon
此时客户端已安装成功。
可以用类似的方式新建多个站点,站点1登录以后站点而无需登录也可访问,如果未登录则会跳转到相应的url进行登录验证。
至此,简单的服务器搭建已经完成了。然而,此时用户的验证是通过配置文件cas\WEB-INF\deployerConfigContext.xml中指定用户名和密码的方式进行验证的。显然这不满足我们日常的需求,今天先介绍到这。下面再另行介绍通过mysql数据库验证的方式。
搭建CAS单点登录服务器的更多相关文章
- CAS单点登录服务器搭建
关于cas单点登录的原理及介绍这里不做说明了,直接开始: 1.war包下载 去官网(https://www.apereo.org/projects/cas/download-cas)下载cas_ser ...
- CAS 单点登录 服务器整合
概述 现在企业内部的系统越来越多,如果各个应用都有自己的用户系统,那么用户将不得不要记住不同系统的用户名密码,因此独立的用户系统应运而生,各个系统之间通过单点登录的方式,这样内部只需要记住一个用户名和 ...
- CAS单点登录之mysql数据库用户验证及常见问题
前面已经介绍了CAS服务器的搭建,详情见:搭建CAS单点登录服务器.然而前面只是简单地介绍了服务器的搭建,其验证方式是原始的配置文件的方式,这显然不能满足日常的需求.下面介绍下通过mysql数据库认证 ...
- SSO之CAS单点登录详细搭建教程
本教程是我个人编写,花费几个小时的时间,给需要学习的人员学习使用,希望能帮助到你们. [环境说明]:本文演示过程在同一个机器上的(也可以在三台实体机器或者三个的虚拟机上),环境如下: windows7 ...
- CAS单点登录学习(一):服务端搭建
下载先在网上下载cas-server-3.5.2,将里面的cas-server-webapp-3.5.2.war放到tomcat的webapps目录下. https设置cas单点登默认使用的是http ...
- CAS单点登录(SSO)完整教程
转:http://blog.csdn.net/frinder/article/details/7969925 CAS单点登录(SSO)完整教程(2012-02-01更新) 一.教程说明 前言 教程目的 ...
- cas 单点登录(SSO)之一: jasig cas-server 安装
cas 单点登录(SSO)实验之一: jasig cas-server 安装 参考文章: http://my.oschina.net/indestiny/blog/200768#comments ht ...
- 【CAS单点登录视频教程】 第05集 -- CAS服务器安装
第一步: 下载cas 服务器 cas-server-3.5.2-release.zip 目录 ----------------------------------------- [CAS单点登录视频教 ...
- cas 单点登录(SSO)之中的一个: jasig cas-server 安装
cas 单点登录(SSO)实验之中的一个: jasig cas-server 安装 參考文章: http://my.oschina.net/indestiny/blog/200768#comments ...
随机推荐
- 【poj2186】 Popular Cows
http://poj.org/problem?id=2186 (题目链接) 题意 给出一个n个点m条边的有向图,求其中没有出度强连通分量所包含的点有几个 Solution 其实这道题的题解已经在“题意 ...
- POJ 3258 River Hopscotch
River Hopscotch Time Limit: 2000MS Memory Limit: 65536K Total Submissions: 11031 Accepted: 4737 ...
- 多线程练习(java)
public class TestThread { public static void main(String[] args) { RandomNumber r=new RandomNumber() ...
- IOS基础之 (十二) Block
一 定义 Block封装了一段代码,可以在任何时候执行. Block可以作为函数参数或者函数的返回值,而其本身又可以带输入参数或返回值. 二 使用 1. 定义函数指针,然后在实现. #import & ...
- 【js】JSON.stringify 语法实例讲解
语法: JSON.stringify(value [, replacer] [, space]) value:是必选字段.就是你输入的对象,比如数组,类等. replacer:这个是可选的.它又分为 ...
- linux c学习笔记----进程创建(fork,wait,waitpid)
1.pid_t fork(); (1)当一个进程调用了fork 以后,系统会创建一个子进程.这个子进程和父进程不同的地方只有他的进程ID 和父进程ID,其他的都是一样.就象符进程克隆(clone)自己 ...
- Unity自动打包Apk
unity打包apk相对来说比较容易,相信出过的人都明白,出包过程,没有大的难度,一步一操作,一步一等待,繁琐耗时,不懂的人又代替不了.这时候需求就来了,如何简单的一键打包搞定,这个就稍微有点难度,当 ...
- serialVersionUID要注意以下几点:
今天在使用eclipse开发的时候,遇到一个warning,看到warning我总觉得不爽,使用自动修复后,发现eclipse在代码中加入了“private static final long ser ...
- Mutex和内存可见性
http://ifeve.com/mutex-and-memory-visibility/ POSIX内存可见性规则 IEEE 1003.1-2008定义了XBD 4.11内存同步中的内存可见性规则. ...
- C++_Eigen函数库用法笔记——The Array class and Coefficient-wise operations
The advantages of Array Addition and subtraction Array multiplication abs() & sqrt() Converting ...