
自动化渗透测试工具(Cobalt Strike)3.1 最新破解版
自动化渗透测试工具(Cobalt Strike)3.1 最新破解版【附使用教程】
Cobalt Strike是一款专业的自动化渗透测试工具,它是图形化、可视化的,图形界面非常友好,一键傻瓜化使用MSF高级功能,可以用它结合Metasploit已知的exploit来针对存在的漏洞自动化攻击。需要的朋友不妨试试哦!
什么是自动化渗透测试在渗透测试中,安全专业人士在系统和应用中执行蓄意攻击,以确定是否可能获得未经授权的访问权限。这些测试的目的是采用“攻击者心态”,使用实际攻击者利用的相同的工具和技术来探测安全漏洞。渗透测试被广泛认为对系统安全性的最好检验,因为它最接近真实世界的攻击。执行这些测试通常需要技术娴熟的人员花费大量时间来执行,并且,在理想情况下,执行这些测试的工程师需要达到或者超过潜在攻击者的技能水平。
渗透测试的高度手动性质和巨大代价导致很多企业选择自动化部分过程。该测试仍然由熟练的专业人士指导,但很多步骤被自动化,以去除该测试的繁重的部分。例如,测试者可以使用漏洞扫描仪来测试大量系统中是否存在漏洞。同样地,他们可以使用自动化漏洞利用工具来执行多步骤攻击。
这里介绍Cobalt Strike
一款以metasploit为基础的GUI的框框架式渗透工具,Armitage的商业版,集成了端口发、服务扫描,自动化溢出,多模式端口监听,win
exe木马生成,win dll木马生成,java木马生成,office宏病毒生成,木马捆绑,mac os
木马生成,钓鱼攻击包括:站点克隆,目标信息获取,java执行,游览器自动攻击等等。
Cobalt Strike 官网为 Cobalt Strike 程序只不接受大天朝的下载,各位自行想办法。作者博客 有很多好东西,推荐大家收藏。
下载链接地址:链接:http://pan.baidu.com/s/1pLa4t6b 密码:19cj(已全部搞好直接启动即可)
Cobalt Strike 在1.45和以前是可以连接本机windows的metasploit的,在后来就不被支持了,必须要求连接远程linux的metasploit。
Cobalt Strike 还有个强大的功能就是他的团体服务器功能,它能让多个攻击者同时连接到团体服务器上,共享攻击资源与目标信息和sessions。
Cobalt Strike 3.1在kali下如何使用Cobalt Strike破解使用方法
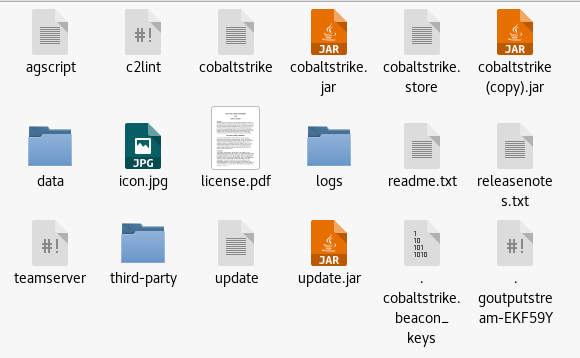
将Cobalt Strike解压后的文件如图所示:
然后进入相应的目录,执行./teamserver IP 密码【注:这个ip就是自己Kali的ip,密码也是Kali的密码】如下图: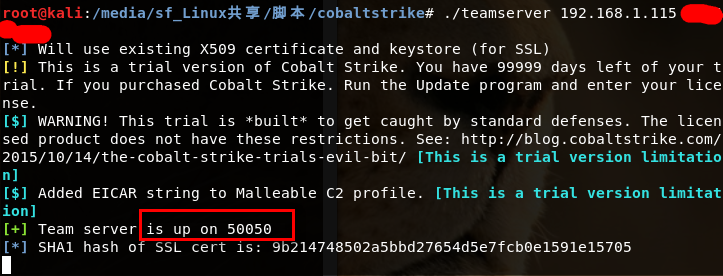
可以看到开放的端口为50050,接着再执行./cobaltstrike如下图: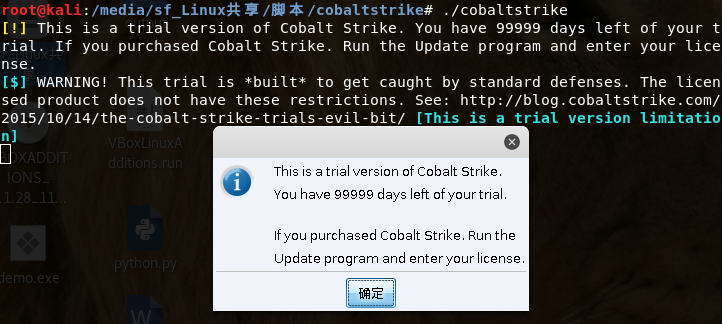
弹框提示为此版本文有99999天的使用期限,确定之后如下:
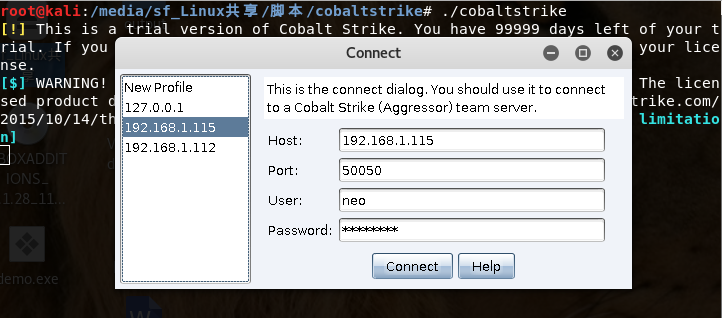
输入自己的ip,密码在teamserver已经设置好了,在这里之修改IP与User就OK,点击连接:
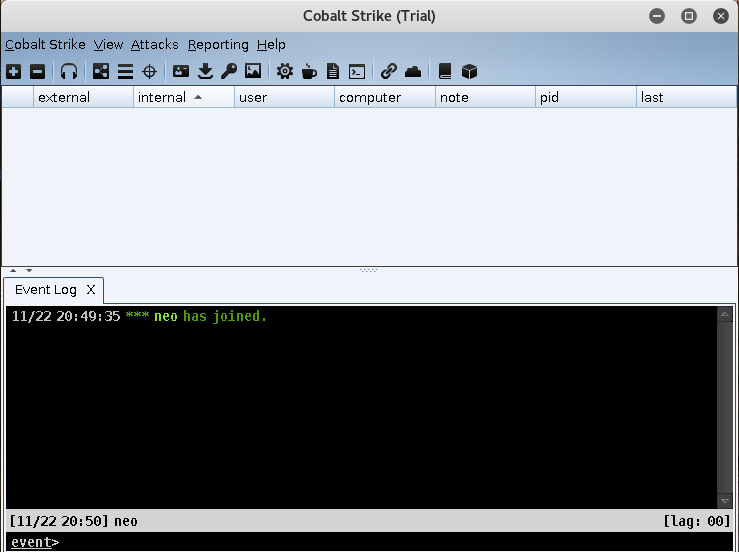
可以看到连接成功,之后就可以搞事情了。
整个过程的前提是首先得安装Java环境!!!
自动化渗透测试工具(Cobalt Strike)3.1 最新破解版的更多相关文章
- 渗透测试神器Cobalt Strike使用教程
Cobalt Strike是一款渗透测试神器,常被业界人称为CS神器.Cobalt Strike已经不再使用MSF而是作为单独的平台使用,它分为客户端与服务端,服务端是一个,客户端可以有多个,可被团队 ...
- 渗透测试神器Cobalt Strike的使用
目录 Cobalt Strike Cobalt Strike的安装 Cobalt Strike的使用 创建监听器:
- github渗透测试工具库
本文作者:Yunying 原文链接:https://www.cnblogs.com/BOHB-yunying/p/11856178.html 导航: 2.漏洞练习平台 WebGoat漏洞练习平台: h ...
- github渗透测试工具库[转载]
前言 今天看到一个博客里有这个置顶的工具清单,但是发现这些都是很早以前就有文章发出来的,我爬下来后一直放在txt里吃土.这里一起放出来. 漏洞练习平台 WebGoat漏洞练习平台:https://gi ...
- 渗透测试工具之sqlmap
1. sqlmap是什么 在这个数据有价的时代数据库安全已经成为了重中之重,于是就整理了一下最常用的一款(反正我上大学的时候它还是蛮流行的...)数据库安全方面的渗透测试工具sqlmap的使用笔记. ...
- #使用C#winform编写渗透测试工具--子域名挖掘
使用C#winform编写渗透测试工具--子域名挖掘 这篇文章主要介绍使用C#winform编写渗透测试工具--子域名挖掘.在渗透测试中,子域名的收集十分重要,通常一个网站的主站的防御能力特别强,而他 ...
- 渗透测试工具BurpSuite做网站的安全测试(基础版)
渗透测试工具BurpSuite做网站的安全测试(基础版) 版权声明:本文为博主原创文章,未经博主允许不得转载. 学习网址: https://t0data.gitbooks.io/burpsuite/c ...
- 18个扩展让你的Firefox成为渗透测试工具
Firefox是一个出自Mozilla组织的流行的web浏览器.Firefox的流行并不仅仅是因为它是一个好的浏览器,而是因为它能够支持插件进而加强它自身的功能.Mozilla有一个插件站点,在那里面 ...
- Android平台下渗透测试工具大集合
Android平台下渗透测试工具大集合 分享一个google的项目,各种Android下的渗透测试工具. Ad Network Detector (1.2): http://market.androi ...
随机推荐
- 【Codeforces】B. Div Times Mod
B. Div Times Mod time limit per test 1 second memory limit per test 256 megabytes input standard inp ...
- org.Hs.eg.db
bioconduction 主页 http://www.bioconductor.org/packages/release/data/annotation/html/org.Hs.eg.db.html ...
- quick 中 "我的项目" 中的列表从那里来的?
quick 中 "我的项目" 中的列表从那里来的? 1. WelcomeScene.lua 场景 self:createOpenRecents(cc.player.settings ...
- Servlet 4.0 入门
Java™ Servlet API 是主流服务器端 Java 的基本构建块,也是 Java EE 技术的一部分,例如,用于 Web 服务的 JAX - RS.JSF (JavaServer Faces ...
- [Gamma阶段]测试报告
[Gamma阶段]测试报告 博客目录 测试方法及过程 在正式发布前,为检验后端各接口功能的正确性,后端服务器对压力的耐受程度,以及前端各页面.功能的运行情况,我们对我们的服务器及小程序进行了多种测试. ...
- Shell脚本之九 输入输出重定向和文件包含
输出重定向:是指不使用系统提供的标准输入端口来输出,而是重新指定其他来进行输出.例如在终端输入的字符串本来是要输出到终端屏幕上的,但可以将输出指定为其他文件,将输入字符串输出到该文件中,而不再是屏幕上 ...
- 由浅入深了解NB-IoT | 我的物联网成长记
[摘要] 什么是NB-IoT?NB-IoT有什么优势?NB-IoT能做什么?本文将会从NB-IoT技术的发展历程,技术特点,通信协议,应用场景等方面为您全方面解读NB-IoT技术,了解NB-IoT的独 ...
- Rancher 构建 CI/CD 自动化流程 - 动态配置 Jenkins-slave(一)
一.说明 1)需求: Rancher 上部署 Jenkins-master,服务采用 Jenkins-slave 发布,发布完成后 Jenkins-slave 自动销毁. 2)环境: Rancher ...
- SSL密钥协商过程分析
一.说明 尽管做过证书生成.双向认证.SSL通信编程等事情,但一直不清楚SSL如何完成密钥交换.看网上的资料则众说纷纭,最近和朋友学习时聊到了这个问题,然后正巧上周处理客户反馈SSL版本过低时领导也想 ...
- 第十四节:Asp.Net Core 中的跨域解决方案(Cors、jsonp改造、chrome配置)
一. 整体说明 1. 说在前面的话 早在前面的章节中,就详细介绍了.Net FrameWork版本下MVC和WebApi的跨域解决方案,详见:https://www.cnblogs.com/yaope ...