
安全漏洞系列(一)---XSS漏洞解决方案(C# MVC)
参考地址:https://www.cnblogs.com/sagecheng/p/9462239.html
测试项目:MVCDemo
一、XSS漏洞定义
XSS攻击全称跨站脚本攻击,它允许恶意web用户将代码(如:html代码)植入到页面上,当访问到该页面时,嵌入到页面的html代码会自动执行,从而达到恶意攻击的目的。
二、解决方案
1.新建立一个XSSHelper帮助类
     public static class XSSHelper

     {

         /// <summary>

         /// XSS过滤

         /// </summary>

         /// <param name="html">html代码</param>

         /// <returns>过滤结果</returns>

         public static string XssFilter(string html)

         {

             string str = HtmlFilter(html);

             return str;

         }

         /// <summary>

         /// 过滤HTML标记

         /// </summary>

         /// <param name="Htmlstring"></param>

         /// <returns></returns>

         public static string HtmlFilter(string Htmlstring)

         {

             string result = System.Web.HttpUtility.HtmlEncode(Htmlstring);

             return result;

         }

     }
2.再建立一个XSSFilterAttribute过滤类
     /// <summary>

     /// XSS 过滤器

     /// </summary>

     public class XSSFilterAttribute : ActionFilterAttribute

     {

         /// <summary>

         /// OnActionExecuting

         /// </summary>

         /// <param name="context"></param>

         public override void OnActionExecuting(ActionExecutingContext context)

         {

             //获取参数集合

             var ps = context.ActionDescriptor.GetParameters();

             if (ps.Count() == )

             {

                 return;

             }

             //遍历参数集合

             foreach (var p in ps)

             {

                 if (context.ActionParameters[p.ParameterName] != null)

                 {

                     //当参数是str

                     if (p.ParameterType.Equals(typeof(string)))

                     {

                         context.ActionParameters[p.ParameterName] = XSSHelper.XssFilter(context.ActionParameters[p.ParameterName].ToString());

                     }

                     else if (p.ParameterType.Equals(typeof(Int64)))

                     {

                     }

                     else if (p.ParameterType.Equals(typeof(Int32)))

                     {

                     }

                     else if (p.ParameterType.IsClass)//当参数是一个实体

                     {

                         PostModelFieldFilter(p.ParameterType, context.ActionParameters[p.ParameterName]);

                     }

                 }

             }

         }

         /// <summary>

         /// 遍历实体的字符串属性

         /// </summary>

         /// <param name="type">数据类型</param>

         /// <param name="obj">对象</param>

         /// <returns></returns>

         private object PostModelFieldFilter(Type type, object obj)

         {

             if (obj != null)

             {

                 foreach (var item in type.GetProperties())

                 {

                     if (item.GetValue(obj) != null)

                     {

                         //当参数是str

                         if (item.PropertyType.Equals(typeof(string)))

                         {

                             string value = item.GetValue(obj).ToString();

                             item.SetValue(obj, XSSHelper.XssFilter(value));

                         }

                         else if (item.PropertyType.Equals(typeof(Int64)))

                         {

                         }

                         else if (item.PropertyType.Equals(typeof(Int32)))

                         {

                         }

                         else if (item.PropertyType.Equals(typeof(Int16)))

                         {

                         }

                         else if (item.PropertyType.IsClass)//当参数是一个实体

                         {

                             //   item.SetValue(obj, PostModelFieldFilter(item.PropertyType, item.GetValue(obj)));

                         }

                     }

                 }

             }

             return obj;

         }

     }
3.在控制器上加上该属性,就可对传递过来的参数数值进行过滤(记得要引入对应的命名空间)
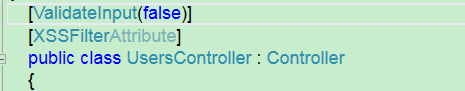
说明:为什么要加入[ValidateInput(false)],因为用户如果加入类似<script>的话,直接就报错了,界面不友好,所以就修改为后台对输入的内容进行过滤处理。如果压根不希望用户输入类似的字符,需要也在前端进行一下验证就可以了。
安全漏洞系列(一)---XSS漏洞解决方案(C# MVC)的更多相关文章
- 利用窗口引用漏洞和XSS漏洞实现浏览器劫持
==Ph4nt0m Security Team== Issue 0x03, Phile #0x05 of 0x07 |=----------------- ...
- XSS漏洞学习笔记
XSS漏洞学习 简介 xss漏洞,英文名为cross site scripting. xss最大的特点就是能注入恶意的代码到用户浏览器的网页上,从而达到劫持用户会话的目的. 说白了就是想尽办法让你加载 ...
- Xss漏洞原理分析及简单的讲解
感觉百度百科 针对XSS的讲解,挺不错的,转载一下~ XSS攻击全称跨站脚本攻击,是为不和层叠样式表(Cascading Style Sheets, CSS)的缩写混淆,故将跨站脚本攻击缩写为XS ...
- 关于针对XSS漏洞攻击防范的一些思考
众所周知,XSS几乎在最常见.危害最大的WEB漏洞.针对这个危害,我们应该怎么防范呢. 下面简单说一下思路. 作者:轻轻的烟雾(z281099678) 一.XSS漏洞是什么 XSS漏洞网上的资料太多, ...
- WEB安全:XSS漏洞与SQL注入漏洞介绍及解决方案(转)
对web安全方面的知识非常薄弱,这篇文章把Xss跨站攻击和sql注入的相关知识整理了下,希望大家多多提意见. 对于防止sql注入发生,我只用过简单拼接字符串的注入及参数化查询,可以说没什么好经验,为避 ...
- WEB安全:XSS漏洞与SQL注入漏洞介绍及解决方案
对web安全方面的知识非常薄弱,这篇文章把Xss跨站攻击和sql注入的相关知识整理了下,希望大家多多提意见. 对于防止sql注入发生,我只用过简单拼接字符串的注入及参数化查询,可以说没什么好经验,为避 ...
- XSS漏洞解决方案之一:过滤器
一:web.xml文件 <!-- 解决xss漏洞 --> <filter> <filter-name>xssFilter</filter-name> ...
- 为什么主流网站无法捕获 XSS 漏洞?
二十多年来,跨站脚本(简称 XSS)漏洞一直是主流网站的心头之痛.为什么过了这么久,这些网站还是对此类漏洞束手无策呢? 对于最近 eBay 网站曝出的跨站脚本漏洞,你有什么想法?为什么会出现这样的漏网 ...
- 一个跨域请求的XSS漏洞
场景回顾 一个表单进行跨域提交的方式有很多,我们使用的采用隐藏iframe,在本域下放一个代理页面,通过服务端配合完成一次完整的请求. 首先,部署proxy.html代理页面.这个页面处理服务端返回的 ...
随机推荐
- jar 冲突、class 冲突的检测脚本
思路很简单,解开war包,解开 jar 包,发现有同名 package.class 就报出来,不管是否“兼容” .. import zipfile import io from collections ...
- 使用 Docker Alpine 镜像安装 nginx
微镜像Alpine,Alpine Linux 是一款独立的⾮商业性的通⽤ Linux 发行版,Alpine Linux 围绕 musl libc 和 busybox 构建,尽管体积很小,Apline ...
- LG2463/BZOJ4698 「SDOI2008」Sandy的卡片 后缀数组
问题描述 LG2463 BZOJ4698 题解 看到\(n\)个数串,一开始不太好处理,可以很容易想到把这\(n\)个数串连到一起,形成一个大串,但是每个串之间不容易处理. 经过思考,想到在每个串中间 ...
- leetcode138. 复制带随机指针的链表
思路一:哈希 借助哈希保存节点信息. 代码 时间复杂度:O(n)空间复杂度:O(n) class Solution{ public: Node* copyRandomList(Node* head) ...
- Regular Forestation CodeForces - 1252F(树同构)
Regular Forestation \[ Time Limit: 1000 ms\quad Memory Limit: 262144 kB \] 题意 给出一个节点为 \(n\) 的树,问删掉树上 ...
- linux帮助命令使用
一. help使用 查看ls命令的帮助信息 ls --help # 查看全部 ls --help | less # 分页查看, q退出 二. man手册 同一命令存在于多个章 ...
- Linux性能优化实战学习笔记:第二十八讲
一.案例环境描述 1.环境准备 2CPU,4GB内存 预先安装docker sysstat工具 apt install docker.io sysstat nake git 案例总共由三个容器组成: ...
- 官方一步解决各种Windows更新问题
原文部分: 修复 Windows 更新问题 适用于: Windows 8.1Windows 10Windows 7 此分布指南有什么作用? 此分步指南提供的步骤可修复 Windows 更新的问题, ...
- oracle--DG初始化参数
下列参数为Primary角色相关的初始化参数 DB_NAME 注意保持同一个Data Guard中所有数据库DB_NAME相同 例如:DB_NAME=kingle DB_UNIQUE_NAME 为每一 ...
- 强迫症福利--收起.NET程序的dll来
作为上床后需要下床检查好几次门关了没有的资深强迫症患者,有一个及其搞我的问题,就是dll问题. 曾几何时,在没有nuget的年代,当有依赖项需要引用的时候,只能通过文件引用来管理引用问题,版本问题,更 ...