
cbv装饰器 中间件 跨站请求伪造
给cbv下面的函数加装饰器
写一个验证用户登录的程序
前端页面
# 写一个装饰器验证session

def login_auth(func):

  def inner(request,*args,**kwargs):

    if request.session.get('is_login'):

      return func(request,*args,**kwargs)

   	else:

      return redirect('/login/')

    return inner
定义cbv
class Home(View):

  def get(self,request):

    pass

  def post(self,request):

    pass
视图函数
# 两种加装饰器的方法

# 1,类名上面加装饰器

from django.utils.decoration import method_decorator

@method_decorator(login_auth,name='get')  # 加在类上面的话,必须通过name指定给谁加

class Home(View):

  def get(self,request):

    pass

  def post(self,request):

    pass
# 2,方法上面加,不要用原生的装饰器,用的话,只能改参数,那样的话不通用

class Home(View):

  @method_decorator(login_auth)

  def get(self,request):

    pass

  def post(self,request):

    pass
第三种定义dispatch函数,拦截内置的分发函数,但是写在cbv里的 方法都会被加上装饰器
class MyHome(View):

		@method_decorator(login_auth)  # 第三种  get和post都会被装饰

		def dispatch(self, request, *args, **kwargs):

			super().dispatch(request,*args,**kwargs)

		# @method_decorator(login_auth)  # 第一种

		def get(self,request):

			return HttpResponse('get')

		def post(self,request):

			return HttpResponse('post')
Django中间件
Process_request和Process_response方法
继承MiddlewareMixin类 实现自定义中间件
from django.utils.deprecation import MiddlewareMixin

class MD1(MiddlewareMixin):

    def process_request(self, request):

        print("MD1里面的 process_request")

	def process_response(self, request, response):

        print("MD1里面的 process_response")

        return response

class MD2(MiddlewareMixin):

    def process_request(self, request):

        print("MD2里面的 process_request")

        pass

    def process_response(self, request, response):

        print("MD2里面的 process_response")

        return response
在settings.py的MIDDLEWARE配置项中注册上述两个自定义中间件:
MIDDLEWARE = [

    'middlewares.MD1',  # 自定义中间件MD1

    'middlewares.MD2'  # 自定义中间件MD2

]
总结:
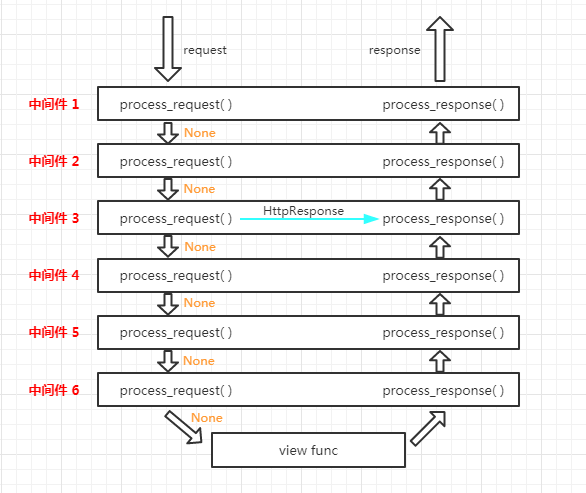
- 中间件的process_request方法是在执行视图函数之前执行的。
- 当配置多个中间件时,会按照MIDDLEWARE中的注册顺序,也就是列表的索引值,从前到后依次执行的。
- 不同中间件之间传递的request都是同一个对象
- 多个中间件中的process_response方法是按照MIDDLEWARE中的注册顺序倒序执行的,也就是说第一个中间件的process_request方法首先执行,而它的process_response方法最后执行,最后一个中间件的process_request方法最后一个执行,它的process_response方法是最先执行
process_view
process_view(self, request, view_func, view_args, view_kwargs)

该方法有四个参数

request是HttpRequest对象。

view_func是Django即将使用的视图函数。 (它是实际的函数对象,而不是函数的名称作为字符串。)

view_args是将传递给视图的位置参数的列表.

view_kwargs是将传递给视图的关键字参数的字典。 view_args和view_kwargs都不包含第一个视图参数(request)。

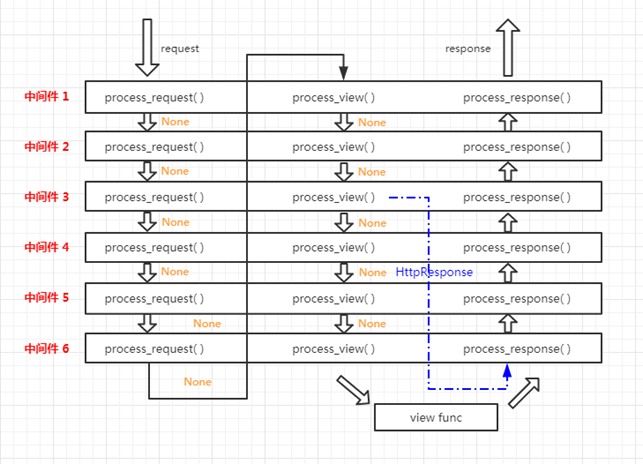
Django会在调用视图函数之前调用process_view方法。
它应该返回None或一个HttpResponse对象。 如果返回None,Django将继续处理这个请求,执行任何其他中间件的process_view方法,然后在执行相应的视图。 如果它返回一个HttpResponse对象,那么将不会执行Django的视图函数,而是直接在中间件中掉头,倒叙执行一个个process_response方法,最后返回给浏览器
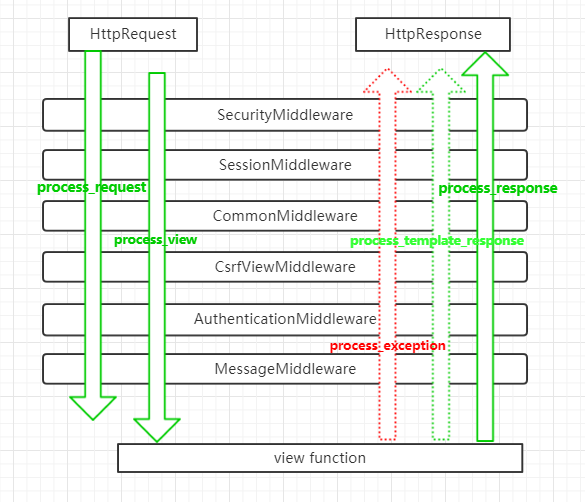
process_template_response和process_exception两个方法的触发是有条件的,执行顺序也是倒序。总结所有的执行流程如下:
总结
process request:请求来的时候从上往下依次执行每一个中间件里面的process request processresponse:响应走的时候会从下往上依次执行每一个中间件里面的process response方法

process view:路由匹配成功执行视图之前自动触发(从上往下依次执行)

processexception:当视图函数报错了,自动触发(从下往上依次执行)

processtemplate response:视图函数返回的对象有一个render()方法(或者表明该对象是一个TemplateResponse对象或等价方法)(从下往上依次执行)
CSRF
CSRF(Cross-site request forgery)跨站请求伪造,也被称为“One Click Attack”或者Session Riding,通常缩写为CSRF或者XSRF,是一种对网站的恶意利用。尽管听起来像跨站脚本(XSS),但它与XSS非常不同,XSS利用站点内的信任用户,而CSRF则通过伪装来自受信任用户的请求来利用受信任的网站。与XSS攻击相比,CSRF攻击往往不大流行(因此对其进行防范的资源也相当稀少)和难以防范,所以被认为比XSS更具危险性
可以这样来理解:
攻击者盗用了你的身份,以你的名义发送恶意请求,对服务器来说这个请求是完全合法的,但是却完成了攻击者所期望的一个操作,比如以你的名义发送邮件、发消息,盗取你的账号,添加系统管理员,甚至于购买商品、虚拟货币转账等。 如下:其中Web A为存在CSRF漏洞的网站,Web B为攻击者构建的恶意网站,User C为Web A网站的合法用户
Django中的防止措施在前端页面写
{% csrf_token %}django就会自动帮我们渲染一个随机字符串做校验
不是网站上的所有字段都是需要校验的,这个时候我们需要给函数加上装饰器,给特定的功能加上csrf校验,或者给特定的功能不做csrf校验
在注释掉setting文件中的csrf组件前提下导入
from django.views.decorators.csrf import csrf_exempt,csrf_protect
给指定的功能加上csrf校验用csrf_protect装饰器
这里写的加装饰器的方式与给cbf加装饰器的方式一样,需要注意的是给某些功能去掉csrf校验的装饰器csrf_exempt 只有两种使用方式,都是加给全局的。
	csrf_exempt  只能有下面两种方式

			@method_decorator(csrf_exempt,name='dispatch')  # 第一种

			class Index3(View):

				# @method_decorator(csrf_exempt)   # 第二种

				def dispatch(self, request, *args, **kwargs):

					super().dispatch(request,*args,**kwargs)

			其实都是给dispatch加
cbv装饰器 中间件 跨站请求伪造的更多相关文章
- Django之CBV装饰器,跨站请求伪造,auth认证
CBV加装饰器 基于session实现登录 def login(request): if request.method == 'POST': username = request.POST.get(' ...
- Django中间件-跨站请求伪造-django请求生命周期-Auth模块-seettings实现可插拔配置(设计思想)
Django中间件 一.什么是中间件 django中间件就是类似于django的保安;请求来的时候需要先经过中间件,才能到达django后端(url,views,models,templates), ...
- django CBV装饰器 自定义django中间件 csrf跨站请求伪造 auth认证模块
CBV加装饰器 第一种 @method_decorator(装饰器) 加在get上 第二种 @method_decorator(login_auth,name='get') 加在类上 第三种 @met ...
- Django CBV装饰器 中间件 auth模块 CSRF跨站请求
CBV添加装饰器 给CBV添加装饰器有三种方法,三种方法都需要导入模块: from django.utils.decorators import method_decorator 第一种直接在方法上面 ...
- 什么是CSRF跨站请求伪造?(from表单效验csrf-ajdax效验csrf-Ajax设置csrf-CBV装饰器验证csrf)
目录 一:csrf跨站请求伪造 1.什么是CSRF? 2.CSRF攻击案例(钓鱼网站) 3.钓鱼网站 内部原理 4.CSRF原理(钓鱼网站内部本质) 5.从上图可以看出,要完成一次CSRF攻击,受害者 ...
- 跨站请求伪造(csrf)中间件整理
一. CSRF中间件 字面意思跨站请求伪造; 即模仿个请求朝服务器发送,django中对跨站伪造的请求有相应的校验 from django.views.decorators.csrf import c ...
- Web框架之Django_09 重要组件(Django中间件、csrf跨站请求伪造)
摘要 Django中间件 csrf跨站请求伪造 一.Django中间件: 什么是中间件? 官方的说法:中间件是一个用来处理Django的请求和响应的框架级别的钩子.它是一个轻量.低级别的插件系统,用于 ...
- Web框架之Django重要组件(Django中间件、csrf跨站请求伪造)
Web框架之Django_09 重要组件(Django中间件.csrf跨站请求伪造) 摘要 Django中间件 csrf跨站请求伪造 一.Django中间件: 什么是中间件? 官方的说法:中间件是 ...
- Django框架(十六)-- 中间件、CSRF跨站请求伪造
一.什么是中间件 中间件是介于request与response处理之间的一道处理过程,相对比较轻量级,并且在全局上改变django的输入与输出 二.中间件的作用 如果你想修改请求,例如被传送到view ...
随机推荐
- PyQt5 调用 View 视图的方法
一.使用Qt Designer 1. 直接引用ui文件: from PyQt5.uic import loadUi class MainWindow(QDialog): def __init__(se ...
- 【Fiori系列】浅谈SAP Fiori的设计美感与发展历程
公众号:SAP Technical 本文作者:matinal 原文出处:http://www.cnblogs.com/SAPmatinal/ 原文链接:[Fiori系列]浅谈SAP Fiori的设计美 ...
- PHP常用正则表达式精选
$regex = '[\u4e00-\u9fa5]'; //匹配中文字符的正则表达式 $regex = '^[\u4E00-\u9FA5A-Za-z0-9]+$'; or $regex = '^[\u ...
- javascript语法 1.运算符 2. 流程控制 3. 函数 4. 四种变量 5. 数据类型的运用 6. js页面交互
1.运算符 <!DOCTYPE html> <html> <head> <meta charset="UTF-8"> <tit ...
- windows10激活出现0xC0000022
怎么办?不要担心,先找到了C:\Windows\System32\spp\store 文件夹,查看了下它的权限,如没有sppsvc,则手动添加了NT SERVICE\sppsvc 并给完全控制的权限. ...
- SpringBoot:SpringBoot整合JdbcTemplate
个人其实偏向于使用类似于JdbcTemplate这种的框架,返回数据也习惯于接受Map/List形式,而不是转化成对象,一是前后台分离转成json方便,另外是返回数据格式,数据字段可以通过SQL控制, ...
- solr后台操作Documents之增删改查
偶尔会用到solr后台操作一些数据,比如测试等一些情况.但具体用的时候可能会忘记,或者搜的时候结果不全,在此略详细的记一下. 1.添加 {"id":6,"title&qu ...
- new pdo 连接很慢的原因和解决办法
1.使用IP而不是域名,使用域名会让PDO在连接之前进行一次不必要的dns lookup,当DNS缓存过于巨大的时候,这个问题可能会更严重.(即使是运行在本机,使用 127.0.0.1 而不是 loc ...
- svn clean up
1.下载sqlite3.exe 2.找到你项目的.svn文件,查看是否存在wc.db3.将sqlite3.exe放到.svn的同级目录4.启动cmd执行sqlite3 .svn/wc.db " ...
- 【转帖】深挖NUMA
深挖NUMA http://www.litrin.net/2017/10/31/深挖numa/ 首先列出本站之前相关的几篇帖子: Linux的NUMA机制 NUMA对性能的影响 cgroup的cpus ...