
二进制安装kubernetes(五) kubelet组件安装
概述资料地址:https://blog.csdn.net/bbwangj/article/details/81904350
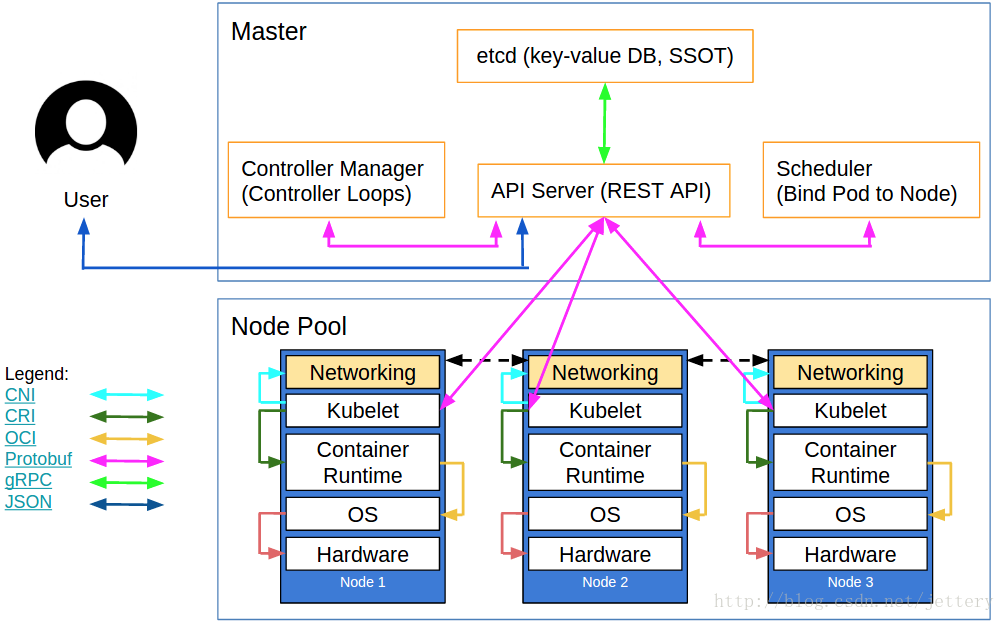
Kubelet组件运行在Node节点上,维持运行中的Pods以及提供kuberntes运行时环境,主要完成以下使命:
1.监视分配给该Node节点的pods
2.挂载pod所需要的volumes
3.下载pod的secret
4.通过docker/rkt来运行pod中的容器
5.周期的执行pod中为容器定义的liveness探针
6.上报pod的状态给系统的其他组件
7.上报Node的状态
kubelet安装在node节点,我们的node跟apiserver在一起,这里安装在hdss7-21,22上:
首先,kubernetes依赖pause,我们先将此服务上传到们自己的docker私有仓库:
kubernetes中的pause容器主要为每个业务容器提供以下功能:
- 在pod中担任Linux命名空间共享的基础;
- 启用pid命名空间,开启init进程。
# docker pull kubernetes/pause
# docker tag f9d5de079539 harbor.od.com/public/pause:latest
# docker push harbor.od.com/public/pause:latest
首先在hdss7-200上申请证书:
# vi /opt/certs/kubelet-csr.json
{

    "CN": "k8s-kubelet",

    "hosts": [

    "127.0.0.1",

    "10.4.7.10",

    "10.4.7.21",

    "10.4.7.22",

    "10.4.7.23",

    "10.4.7.24",

    "10.4.7.25",

    "10.4.7.26",

    "10.4.7.27",

    "10.4.7.28"

    ],

    "key": {

        "algo": "rsa",

        "size": 2048

    },

    "names": [

        {

            "C": "CN",

            "ST": "beijing",

            "L": "beijing",

            "O": "od",

            "OU": "ops"

        }

    ]

}
申请证书:
# cfssl gencert -ca=ca.pem -ca-key=ca-key.pem -config=ca-config.json -profile=server kubelet-csr.json | cfssl-json -bare kubelet
拷贝证书到21,22上:
# cd /opt/kubernetes/server/bin/cert/

# scp hdss7-200:/opt/certs/kubelet.pem ./

# scp hdss7-200:/opt/certs/kubelet-key.pem ./
进入到conf目录执行以下命令:21,22上执行:
cert]# cd ../conf/
# kubectl config set-cluster myk8s \

  --certificate-authority=/opt/kubernetes/server/bin/cert/ca.pem \

  --embed-certs=true \

  --server=https://10.4.7.10:7443 \

  --kubeconfig=kubelet.kubeconfig
# kubectl config set-credentials k8s-node \

  --client-certificate=/opt/kubernetes/server/bin/cert/client.pem \

  --client-key=/opt/kubernetes/server/bin/cert/client-key.pem \

  --embed-certs=true \

  --kubeconfig=kubelet.kubeconfig
# kubectl config set-context myk8s-context \

  --cluster=myk8s \

  --user=k8s-node \

  --kubeconfig=kubelet.kubeconfig
# kubectl config use-context myk8s-context --kubeconfig=kubelet.kubeconfig
hdss7-21上执行:PS:因为不论在哪个节点创建,已经同步到etcd上。
conf]# vi k8s-node.yaml
apiVersion: rbac.authorization.k8s.io/v1

kind: ClusterRoleBinding

metadata:

  name: k8s-node

roleRef:

  apiGroup: rbac.authorization.k8s.io

  kind: ClusterRole

  name: system:node

subjects:

- apiGroup: rbac.authorization.k8s.io

  kind: User

  name: k8s-node
# kubectl create -f k8s-node.yaml
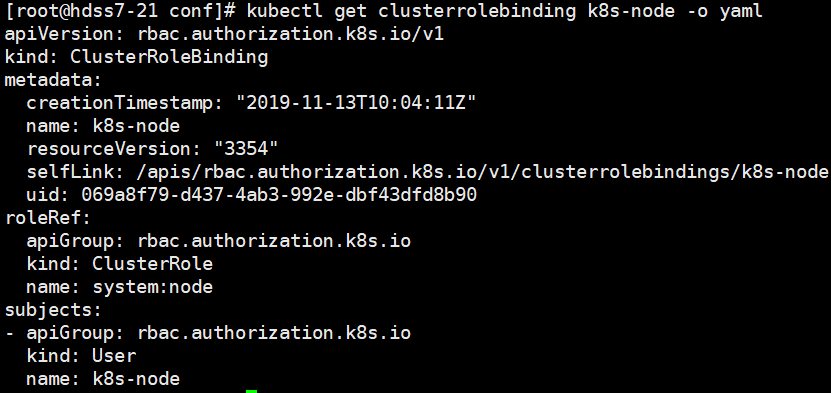
检查k8s-node资源创建状态:
# kubectl get clusterrolebinding k8s-node -o yaml
编辑kubelet启动脚本:标红部分第二台要修改成对应的主机名
# vi /opt/kubernetes/server/bin/kubelet.sh
#!/bin/sh

./kubelet \

  --anonymous-auth=false \

  --cgroup-driver systemd \

  --cluster-dns 192.168.0.2 \

  --cluster-domain cluster.local \

  --runtime-cgroups=/systemd/system.slice \

  --kubelet-cgroups=/systemd/system.slice \

  --fail-swap-on="false" \

  --client-ca-file ./cert/ca.pem \

  --tls-cert-file ./cert/kubelet.pem \

  --tls-private-key-file ./cert/kubelet-key.pem \

  --hostname-override hdss7-21.host.com \

  --image-gc-high-threshold 20 \

  --image-gc-low-threshold 10 \

  --kubeconfig ./conf/kubelet.kubeconfig \

  --log-dir /data/logs/kubernetes/kube-kubelet \

  --pod-infra-container-image harbor.od.com/public/pause:latest \

  --root-dir /data/kubelet
执行权限:
# chmod u+x /opt/kubernetes/server/bin/kubelet.sh
创建日志存储目录:
# mkdir -p /data/logs/kubernetes/kube-kubelet
编辑supervisord启动文件:红色部分自行修改
# vi /etc/supervisord.d/kube-kubelet.ini
[program:kube-kubelet-7-21]

command=/opt/kubernetes/server/bin/kubelet.sh     ; the program (relative uses PATH, can take args)

numprocs=1                                        ; number of processes copies to start (def 1)

directory=/opt/kubernetes/server/bin              ; directory to cwd to before exec (def no cwd)

autostart=true                                    ; start at supervisord start (default: true)

autorestart=true                                ; retstart at unexpected quit (default: true)

startsecs=30                                      ; number of secs prog must stay running (def. 1)

startretries=3                                    ; max # of serial start failures (default 3)

exitcodes=0,2                                     ; 'expected' exit codes for process (default 0,2)

stopsignal=QUIT                                   ; signal used to kill process (default TERM)

stopwaitsecs=10                                   ; max num secs to wait b4 SIGKILL (default 10)

user=root                                         ; setuid to this UNIX account to run the program

redirect_stderr=true                              ; redirect proc stderr to stdout (default false)

stdout_logfile=/data/logs/kubernetes/kube-kubelet/kubelet.stdout.log   ; stderr log path, NONE for none; default AUTO

stdout_logfile_maxbytes=64MB                      ; max # logfile bytes b4 rotation (default 50MB)

stdout_logfile_backups=4                          ; # of stdout logfile backups (default 10)

stdout_capture_maxbytes=1MB                       ; number of bytes in 'capturemode' (default 0)

stdout_events_enabled=false                       ; emit events on stdout writes (default false)
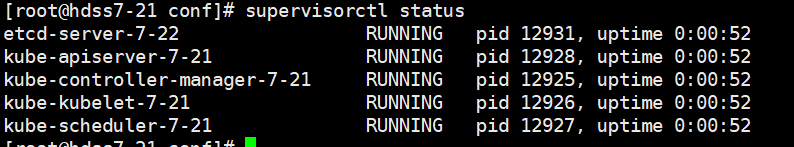
# supervisorctl update

# supervisorctl status
给node打tag:
# kubectl label node hdss7-21.host.com node-role.kubernetes.io/master=

二进制安装kubernetes(五) kubelet组件安装的更多相关文章
- VS2010在WIN7下安装报错“下列组件安装失败”如何解决
VS2010在WIN7下安装报错“下列组件安装失败”如何解决 http://www.111cn.net/net/42/75914.htm
- Windows8.1 安装SQL Server2012——部分组件安装不成功!(提示安装.NET 3.5时出错,无Internet情况下利用win8.1安装镜像安装.NET 3.5)
虽然从事着与开发毫无关系的工作,但却也断断续续维持了近6年的WEB开发,有时因为其它工作原因,可能每做一个项目的时间间隔比较大,有时甚至在做的一个项目因为其他事情而停滞几个月之久(有些项目是自己兴趣或 ...
- 二进制安装 kubernetes 1.12(一) - 安装 ETCD
软件环境 软件 版本 操作系统 CentOS 7.4 Docker 18-ce Kubernetes 1.12 服务器角色 角色 IP 组件 k8s-master 192.168.0.205 kube ...
- 二进制安装 kubernetes 1.12(二) - 安装docker, 部署Flannel网络
在 node 节点上安装 docker 参考 https://www.cnblogs.com/klvchen/p/8468855.html Flannel 工作原理: 部署Flannel网络 在 ma ...
- Dynamics CRM安装教程五:ADFS安装配置
ADFS即联合身份认证是一种更加安全的身份验证方式下面开始进行ADFS打开服务器管理器,到添加角色和功能向导下一步到下面界面勾选Active Directory 联合身份认证服务,下一步 默认,下一步 ...
- kubeadm 安装Kubernetes 1.16.3 (CentOS7+IPVS+Calico)
目录 · . 一.更新系统内核(全部节点) · . 二.基础环境设置(全部节点) · . 1.修改 Host · . 2.修改 Hostname · . 3.主机时间同步 · . 4.关闭 ...
- Kubeadm安装Kubernetes环境
Kubeadm方式号称一键安装部署,很多人也试过并且顺利成功,可到了我这里因为折腾系统问题,倒腾出不少的坑出来. kubeadm好处是自动配置了必要的服务,以及缺省配置了安全的认证,etcd,apis ...
- Centos 使用kubeadm安装Kubernetes 1.15.3
本来没打算搞这个文章的,第一里面有瑕疵(没搞定的地方),第二在我的Ubuntu 18 Kubernetes集群的安装和部署 以及Helm的安装 也有安装,第三 和社区的问文章比较雷同 https:// ...
- 使用kubeadm 安装 kubernetes 1.15.1
简介: Kubernetes作为Google开源的容器运行平台,受到了大家的热捧.搭建一套完整的kubernetes平台,也成为试用这套平台必须迈过的坎儿.kubernetes1.5版本以及之前,安装 ...
随机推荐
- 手动验证MySQL Innodb RR级别加锁 需要注意的几个点
记录几个坑 优化器在表行数比较少的时候 会使用全表扫描,会造成全表所有的行加锁,所以需要使用force index 强制使用索引 来实现gap-lock(间隙锁)的应用 next-lock 加锁 会锁 ...
- [Usaco2009 Feb]Revamping Trails 道路升级
题目描述 每天,农夫John需要经过一些道路去检查牛棚N里面的牛. 农场上有M(1<=M<=50,000)条双向泥土道路,编号为1..M. 道路i连接牛棚P1_i和P2_i (1 < ...
- Oracle19c的多租户笔记
Oracle19c的多租户笔记 1.多租户的概念 PDB(PLUGGABLE DATABASE)可以理解为我们Oracle11gR2的数据库,只不过是一个实例上面可以放置多个数据库了.名称为插件式数据 ...
- etcd 性能优化实践
https://mp.weixin.qq.com/s/lD2b-DZyvRJ3qWqmlvHpxg 从零开始入门 K8s | etcd 性能优化实践 原创 陈星宇 阿里巴巴云原生 2019-12-16 ...
- Python 2.x 和 Python 3.x
Python 2.x 默认不支持中文,具体原因,等到介绍 字符编码 时给大家讲解 Python 2.x 的解释器名称是 python Python 3.x 的解释器名称是 python3 目前市场上有 ...
- Docker Desktop启动Kubernetes
Docker_Desktop启动Kubernetes 参考仓库:https://github.com/AliyunContainerService/k8s-for-docker-desktop 视频参 ...
- vue项目中如何引用tinymce
最近公司在做一个CMS系统的项目,其中富文本编辑框用的很多,目前流行的也很多,包括wangEditor.TinyMCE.百度ueditor.kindeditor.CKEditor等.经过自己的一番翻箱 ...
- java身份证号校验
package com.pt.modules.contract.utils; import java.text.ParseException; import java.text.SimpleDateF ...
- ICMP&&PING
ICMP 1.定位:互联网控制报文协议(Internet Control Message Protocol),是TCP/IP协议族的一个子协议,位于网络层.它被IP用于提供许多不同的服务.ICMP是一 ...
- JavaScript解构赋值
JavaScript解构赋值 JavaScript解构赋值为我们提供了很多方便,但是用法比较多,本文就来梳理一下.总体来说,主要就两种地方使用解构赋值,一种是数组的解构赋值,另一种是对象的解构赋值.以 ...