
SQL注入及如何解决
SQL注入即是指web应用程序对用户输入数据的合法性没有判断或过滤不严,攻击者可以在web应用程序中事先定义好的查询语句的结尾上添加额外的SQL语句,在管理员不知情的情况下实现非法操作,以此来实现欺骗数据库服务器执行非授权的任意查询,从而进一步得到相应的数据信息。
1、SQL注入案例
模拟一个用户登录的SQL注入案例,用户在控制台上输入用户名和密码, 然后使用 Statement 字符串拼接的方式实现用户的登录。
1.1 数据库中先创建用户表及数据
-- 创建一张用户表

CREATE TABLE `users` (

  `id` INT(11) NOT NULL AUTO_INCREMENT,

  `username` VARCHAR(20),

  `password` VARCHAR(50),

  PRIMARY KEY (`id`)

) ENGINE=INNODB DEFAULT CHARSET=utf8;

-- 插入数据

INSERT INTO  users(username,`password`) VALUES('张飞','123321'),('赵云','qazxsw'),('诸葛亮','123Qwe');

INSERT INTO  users(username,`password`) VALUES('曹操','741258'),('刘备','plmokn'),('孙权','!@#$%^');

-- 查看数据

SELECT  * FROM users;

1.2 编写一个登录程序
package com.study.task0201;

import java.sql.*;

import java.util.Scanner;

public class TestSQLIn {

    public static void main(String[] args) throws ClassNotFoundException, SQLException {

        Class.forName("com.mysql.jdbc.Driver");

        String url = "jdbc:mysql://127.0.0.1:3306/testdb?characterEncoding=UTF-8";

        Connection conn = DriverManager.getConnection(url,"root","123456");

        //System.out.println(conn);

        // 获取语句执行平台对象 Statement

        Statement smt = conn.createStatement();

        Scanner sc = new Scanner(System.in);

        System.out.println("请输入用户名:");

        String userName = sc.nextLine();

        System.out.println("请输入密码:");

        String password = sc.nextLine();

        String sql = "select  * from users where username = '" + userName + "'  and  password = '" + password +"'";
        //打印出SQL

        System.out.println(sql);

        ResultSet resultSet = smt.executeQuery(sql);

        if(resultSet.next()){

            System.out.println("登录成功!!!");

        }else{

            System.out.println("用户名或密码错误,请重新输入!!!");

        }

        resultSet.close();

        smt.close();

        conn.close();

    }

}
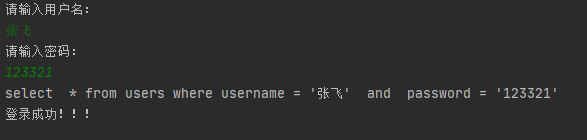
1.3 正常登录
输入正确的用户名及密码后提示"登录成功"
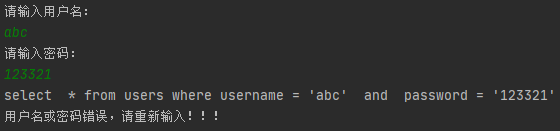
1.4 登录失败
输入用户名或密码错误时,提示“用户名或密码错误,请重新输入”
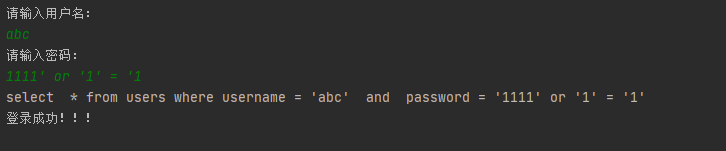
1.5 模拟SQL注入
拼接的字符串中有or '1'='1' 为恒成立条件,因此 及时前面的用户及密码不存在也会取出所有记录,因此提示"登录成功"
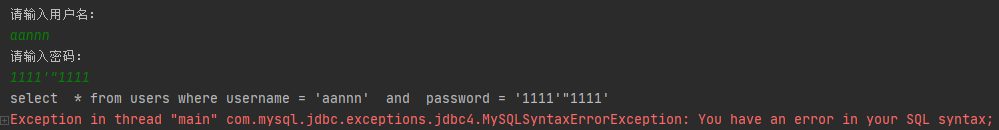
1.6 SQL语法报错
使用拼接的方式,还会出现SQL语法错误等报错,例如
2. 解决方案
使用Statement方式,用户可以通过字符串拼接,改变原本SQL真正的含义,导致存在SQL注入的风险。解决SQL注入,可以通过预处理对象PreparedStatement来代替Statement进行处理。
1.1 程序
import java.sql.*;

import java.util.Scanner;

public class TestSQLIn {

    public static void main(String[] args) throws ClassNotFoundException, SQLException {

        Class.forName("com.mysql.jdbc.Driver");

        String url = "jdbc:mysql://192.168.250.177:3307/testdb?characterEncoding=UTF-8";

        Connection conn = DriverManager.getConnection(url,"root","AisinoClod#2018)0710");

        //System.out.println(conn);

        // 获取语句执行平台对象 Statement

        // Statement smt = conn.createStatement();

        Scanner sc = new Scanner(System.in);

        System.out.println("请输入用户名:");

        String userName = sc.nextLine();

        System.out.println("请输入密码:");

        String password = sc.nextLine();

        String sql = "select  * from users where username = ? and  password = ? ";

        // System.out.println(sql);

        // ResultSet resultSet = smt.executeQuery(sql);

        PreparedStatement preparedStatement = conn.prepareStatement(sql);

        preparedStatement.setString(1,userName);

        preparedStatement.setString(2,password);

        ResultSet  resultSet = preparedStatement.executeQuery();

        if(resultSet.next()){

            System.out.println("登录成功!!!");

        }else{

            System.out.println("用户名或密码错误,请重新输入!!!");

        }

        preparedStatement.close();

        resultSet.close();

        // smt.close();

        conn.close();

    }

}
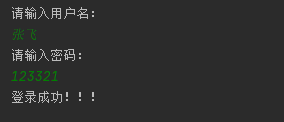
2.2 正常登录
2.3 用户名密码错误
当用户名或密码输入错误时,会提示“用户名或密码错误,请重新输入”

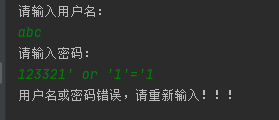
2.4 模拟SQL注入
按照之前的情况,进行SQL注入的写法,测试后不再出现SQL注入情况。
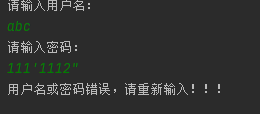
2.5 模拟SQL语法错误
使用预处理类后,输入带有单引号或双引号的内容也不会再出现SQL语法错误的报错
3. 小结
Statement 与 PreparedStatement的主要区别如下:
- Statement用于执行静态SQL语句,在执行时,必须指定一个事先准备好的SQL语句
- PrepareStatement是预编译的SQL语句对象,语句中可以包含动态参数“?”,在执行时可以为“?”动态设置参数值
- PrepareStatement可以减少编译次数提高数据库性能
SQL注入及如何解决的更多相关文章
- java学习笔记38(sql注入攻击及解决方法)
上一篇我们写了jdbc工具类:JDBCUtils ,在这里我们使用该工具类来连接数据库, 在之前我们使用 Statement接口下的executeQuery(sql)方法来执行搜索语句,但是这个接口并 ...
- 网站如何防止sql注入攻击的解决办法
首先我们来了解下什么是SQL注入,SQL注入简单来讲就是将一些非法参数插入到网站数据库中去,执行一些sql命令,比如查询数据库的账号密码,数据库的版本,数据库服务器的IP等等的一些操作,sql注入是目 ...
- SQL注入原理与解决方法代码示例
一.什么是sql注入? 1.什么是sql注入呢? 所谓SQL注入,就是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令,比如先前的很多影视网 ...
- php和mysql数据库防SQL注入的有效解决办法
<?php$mysqli = new mysqli("localhost", "my_user", "my_password", &q ...
- Java程序员从笨鸟到菜鸟之(一百零二)sql注入攻击详解(三)sql注入解决办法
sql注入攻击详解(二)sql注入过程详解 sql注入攻击详解(一)sql注入原理详解 我们了解了sql注入原理和sql注入过程,今天我们就来了解一下sql注入的解决办法.怎么来解决和防范sql注入, ...
- jdbc mysql crud dao模型 sql注入漏洞 jdbc 操作大文件
day17总结 今日内容 l JDBC 1.1 上次课内容总结 SQL语句: 1.外键约束:foreign key * 维护多个表关系! * 用来保证数据完整性! 2.三种关系: * 一对多: * 一 ...
- Spring MVC 如何防止XSS、SQL注入攻击
在Web项目中,通常需要处理XSS,SQL注入攻击,解决这个问题有两个思路: 在数据进入数据库之前对非法字符进行转义,在更新和显示的时候将非法字符还原 在显示的时候对非法字符进行转义 如果项目还处在起 ...
- 【攻防实战】SQL注入演练!
这篇文章目的是让初学者利用SQL注入技术来解决他们面临的问题, 成功的使用它们,并在这种攻击中保护自己. 1.0 介绍 当一台机器只打开了80端口, 你最依赖的漏洞扫描器也不能返回任何有用的内容, 并 ...
- Python中防止sql注入的方法详解
SQL注入是比较常见的网络攻击方式之一,它不是利用操作系统的BUG来实现攻击,而是针对程序员编程时的疏忽,通过SQL语句,实现无帐号登录,甚至篡改数据库.下面这篇文章主要给大家介绍了关于Python中 ...
随机推荐
- distinct关键字
对于distinct关键字,distinct关键字应用于所有列而不仅是前置它的列,如果给出多个列,将会比较两个列. 这是完整表, 首先是select distinct username from us ...
- 适合 Java 新手的开源项目集合——在 GitHub 学编程
作者:HelloGitHub--老荀 当今互联网份额最大的编程语言是哪一个?是 Java!这两年一直有听说 Java 要不行了.在走下坡路了.没错,Java 的确在走下坡路,未来的事情的确不好说,但是 ...
- Vue Springboot (包括后端解决跨域)实现登录验证码功能详细完整版
利用Hutool 基于Vue.ElementUI.Springboot (跨域)实现登录验证码功能 前言 一.Hutool是什么? 二.下面开始步入正题:使用步骤 1.先引入Hutool依赖 2.控制 ...
- mycat分片及主从(二)
一.mycat分片规则 经过上一篇幅讲解,应该很清楚分片规则配置文件rule.xml位于$MYCAT_HOME/conf目录,它定义了所有拆分表的规则.在使用过程中可以灵活使用不同的分片算法,或者对同 ...
- nmap安装和使用
nmap安装和使用 安装 官网地址 https://nmap.org/download.html 许多流行的Linux发行版(Redhat.Mandrake.Suse等)都使用RPM软件包管理系统,方 ...
- canal部署
转载: https://blog.csdn.net/qq_30043755/article/details/83539116 最后的binlog最后被封装为这样的一个对象: com.alibaba.o ...
- vue组建通信
父组件 <template> <div> <zi :str="str" @change_fu="getzi"></zi ...
- CentOS基础命令使用技巧-1
less用法 g快速返回文件首部 G快速到文本最末端 /当前行向下搜索 ?当前行向上搜索 n显示下一个 q退出 cp用法 r拷贝一个目录必须加这个 rm用法 r删除目录 f强制删除,r后面删除不存在的 ...
- String.Split()函数 非原创
我们在上次学习到了 String.Join函数(http://blog.csdn.net/zhvsby/archive/2008/11/28/3404704.aspx),其中用到了String.SPl ...
- C语言中 EXIT_FAILURE和EXIT_SUCCESS
1.C语言中 宏EXIT_FAILURE和EXIT_SUCCESS定义在头文件stdlib.h中,是一个符号常量,定义如下: #define EXIT_FAILURE 1 #define EXIT_S ...