
cookie 、Session 和自定义分页
cookie
cookie的由来
大家都知道Http协议是无状态的。
无状态的意思 是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系, 他不会受前面的请求响应情况直接影响, 也不会直接影响后面的请求响应情况。
对服务器来说, 每次的请求都是全新的。
状态可以理解为客户端和服务器在某次会话中产生的数据, 那无状态的就以为这些数据不会被保留。但是会话中产生的数据又需要我们保存的, 也就是说要保持状态, 因此Cookie就是在这样的一个场景下诞生。
什么是Cookie
Cookie具体指的是一段小信息,它是服务器发送的出来的存储在浏览器上的一组组键值对,下次访问服务器时浏览器会自动携带这些键值对, 以便服务器提取有用信息。
cookie的原理
cookie 的工作原理是由服务器产生内容,浏览器收到请求后保存在本地, 当浏览器再次访问时,浏览器会自动带上Cookie, 这样服务器就能通过Cookie 的内容来判断这个是 “谁”了。
查看Cookie
我们使用Chrome 浏览器,打开开发者工具。
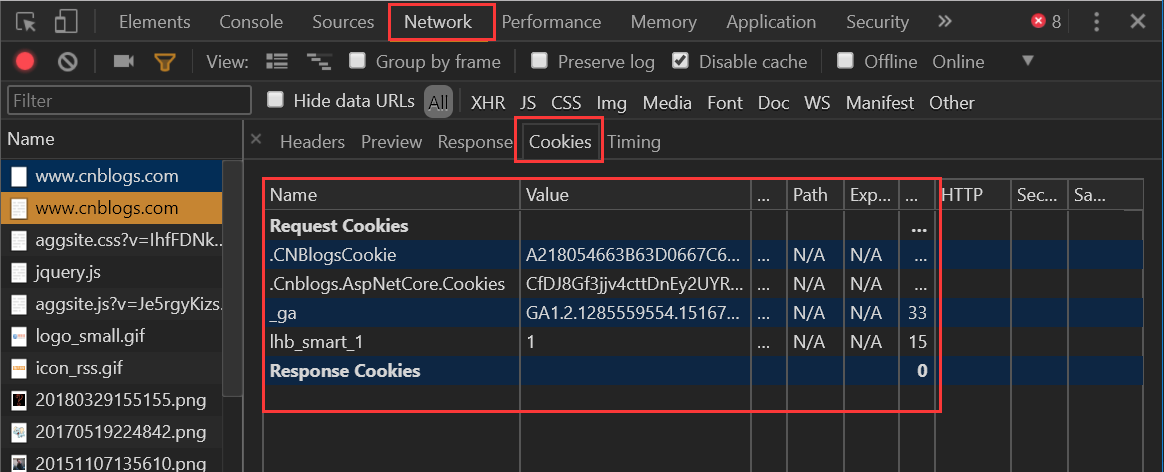
Django 中操作Cookie
获取Cookie
request.COOLIES["key"]

request.get_signed_cookie(key,default=RAISE_ERROR,SALT='',max_age=None)
参数:
default:默认值
salt:加密盐
max_age:后台控制过期时间
设置Cookie
rep = HttpResponse(...)

rep = render(request,...)

rep.set_cookie(key,value,。。。)

rep.set_signed_cookie(key,value,salt=“加密盐”,。。。)
参数:
key: 键
value="" :值
max_age =None:超时时间
expires = None,超时时间(IE requires expires,so set it if hasn't been already.)
path ='/',Cookie 生效的路径, /表示根路径,特殊的:根路径的cookie 可以被任何的Url的页面访问。
domain=None,Cookie生效的域名
secure =False,https传输
httponly=False 只能http 协议传输, 无法被JavaScript 获取(不是绝对,底层抓包可以获取到也可以被覆盖)
删除Cookie
def logout(request):

    rep = redirect("/login/")

    rep.delete_cookie("user")  # 删除用户浏览器上之前设置的usercookie值

    return rep
Cookie版登录效验
def check_login(func):

    @wraps(func)

    def inner(request, *args, **kwargs):

        next_url = request.get_full_path()

        if request.get_signed_cookie("login", salt="SSS", default=None) == "yes":

            # 已经登录的用户...

            return func(request, *args, **kwargs)

        else:

            # 没有登录的用户,跳转刚到登录页面

            return redirect("/login/?next={}".format(next_url))

    return inner

def login(request):

    if request.method == "POST":

        username = request.POST.get("username")

        passwd = request.POST.get("password")

        if username == "xxx" and passwd == "dashabi":

            next_url = request.GET.get("next")

            if next_url and next_url != "/logout/":

                response = redirect(next_url)

            else:

                response = redirect("/class_list/")

            response.set_signed_cookie("login", "yes", salt="SSS")

            return response

    return render(request, "login.html")
Session
session 的由来
Cookie 虽然在一定程度上解决了“保持状态”的需求 但是由于Cookie本身最大的支持4096 字节, 以及Cookie 本身保存在客户端, 可能被拦截或窃取, 因此就需要有一种新的东西, 它能支持更多的字节, 并且他保存在服务器, 有较高的安全性, 这就是Session。
问题来了, 基于HTTP 协议的无状态特征, 服务器根本就不知道访问者是“谁”。那么上述的Cookie就起到了桥接的作用。
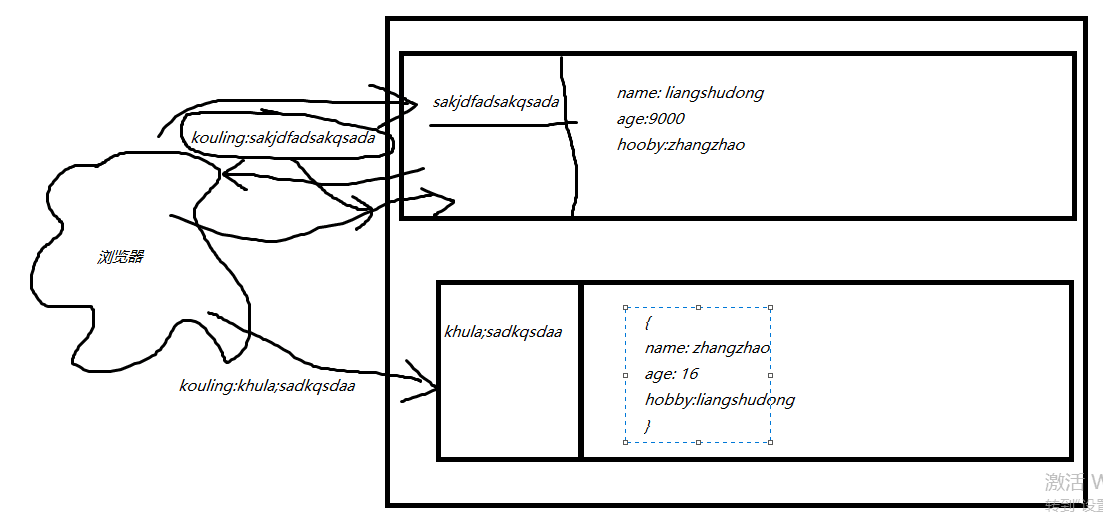
我们可以给每个客户端Cookie 分配一个一个唯一的ID, 这样用户在访问时, 通过Cookie, 服务器就知道来的人是"谁"。然后我们在根据不同的Cookie的id, 在服务器上保存一段时间的私密资料, 如“账号密码”等等。
总结:Cookie弥补了HTTP 无状态的不足, 让服务器知道来的人是“谁”;但是Cookie 以文本的形式保存在本地, 自身安全性较差;所以我们就通过Cookie识别不同的用户, 对应的在Session 里保存私密的信息, 以及超过4096字节的文本。
另外,上述所说的Cookie 和Session其实是共通性的东西, 不限于语言和框架。
Django中Session 相关方法
# 获取,设置, 删除Seeion 中数据

request.session["k1"]   #若是没有会报错

request.session.get("k1",None)   #若是没有不会报错

request.session["k1"] =

request.session.setdefault("k1",)    # 如是存在k1 的话,则不设置

del request.session["k1"]

#所有键,值, 键值对

request.session.keys()

request.session.values()

request.session.items()

request.session.iterkeys()

request.session.itervalues()

request.session.iteritems()

#会话session的key

request.session.session_key

#将所有session失效日期小于当前日期的数据删除。

request.session.clear_expired()

#检查会话session的key 在数据库中是否存在

request.session.existes("session_key")

删除当前会话的所有的Session 数据是否存在

request。session.exists(“session_key”)

#删除当前会话的所有session 数据

request.session.delete()

#删除当前的会话数据并删除会话的Cookie。

request.session.flush()

    这用于确保前面的会话数据不可以再次被用户的浏览器访问,

    例如,django.contrib.auth.logout()函数就会调用它。

#设置会话Session和Cookie的超时时间

request.session.set_expiry(value)

    *如果value是个整数, session会在这些秒数后失效。

    * 如果value是个datatime或timedelta,session就会在这个时间后失效。

    * 如果value是0,用户关闭浏览器session就会失效。

    * 如果value是None,session会依赖全局session失效策略。
Session流程解析图
session版登录验证
from functools import wraps

from django.shortcuts import redirect,render

def check_login(func):

    @wraps(func)

    def inner(request, *args,**kwargs):

        next_url = request.get_full_path()

        if request.session.get("user"):

            return func(request,*args,**kwargs)

        else:

            return redirect("/login/?next={}".format(next_url))

    return inner

def login(request):

    if request.method == "POST":

        user  = requst.POST.get('user')

        ped = request.POST.get("pwd")

        if user == "alex"and pwd == "ada123":

            request.session["user"] = user

            next_url = requs.GET.get("next")

            if next_url:

                return redirect(next_url)

            else:

                return redirect("/index/")

    return render(request,"login.html")

@check_login

def logout(request):

    request.session.delete()

    request.session.delete()

    return redirect("/login/")

@check_login

def index(request):

    current_user = reques.session.get("user",None)

    return render(request,"index.html",{"user":current_user})
Django 中Session 相关设置
CBV中加装饰器相关
class LoginView(View):

    def get(self,request):

        """

        处理GET 请求

        :param request:

        :return:

        """

        return render(request,"login,html")

    def post(self,request):

        """

        处理POST 请求

        :param request:

        :return:

        """

        user = request.POST.get("user")

        pwd = request.post.get("pwd")

        if user == "alex" and ped == "alex1234":

            next_url = request.GET.get("next")

            request.session["user"] =  user

            if nest_url:

                return redirect(next_url)

            else:

                return redirect("/index/")

        return render(request,"login.html")
CBV实现加装饰器相关
要在CBV视图中使用我们上面的check_login 装饰器, 有以下三种方式:
fromdjango.utils.decorators import method_decorator
1:加在 CBV 视图的get 或post 方法上
from django.utils.decorators import method_decorator

class HomeView(View):

    def dispatch(self,request,*args,**kwargs):

        return super(HomeView,self).dispatch(request,*args,**kwargs)

    def get(self,request):

        return render(request,"home.html")

    @method_decorator(check_login)

    def post(self,request):

        print("Home View POST method....")

        return redirect("/index/")
2 :加在dispatch方法上
from django.utils.decorators import method_decorator

class HomeView(View):

    @method_decorator(check_login)

    def dispatch(self,request,*args,**kwargs):

        return  super(HomeView,self).dispatch(request,*args,**kwargs)

    def get(self,request):

        return render(request,"home.html")

    def post(self,request):

        print("Home View POST method...")

        return redirect("/index/")
因为在CBV中首先执行的就是dispacth方法, 所以这么写相当于get 和post 方法 都加上了登录效验。
3:直接加在视图类上, 但method_decorator 必须传name 关键字参数
如果get 方法和post 方法都需要登录校验的话就需要写两个装饰器
from django.utils.decorators import method_decorator

@method_decorator(check_login,name="get")

@method_decorator(check_login,name="post")

class HomeView(View):

    def dispacth(self,request,*args,**kwargs):

        return  super(HomeView,self).dispatch(request,*args,*kwargs)

    def get(self,request):

        return render(request,"home.html")

    def post(self,request):

        print("Home View POST method...")

        return  redirect("/index/")
补充
CSRF Token 相关装饰器, 在CBV 只能加到dispatch方法上
备注:
csrf_protect, 为当前函数强制设置防跨站请求伪造功能, 即便settings中没有设置全局中间件。
csrf_exempt,取消当前函数防跨站请求伪造功能, 即便settings中设置了全局中间件。
from django.views.decorators.csrf import csrf_exempt,csrf_protect

class HomeView(View):

    @method_decorator(csrf_exempt)

    def dispacth(self,request,*args,**kwargs):

        return super(HomeView,self).dispatch(request,*args,**kwargs)

    def get(self,request):

        return  render(request,"home.html")

    def post(self,request):

        print("Home View POST method....")

        return  redirect("/index/")
cookie 、Session 和自定义分页的更多相关文章
- Cookie Session和自定义分页
cookie Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不 ...
- Django Cookie Session和自定义分页
Django中操作Cookie 获取Cookie request.COOKIES['key'] request.get_signed_cookie(key, default=RAISE_ERROR, ...
- Django的Cookie Session和自定义分页
cookie Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不 ...
- Python学习(三十六)—— Cookie、Session和自定义分页
一.Django中操作Cookie 获取Cookie request.COOKIES['key'] request.get_signed_cookie(key, default=RAISE_ERROR ...
- Django框架详细介绍---cookie、session、自定义分页
1.cookie 在HTTP协议介绍中提到,该协议是无状态的,也就是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不会直接影响后面的 ...
- Cookie、Session和自定义分页
一.cookie Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响, ...
- Django - Cookie、Session、自定义分页和Django分页器
2. 今日内容 https://www.cnblogs.com/liwenzhou/p/8343243.html 1. Cookie和Session 1. Cookie 服务端: 1. 生成字符串 2 ...
- Cookie、Session 和 自定义分页
cookie Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不 ...
- Django之Cookie、Session和自定义分页
cookie Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不 ...
- Django学习笔记之Cookie、Session和自定义分页
cookie Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不 ...
随机推荐
- RabbitMQ之Exchange Topics模式
说明:此模式实在路由key模式的基础上,使用了通配符来管理消费者接收消息.生产者P发送消息到交换机X,type=topic,交换机根据绑定队列的routing key的值进行通配符匹配: 符号#:匹配 ...
- LINQ 学习路程 -- 查询操作 ElementAt, ElementAtOrDefault
Element Operators (Methods) Description ElementAt 返回指定索引的元素,如果索引超过集合长度,则抛出异常 ElementAtOrDefault 返回指定 ...
- 算法(Algorithms)第4版 练习 1.5.8
假设原id数组: 0 1 1 4 4 8 6 1 8 0 输入p = 5, q = 7 则输出结果会出错,最终为: 0 1 1 4 4 1 6 1 8 0 因为当id[p](id[5] = 8)被赋值 ...
- nginx+tomcat负载均衡搭建
一. 单独部署tomcat和nginx Nginx版本:nginx-1.13.5 Tomcat版本:apache-tomcat-8.5.8 操作系统:win10 必须先部署一个tomcat服 ...
- Thriftpy一个简单的例子
sleep.thrift文件(什么是thrift文件?),文件内容如下,该文件定义了一个Sleep服务,该服务提供一个sleep方法,sleep方法接受一个32位int类型的参数且没有返回值 serv ...
- HTML5 canvas save()和restore()方法讲解
我们尝试用这个连续矩形的例子来描述 canvas 的状态堆是如何工作的.第一步是用默认设置画一个大四方形,然后保存一下状态.改变填充颜色画第二个小一点的白色四方形,然后再保存一下状态.再次改变填充颜色 ...
- django实现用户注册、登录、退出
视图 from django.contrib import auth from django.contrib.auth.models import User from django.views.dec ...
- Android 基础-3.0 数据存储方式
Android几种数据存储方式 文件存储 SharedPreference存储 Json解析 SQLite数据库存储 文件存储 文件存储是Android中最基本的一种存储方式,和Java中实现I/O的 ...
- apache 简单笔记
1.端口监听 可以多个 Listen 80Listen 8080 2.多网站 Listen 80Listen 8080 # Virtual hostsInclude conf/extra/httpd- ...
- PHP如何得到数组最后元素的key
1.array_keys(end($arr)) $array = array( 'one'=>1, 'two'=>2, 'three'=>3, 'four'=>4, ); $a ...