
云原生 PostgreSQL 集群 - PGO:5分钟快速上手

前提条件
请确保您的主机上安装了以下实用程序:
kubectlgit
安装
第 1 步:下载示例
首先,转到 GitHub 并 fork Postgres Operator 示例存储库:
一旦你分叉了这个 repo,你可以使用类似下面的命令将它下载到你的工作环境中:
YOUR_GITHUB_UN="<your GitHub username>"

git clone --depth 1 "git@github.com:${YOUR_GITHUB_UN}/postgres-operator-examples.git"

cd postgres-operator-examples
第 2 步:安装 PGO,即 Postgres Operator
您可以使用以下命令安装 PGO,即来自 Crunchy Data 的 Postgres Operator:
kubectl apply -k kustomize/install
这将创建一个名为 postgres-operator 的命名空间,并创建部署 PGO 所需的所有对象。
要检查安装状态,可以运行以下命令:
kubectl -n postgres-operator get pods \

  --selector=postgres-operator.crunchydata.com/control-plane=postgres-operator \

  --field-selector=status.phase=Running
如果 PGO Pod 运行良好,您应该会看到类似于以下内容的输出:
NAME                                READY   STATUS    RESTARTS   AGE

postgres-operator-9dd545d64-t4h8d   1/1     Running   0          3s
创建 Postgres 集群
让我们创建一个简单的 Postgres 集群。您可以通过执行以下命令来执行此操作:
kubectl apply -k kustomize/postgres
注意:
- 注意,你的集群已经有一个默认的
Storage Class
这将在 postgres-operator 命名空间中创建一个名为 hippo 的 Postgres 集群。 您可以使用以下命令跟踪集群的进度:
kubectl -n postgres-operator describe postgresclusters.postgres-operator.crunchydata.com hippo
连接到 Postgres 集群
作为创建 Postgres 集群的一部分,Postgres Operator 创建一个 PostgreSQL 用户帐户。 此帐户的凭据存储在名为 <clusterName>-pguser-<userName> 的 Secret 中。
此 Secret 中的属性提供了让您登录 PostgreSQL 集群的信息。这些包括:
user: 用户帐户的名称。password: 用户帐户的密码。dbname: 默认情况下用户有权访问的数据库的名称。host: 数据库主机的名称。这引用了主Postgres实例的Service。port: 数据库正在侦听的端口。uri: 一个 PostgreSQL 连接 URI,它提供了登录Postgres数据库的所有信息。jdbc-uri: 一个 PostgreSQL JDBC 连接 URI,它提供了通过JDBC driver登录到Postgres数据库的所有信息。
如果您使用 PgBouncer 连接池部署 Postgres 集群,则用户 Secret 中会填充其他值,包括:
pgbouncer-host:PgBouncer连接池的主机名。这引用了PgBouncer连接池的Service。pgbouncer-port:PgBouncer连接池正在侦听的端口。pgbouncer-uri: 一个 PostgreSQL 连接 URI,它提供了通过PgBouncer连接池登录到Postgres数据库的所有信息。pgbouncer-jdbc-uri: 一个 PostgreSQL JDBC 连接 URI,它提供了使用JDBC driver通过PgBouncer连接池登录到Postgres数据库的所有信息。
请注意,所有连接都使用 TLS。PGO 为您的 Postgres 集群设置 PKI。 您也可以选择自带 PKI / certificate authority;这将在文档后面介绍。
PgBouncer
通过终端中的 psql 连接
直接连接
如果您与 PostgreSQL 集群位于同一网络上,则可以使用以下命令直接连接到它:
psql $(kubectl -n postgres-operator get secrets hippo-pguser-hippo -o go-template='{{.data.uri | base64decode}}')
使用端口转发连接
在新终端中,创建一个端口转发:
PG_CLUSTER_PRIMARY_POD=$(kubectl get pod -n postgres-operator -o name \

  -l postgres-operator.crunchydata.com/cluster=hippo,postgres-operator.crunchydata.com/role=master)

kubectl -n postgres-operator port-forward "${PG_CLUSTER_PRIMARY_POD}" 5432:5432
建立与 PostgreSQL 集群的连接。
PG_CLUSTER_USER_SECRET_NAME=hippo-pguser-hippo

PGPASSWORD=$(kubectl get secrets -n postgres-operator "${PG_CLUSTER_USER_SECRET_NAME}" -o go-template='{{.data.password | base64decode}}') \

PGUSER=$(kubectl get secrets -n postgres-operator "${PG_CLUSTER_USER_SECRET_NAME}" -o go-template='{{.data.user | base64decode}}') \

PGDATABASE=$(kubectl get secrets -n postgres-operator "${PG_CLUSTER_USER_SECRET_NAME}" -o go-template='{{.data.dbname | base64decode}}') \

psql -h localhost
实战 Keycloak 连接 PostgreSQL 集群
用户 Secret 中提供的信息将允许您将应用程序直接连接到您的 PostgreSQL 数据库。
例如,让我们连接 Keycloak。Keycloak 是一种流行的开源身份管理工具,由 PostgreSQL 数据库支持。使用我们创建的 hippo 集群,我们可以部署以下清单文件:
Keycloak
cat <<EOF >> keycloak.yaml

apiVersion: apps/v1

kind: Deployment

metadata:

  name: keycloak

  namespace: postgres-operator

  labels:

    app.kubernetes.io/name: keycloak

spec:

  selector:

    matchLabels:

      app.kubernetes.io/name: keycloak

  template:

    metadata:

      labels:

        app.kubernetes.io/name: keycloak

    spec:

      containers:

      - image: quay.io/keycloak/keycloak:latest

        name: keycloak

        args: ["start-dev"]

        env:

        - name: DB_VENDOR

          value: "postgres"

        - name: DB_ADDR

          valueFrom: { secretKeyRef: { name: hippo-pguser-hippo, key: host } }

        - name: DB_PORT

          valueFrom: { secretKeyRef: { name: hippo-pguser-hippo, key: port } }

        - name: DB_DATABASE

          valueFrom: { secretKeyRef: { name: hippo-pguser-hippo, key: dbname } }

        - name: DB_USER

          valueFrom: { secretKeyRef: { name: hippo-pguser-hippo, key: user } }

        - name: DB_PASSWORD

          valueFrom: { secretKeyRef: { name: hippo-pguser-hippo, key: password } }

        - name: KEYCLOAK_ADMIN

          value: "admin"

        - name: KEYCLOAK_ADMIN_PASSWORD

          value: "admin"

        - name: PROXY_ADDRESS_FORWARDING

          value: "true"

        ports:

        - name: http

          containerPort: 8080

        - name: https

          containerPort: 8443

      restartPolicy: Always

EOF

kubectl apply -f keycloak.yaml

kubectl -n postgres-operator port-forward ${KEYCLOAK_POD} 8086:8080 --address='0.0.0.0'

# Forwarding from 0.0.0.0:8086 -> 8080
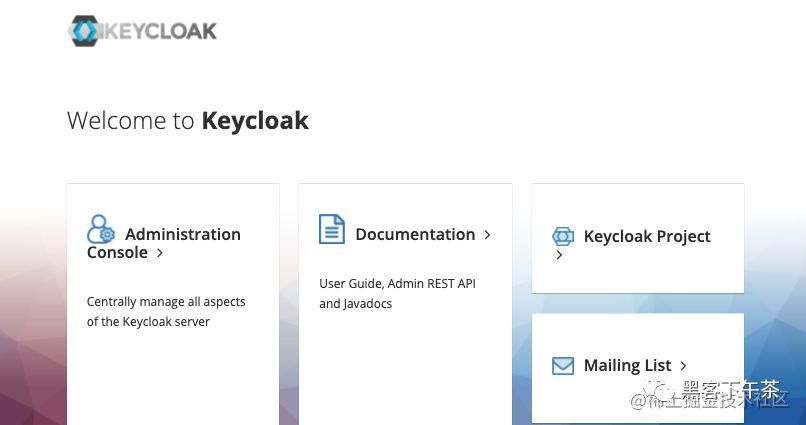
在 kustomize/keycloak 文件夹中有一个关于如何使用 Postgres Operator 部署 Keycloak 的完整示例。
注意:
quay.io/keycloak/keycloak:latest,科学拉取镜像- 对
keycloak.yaml进行了上述修改
恭喜,您的 Postgres 集群已启动并运行,还连接了一个应用程序!
您可以通过文档和 kubectl explain 了解有关 postgresclusters 自定义资源定义的更多信息,即:
kubectl explain postgresclusters
postgresclusters 自定义资源定义
云原生 PostgreSQL 集群 - PGO:5分钟快速上手的更多相关文章
- 云原生 PostgreSQL 集群 - PGO:来自 Crunchy Data 的 Postgres Operator
使用 PGO 在 Kubernetes 上运行 Cloud Native PostgreSQL:来自 Crunchy Data 的 Postgres Operator! Cloud Native Po ...
- 分布式 PostgreSQL 集群(Citus),官方快速入门教程
多租户应用程序 在本教程中,我们将使用示例广告分析数据集来演示如何使用 Citus 来支持您的多租户应用程序. 注意 本教程假设您已经安装并运行了 Citus. 如果您没有运行 Citus,则可以使用 ...
- [云原生]Kubernetes - 集群搭建(第2章)
目录 一.前置知识点 二.kubeadm部署方式介绍 三.安装要求 四.最终目标 五.准备环境 六.环境初始化 6.1 设置系统主机名以及Hosts文件的相互解析 6.2 安装依赖文件(所有节点) 6 ...
- 用Docker在一台笔记本电脑上搭建一个具有10个节点7种角色的Hadoop集群(上)-快速上手Docker
如果想在一台电脑上搭建一个多节点的Hadoop集群,传统的方式是使用多个虚拟机.但这种方式占用的资源比较多,一台笔记本能同时运行的虚拟机的数量是很有限的.这个时候我们可以使用Docker.Docker ...
- 云原生 PostgreSQL - CrunchyData PGO 教程:创建、连接、删除 Postgres 集群
入门 作为安装的一部分,请确保您已完成以下操作: 分叉 Postgres Operator 示例存储库并将其克隆到您的主机. https://github.com/CrunchyData/postgr ...
- 分布式 PostgreSQL 集群(Citus)官方示例 - 实时仪表盘
Citus 提供对大型数据集的实时查询.我们在 Citus 常见的一项工作负载涉及为事件数据的实时仪表板提供支持. 例如,您可以是帮助其他企业监控其 HTTP 流量的云服务提供商.每次您的一个客户端收 ...
- 用 Heapster 监控集群 - 每天5分钟玩转 Docker 容器技术(176)
Heapster 是 Kubernetes 原生的集群监控方案.Heapster 以 Pod 的形式运行,它会自动发现集群节点.从节点上的 Kubelet 获取监控数据.Kubelet 则是从节点上的 ...
- 用 edgeadm 一键安装边缘 K8s 集群和原生 K8s 集群
背景 目前,很多边缘计算容器开源项目在使用上均存在一个默认的前提:用户需要提前准备一个标准的或者特定工具搭建的 Kubernetes 集群,然后再通过特定工具或者其他方式在集群中部署相应组件来体验边缘 ...
- 分布式 PostgreSQL 集群(Citus)官方教程 - 迁移现有应用程序
将现有应用程序迁移到 Citus 有时需要调整 schema 和查询以获得最佳性能. Citus 扩展了 PostgreSQL 的分布式功能,但它不是扩展所有工作负载的直接替代品.高性能 Citus ...
随机推荐
- h5跳转高德地图
<a href="https://uri.amap.com/marker?position=经度,纬度&name=所在的位置名称">高德地图</a>
- 【Java】包装类
文章目录 包装类 什么是包装类 基本数据类型-->包装类 包装类-->基本数据类型 自动装箱与自动拆箱 基本数据类型.包装类与String的转换 基础数据类型.包装类-->Strin ...
- 集合框架-工具类-Collections-其他方法将非同步集合转成同步集合的方法
集合框架TXT Collections-其他方法将非同步集合转成同步集合的方法
- 首页页面(html+css+js)
<!DOCTYPE html> <html> <head> <meta charset="utf-8"> <title> ...
- postgresql dba常用sql查询语句
查看帮助命令 DB=# help --总的帮助 DB=# \h --SQL commands级的帮助 DB=# \? --psql commands级的帮助 \dn[S+] [PATTERN],其中[ ...
- jstl split 分割字符串?
1. 在已经获得数据的前提下,对数据进行分割,分割后的结果是一个数组,可以通过数组获得我们需要的数据 2. value 是获得值 需要${} 的方式获取, var 是设置变量. var = " ...
- Shiro 简单介绍和快速入门。
一.shiro是啥? /* * Shiro ? 安全框架是一个 1.功能强大且易于使用的Java安全框架,可执行身份验证,授权,加密和会话管理,并可用于保护任何应用程序 - 从命令行应用程序,移动应用 ...
- synchronized、ReentrantLock、volatile
名词解释 synchronized 是Java中的关键字,是一种同步锁,可以修饰代码块,方法,静态的方法,类.synchronized(Object) 不能用String常量.Integer. Lon ...
- ubuntu memcached安装与配置
转载请注明来源:https://www.cnblogs.com/hookjc/ 关于Memcache与memcachedMemcache是项目名,memcached是服务名.让很多初接触的人感觉很是莫 ...
- vue中mapGetters和...mapGetters
vuex中的...mapGetters(['name'])如何实现的 vuex vue.js 根据文档介绍 https://vuex.vuejs.org/zh-cn/... 和看了 http://ww ...