
solaris用户与文件权限管理
此文章已于 20:45:28 2015/3/22 重新发布到 zhuxuekui3
solaris用户与文件权限管理1
类别 「网站分类」Oracle
一、用户与用户组管理
三种用户:超级用户、普通用户(只对家目录用控制权)、程序用户(不能登录系统)
一个用户可以加入两种类型的组,私有组与公共组。
UID and GID 用户标识符与组标识符。
Root 用户UID GID都为0.
用户账户信息:passwd
密码字符串、密码有效期: /etc/shadow
组账户信息:/etc/group
对应于一些命令:
Groupadd -g 103 test1 增加组用户(add(create) a new group definition on the system )
Groupmod -n test4 test3 改名字 (将test3 改为test4) - n 指更改名字 name
Groupmod -g 103 test3 改组id
Groupdel test4 删除组用户

创建用户的过程
- 增加记录
/etc/passwd /etc/shadow /etc/group
2、创建用户宿主目录
3、在用户目录中设置配置文件(从其他里面拷贝过来的)
4、设置用户初始口令
下面有种简便方法:命令如下。(以下命令执行完成后,会自动增加记录、宿主目录和配置文件)
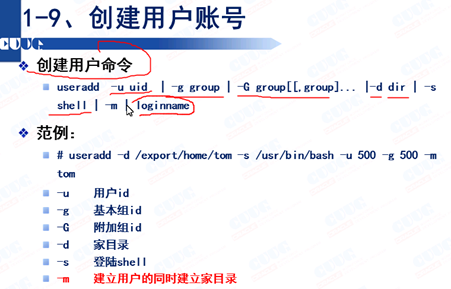
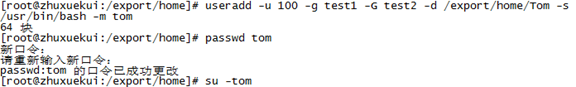
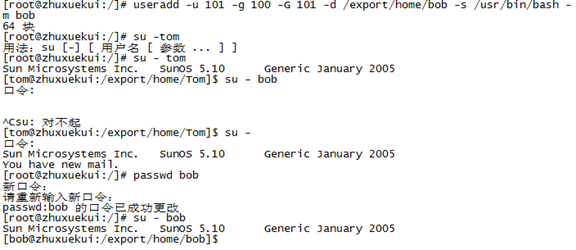
passwd + 用户 可以为某用户设置密码。 -l -u 锁与解锁
(change login password and password attributes)
删除用户账户: userdel -r 连宿主目录一起删除。
Su - user 切换用户,使用自己的环境
它跟登录不一样。
当然,还有usermod指令。
Usermod –u 200 tom 将tom的东西改成200的东西。
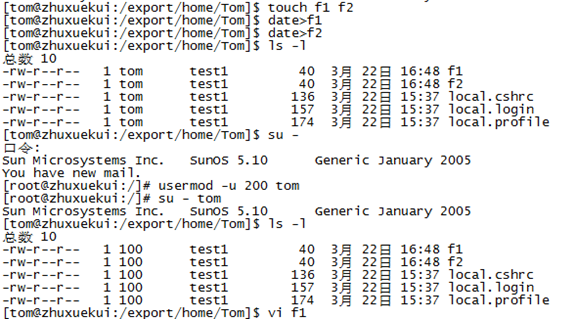
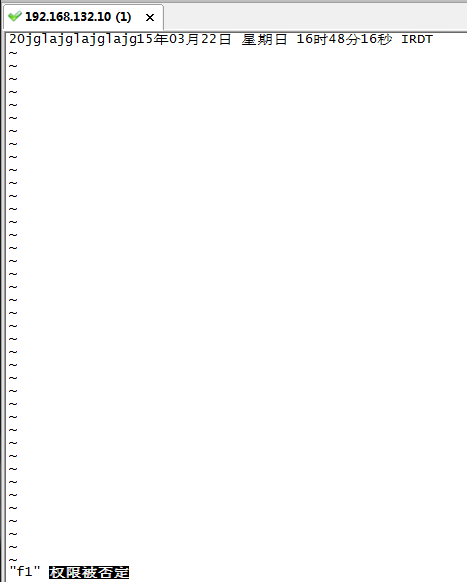
以上权限被否定的原因是,用户已经变成200的了,而不是tom的。
二、文件管理:
知识点: 建立用户和组,修改用户缺省权限,修改文件所有者身份,使用unix特殊权限位来实现上述目标
文件与系统用户关系:文件所有者,同组用户,其他人。
文件/目录的权限与归属: rwx 归属:属主,属组。
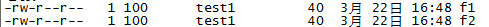
对于权限项: 分别为文件所有者,文件所属组,其他用户。 644.
设置文件/目录的权限:chmod [ugoa][+-=] [rwx] file/directory or chmod nnn file/directory . –R 表示递推修改属性
(change the permissions mode of a file)利用数字模式更改更简单
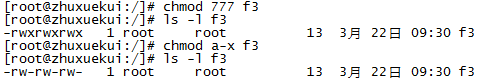
设置文件/目录的归属:chown tom file1 chown :test1 file1
(change file ownership 改变文件所有权)

Umask 被掩码: 可以更改,默认0022.(get or set the file mode creation mask)
使用附加权限 :
set位权限:为x可执行权限设置。使得其他用户执行该文件时,拥有属主或属组用户的权限。s
粘滞位:stick,为公共目录设置,其他用户删除不了你的目录。 t
mnnn 其中m由附加位确定。也是有 421 的值来确定
多用粘滞位少用set位。set位只能设置在文件上,且当文件有执行权限时才有意义。粘滞位只能设置在目录上,不需要指定针对谁的权限。
solaris用户与文件权限管理的更多相关文章
- (大数据工程师学习路径)第一步 Linux 基础入门----用户及文件权限管理
用户及文件权限管理 实验介绍 1.Linux 中创建.删除用户,及用户组等操作. 2.Linux 中的文件权限设置. 一.Linux 用户管理 Linux 是一个可以实现多用户登陆的操作系统,比如“李 ...
- Linux用户及文件权限管理
Linux用户及文件权限管理
- 实验楼学习linux第一章第三节用户及文件权限管理
用户及文件权限管理 常用命令 查看用户 whoami 创建用户 sudo adduser 用户名 切换账户 su 用户名 删除账户 sudo deluser 用户名 --remove-home 查看用 ...
- Linux用户和文件权限管理
本文为原创文章,转载请标明出处 目录 用户管理 系统用户文件 添加用户 useradd 设置用户密码 passwd 删除用户 userdel 用户管理 usermod 用户组管理 系统用户组文件 添加 ...
- Linux——用户及文件权限管理
2019-07-31 用户管理 查看用户 who am i:打开当前伪终端的用户的用户名 pts/0 后面那个数字就表示打开的伪终端序号,你可以尝试再打开一个终端,然后在里面输入 who am i , ...
- Linux基础入门-用户及文件权限管理
一.Linux用户管理: 不同的用户的文件都是放在同一个物理磁盘上的甚至同一个逻辑分区或者目录里,但是由于Linux的用户管理和权限机制,不同用户不能轻易查看.修改彼此的文件. 1. 查看用户: wh ...
- linux:用户及文件权限管理
学习内容来自实验楼.莫烦python.CSDN 一.Linux 用户管理 1. 查看用户 who am i 或者who mom likes who -a:打印所有能打印的 who -d :打印死掉的 ...
- Linux 用户和文件权限管理
Linux —— 用户权限管理 权限: 为什么需要权限管理? 1.计算机资源有限,我们需要合理的分配计算机资源. 2.Linux是一个多用户系统,对于每一个用户来说,个人隐私的保护是十分重 ...
- linux 用户及文件权限管理
Linux 是一个可以实现多用户登陆的操作系统,比如“李雷”和“韩梅梅”都可以同时登陆同一台主机,他们共享一些主机的资源,但他们也分别有自己的用户空间,用于存放各自的文件.但实际上他们的文件都是放在同 ...
随机推荐
- Baum-Welch算法(EM算法)对HMM模型的训练
Baum-Welch算法就是EM算法,所以首先给出EM算法的Q函数 \[\sum_zP(Z|Y,\theta')\log P(Y,Z|\theta)\] 换成HMM里面的记号便于理解 \[Q(\lam ...
- 九度oj 题目1456:胜利大逃亡
题目描述: Ignatius被魔王抓走了,有一天魔王出差去了,这可是Ignatius逃亡的好机会.魔王住在一个城堡里,城堡是一个A*B*C的立方体,可以被表示成A个B*C的矩阵,刚开始Ignatius ...
- Unity3D - UGUI的初级应用
添加字体: 把下载好的字体拖拽到Project面板中 - 点击Text组件中Text属性后面的圆点 - 选择刚刚拖拽的字体即可. 创建ToggleGroup(开关组): 1.在Canvas下创建两个T ...
- hdu 3501 容斥原理或欧拉函数
Calculation 2 Time Limit: 2000/1000 MS (Java/Others) Memory Limit: 32768/32768 K (Java/Others)Tot ...
- Beyond compare vs kdiff3
這裡使用的 kdiff3 版本是 0.9.98 基於以下 三點,最終選擇了 beyond compare 1. kdiff3 不能刪檔案, 以下為例,不能刪1 2. kdiff3 ...
- [转]结队开发之多storyboard
转自Haven's Blog Storyboard的出现,让开发变得像讲故事一样,UI间的关系流程也一目了然.它其实是xib的升级版本,将多个xib统一管理了.任何事都有双面性,Storyboar ...
- invoke反射
mark一下使用用法,原理以后在搞: 无参数: import java.text.SimpleDateFormat; import java.util.Date; import java.lang.r ...
- hdu 1077(单位圆覆盖问题)
Catching Fish Time Limit: 10000/5000 MS (Java/Others) Memory Limit: 65536/32768 K (Java/Others)To ...
- poj 3204(最小割--关键割边)
Ikki's Story I - Road Reconstruction Time Limit: 2000MS Memory Limit: 131072K Total Submissions: 7 ...
- 初级Springboot(一)
初级Springboot(一) 作者 : Stanley 罗昊 [转载请注明出处和署名,谢谢!] 一.了解Springboot 做Java开发的小伙伴都知道,我们在做项目的时候,需要去写大量的配置文件 ...