
CentOS 7下iptables配置添加修改规则端口方法(转)
简介:
Linux CentOS 7默认没有安装iptables,默认的防火墙是firewalld,云吞铺子分享CentOS 7系统下iptables安装、iptables规则配置(放行或者禁用端口)教程方法: 以下大致步骤为:先关闭firewalld防火墙,然后按照iptables,最后配置添加或者禁用端口规则,详细如下: 检查firewalld并禁用 安装iptables之前先检查下当前CentOS 7系统下的firewalld防火墙状态,如果是开启状态,需要先关闭firewalld防火墙。
Linux CentOS 7默认没有安装iptables,默认的防火墙是firewalld,云吞铺子分享CentOS 7系统下iptables安装、iptables规则配置(放行或者禁用端口)教程方法:
以下大致步骤为:先关闭firewalld防火墙,然后按照iptables,最后配置添加或者禁用端口规则,详细如下:
检查firewalld并禁用
安装iptables之前先检查下当前CentOS 7系统下的firewalld防火墙状态,如果是开启状态,需要先关闭firewalld防火墙。
先查看firewalld状态
查看firewalld状态,命令:
systemctl status firewalld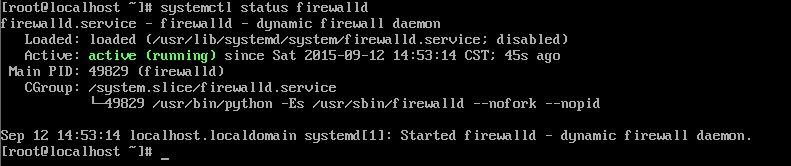
开启状态:显示绿色的“active (running)”,则代表开启;
关闭状态:显示“inactive (dead)”,代表关闭。
再关闭firewalld
如果firewalld是开启状态,需要执行命令:
systemctl stop firewalld,关闭firewalld即可。
一:安装iptables
安装命令:iptables:yum install -y iptables-services
二:启动iptables
启动命令:systemctl start iptables
三:查看当前iptables状态
运行iptables启动命令后,可以查看下iptables是否启动成功,确保iptables启动成功
查看状态:systemctl status iptables
如果提示绿色的“active (exited)”,则iptables已经启动成功。
四:查看iptables默认规则
查看默认规则命令:iptables -L
安装iptables后,可以查看下当前系统下的iptables规则,熟悉一下。
五:备份iptables规则
安全起见,可以先备份下当前的iptables规则,然后再修改/添加规则
备份命令:cp -a /etc/sysconfig/iptables /etc/sysconfig/iptables.bak
六:添加或修改规则(放行或禁用端口)
云吞铺子以放行80号端口为例:
- 1、添加以下规则可以放行80端口命令:
iptables -I INPUT -p tcp --dport 80 -m state --state NEW -j ACCEPT- 2、查看规则是否生效,命令:
iptables -L- 3、生效后保存添加的规则,命令:
iptables-save > /etc/sysconfig/iptables- 4、设置iptables开启启动,命令:
systemctl enable iptables.service以上为CentOS 7系统下iptables安装、配置规则和启用的方法,前面啰嗦比较多,重点在第六步,设置完毕后重启服务器(命令:systemctl reboot)或者直接 service iptables restart也可以
七:查看服务器监听的端口
netstat -tulpen
[root@Server-45lvhb ~]# netstat -tulpen

Active Internet connections (only servers)

Proto Recv-Q Send-Q Local Address           Foreign Address         State       User       Inode      PID/Program name

tcp        0      0 127.0.0.1:6379          0.0.0.0:*               LISTEN      996        15186      739/redis-server 12

tcp        0      0 192.168.88.50:8300      0.0.0.0:*               LISTEN      10002      21662      1556/consul

tcp        0      0 192.168.88.50:8301      0.0.0.0:*               LISTEN      10002      21844      1556/consul

tcp        0      0 0.0.0.0:53229           0.0.0.0:*               LISTEN      0          20668      1782/nginx: master

tcp        0      0 127.0.0.1:7373          0.0.0.0:*               LISTEN      10000      20234      1544/serf

tcp        0      0 192.168.88.50:8302      0.0.0.0:*               LISTEN      10002      21842      1556/consul

tcp        0      0 0.0.0.0:53230           0.0.0.0:*               LISTEN      0          20667      1782/nginx: master

tcp        0      0 0.0.0.0:80              0.0.0.0:*               LISTEN      0          20664      1782/nginx: master

tcp        0      0 0.0.0.0:4369            0.0.0.0:*               LISTEN      10003      17892169   118561/epmd

tcp        0      0 0.0.0.0:53333           0.0.0.0:*               LISTEN      0          20666      1782/nginx: master

tcp        0      0 0.0.0.0:4822            0.0.0.0:*               LISTEN      10007      15252      744/guacd

tcp        0      0 0.0.0.0:22              0.0.0.0:*               LISTEN      0          15244      854/sshd

tcp        0      0 0.0.0.0:15672           0.0.0.0:*               LISTEN      10003      17893803   118622/beam.smp

tcp        0      0 0.0.0.0:9272            0.0.0.0:*               LISTEN      10000      9024899    108110/python

tcp        0      0 0.0.0.0:443             0.0.0.0:*               LISTEN      0          20665      1782/nginx: master

tcp        0      0 0.0.0.0:8100            0.0.0.0:*               LISTEN      10000      9024140    4848/python2

tcp        0      0 0.0.0.0:25672           0.0.0.0:*               LISTEN      10003      17893780   118622/beam.smp

tcp        0      0 0.0.0.0:8200            0.0.0.0:*               LISTEN      10000      21738      496/python3

tcp6       0      0 :::3306                 :::*                    LISTEN      10009      13126221   111048/mysqld

tcp6       0      0 127.0.0.1:8010          :::*                    LISTEN      0          17264      777/java

tcp6       0      0 :::9100                 :::*                    LISTEN      0          15263      751/node_exporter

tcp6       0      0 :::9999                 :::*                    LISTEN      10006      23294      4038/java

tcp6       0      0 :::9200                 :::*                    LISTEN      997        25037      1505/java

tcp6       0      0 :::4369                 :::*                    LISTEN      10003      17892170   118561/epmd

tcp6       0      0 :::8081                 :::*                    LISTEN      0          16149      777/java

tcp6       0      0 :::9300                 :::*                    LISTEN      997        25000      1505/java

tcp6       0      0 :::8500                 :::*                    LISTEN      10002      21854      1556/consul

tcp6       0      0 :::22                   :::*                    LISTEN      0          15246      854/sshd

tcp6       0      0 :::3000                 :::*                    LISTEN      10005      9024870    108090/grafana-serv

tcp6       0      0 :::8600                 :::*                    LISTEN      10002      21852      1556/consul

tcp6       0      0 :::3005                 :::*                    LISTEN      10000      21475      4148/java

tcp6       0      0 :::9089                 :::*                    LISTEN      10004      21615      1545/prometheus

tcp6       0      0 :::9090                 :::*                    LISTEN      10004      19191      1546/prometheus

tcp6       0      0 :::9474                 :::*                    LISTEN      10000      20230      1544/serf

tcp6       0      0 :::9091                 :::*                    LISTEN      10004      21562      1500/pushgateway

tcp6       0      0 :::33060                :::*                    LISTEN      10009      13126981   111048/mysqld

tcp6       0      0 :::9093                 :::*                    LISTEN      10004      20640      1498/alertmanager

tcp6       0      0 127.0.0.1:8006          :::*                    LISTEN      0          23819      777/java

tcp6       0      0 :::9094                 :::*                    LISTEN      10004      20219      1498/alertmanager

tcp6       0      0 :::5671                 :::*                    LISTEN      10003      17892198   118622/beam.smp

tcp6       0      0 :::5672                 :::*                    LISTEN      10003      17892195   118622/beam.smp

udp        0      0 192.168.88.50:8301      0.0.0.0:*                           10002      21845      1556/consul

udp        0      0 192.168.88.50:8302      0.0.0.0:*                           10002      21843      1556/consul

udp6       0      0 :::8600                 :::*                                10002      21851      1556/consul

udp6       0      0 :::9094                 :::*                                10004      20220      1498/alertmanager

udp6       0      0 :::9474                 :::*                                10000      20231      1544/serf
八:查看远程的端口是否能ping通
telnet 192.168.88.50 15672
CentOS 7下iptables配置添加修改规则端口方法(转)的更多相关文章
- linux下IPTABLES配置详解 (防火墙命令)
linux下IPTABLES配置详解 -A RH-Firewall-1-INPUT -p tcp -m state --state NEW -m tcp --dport 24000 -j ACCEPT ...
- CentOS 7下搭建配置SVN服务器
CentOS 7下搭建配置SVN服务器 1. 安装 CentOS通过yum安装subversion. $ sudo yum install subversion subversion安装在/bin目录 ...
- Android Linux自带iptables配置IP访问规则
利用Linux自带iptables配置IP访问规则,即可做到防火墙效果
- linux下iptables配置模板
linux下iptables配置模板 # Flush all policy iptables -F iptables -X iptables -Z iptables -t nat -F iptable ...
- CentOS 7下使用chkconfig添加的服务无法使用/etc/profile里面的环境变量
经过分析/etc/profile为入口的,基本是登录后执行的变量,而使用chkconfig添加的服务多变以守护经常运行,没有登录. CentOS 7下使用chkconfig添加的服务无法使用/etc/ ...
- CentOS下iptables 配置详解
如果你的IPTABLES基础知识还不了解,建议先去看看. 开始配置 我们来配置一个filter表的防火墙. (1)查看本机关于IPTABLES的设置情况 [root@tp ~]# iptables - ...
- CentOS 7下安装配置搭建jdk+tomcat+MariaDB环境
1.JDK安装 注意:rpm与软件相关命令 相当于window下的软件助手 管理软件 步骤: 1)查看当前Linux系统是否已经安装java 输入 rpm -qa | grep java 2)卸载两个 ...
- tony_iptables_01_linux下IPTABLES配置详解(转)
如果你的IPTABLES基础知识还不了解,建议先去看看. 开始配置 我们来配置一个filter表的防火墙. (1)查看本机关于IPTABLES的设置情况 [root@tp ~]# iptables - ...
- linux下IPTABLES配置详解(转)
如果你的IPTABLES基础知识还不了解,建议先去看看. 开始配置 我们来配置一个filter表的防火墙. (1)查看本机关于IPTABLES的设置情况 [root@tp ~]# iptables - ...
随机推荐
- playwright--自动化(二):过滑块验证码 验证码缺口识别
前两天需要自动化登录一个商城的后台 用的是playwright 没有用selenium 中间出了一个滑块验证 现阶段playwright教程不是太多,自己做移动的时候各种找,费劲巴拉的.现在自己整出来 ...
- 【03】SpringBoot2核心技术-核心功能—数据访问_单元测试_指标监控
3.数据访问(SQL) 3.1 数据库连接池的自动配置-HikariDataSource 1.导入JDBC场景 <dependency> <groupId>org.spring ...
- SpringBoot读取外部配置文件的方法
SpringBoot读取外部配置文件的方法 Spring高级之注解@PropertySource详解(超详细) 1.@PropertySource(value = {"classpath:c ...
- Python原生数据结构增强模块collections
collections简介 python提供了4种基本的数据结构:list.tuple.dict.set.基本数据结构完全可以hold住所有的场景,但是在处理数据结构复杂的场景时,这4种数据结构有时会 ...
- Jenkins_构建任务提示文件权限不足的处理方法
问题现象 构建任务失败,查看日志提示读取文件权限不足. 问题分析 在linux上查看对应文件,发现这些文件只有root用户才有读的权限,jenkins默认是以jenkins用户在操作linux系统,因 ...
- javaScript(笔记1)
一.JavaScript数据类型: 1.分类: 基本数据类型 & 高级引用数据类型 2.基本数据类型: 数字类型(number), 字符串类型(string), 布尔类型(boolean) 3 ...
- 【Java】final
final final可以用来修饰的结构:类.方法.变量 final 用来修饰一个类:此类不能被其他类所继承. 比如:String类.System类.StringBuffer类 final 用来修饰方 ...
- leetcode刷题目录
leetcode刷题目录 1. 两数之和 2. 两数相加 3. 无重复字符的最长子串 4. 寻找两个有序数组的中位数 5. 最长回文子串 6. Z 字形变换 7. 整数反转 8. 字符串转换整数 (a ...
- Linux下Redis 6.2.6安装和部署详细图文步骤
Redis(Remote Dictionary Server),即远程字典服务,是一个开源的使用ANSI C语言编写.支持网络.可基于内存亦可持久化的日志型.Key-Value数据库,并提供多种语言的 ...
- 论文翻译:2019_TCNN: Temporal convolutional neural network for real-time speech enhancement in the time domain
论文地址:TCNN:时域卷积神经网络用于实时语音增强 论文代码:https://github.com/LXP-Never/TCNN(非官方复现) 引用格式:Pandey A, Wang D L. TC ...