
Cookie和Session的使用详解
我们在使用接口请求时经常听到Cookie和Session的知识,那么它们的实际意义和使用场景在哪里呢 ? 介绍如下
一、首先需要了解的是为什么需要有Cookie和Session这两个东西:Http是无状态协议,Cookie和Session的引入就是为了进行状态管理。
Cookie的产生:由服务端生成,存储在响应头中,返回给客户端,客户端会将cookie存储下来
Session的产生:由服务端生成,存储在服务器端的内存、缓存、数据库等地方
二、服务请求的传递过程
在客户端发送请求时,user-agent会自动获取本地存储的cookie,将cookie信息存储在请求头中,发送给服务端。
那么问题就出现了,请求都是由客户端发起的,当服务端生成了session,客户端怎么会知道呢?客户端怎么能对上这个session暗号?
整个传递过程如下:
1、在客户端给服务端发送请求后,服务端会根据请求信息生成session,同时生成一个session_id,通过cookie返回给客户端
2、客户端再次向服务端发送请求时,会通过cookie将这个session_id发送给服务端,这样就对上了session的暗号
验证程序代码如下:
# -*- coding: utf-8 -*-

import requests

# 登录数据

login_url='http://119.23.241.154:8080/futureloan/mvc/api/member/login'

login_data={'mobilephone':'','pwd':''}

# 充值数据

recharge_url = 'http://119.23.241.154:8080/futureloan/mvc/api/member/recharge'

recharge_data = {'mobilephone':'','amount':''}

# -------------------------------------------以下是cookie的方式----------------------------------------------------

# 登录请求

response_log = requests.get(login_url, login_data)

res_login = response_log.json()          # 返回结果转换json格式

cookies_log = response_log.cookies.get_dict()  # 获取Cookie的字典格式

print('登录结果是{0}'.format(res_login))

print('登录产生的cookie是{0}'.format(cookies_log))

print('JSESSIONID:{0}'.format(cookies_log['JSESSIONID']))
运行结果如下:
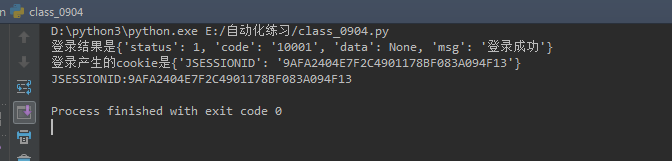
1、登录成功后才会产生cookie
2、你要获取cookie就要从响应结果response里面去获取
3、cookie类似于字典格式,可以用key取value的值
然后第二个“充值”接口是需要依赖登陆cookie的,如果不传递cookie值结果如下
# -*- coding: utf-8 -*-

import requests

# 登录数据

login_url='http://119.23.241.154:8080/futureloan/mvc/api/member/login'

login_data={'mobilephone':'','pwd':''}

# 充值数据

recharge_url = 'http://119.23.241.154:8080/futureloan/mvc/api/member/recharge'

recharge_data = {'mobilephone':'','amount':''}

# -------------------------------------------以下是cookie的方式----------------------------------------------------

# 登录请求

response_log = requests.get(login_url, login_data)

res_login = response_log.json()          # 返回结果转换json格式

cookies_log = response_log.cookies.get_dict()  # 获取Cookie的字典格式

# print('登录结果是{0}'.format(res_login))

# print('登录产生的cookie是{0}'.format(cookies_log))

# print('JSESSIONID:{0}'.format(cookies_log['JSESSIONID']))

# print('登录产生的cookie是{0}'.format(cookies_log.get_dict()))

# #1、登录成功后才会产生cookie  2、你要获取cookie就要从响应结果response里面去获取 3、cookie类似于字典格式,可以用key取value的值

#

#  ==========充值请求==============

# # 如果不加cookie 会一直显示{'data': None, 'status': 0, 'code': None, 'msg': '抱歉,请先登录。'}

# res_recharge = requests.post(recharge_url, recharge_data, cookies=cookies_log).json() # cookies=cookies关键字参数  key=values,如果是headers就headers=values

res_recharge = requests.post(recharge_url, recharge_data).json()    # 无cookie传递的情况

print('充值结果是{0}'.format(res_recharge))
结果如下 :
提示需要先登陆
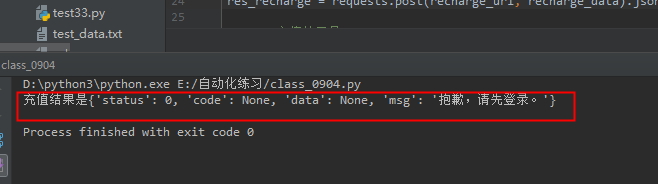
加上cookie信息后(加cookie的方式参照我注释的倒数第三行),可以正常返回充值信息:

三、会话对象session
会话对象让你能够跨请求保持某些参数。它也会在同一个 Session 实例发出的所有请求之间保持 cookie。所以如果你向同一主机发送多个请求,底层的 TCP 连接将会被重用,从而带来显著的性能提升。
session会自动管理cookie,一个session对象会保持同一个会话中的所有请求之间的cookie信息
验证代码如下,当我们不实用cookie,直接使用session时也能保持登录
import requests

# 登录数据

login_url='http://119.23.241.154:8080/futureloan/mvc/api/member/login'

login_data={'mobilephone': '', 'pwd': ''}

# 充值数据

recharge_url = 'http://119.23.241.154:8080/futureloan/mvc/api/member/recharge'

recharge_data = {'mobilephone': '', 'amount': ''}

s = requests.session()  # 产生一个会话,无直接进行cookie传递

res_login2 = s.get(login_url, params=login_data).json()  # 登录在这个会话下发起get请求 get只能传一个参数, def get(self, url, **kwargs):

res_recharge2 = s.post(recharge_url, recharge_data).json()  # 充值在这个会话下发起post请求

print('登录结果是{0}'.format(res_login2))

print('充值结果是{0}'.format(res_recharge2))
运行结果如下:

均能正常返回结果。
总结
1、状态处理:每次请求服务器都要校验你的状态 通过cookie seeion校验
2、cookie 存在本地
seeion 存在服务器 会话的意思
3、每次提交请求的时候 会随带cookie 发送至服务器 检查会话是否已过期
4、当你在同一个会话下面 你可以直接请求
5、会话对象session比cookies更方便管理请求的cookie信息
Cookie和Session的使用详解的更多相关文章
- cookie 与 session 的区别详解
[转]cookie 与session 的区别详解 二者的定义: 当你在浏览网站的时候,WEB 服务器会先送一小小资料放在你的计算机上,Cookie 会帮你在网站上所打的文字或是一些选择,都纪录下来.当 ...
- Cookie,Session,Token详解
Cookie,Session,Token详解 Cookie : 是一个非常具体的东西,指的就是浏览器里面能永久存储的一种数据,仅仅是浏览器实现的一种数据存储功能. Cookie由服务器生成,发 ...
- cookie 和session 的区别详解
这些都是基础知识,不过有必要做深入了解.先简单介绍一下. 二者的定义: 当你在浏览网站的时候,WEB 服务器会先送一小小资料放在你的计算机上,Cookie 会帮你在网站上所打的文字或是一些选择, 都纪 ...
- Cookie和Session的区别详解
本文引用自:http://www.cnblogs.com/shiyangxt/archive/2008/10/07/1305506.html 二者的定义: 当你在浏览网站的时候,WEB 服务器会先送一 ...
- 【转】Cookie和Session的区别详解
转载地址:http://www.phperzone.cn/portal.php?aid=541&mod=view 一.cookie机制和session机制的区别 具体来说cookie机制采用的 ...
- COOKIE和session的机制详解
会话(Session)跟踪是Web程序中常用的技术,用来跟踪用户的整个会话.常用的会话跟踪技术是Cookie与Session.Cookie通过在客户端记录信息确定用户身份,Session通过在服务器端 ...
- 前端数据存储方案集合(cookie localStorage等)以及详解 (二)
前端数据存储方案集合(cookie localStorage等)以及详解 (二) 在之前的文章中已经介绍到了 前端存储方案中的 cookie . 但是 cookie 的存储上限是 4KB. 如果超过了 ...
- session和cookie的区别和联系详解,Cookie Session相关看这篇就够了。
本文转自:91博客:原文地址:http://www.9191boke.com/199015867.html 有一朋友做面试官的时候,曾经问过很多朋友这个问题: Cookie 和 Session 有什么 ...
- Java_cookie 和session 的区别详解
这些都是基础知识,不过有必要做深入了解.先简单介绍一下. 二者的定义: 当你在浏览网站的时候,WEB 服务器会先送一小小资料放在你的计算机上,Cookie 会帮你在网站上所打的文字或是一些选择, 都纪 ...
随机推荐
- .Net将集合M内非空参数值的参数按照参数名ASCII码从小到大排序(字典序),并使用URL键值对的格式(即key1=value1&key2=value2…)拼接成字符串stringA
前言: 前段时间因为项目进度比较繁重所以一直都没有时间更新博客,内心深深的负重感,没有履行年初立下的flag.不过这个月会把上个月没有完成的任务补上来,咱们可不是喜欢拖欠任务的攻城狮.哈哈,废话不多说 ...
- maven_nexus私服搭建
搭建很简单,但是新版本运行方式有所区别,于此记录一下: 1.下载程序包:http://www.sonatype.org/nexus/downloads/ 官网比较慢,下了一小时.期间在csdn花了一积 ...
- java泛型的作用及其基本概念
一.泛型的基本概念 java与c#一样,都存在泛型的概念,及类型的参数化.java中的泛型是在jdk5.0后出现的,但是java中的泛型与C#中的泛型是有本质区别的,首先从集合类型上来说,java 中 ...
- HTML和CSS 基本要点必看
今天的课程名称叫HTML和CSS HTML:它是标记语言,全称为超文本标记语言,它不是编译语言.(说白了就是标签) CSS:它是给标签添加样式的,全称为层叠样式表. 想了解这些必须得知道两个东西 一是 ...
- canvas多彩粒子星空背景
HTML5 canvas 实现多颜色粒子星空页面背景,喜欢的可以收藏.自己可以定义颜色,粒子透明度,粒子数量,粒子大小. 预览效果图如下: 1.获取canvas上下文,并且动态设置canvas尺寸和屏 ...
- Gym 101257B:2Trees(DFS+思维)
http://codeforces.com/gym/101257/problem/B 题意:给出两棵叶子数一样的树,在将叶子合并之后,对这个图进行染色,相邻的结点颜色不能相同,问最少需要染的颜色数,并 ...
- 页面的隐藏或显示:hidden与visibilityState
我们在很多地方都需要判断用户是不是在当前页面,如果离开了当前页面我们需要捕捉到并进行一些操作. 例如:当视频处于播放状态时,我们需要判断用户是不是在当前页面以继续播放,如果离开了我们需要暂停播放. 有 ...
- C++学习书籍推荐《More Exceptional C++》下载
百度云及其他网盘下载地址:点我 编辑推荐 <More Exceptional C++:40个新的工程难题.编程疑问及解决方法(中文版)>作为广为人知的<Exceptional C++ ...
- centos7 + Nginx+ HTTPS + uwsgi + python3.6 + Docker + Django1.11 + mysql 5.6 + virtualenv 环境搭建
环境搭建: 系统: centos7.2 x64 开发环境: python3.6 Django 1.11 虚拟环境: [Docker](https://www.runoob.com/dock ...
- Spring MVC源码(二) ----- DispatcherServlet 请求处理流程 面试必问
前端控制器 前端控制器,即所谓的Front Controller,体现的是设计模式中的前端控制器模式.前端控制器处理所有从用户过来的请求.所有用户的请求都要通过前端控制器.SpringMVC框架和其他 ...