
欢迎来到地狱 WriteUp(2019暑假CTF第一周misc)

0707,0708,0709
题目地址:欢迎来到地狱
下载下来有3个文件,地狱伊始.jpg,第二层地狱.wav,快到终点了.zip。依次解之。
1.地狱伊始.jpg
使用hexeditor查看发现缺少正确的.jpg文件头,于是添加之。方法是先复制全部
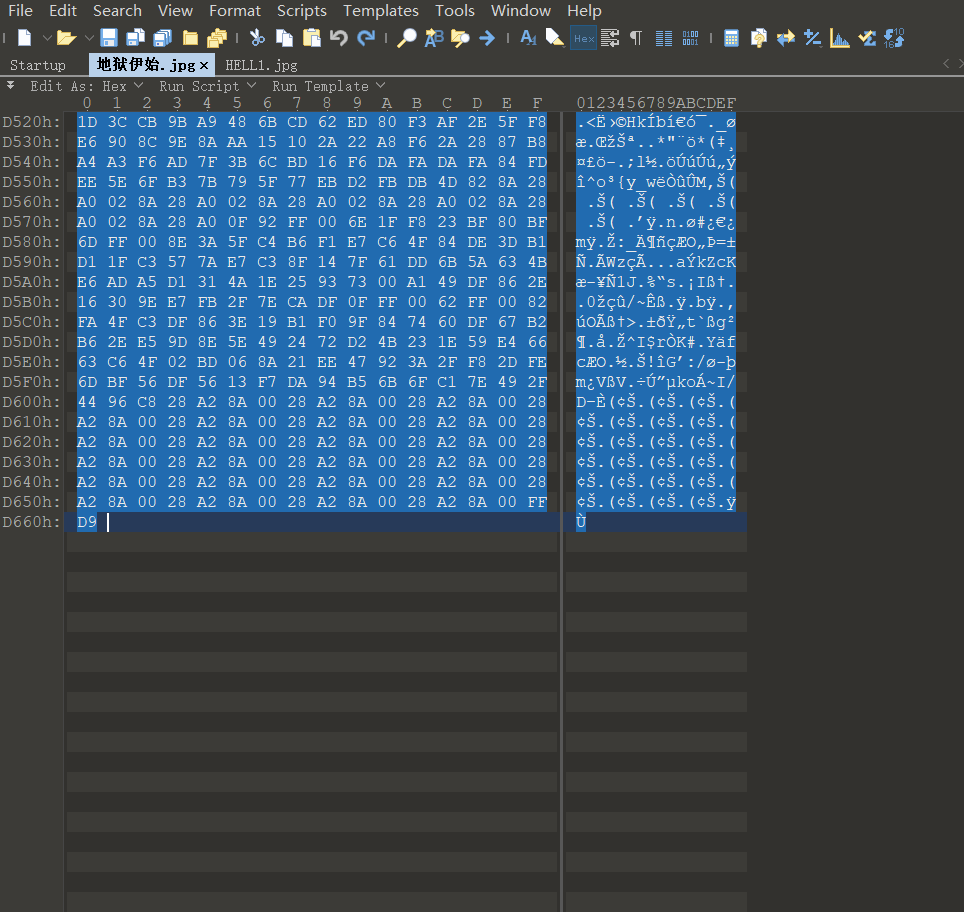
然后新建Hex文件,敲入FFD8FFE0,再把复制的内容粘进去
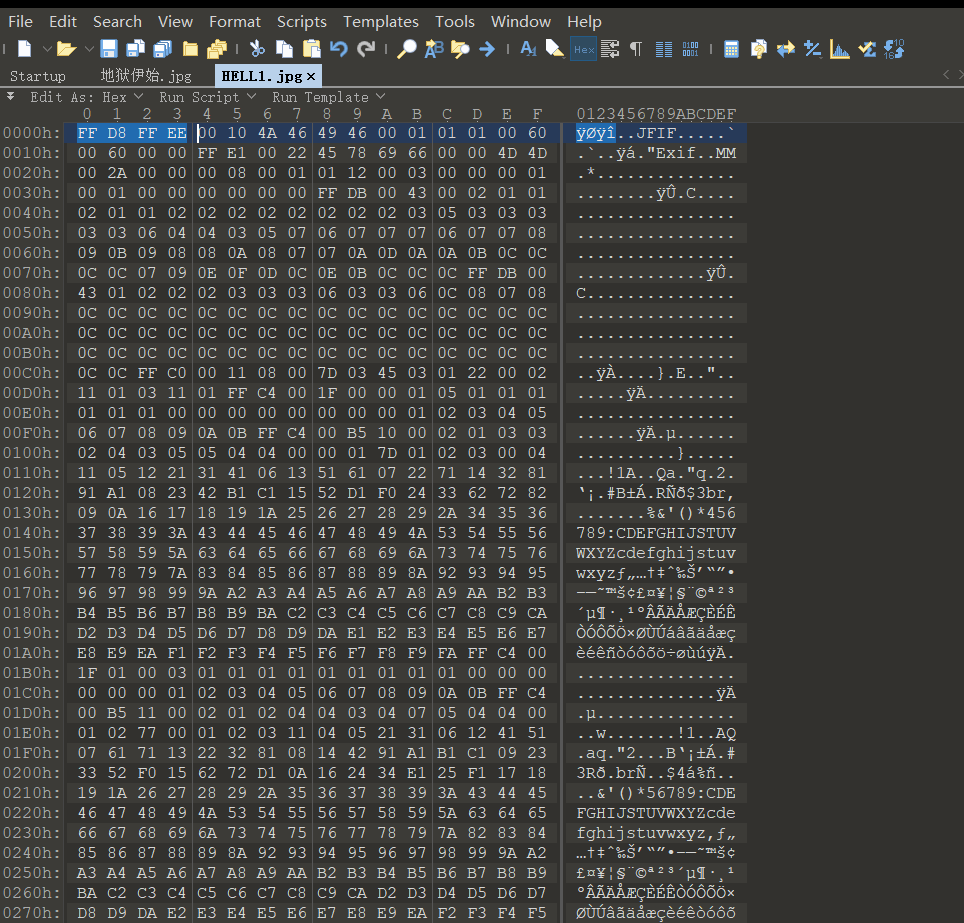
保存为.jpg文件,就可以正常打开了。
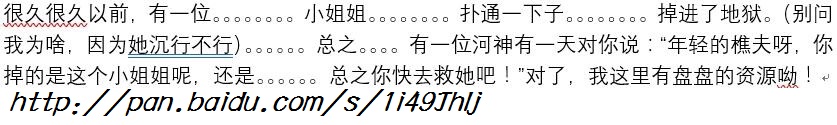
打开图片,复制里面的网盘链接,下载下来是一个.wav文件。
1.5地狱之声.wav
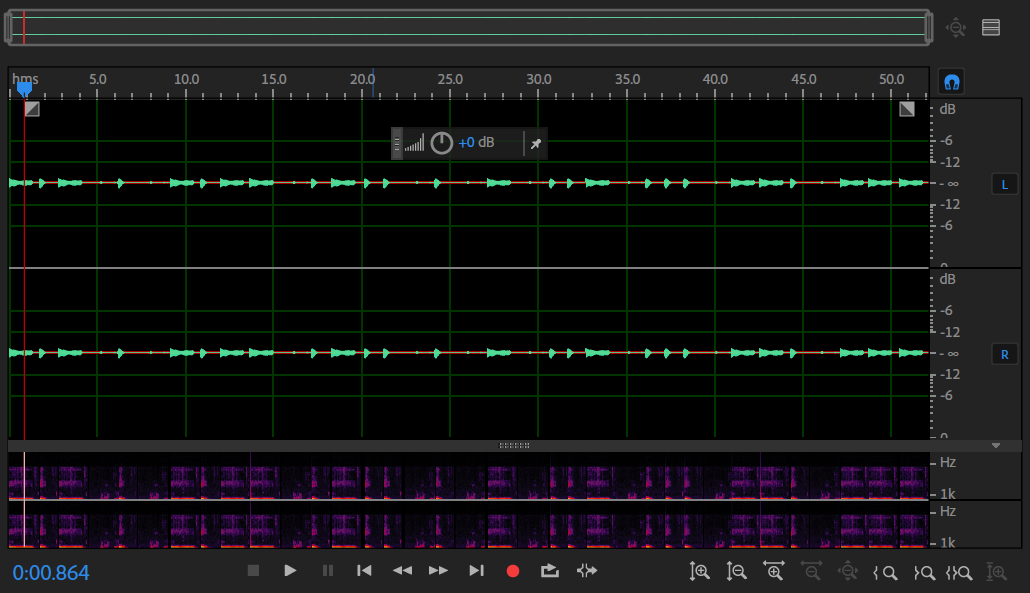
用au打开,查看频率部分,由一长一短两种固定长短的线条组成,可联想到摩斯码。
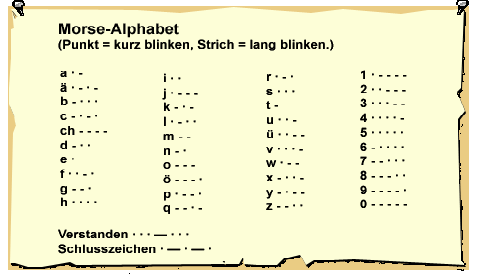
翻译得keyletusgo。
2.第二层地狱.docx
需要输入密码打开,我们输入用地狱之声解出来的lesusgo
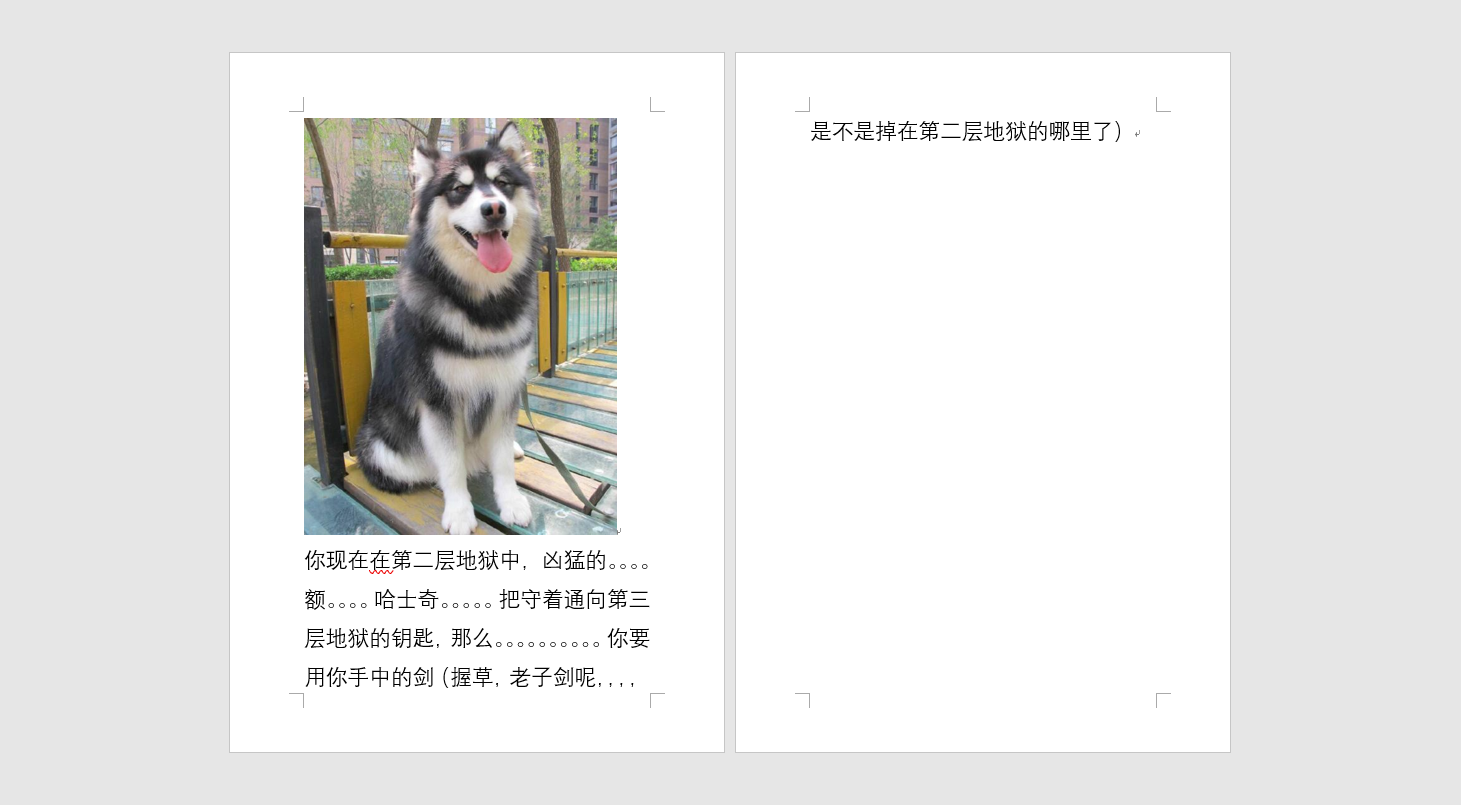
在word中文件>>选项>>显示,勾选“隐藏文字”
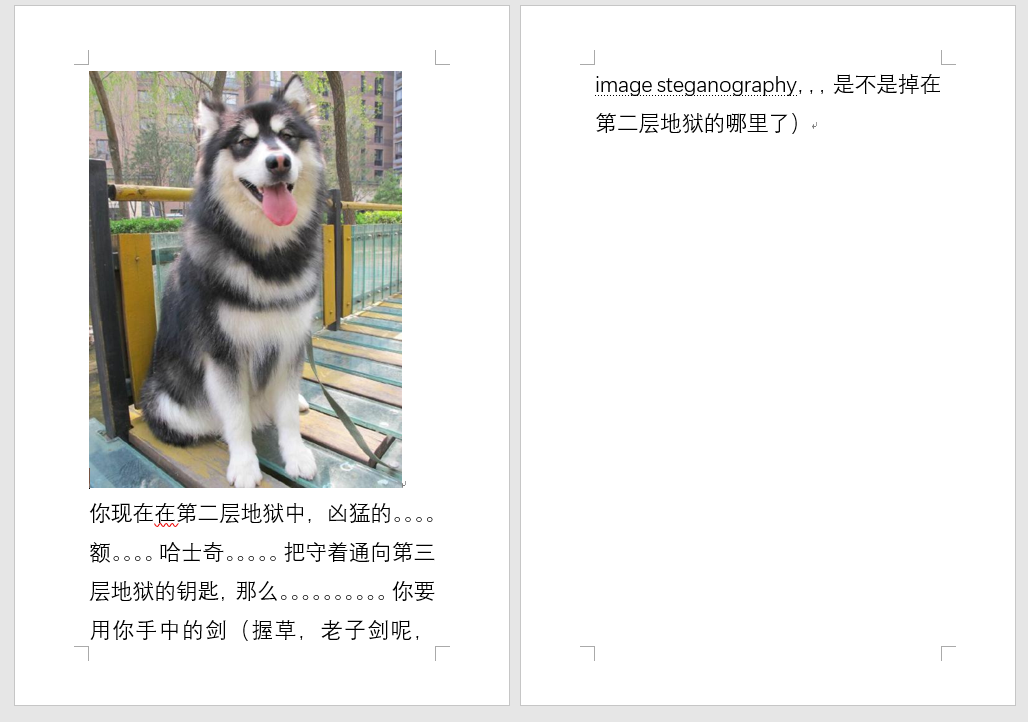
发现多了一句话:image steganography,是图片隐写。
搜索之找到一个在线网站image steganography,虽然解不了本题,但是码一下吧。
然后我又下载了一个叫image steganography的软件,还是解不了。
网上说使用在线网站:http://www.atool.org/steganography.php 可以解,但是我的电脑打不开这个网址。
用手机就能打开了。顺便贴一下其代码参考地址: https://github.com/oakes/PixelJihad
但是手机解不了。
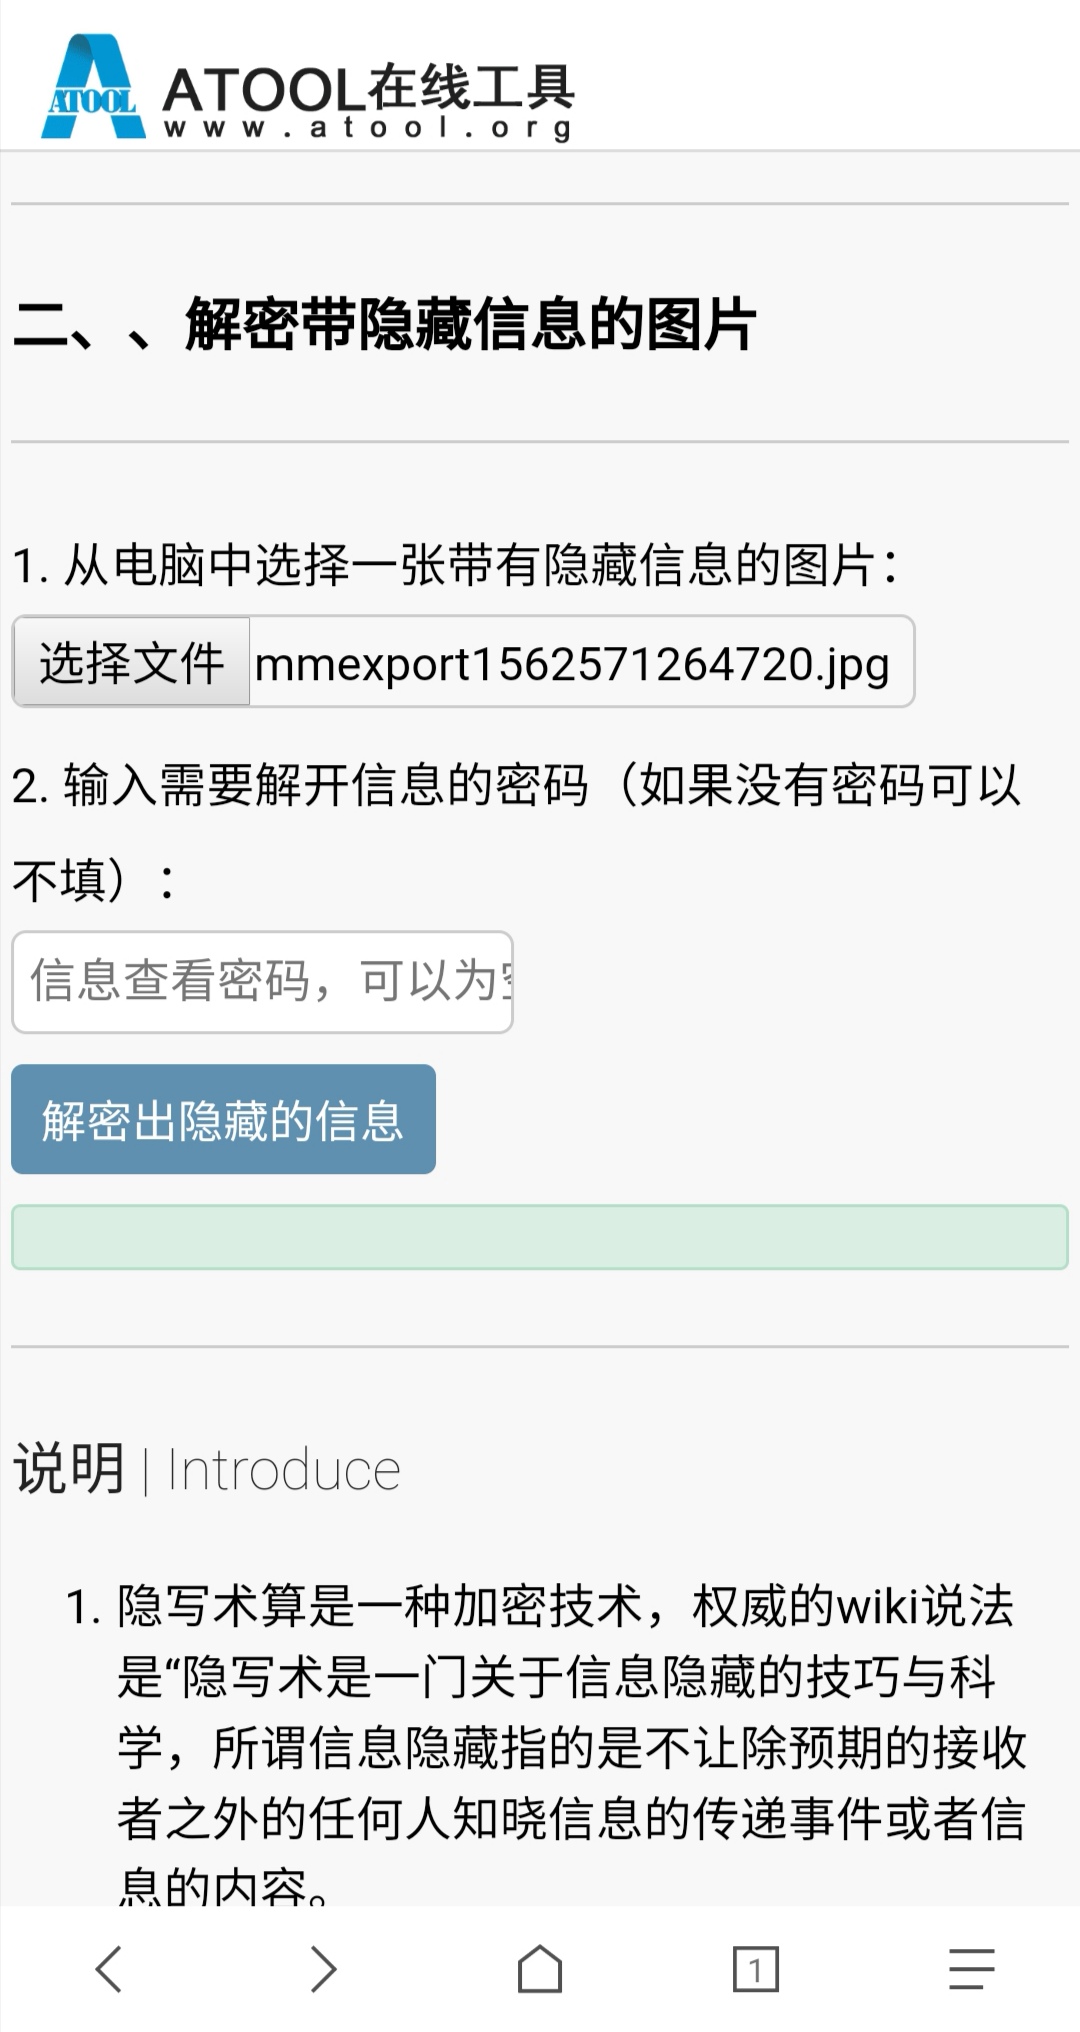
这时候我奇思妙想,用手机给电脑开热点,然后就能用电脑进入这个网址了。
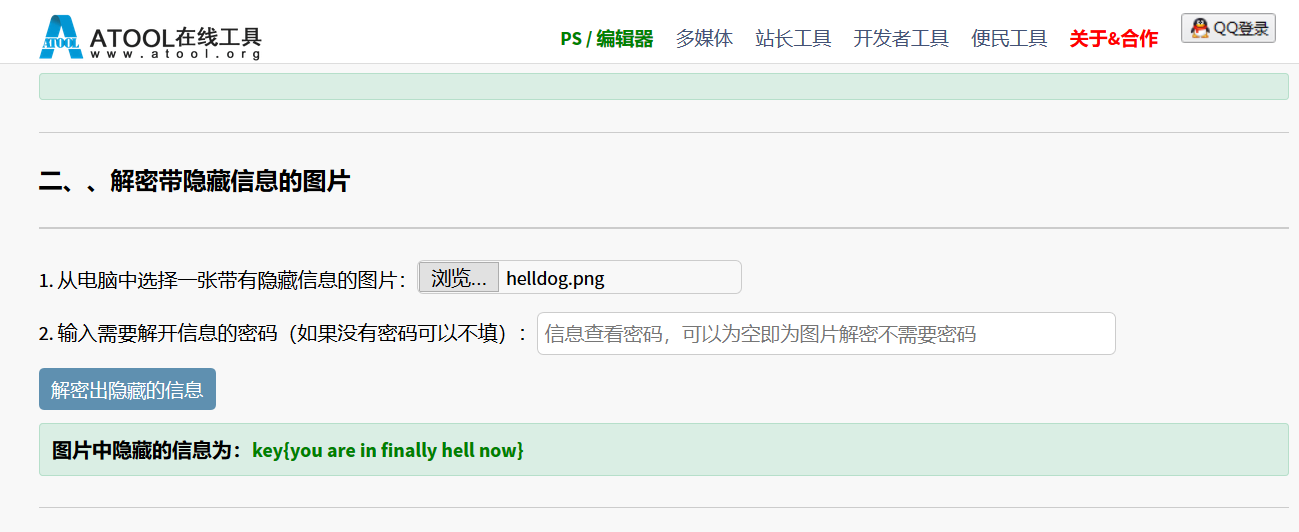
不容易不容易啊。得到key{you are in finally hell now}
3.快到终点了.zip
解压之发现需要密码,输入you are in finally hell now,解压。
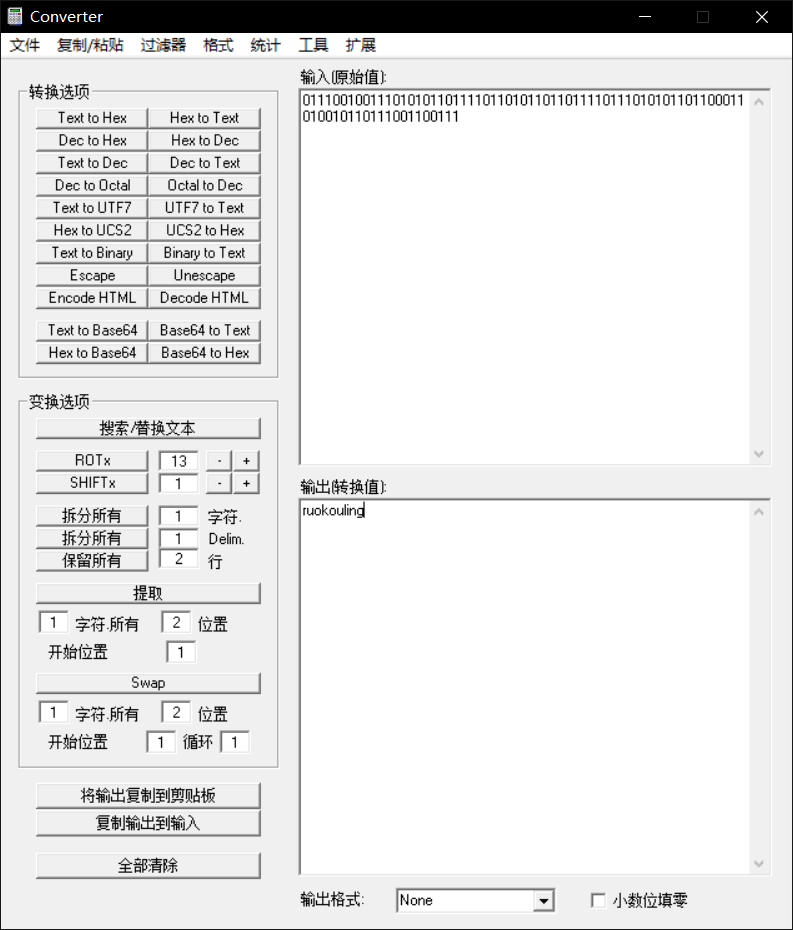
解压出来有一个图片和一个文本文件,文本文件里面是一串01串,使用converter转成text发现是ruokouling,也就是弱口令的拼音。
在kali中对图片“地狱大门.jpg”使用binwalk,发现藏了个.zip文件,用dd分离出来。
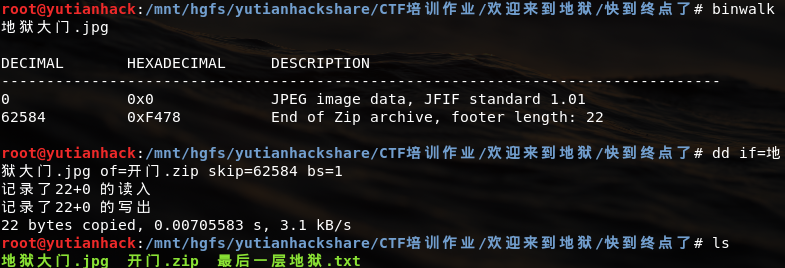
发现这个.zip文件坏了,解压不了。
用winhex改其文件头为504B0304,在文件尾部添加50 4B进行修复。
然后发现还是显示损坏。

整这么多花里胡哨的无果,其实改一下后缀名就能解决。。
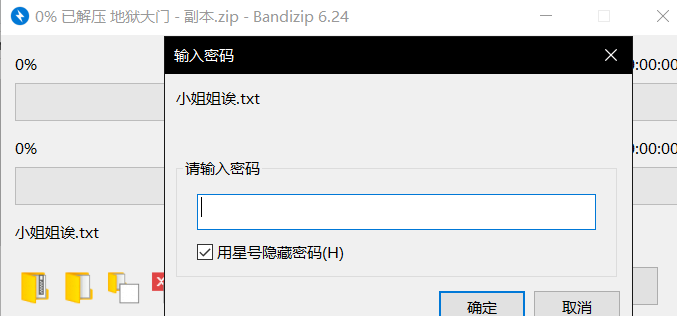
然后要输入密码,所以根据弱口令的提示,我们进行弱口令爆破就可以了。
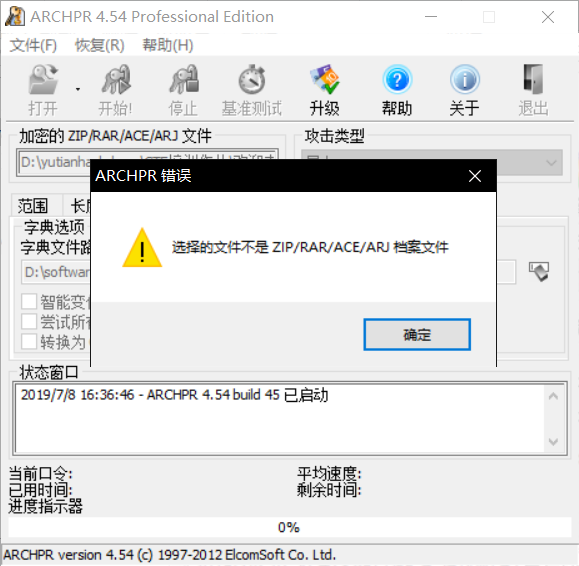
爆破发现不是.zip文件,所以应该这个时候修改文件头才对(多谢马老师指点)。
结果修改后保存显示“请确信文件夹存在和文件未被写保护”的错误。
然后在选项>>常规,修改临时文件目录和保存镜像和备份的目录为一个我自己建的目录,点确定后退出winhex。
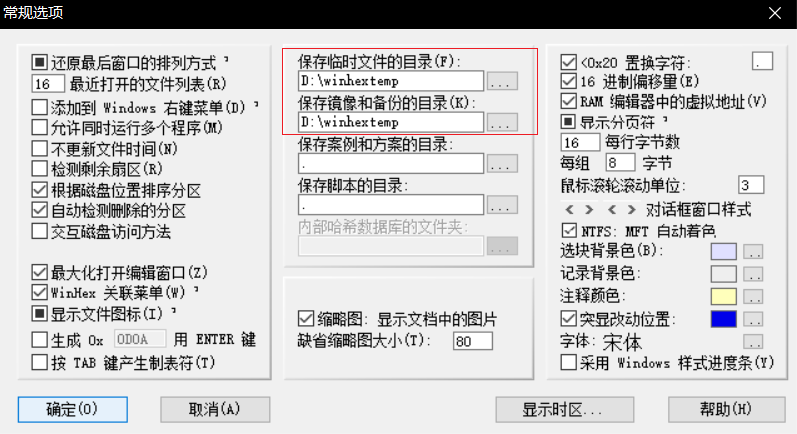
见鬼的是再次打开winhex后发现这两个目录竟然没有变化。
尝试半天无果我决定去它的,用010editor吧。
然后还是各种失败,,,好吧,换一个破解工具ziperello。
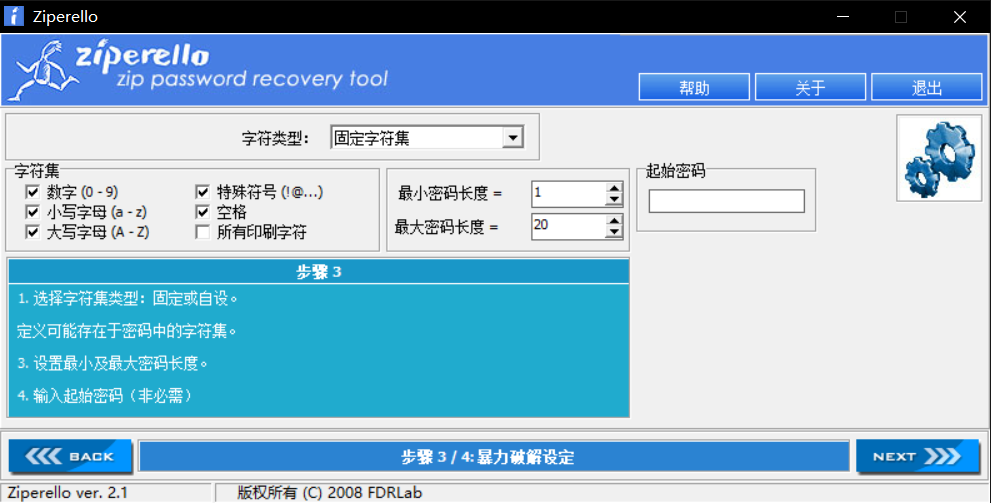
暴力破解48小时都搞不完,我破了几个小时后想了想放弃了,改成用字典破,结果第二个字典就秒出了。
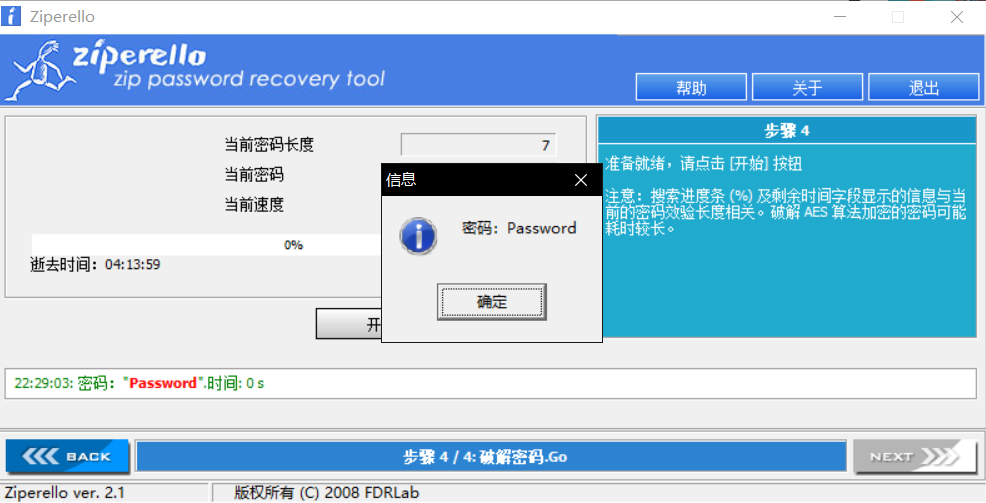
输入密码,解压出来是这样一个文本文件(我手动换行了,方便观看)
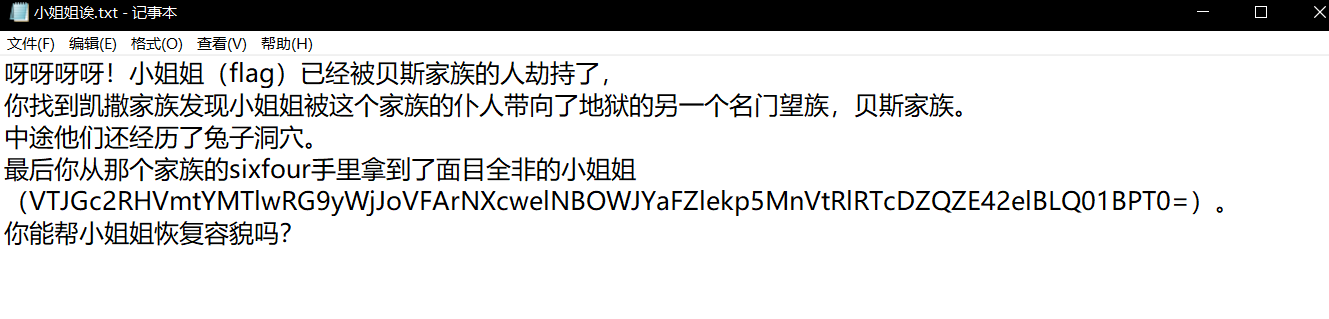
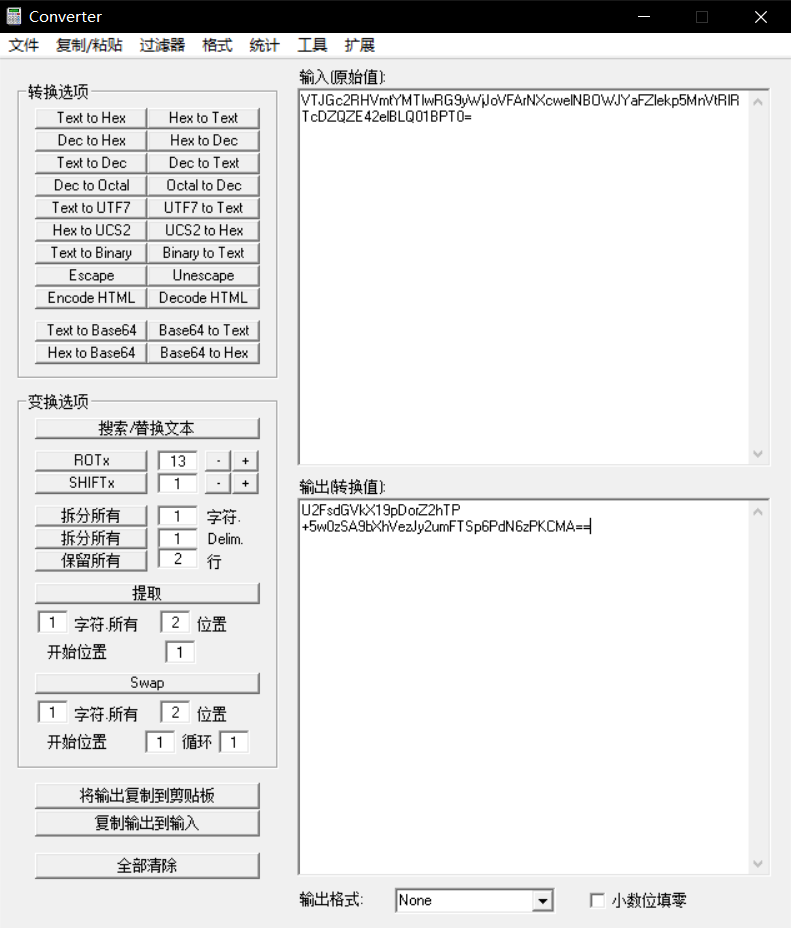
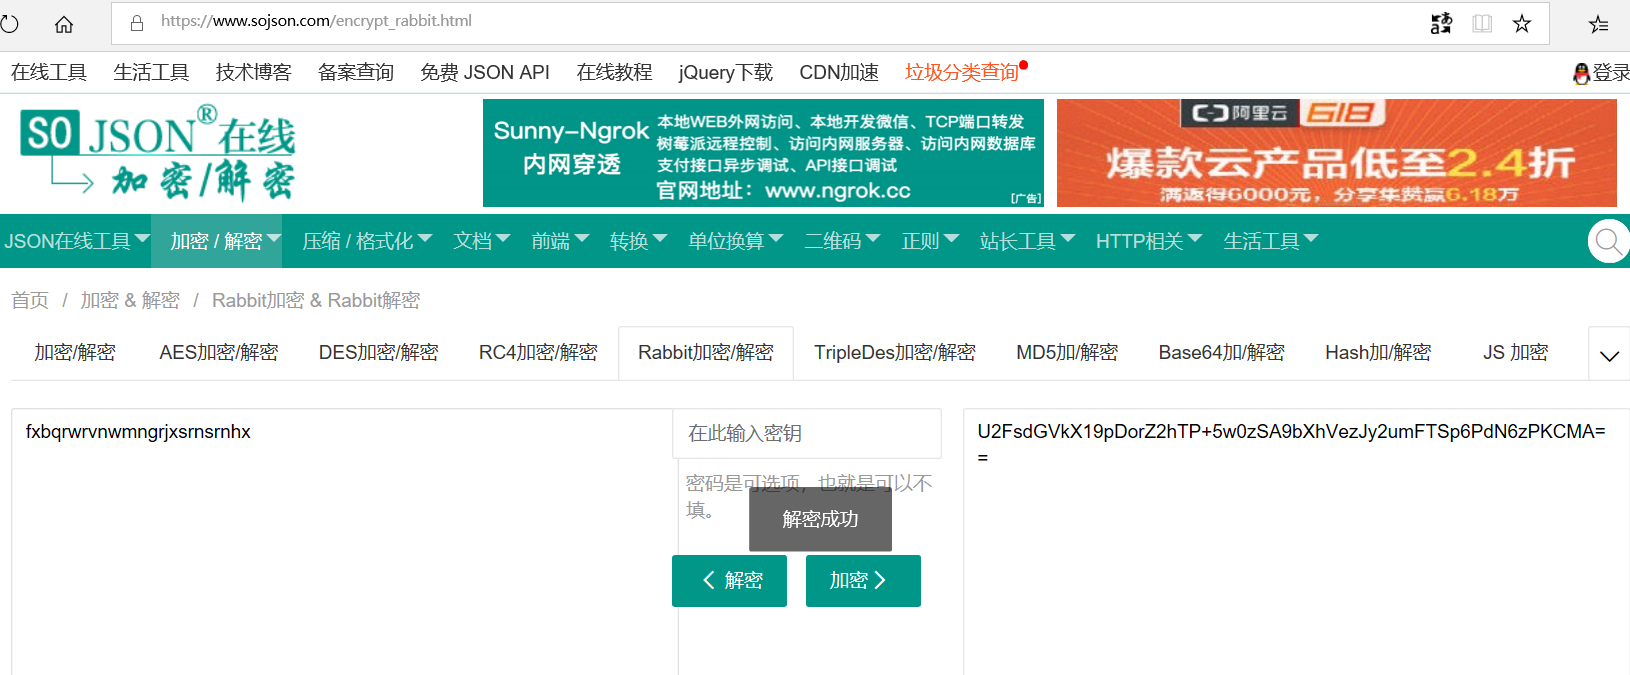
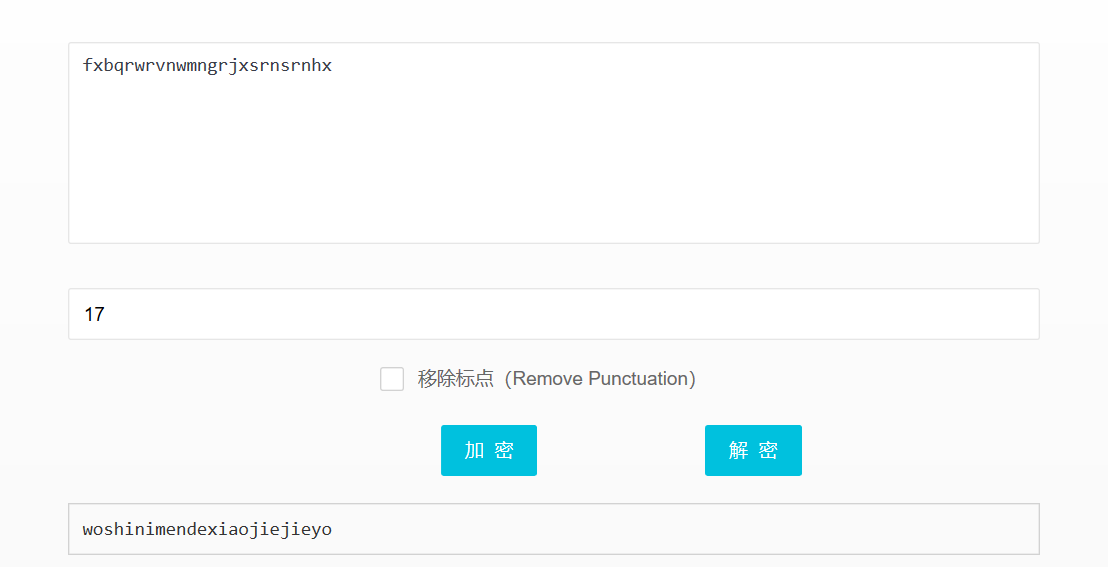
可见是一个连环加密,我们要解密需要按与加密时相反的顺序,所以先base64(贝斯、sixfour),再rabbit解密(兔子洞穴),再凯撒密码(凯撒家族)。
base64转文本:
rabbit解密:
凯撒加密,一个一个偏移值的试,试到17时发现是一句拼音“我是你们的小姐姐哟”
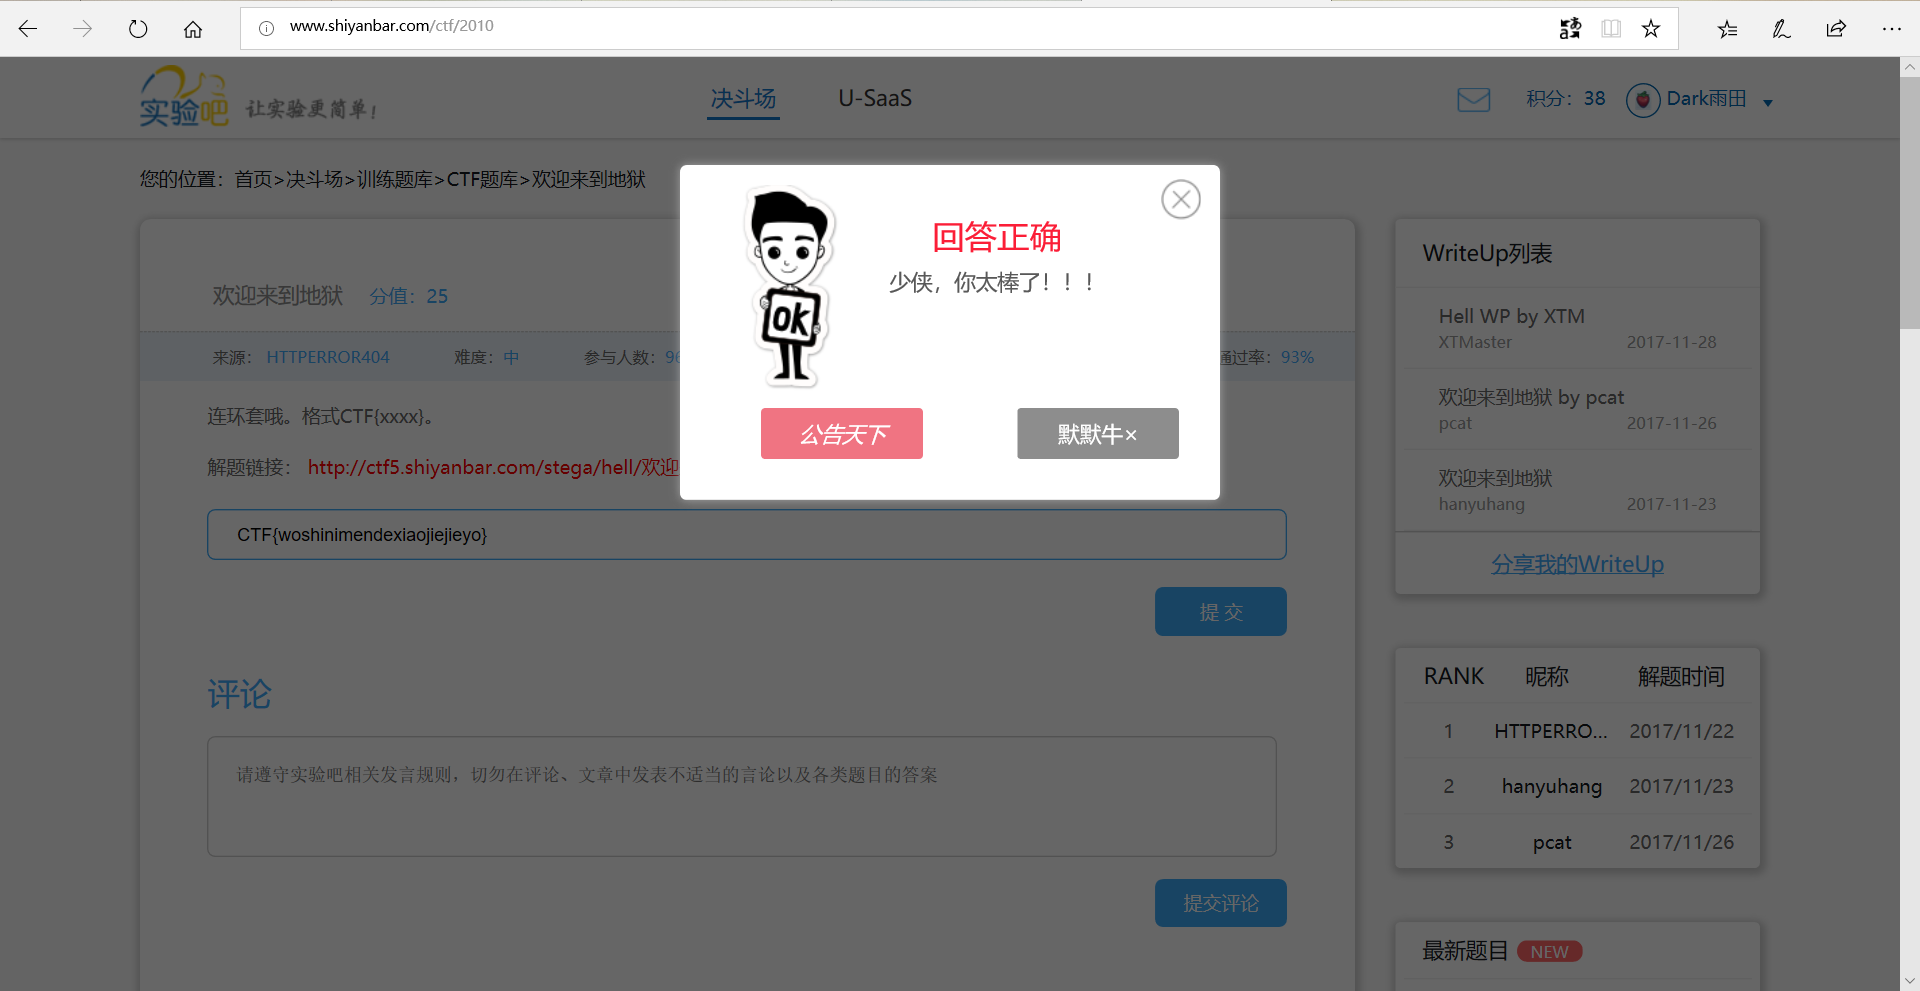
提交之,本题完成。
参考
1.码一下常见的文件头:
常用文件的文件头如下(16进制):
JPEG (jpg),文件头:FFD8FFE0或FFD8FFE1或FFD8FFE8
GIF (gif),文件头:47494638PNG (png),文件头:89504E47
TIFF (tif),文件头:49492A00
Windows Bitmap (bmp),文件头:424DC001
CAD (dwg),文件头:41433130
Adobe Photoshop (psd),文件头:38425053
Rich Text Format (rtf),文件头:7B5C727466
XML (xml),文件头:3C3F786D6C
HTML (html),文件头:68746D6C3E
Email [thorough only] (eml),文件头:44656C69766572792D646174653A
Outlook Express (dbx),文件头:CFAD12FEC5FD746F
Outlook (pst),文件头:2142444E
MS Word/Excel (xls.or.doc),文件头:D0CF11E0
MS Access (mdb),文件头:5374616E64617264204A
WordPerfect (wpd),文件头:FF575043
Adobe Acrobat (pdf),文件头:255044462D312E
Quicken (qdf),文件头:AC9EBD8F
Windows Password (pwl),文件头:E3828596
ZIP Archive (zip),文件头:504B0304
RAR Archive (rar),文件头:52617221
Wave (wav),文件头:57415645
AVI (avi),文件头:41564920
Real Audio (ram),文件头:2E7261FD
Real Media (rm),文件头:2E524D46
MPEG (mpg),文件头:000001BA
MPEG (mpg),文件头:000001B3
Quicktime (mov),文件头:6D6F6F76
Windows Media (asf),文件头:3026B2758E66CF11
MIDI (mid),文件头:4D546864
还有一个含文件尾的:文件头文件尾总结
欢迎来到地狱 WriteUp(2019暑假CTF第一周misc)的更多相关文章
- (未完成)catalyst-system WriteUp(2019暑假CTF第一周reverse)
目录 预备学习--Linux实践:ELF文件格式分析 一.概述 二.分析ELF文件头(ELF header) 三.通过文件头找到section header table,理解其内容 四.通过secti ...
- STL 入门 (17 暑假集训第一周)
快速全排列的函数 头文件<algorithm> next_permutation(a,a+n) ---------------------------------------------- ...
- C语言I—2019秋作业第一周作业
1.你对软件工程专业或者计算机科学与技术专业了解是怎样? 软件工程专业是一门研究用工程化方法构建和维护有效的.实用的和高质量的软件的学科.它涉及到程序设计语言,数据库,软件开发工具,系统平台,标准,设 ...
- AYIT-2020 609暑假集训第一周周赛题 A - A计划
可怜的公主在一次次被魔王掳走一次次被骑士们救回来之后,而今,不幸的她再一次面临生命的考验.魔王已经发出消息说将在T时刻吃掉公主,因为他听信谣言说吃公主的肉也能长生不老.年迈的国王正是心急如焚,告招天下 ...
- 暑假集训第一周比赛C题
http://acm.hust.edu.cn/vjudge/contest/view.action?cid=83146#problem/C C - 学 Crawling in process... C ...
- 暑假集训第一周比赛G题
http://acm.hust.edu.cn/vjudge/contest/view.action?cid=83146#problem/G G - 向 Crawling in process... C ...
- 2019暑假第三周(HDFS和HBase)
Hadoop的核心是HDFS和MapReduce. 1.分布式文件系统HDFS理论方面的认知学习. 2.HDFS编程实践. 3.分布式数据库HBase.
- 【Four-Week-Task】四周学习CTF之第一周【寒假更新】
写在最前:为了更好地系统学习CTF(楞头冲很惨 别问我怎么知道的 除非你是天才),决定先看再学,先正向再逆向. /* 出版排版规范中,标题序号等级为:第一级,一.二.三.(用顿号):第二级,(一).( ...
- 第一周CTF (合天CTF)
0X00 第一周 0x01 基础 50 . 下载下来发现是一个exe文件 ,尝试了一下没打开,然后把后缀名一个一个的试一试,改成txt用记事本打开,得到了一个“假冒的flag” *(别问我怎么知道的) ...
随机推荐
- webpack4引入JQuery的两种方法
版权声明:本文为博主原创文章,遵循 CC 4.0 BY-SA 版权协议,转载请附上原文出处链接和本声明.本文链接:https://blog.csdn.net/weixin_36185028/artic ...
- JavaScript之DOM节点操作
a.appendChild(b) 追加标签 a是b的父级,将b追加到a中 追加标签 a.insertBefore(b,c); a是b和c的父级,在c前面插入b 删除标签 a.removeCli ...
- 【OGG】OGG的下载和安装篇
[OGG]OGG的下载和安装篇 一.1 BLOG文档结构图 一.2 前言部分 一.2.1 导读 各位技术爱好者,看完本文后,你可以掌握如下的技能,也可以学到一些其它你所不知道的知识,~O(∩_∩ ...
- django中使用AJAX时如何获取表单参数(按钮携带参数)
前提是函数和相应的视图路由都已经配置好了,然后就是表单了: <form id="SmsForm" method="post" class="a& ...
- lock in share mode 和 select for update
lock in share mode 和 select for update 2018年07月11日 01:57:58 道不虚行只在人 阅读数 146 版权声明:欢迎转载,请注明出处 https ...
- windows 上运行 sslocal 提示 libcrypto(OpenSSL) not found 解决办法
1.下载最新版ss客户端,使用pip安装的并不是最新版,去github下载最新版安装 2.安装openssl客户端 OpenSSL for Windows:https://wiki.openssl.o ...
- python开发应用-本地数据获取方法
文件的打开.读写和关闭 文件的打开: file_obj=open(filename,mode='r',buffering=-1,...) filename是强制参数 mode是可选参数,默认值是r b ...
- 【Java】《Java程序设计基础教程》第七、八章学习
第七章 异常处理 通过try...catch...finally结构来捕获一个或多个异常 第八章 Java的输入与输出及文件操作 8.1 文件 File类常用的方法 1. public boolean ...
- javaWeb开发中entityBean的习惯用法
entity bean的作用是将与数据库交互的过程封装成对象,在servelet编写的过程中,只需要会写java,不必考虑与数据库交互细节. 实体类: 基本与数据库的表相对应,表示一个实在的对象. 例 ...
- sping boot 集成shiro
springboot整合shiro应用 1.Shiro是Apache下的一个开源项目,我们称之为Apache Shiro.它是一个很易用与Java项目的的安全框架,提供了认证.授权.加密.会话管理 ...