
django基于存储在前端的token用户认证
一.前提
首先是这个代码基于前后端分离的API,我们用了django的framework模块,帮助我们快速的编写restful规则的接口
前端token原理:
把(token=加密后的字符串,key=name)在登入后发到客户端,以后客户端再发请求,会携带过来服务端截取(token=加密后的字符串,key=name),我们再利用解密方法,将token和key进行解码,然后进行比对,成功就是登入过的认证,失败就是没有登入过的
还有一种方式,把{name:maple,id:1} 用我自己知道的加密方式加密之后变成了:加密字符串,加密字符串|{name:maple,id:1} 当做token,发到客户端,以后客户端再发请求,会携带,加密字符串|{name:maple,id:1}过来,服务端截取{name:maple,id:1},再用我们的加密方式加密:加密字符串,拿到加密后的字符串进行比对,这种方式,只要写一个密码函数就可以了,无需写解密函数
二.token加密与解密
在django的app中定义个token模块
将有关token的函数都放在里面,后面要用到,都调用这个模块
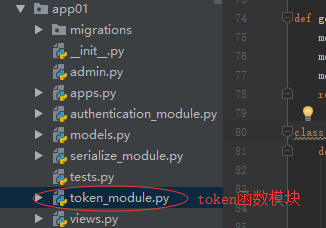
加密token函数:
import time

import base64

import hmac

def get_token(key, expire=3600):

    '''

    :param key: str (用户给定的key,需要用户保存以便之后验证token,每次产生token时的key 都可以是同一个key)

    :param expire: int(最大有效时间,单位为s)

    :return: token

    '''

    ts_str = str(time.time() + expire)

    ts_byte = ts_str.encode("utf-8")

    sha1_tshexstr  = hmac.new(key.encode("utf-8"),ts_byte,'sha1').hexdigest()

    token = ts_str+':'+sha1_tshexstr

    b64_token = base64.urlsafe_b64encode(token.encode("utf-8"))

    return b64_token.decode("utf-8")
解密函数:
def out_token(key, token):

    '''

    :param key: 服务器给的固定key

    :param token: 前端传过来的token

    :return: true,false

    '''

    # token是前端传过来的token字符串

    try:

        token_str = base64.urlsafe_b64decode(token).decode('utf-8')

        token_list = token_str.split(':')

        if len(token_list) != 2:

            return False

        ts_str = token_list[0]

        if float(ts_str) < time.time():

            # token expired

            return False

        known_sha1_tsstr = token_list[1]

        sha1 = hmac.new(key.encode("utf-8"),ts_str.encode('utf-8'),'sha1')

        calc_sha1_tsstr = sha1.hexdigest()

        if calc_sha1_tsstr != known_sha1_tsstr:

            # token certification failed

            return False

        # token certification success

        return True

    except Exception as e:

        print(e)
三.视图CBV
登入函数:
from rest_framework.response import Response

from rest_framework.views import APIView

from app01 import models

# get_token生成加密token,out_token解密token

from app01.token_module import get_token,out_token

class AuthLogin(APIView):

    def post(self,request):

        response={"status":100,"msg":None}

        name=request.data.get("name")

        pwd=request.data.get("pwd")

        print(name,pwd)

        user=models.User.objects.filter(username=name,password=pwd).first()

        if user:

            # token=get_random(name)

            # 将name进行加密,3600设定超时时间

            token=get_token(name,60)

            models.UserToken.objects.update_or_create(user=user,defaults={"token":token})

            response["msg"]="登入成功"

            response["token"]=token

            response["name"]=user.username

        else:

            response["msg"]="用户名或密码错误"

        return Response(response)
登入后访问函数:
from rest_framework.views import APIView

from app01 import models

from app01.serialize_module import BookSerialize

from app01.authentication_module import TokenAuth1,TokenAuth2

class Books(APIView):

    authentication_classes = [TokenAuth2]

    def get(self,request):

        response = {"status": 100, "msg": None}

        book_list=models.Book.objects.all()

        book_ser = BookSerialize(book_list, many=True)

        response["books"]=book_ser.data

        return Response(response)
路由:
from django.conf.urls import url

from django.contrib import admin

from app01 import views

urlpatterns = [

    url(r'^admin/', admin.site.urls),

    url(r'^books/$', views.Books.as_view()),

    url(r'^login/$', views.AuthLogin.as_view()),

]
四.framework认证功能
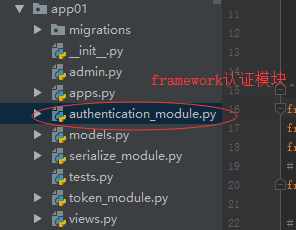
from rest_framework.authentication import BaseAuthentication

from app01 import models

from rest_framework.exceptions import NotAuthenticated

# get_token生成加密token,out_token解密token

from app01.token_module import get_token,out_token

# 存储在前端的token解密比对

class TokenAuth2(BaseAuthentication):

    def authenticate(self,request):

        token=request.GET.get("token")

        name=request.GET.get("name")

        token_obj=out_token(name,token)

        if token_obj:

            return

        else:

            raise NotAuthenticated("你没有登入")
五.利用postman软件在前端提交
登入POST请求:
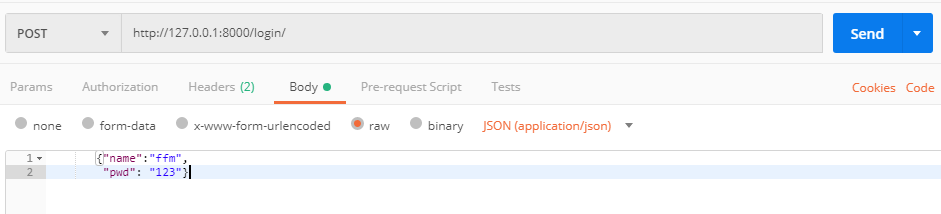
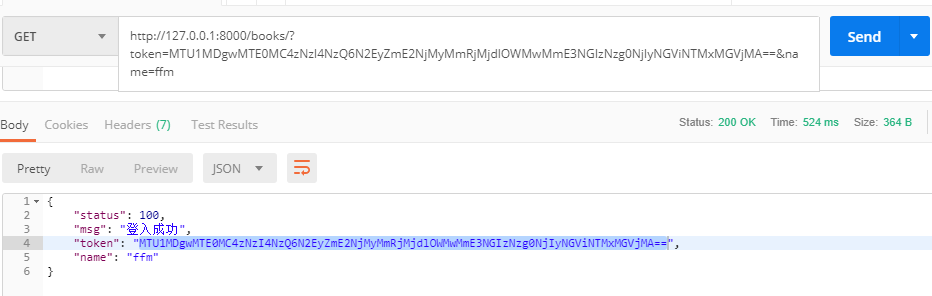
返回结果:

访问get请求:
django基于存储在前端的token用户认证的更多相关文章
- ASP.NET WebApi 基于分布式Session方式实现Token签名认证
一.课程介绍 明人不说暗话,跟着阿笨一起学玩WebApi!开发提供数据的WebApi服务,最重要的是数据的安全性.那么对于我们来说,如何确保数据的安全将会是需要思考的问题.在ASP.NETWebSer ...
- ASP.NET WebApi 基于分布式Session方式实现Token签名认证(发布版)
一.课程介绍 明人不说暗话,跟着阿笨一起学玩WebApi!开发提供数据的WebApi服务,最重要的是数据的安全性.那么对于我们来说,如何确保数据的安全将会是需要思考的问题.在ASP.NETWebSer ...
- day78:luffy:前端对于token的认证&滑动验证码的实现
目录 1.前端对于token的认证 2.滑动验证码 1.滑动验证码实现的原理 2.滑动验证码的代码实现 1.配置文件 2.前端实现:Login.vue 3.后端实现:改写jwt代码 1.前端对于tok ...
- django之基于cookie和装饰器实现用户认证
示例1 # Create your views here. user = "a" pwd = "a" def login(request): if reques ...
- [SharePoint 2010]关于基于声明(Claims)的用户认证模式
转:http://blog.csdn.net/zw_2011/article/details/7417132 SharePoint 2010在用户认证模式上,较之以前的版本有了非常大的改变.在Shar ...
- Django (auth模块、User对象、用户认证、线上-用户认证)
一.auth模块 django.contrib.auth中提供了许多方法,这里主要介绍其中的三个: authenticate() 提供了用户认证,即验证用户名以及密码是否正确,一般需要usern ...
- 基于 django 自带的用户认证进行用户认证
django admin 默认已经存在了一个用户认证,这个时候可以偷个小懒,直接用 django 自带的,就不需要自己写用户认证了 1.目录结构: 2.代码 在 settings.py 中添加一行 # ...
- Django学习笔记(13)——Django的用户认证(Auth)组件,视图层和QuerySet API
用户认证组件的学习 用户认证是通过取表单数据根数据库对应表存储的值做比对,比对成功就返回一个页面,不成功就重定向到登录页面.我们自己写的话当然也是可以的,只不过多写了几个视图,冗余代码多,当然我们也可 ...
- django用户认证系统——基本设置1
网站提供登录.注册等用户认证功能是一个常见的需求.因此,Django 提供了一套功能完整的.灵活的.易于拓展的用户认证系统:django.contrib.auth.在本教程中,我将向你展示 auth ...
随机推荐
- asyncio并发编程
一. 事件循环 1.注: 实现搭配:事件循环+回调(驱动生成器[协程])+epoll(IO多路复用),asyncio是Python用于解决异步编程的一整套解决方案: 基于asynico:tornado ...
- WPF如何实现TreeView节点重命名
我们经常看到一些软件比如酷狗音乐,在对列表右键进行重命名的时候,当前列表会泛白并且进入可编辑状态,当我们更改完成后就会并进入非编辑状态,这些具体是怎么实现的呢?下面的方法也许会提供一些思路,下面的Tr ...
- 关于wordpress更新提示无法创建目录问题
说说自己的看法和解决办法 看法: 网上很多人说:是权限问题,那么将文件目录权限设置为777就可以解决.恩,没错,是可以解决更新问题,可是却带来了更大的问题——安全.像他们这个设置后,网站被攻破,数据被 ...
- Spring validator常用注解
规则: 原版在这里 https://www.cnblogs.com/wjh123/p/8745473.html @AssertFalse Boolean,boolean 验证注解的元素值是false ...
- codevs2822
解题思路: tarjan缩点后算出度为0的点有几个,如果只有一个且这个点为爱心天使就行了: #include<iostream> #include<algorithm> #in ...
- redis知识汇总
redis是一个内存数据库,使用key-value形式在内存中管理数据. 一.redis使用场景 1.热数据存储.对于需要频繁读写的数据,可以放到redis中,不用频繁的请求数据库.再设置策略持久化到 ...
- Nginx 决策浏览器缓存是否有效
expires指令是告诉浏览器过期时间 syntax:expires [modified] time; eopch | max | off; default : off context :http,s ...
- 欧拉筛,线性筛,洛谷P2158仪仗队
题目 首先我们先把题目分析一下. emmmm,这应该是一个找规律,应该可以打表,然后我们再分析一下图片,发现如果这个点可以被看到,那它的横坐标和纵坐标应该互质,而互质的条件就是它的横坐标和纵坐标的最大 ...
- 用贝叶斯定理解决三门问题并用Python进行模拟(Bayes' Rule Monty Hall Problem Simulation Python)
三门问题(Monty Hall problem)也称为蒙提霍尔问题或蒙提霍尔悖论,出自美国的电视游戏节目<Let’s Make a Deal>.问题名字来自该节目的主持人蒙提·霍尔(Mon ...
- Educational Codeforces Round 58 A,B,C,D,E,G
A. Minimum Integer 链接:http://codeforces.com/contest/1101/problem/A 代码: #include<bits/stdc++.h> ...