
Wireshark 如何捕获网络流量数据包
转自:http://www.4hou.com/web/7465.html?hmsr=toutiao.io&utm_medium=toutiao.io&utm_source=toutiao.io
导语:在本文中,您将学习使用Wireshark捕获攻击者使用NMAP扫描时的网络数据包。这里您会注意到,Wireshark如何捕获不同的网络流量数据包,用于打开和关闭端口。
在本文中,您将学习使用Wireshark捕获攻击者使用NMAP扫描时的网络数据包。这里您会注意到,Wireshark如何捕获不同的网络流量数据包,用于打开和关闭端口。
TCP扫描
Tcp扫描将像端口22.21.23.44等扫描TCP端口,并通过源端口和目的端口之间的三次握手连接确保监听端口(打开)。如果端口打开,则使用SYN数据包发送请求,响应目的地发送SYN,ACK数据包然后发送ACK数据包,最后源再次发送RST,ACK数据包。
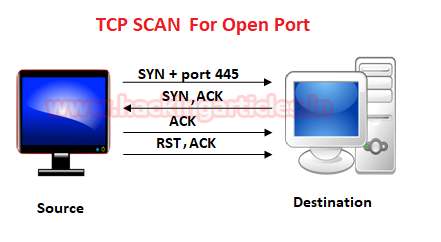
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
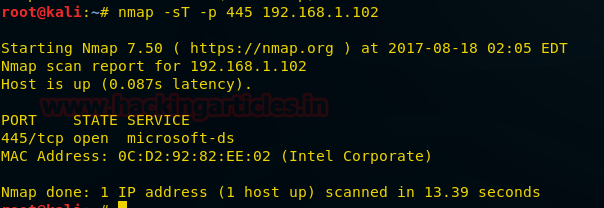
nmap -T -p 445 192.168.1.102
从给定的图像可以观察结果端口445是开放的。
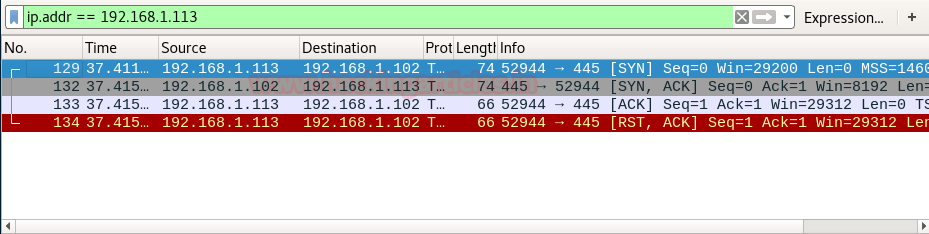
查看通过wireshark捕获的源和目的地之间的数据包传输顺序。
您会注意到它已经捕获了与上述相同的标志序列:
· 源发送SYN包到目的地
· 目的地发送SYN,ACK到源
· 源发送ACK包到目的地
· 源再次发送RST,ACK到目的地
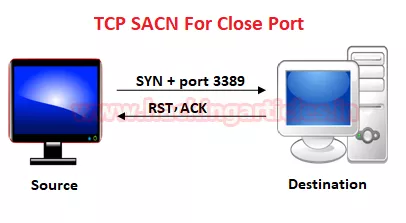
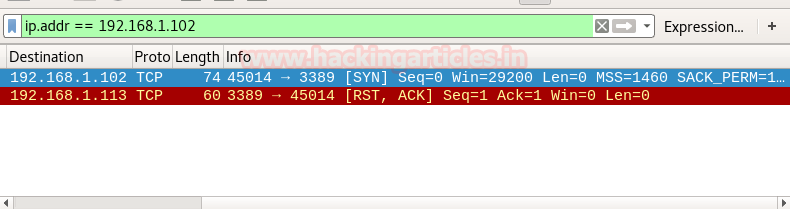
我们来看一下关闭端口的网络流量。根据给定的图像,显示扫描端口是否关闭,则源和目的地之间将无法进行3路握手连接。
源发送SYN包,如果端口关闭,接收方将通过RST,ACK发送响应。
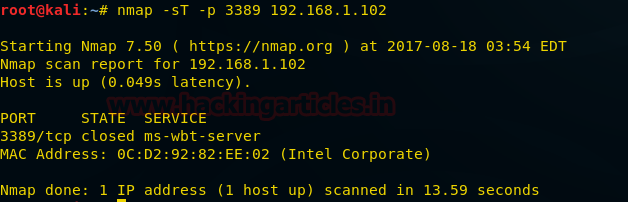
键入以下NMAP命令进行TCP扫描,然后启动Wireshark捕获发送的数据包。
nmap -T -p 3389 192.168.1.102
从给定的图像可以观察结果端口3389被关闭。
查看通过wireshark捕获的源和目的地之间的数据包传输顺序。您会注意到它已经捕获了与上述相同的标志序列:
源发送SYN包到目的地
目的地发送RST,ACK包到源
隐形扫描
SYN扫描是默认和最受欢迎的扫描选项,有很好的理由。它可以快速执行,在不受限制性防火墙阻碍的快速网络上每秒扫描数千个端口。它也是相对典型和隐秘的,因为它从未完成TCP连接。如果接收到SYN数据包(没有ACK标志),端口也被视为打开。
这种技术通常被称为半开放扫描,因为您没有打开完整的TCP连接。您发送一个SYN数据包,就好像要打开一个真实的连接,然后等待响应。SYN,ACK表示端口正在侦听(打开)
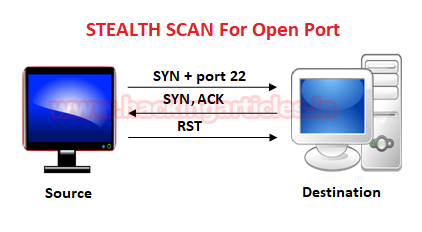
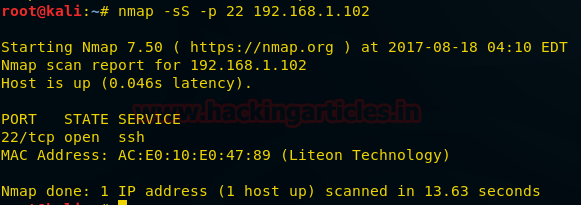
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
nmap -sS -p 22 192.168.1.102
从给定的图像可以观察结果端口22是开放的。
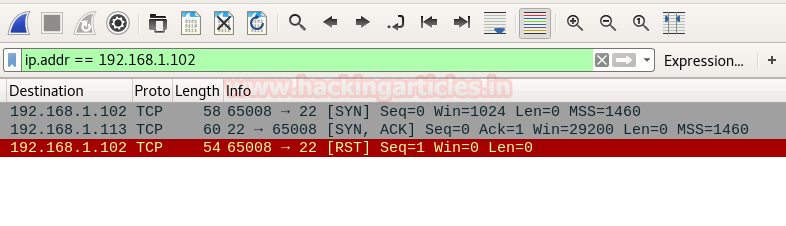
查看通过wireshark捕获的源和目的地之间的数据包传输顺序
源发送SYN数据包到目的地
目的地发送SYN,ACK数据包到源
源发送RST报文到目的地
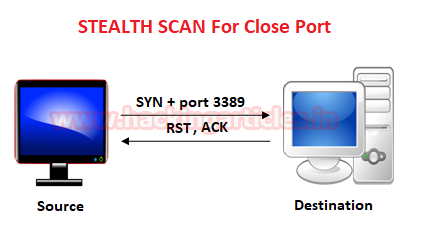
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
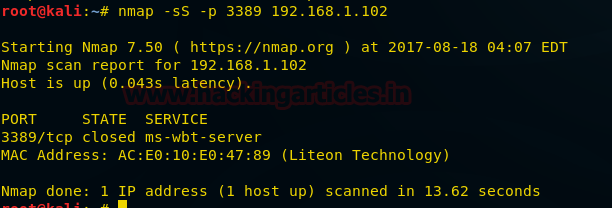
nmap -sS -p 3389 192.168.1.102
从给定的图像可以观察结果端口3389被关闭。
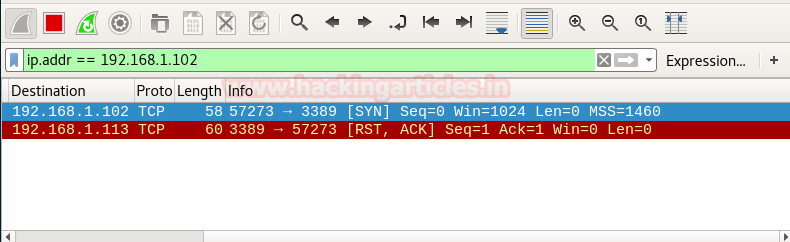
查看通过wireshark捕获的源和目的地之间的数据包传输顺序
源发送SYN数据包到目的地
目的地发送RST,ACK包到目的地
碎片扫描
通常在数据传输完成后,FIN数据包终止源端和目标端口之间的TCP连接。代替SYN数据包,Nmap通过使用FIN数据包开始FIN扫描。如果端口打开,则通过源端口发送FIN数据包时,目的端口不会响应。
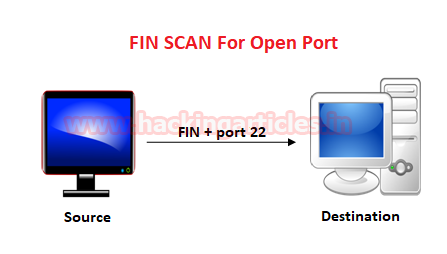
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
nmap -F -p 22 192.168.1.102
从给定的图像可以观察结果端口22是开放的。
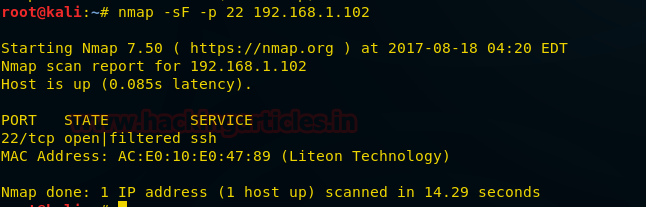
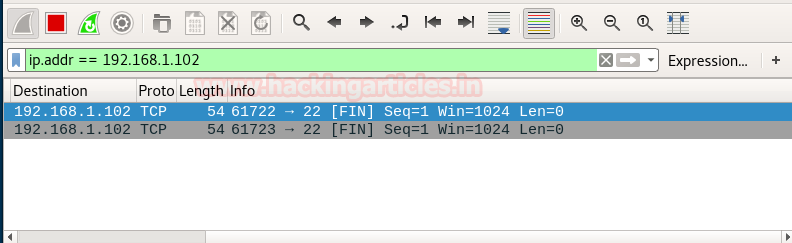
· 源发送FIN包到目的地
· 目的地不发送回复来源
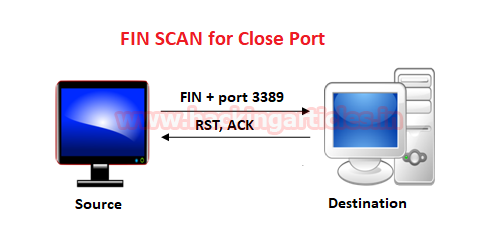
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
nmap -F -p 3389 192.168.1.102
从给定的图像可以观察结果端口3389是接近。
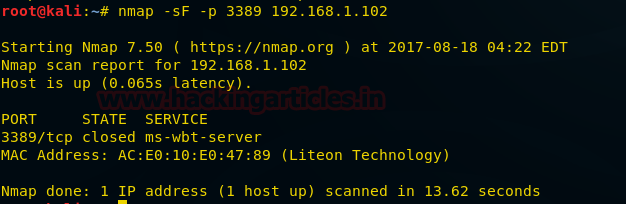
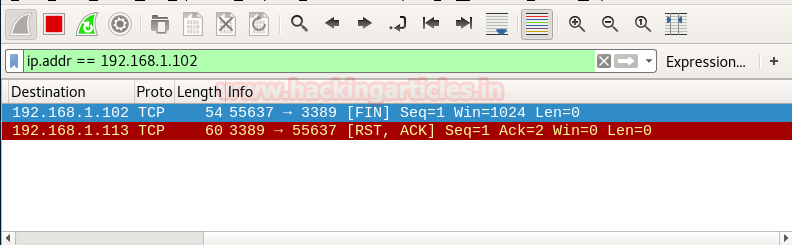
查看通过wireshark捕获的源和目的地之间的数据包传输顺序
· 源发送SYN数据包到目的地
· 目的地发送RST报文到目的地
空扫
空扫描是一系列TCP数据包,保存序列号为“0”(0000000),并且由于没有设置任何标志,目的地将不知道如何回复请求。它将丢弃数据包,并且不会发送回复,这表示端口是打开的。
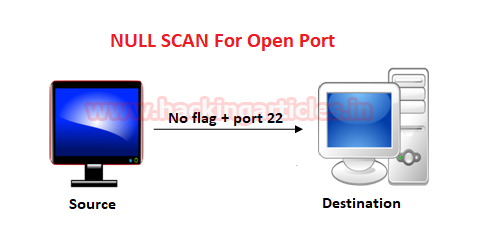
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
nmap -sN -p 22 192.168.1.102
从给定的图像可以观察结果端口22是开放的。
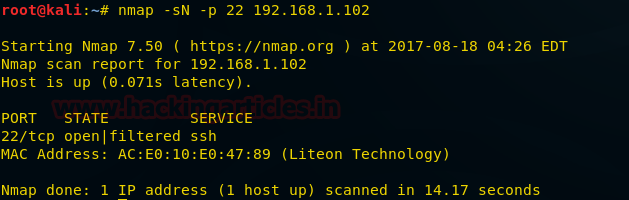
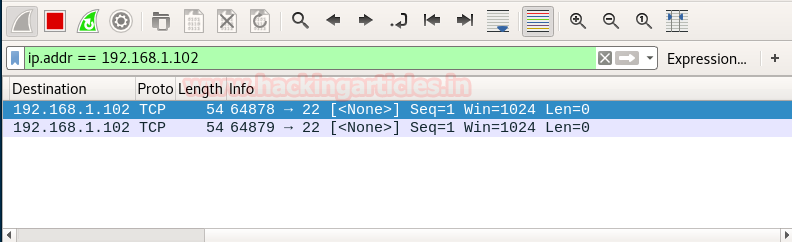
查看通过wireshark捕获的源和目的地之间的数据包传输顺序
· 源发送Null数据包到目的地
· 目的地不发送回复来源
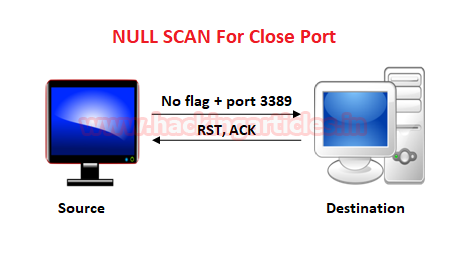
如果端口关闭,则当源在特定端口发送空数据包时,目的地将发送RST,ACK数据包
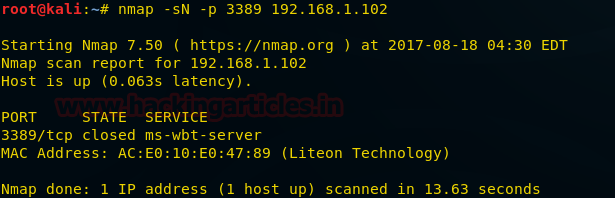
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
nmap -F -p 3389 192.168.1.102
从给定的图像可以观察结果端口3389是接近。
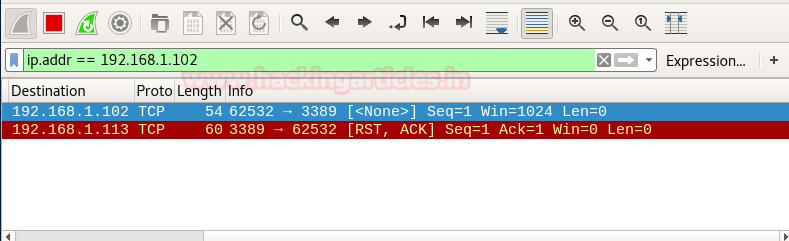
· 源发送Null(无)数据包到目的地
· 目的地发送RST,ACK到源
UDP扫描
UDP扫描通过向每个目的端口发送UDP数据包来工作; 它是一个连接少协议。对于一些常见的端口如53和161,发送协议特定的有效载荷以增加响应速率,服务将使用UDP数据包进行响应,证明它是开放的。如果在重传后没有收到响应,则端口被分类为打开|过滤。这意味着端口可能是打开的,或者可能包过滤器阻塞通信。
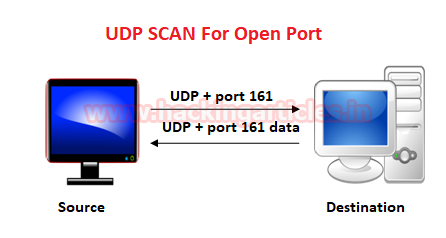
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
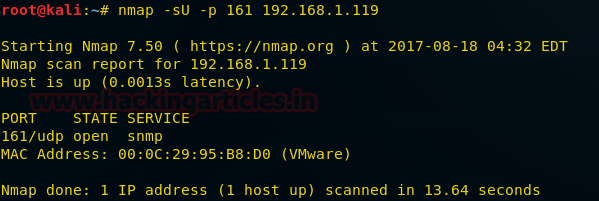
nmap -sU -p 161 192.168.1.119
从给定的图像可以观察结果端口161是开放的。
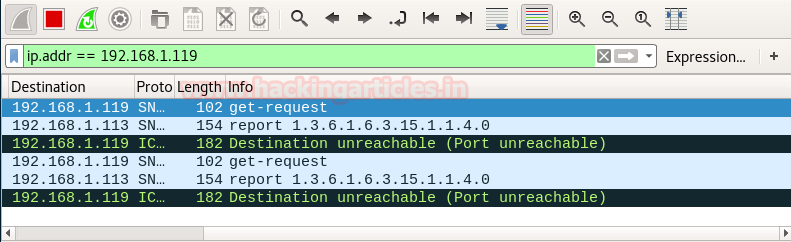
查看通过Wireshark捕获的源和目标之间的数据包传输顺序
· 源UDP发送到目的地址
· 目的地向源发送一些数据的UDP数据包
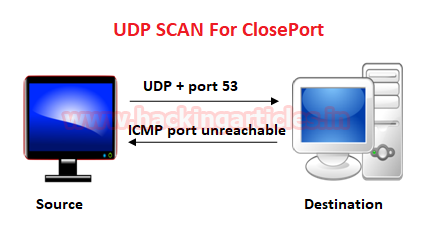
键入以下NMAP命令进行TCP扫描,然后启动Wireshark捕获发送的数据包。
nmap -sU -p 53 192.168.1.119
从给定的图像可以观察结果端口53是接近。
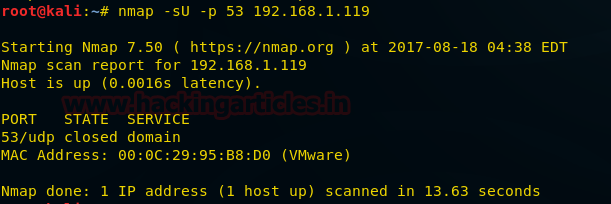
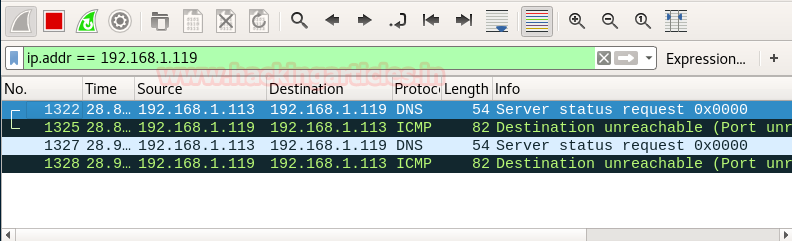
查看通过wireshark捕获的源和目的地之间的数据包传输顺序
· 源UDP发送到目的地址
· 目的地发送ICMP报文端口不可达源
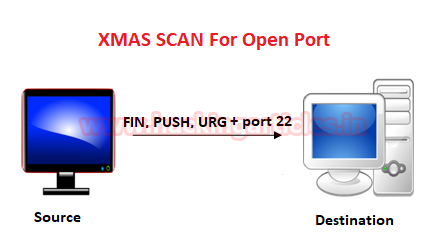
圣诞扫描
键入以下NMAP命令进行TCP扫描,然后启动wireshark捕获发送的数据包。
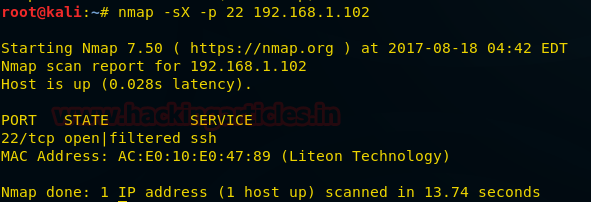
nmap -sX -p 22 192.168.1.102
从给定的图像可以观察结果端口22是开放的。
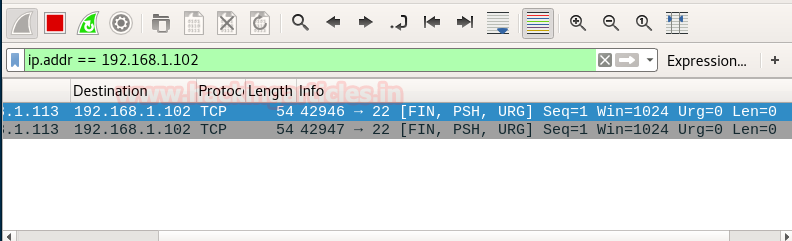
查看通过wireshark捕获的源和目的地之间的数据包传输顺序
· 来源将FIN,PUSH和URG数据包发送到目的地
· 目的地不发送回复来源

键入以下NMAP命令进行TCP扫描,然后启动Wireshark捕获发送的数据包。
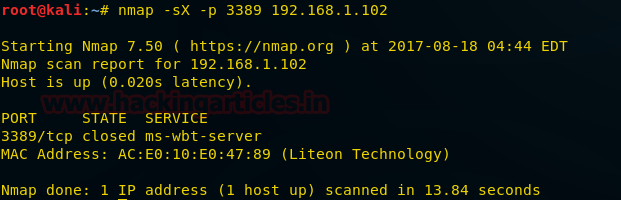
nmap -sX -p 3389 192.168.1.102
从给定的图像可以观察结果端口3389是接近。
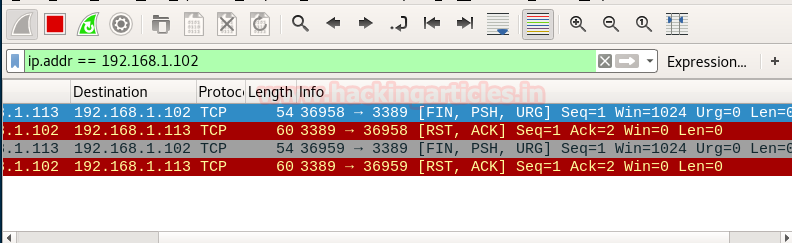
查看通过wireshark捕获的源和目的地之间的数据包传输顺序
· 来源将FIN,PUSH和URG数据包发送到目的地
· 目的RST,ACK包到源
Wireshark 如何捕获网络流量数据包的更多相关文章
- 深入理解USB流量数据包的抓取与分析
0x01 问题提出 在一次演练中,我们通过wireshark抓取了一个如下的数据包,我们如何对其进行分析? 0x02 问题分析 流量包是如何捕获的? 首先我们从上面的数据包分析可以知道,这是个USB的 ...
- ARPSpoofing教程(四) - 捕获并分析数据包
本程序的主要目标是展示如何解析所捕获的数据包的协议首部. 这个程序可以称为UDPdump,打印一些网络上传输的UDP数据的信息. 1: #include"pcap.h" 2: ty ...
- 详解DHCP工作方法,并用wireshark对DHCP四个数据包抓包分析
国内私募机构九鼎控股打造APP,来就送 20元现金领取地址:http://jdb.jiudingcapital.com/phone.html内部邀请码:C8E245J (不写邀请码,没有现金送)国内私 ...
- Wireshark 抓取USB的数据包
需要使用root权限来运行Wireshark,并利用Wireshark来嗅探USB通信数据.当然了,我们并不建议大家利用root权限来进行操作.我们可以使用Linux提供的usbmon来为我们获取和导 ...
- 使用wireshark在windows平台下捕获HTTP协议数据包中的帐号密码信息
1.打开wireshark软件,从Interface List中选择相应的网卡,例如我的PC机上是“本地连接”,然后选择”Start”启动抓包程序. 2.打开学校主页,输入账号和密码登录校内邮箱. 3 ...
- wireshark1.8捕获无线网卡的数据包——找不到无线网卡!
问题说明:奇怪的是,我线网卡明明有的,是interl的型号,可是wireshark总是找不到,如下: 奇了怪了,没有!原来是如下的: 实际上这块无线网卡是存在的,只不过由于兼容或驱动的原因无法显示型号 ...
- Wireshark数据抓包教程之认识捕获分析数据包
Wireshark数据抓包教程之认识捕获分析数据包 认识Wireshark捕获数据包 当我们对Wireshark主窗口各部分作用了解了,学会捕获数据了,接下来就该去认识这些捕获的数据包了.Wiresh ...
- 使用WireShark进行网络流量安全分析
WireShark的过滤规则 伯克利包过滤(BPF)(应用在wireshark的捕获过滤器上) ** 伯克利包过滤中的限定符有下面的三种:** Type:这种限定符表示指代的对象,例如IP地址,子网或 ...
- Wireshark入门与进阶---数据包捕获与保存的最基本流程
Wireshark入门与进阶系列(一) "君子生非异也.善假于物也"---荀子 本文由CSDN-蚍蜉撼青松 [主页:http://blog.csdn.net/howeverpf]原 ...
随机推荐
- EasyUI 在textbox里面输入数据敲回车后查询和普通在textbox输入数据敲回车的区别
EasyUI实现回车键触发事件 $('#id').textbox('textbox').keydown(function (e) { if (e.keyCode == 13) { alert('ent ...
- HDU 3572 Task Schedule(ISAP模板&&最大流问题)
题目链接:http://acm.hdu.edu.cn/showproblem.php? pid=3572 题意:m台机器.须要做n个任务. 第i个任务.你须要使用机器Pi天,且这个任务要在[Si , ...
- Codeforces Round #330 (Div. 2) D. Max and Bike 二分
D. Max and Bike For months Maxim has been coming to work on his favorite bicycle. And quite recently ...
- 为Chrome开发插件提高工作效率
工作生活,什么最珍贵,我觉得是时间,怎么节约时间是一个最重要的问题,如果你有重复的工作在网页上,请接着看 上手步骤: 打开https://developer.chrome.com/extensions ...
- 在ubuntu中安装photoshop cs6
对于很多专业的PS高手来说,真心难以找到顺手的且可以完美替代PS的软件,所以我们这里的解决办法就是用wine来安装. 虽然网上有很多的wine安装ps的方法,但是在使用过程往住会发生莫名其妙的崩溃,体 ...
- Android源码编译全过程记录(基于最新安卓5.1.0)【转】
本文转载自:http://blog.csdn.net/drg1612/article/details/44802533 我的编译条件: 1 Ubuntu Kylin 14.04 长期支持版 下载地址 ...
- hdu1533 费用流模板
Going Home Time Limit: 10000/5000 MS (Java/Others) Memory Limit: 65536/32768 K (Java/Others)Total ...
- Java8新特性之Optional
空指针异常一直是困扰Java程序员的问题,也是我们必须要考虑的.当业务代码中充满了if else判断null 的时候程序变得不再优雅,在Java8中提供了Optional类为我们解决NullPoint ...
- How to add dependency on a Windows Service AFTER the service is installed
his can also be done via an elevated command prompt using the sc command. The syntax is: sc config [ ...
- 74.资金管理-员工工资配置 extjs 页面
1. <%@ page language="java" import="java.util.*" pageEncoding="UTF-8&quo ...