
kubernetes管理机密信息
一、启动应用安全信息的保护:
Secret介绍:
应用启动过程中可能需要一些敏感信息,比如访问数据库的用户名密码或者秘钥。将这些信息直接保存在容器镜像中显然不妥,Kubernetes 提供的解决方案是 Secret。
Secret 会以密文的方式存储数据,避免了直接在配置文件中保存敏感信息。Secret 会以 Volume 的形式被 mount 到 Pod,容器可通过文件的方式使用 Secret 中的敏感数据;此外,容器也可以环境变量的方式使用这些数据。
Secret 可通过命令行或 YAML 创建。比如希望 Secret 中包含如下信息:
1、用户名 admin
2、密码 123456
创建 Secret(有四种方法创建 Secret):
1. 通过 --from-literal(命令行方式创建,直接把用户名和密码写在命令行就可以创建):
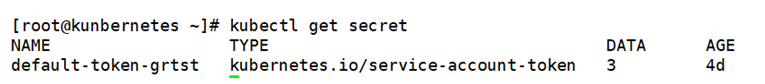
kubectl get secret(获取我们环境当中的secret)
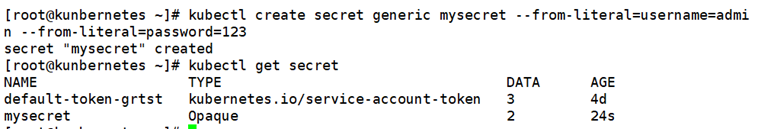
kubectl create secret generic mysecret --from-literal=username=admin --from-literal=password=(创建secret)
kubectl get secret mysecret
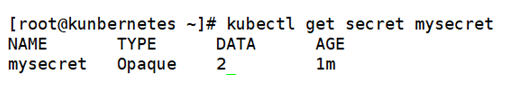
每个 --from-literal 对应一个信息条目。
2. 通过 --from-file(通过文件方式创建):
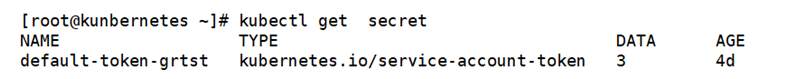
kubectl get secret
echo -n admin > ./username(先写入一个文件)

echo -n > ./password

kubectl create secret generic mysecret --from-file=./username --from-file=./password
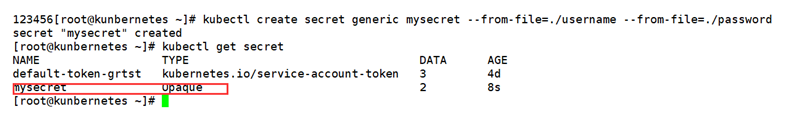
每个文件内容对应一个信息条目。
3. 通过 --from-env-file(通过环境变量文件,就是说我首先先把username跟passwoed这两个环境变量宣告一下):
cat << EOF > env.txt


username=admin


password=


EOF
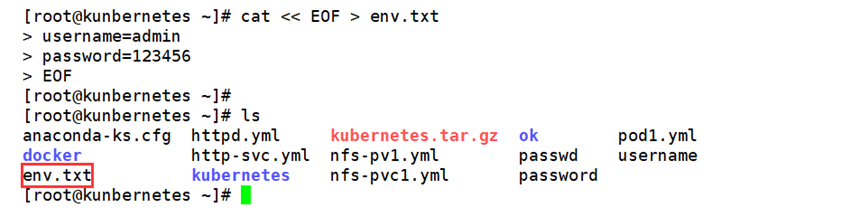
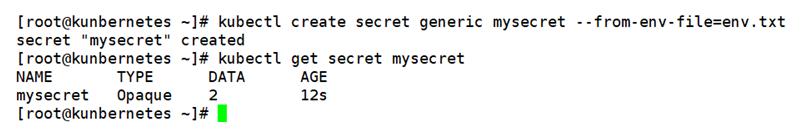
kubectl create secret generic mysecret --from-env-file=env.txt
文件 env.txt 中每行 Key=Value 对应一个信息条目。
4. 通过 YAML 配置文件:
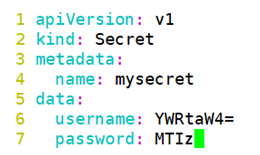
文件中的敏感数据必须是通过 base64 编码后的结果,所以先要对username和password进行base64编译。
echo -n admin | base64

echo -n  | base64

执行 kubectl apply 创建 Secret:
kubectl apply -f mysecret.yml
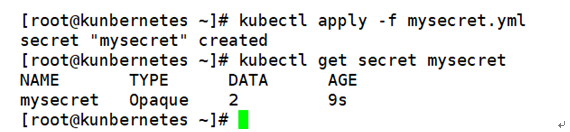
显示有两个数据条目
kubectl describe secret
查看条目的 Key:
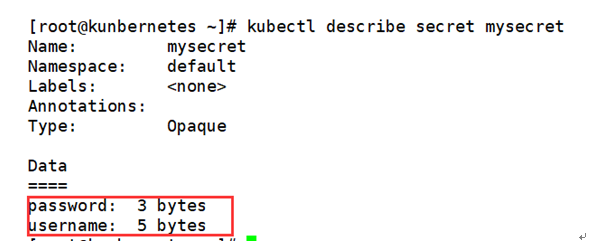
如果还想查看 Value,可以用
kubectl edit secret mysecret
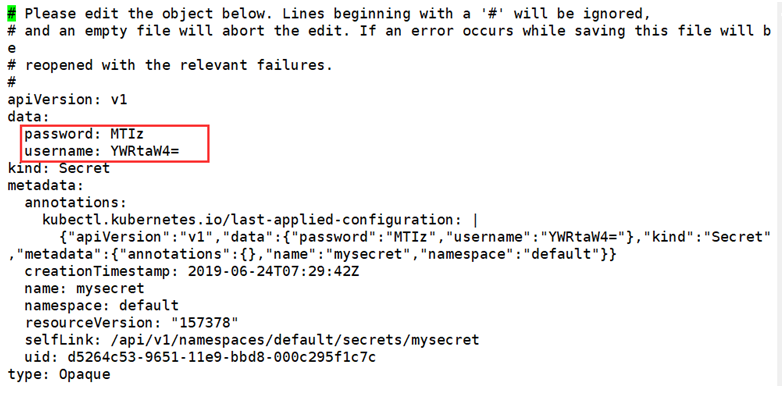
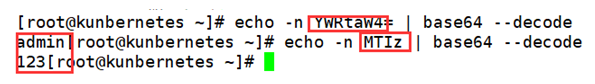
然后通过 base64 将 Value 反编码:
echo -n YWRtaW4= | base64 --decode


echo -n MTIz | base64 --decode
二、secret在pod中的应用:
volume 方式使用 Secret
Pod 可以通过 Volume 或者环境变量的方式使用 Secret,先学习 Volume 方式。
(1)Pod 的配置文件如下所示:
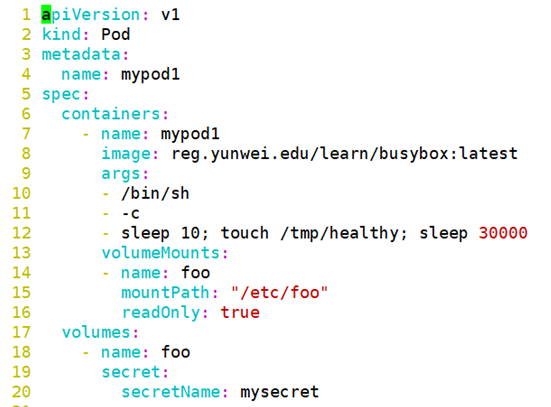
① 定义 volume foo,来源为 secret mysecret
② 将 foo mount 到容器路径 /etc/foo,可指定读写权限为 readOnly
创建 Pod 并在容器中读取 Secret:
kubectl apply –f mypod1.yml


kubectl get pod


kubectl get secret
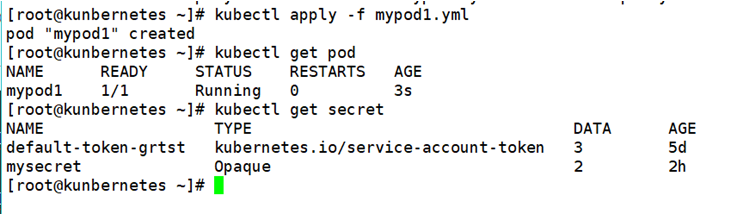
现在我们进入容器,并读取secret
kubectl exec -it mypod1 sh
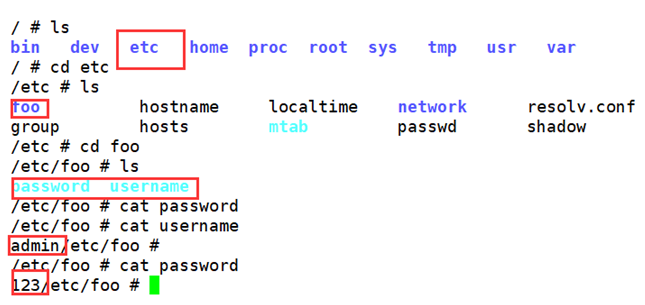
可以看到,Kubernetes 会在指定的路径 /etc/foo 下为每条敏感数据创建一个文件,文件名就是数据条目的 Key,这里是 /etc/foo/username 和 /etc/foo/password,Value 则以明文存放在文件中。
(2)我们也可以自定义存放数据的文件名,比如将配置文件改为:
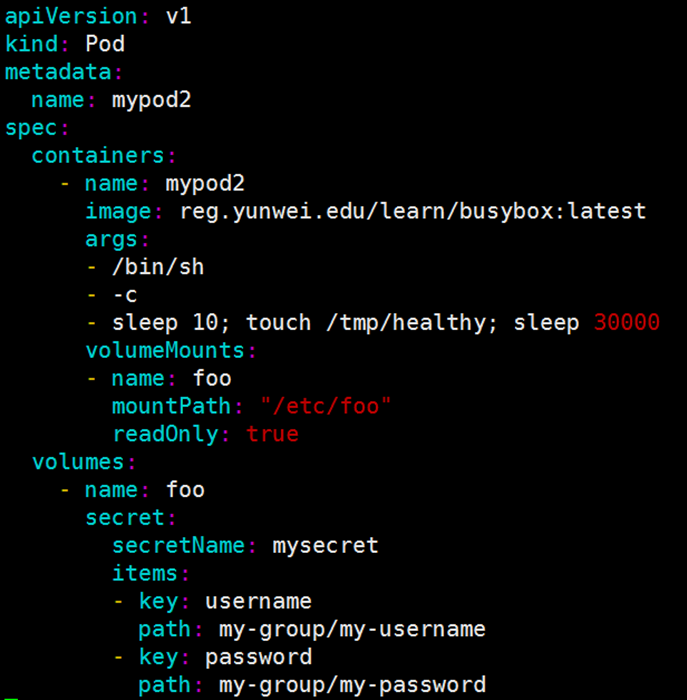
这时数据将分别存放在 /etc/foo/my-group/my-username 和 /etc/foo/my-group/my-password 中。
以 Volume 方式使用的 Secret 支持动态更新:Secret 更新后,容器中的数据也会更新。
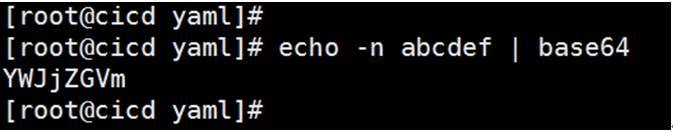
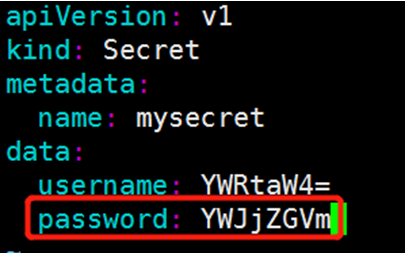
将 password 更新为 abcdef,base64 编码为 YWJjZGVm
更新 Secret。
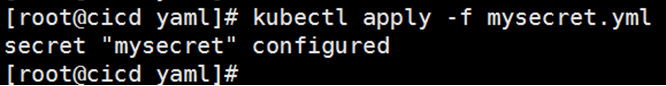
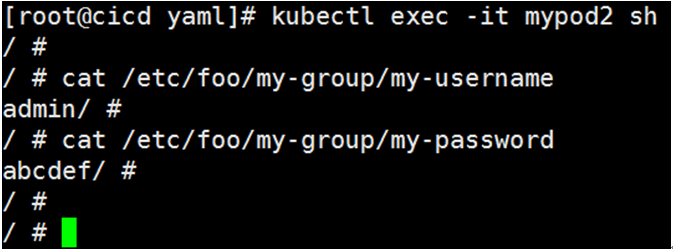
几秒钟或,新的 password 会同步到容器。
环境变量方式使用 Secret
通过 Volume 使用 Secret,容器必须从文件读取数据,会稍显麻烦,Kubernetes 还支持通过环境变量使用 Secret。
Pod 配置文件示例如下:
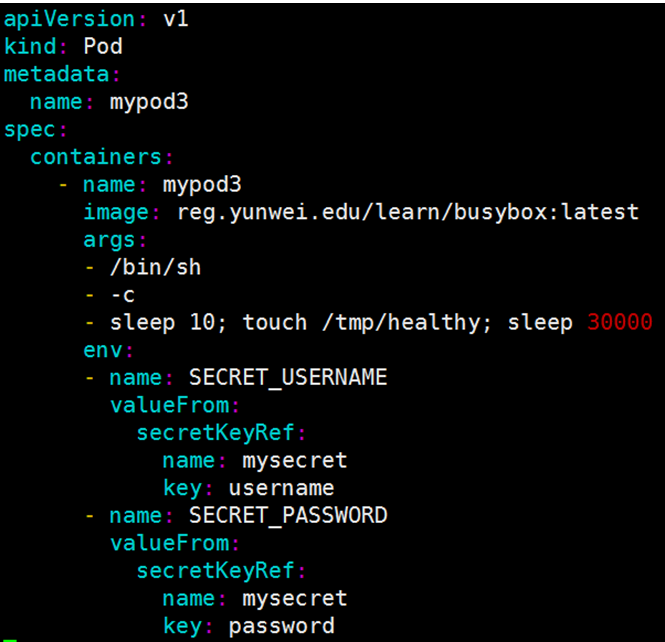
创建 Pod 并读取 Secret。
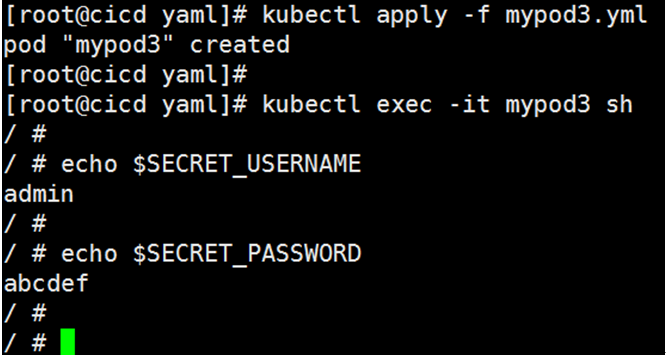
通过环境变量 SECRET_USERNAME 和 SECRET_PASSWORD 成功读取到 Secret 的数据。
需要注意的是,环境变量读取 Secret 很方便,但无法支撑 Secret 动态更新。
Secret 可以为 Pod 提供密码、Token、私钥等敏感数据;
kubernetes管理机密信息的更多相关文章
- Kubernetes管理GPU应用
目录 简介 GPU驱动 Nvidia-docker Nvidia-device-plugin 在Kubernetes上运行GPU应用 附录 简介 伴随着人工智能技术的发展,机器学习的应用场景越来越广泛 ...
- 这么高颜值的Kubernetes管理工具Lens,难道还不能C位出道吗
1 前言 欢迎访问南瓜慢说 www.pkslow.com获取更多精彩文章! Docker & Kubernetes相关文章:容器技术 一直使用官方的Kubernetes Dashboard来管 ...
- kubernetes第九章--管理机密信息
- kubernetes管理之使用yq工具截取属性
系列目录 前面我们讲解过使用go-template或者jsonpath格式(kubectl get 资源 --output go-tempalte(或jsonpath))来截取属性的值,并且我们比较了 ...
- kubernetes管理存储
一.Kubernetes 如何管理存储资源: 理解volume 首先我们学习 Volume,以及 Kubernetes 如何通过 Volume 为集群中的容器提供存储:然后我们会实践几种常用的 Vol ...
- 用 k8s 管理机密信息 - 每天5分钟玩转 Docker 容器技术(155)
应用启动过程中可能需要一些敏感信息,比如访问数据库的用户名密码或者秘钥.将这些信息直接保存在容器镜像中显然不妥,Kubernetes 提供的解决方案是 Secret. Secret 会以密文的方式存储 ...
- K8s管理机密信息
1. 启动应用安全信息的保护 Secret介绍 应用启动过程中可能需要一些敏感信息,比如访问数据库的用户名密码或者秘钥.将这些信息直接保存在容器镜像中显然不妥,Kubernetes 提供的解决方案是 ...
- k8s管理机密信息(9)
一.启动应用安全信息的保护: Secret介绍: 应用启动过程中可能需要一些敏感信息,比如访问数据库的用户名密码或者秘钥.将这些信息直接保存在容器镜像中显然不妥,Kubernetes 提供的解决方案是 ...
- k8s 管理机密信息
一.启动应用安全信息的保护: Secret介绍: 应用启动过程中可能需要一些敏感信息,比如访问数据库的用户名密码或者秘钥.将这些信息直接保存在容器镜像中显然不妥,Kubernetes 提供的解决方案是 ...
随机推荐
- ajax将数组或list集合传到后台 的 【坑】
代码如下 function deleteChecked() { var orderNosList = new Array(); var rows = $("#dataGrid"). ...
- C++中非数nan的定义与范例
/* * C++中非数的定义 NaN :阶码的每个二进制位全为1 并且 尾数不为0: 无穷:阶码的每个二进制位全为1 并且 尾数为0:符号位为0,是正无穷, 符号位为1是负无穷.所以NaN.正 ...
- 20190722 - Windows 下使用 move 命令和通配符移动多个文件
这是个标题党,实际上 move 命令无法移动通配符匹配的多个文件 比如,我有四个文件: c:\a\a1.txt c:\a\a2.txt c:\a\b1.txt c:\a\b2.txt 想移动后两个文件 ...
- C#大文件流式压缩加解密
* * , CancellationToken token=default) { try { FileStream zipStream = new FileStream(writeFile, File ...
- 远程访问禅道开源版数据库(基于docker)
navicat访问基于docker搭建的禅道的数据库,报错”2003 can't connect to MySQL server on '' (10061 'unknown error')“ 一.开启 ...
- Mybatis 属性配置
properties 定义配置,配置的属性可以在整个配置文件中的其他位置进行引用 <properties resource="db.properties"></ ...
- Eslint常用命令
Eslint常用命令 自动修复(针对整个项目) npm run lint -- --fix 运行如上命令,eslint 会自动修复一些简单的错误. 全局安装 npm install -g eslint ...
- MySQL_数据表命令
目录 数据表操作 1.创建数据表: 2. 修改表结构: 数据表查看 1.查看数据库中所有表的信息 2.查看表结构 3.查看创建表时所输入的命令 4.删除数据表 数据表操作 关于Mysql的数据类型,点 ...
- sublime的Package Control的安装及使用
一.快速安装 使用Ctrl+`快捷键或者通过View->Show Console菜单打开命令行,粘贴如下代码(注意下面代码为一行): import urllib.request,os; pf = ...
- tar:归档中找不到 tar: 由于前次错误,将以上次的错误状态退出
今天解压ZendStudio-10.0.0-x86.tar.gz,使用命令tar -zxvf ZendStudio-10.0.0-x86.tar.gz ./然后报下面错误tar: /tm: 归档中找不 ...