
SpringBoot整合Shiro (二)
Apache Shiro是一个强大且易用的Java安全框架,执行身份验证、授权、密码学和会话管理。相比较Spring Security,shiro有小巧、简单、易上手等的优点。所以很多框架都在使用shiro。
Shiro包含了三个核心组件:Subject, SecurityManager 和 Realms。
- Subject 代表了当前用户的安全操作。
- SecurityManager 则管理所有用户的安全操作。它是Shiro框架的核心,典型的Facade模式,Shiro通过SecurityManager来管理内部组件实例,并通过它来提供安全管理的各种服务。
- Realm 充当了Shiro与应用安全数据间的“桥梁”或者“连接器”。也就是说,当对用户执行认证(登录)和授权(访问控制)验证时,Shiro会从应用配置的Realm中查找用户及其权限信息。
下面通过示例来演示SpringBoot如何来整合Shiro
1、创建项目ShiroDemo
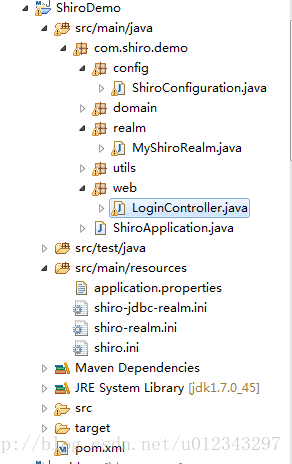
2、配置POM,添加SpringBoot以及Shiro依赖
<properties>

    <project.build.sourceEncoding>UTF-8</project.build.sourceEncoding>

    <java.version>1.8</java.version>

  </properties>

    <parent>

        <groupId>org.springframework.boot</groupId>

        <artifactId>spring-boot-starter-parent</artifactId>

        <version>1.3.5.RELEASE</version>

        <relativePath/> <!-- lookup parent from repository -->

    </parent>

  <dependencies>

        <dependency>

            <groupId>org.springframework.boot</groupId>

            <artifactId>spring-boot-starter-web</artifactId>

        </dependency>

        <dependency>

            <groupId>org.springframework.boot</groupId>

            <artifactId>spring-boot-starter-test</artifactId>

        <scope>test</scope>

        </dependency>

    <dependency>

        <groupId>commons-logging</groupId>

        <artifactId>commons-logging</artifactId>

        <version>1.1.3</version>

    </dependency>

    <dependency>

        <groupId>org.apache.shiro</groupId>

        <artifactId>shiro-core</artifactId>

        <version>1.2.2</version>

    </dependency>

    <dependency>

        <groupId>mysql</groupId>

        <artifactId>mysql-connector-java</artifactId>

        <version>5.1.25</version>

    </dependency>

    <dependency>

        <groupId>com.alibaba</groupId>

        <artifactId>druid</artifactId>

        <version>0.2.23</version>

    </dependency>

    <!-- shiro权限控制框架 -->

        <dependency>

            <groupId>org.apache.shiro</groupId>

            <artifactId>shiro-spring</artifactId>

            <version>1.3.2</version>

        </dependency>

  </dependencies>
3、编写MyShiroRealm类,实现AuthorizingRealm接口
public class MyShiroRealm extends AuthorizingRealm {

    /**

     * 授权用户权限

     */

    @Override

    protected AuthorizationInfo doGetAuthorizationInfo(

            PrincipalCollection principals) {

        //获取用户

        User user = (User)SecurityUtils.getSubject().getPrincipal();

        SimpleAuthorizationInfo info =  new SimpleAuthorizationInfo();

        //获取用户角色

        Set<String> roleSet = new HashSet<String>();

        roleSet.add("100002");

        info.setRoles(roleSet);

        //获取用户权限

        Set<String> permissionSet = new HashSet<String>();

        permissionSet.add("权限添加");

        permissionSet.add("权限删除");

        info.setStringPermissions(permissionSet);

        return info;

    }

    /**

     * 验证用户身份

     */

    @Override

    protected AuthenticationInfo doGetAuthenticationInfo(

            AuthenticationToken authcToken) throws AuthenticationException {

        UsernamePasswordToken token = (UsernamePasswordToken) authcToken;

        String username = token.getUsername();

        String password = String.valueOf(token.getPassword());

        Map<String, Object> map = new HashMap<String, Object>();

        map.put("nickname", username);

        //密码进行加密处理  明文为  password+name

        String paw = password+username;

        String pawDES = MyDES.encryptBasedDes(paw);

        map.put("pswd", pawDES);

        User user = new User();

        user.setId("112222");

        user.setUsername(username);

        user.setPassword(pawDES);

        return new SimpleAuthenticationInfo(user, password, getName());

    }

}
4、实现ShiroConfiguration
@Configuration

public class ShiroConfiguration {

    /**

     * ShiroFilterFactoryBean 处理拦截资源文件问题。

     * 注意:单独一个ShiroFilterFactoryBean配置是或报错的,以为在

     * 初始化ShiroFilterFactoryBean的时候需要注入:SecurityManager

     *

     * Filter Chain定义说明 1、一个URL可以配置多个Filter,使用逗号分隔 2、当设置多个过滤器时,全部验证通过,才视为通过

     * 3、部分过滤器可指定参数,如perms,roles

     *

     */

    @Bean

    public ShiroFilterFactoryBean shiroFilter(SecurityManager securityManager) {

        ShiroFilterFactoryBean shiroFilterFactoryBean = new ShiroFilterFactoryBean();

        // 必须设置 SecurityManager

        shiroFilterFactoryBean.setSecurityManager(securityManager);

        // 如果不设置默认会自动寻找Web工程根目录下的"/login.jsp"页面

        shiroFilterFactoryBean.setLoginUrl("/login");

        // 登录成功后要跳转的链接

        shiroFilterFactoryBean.setSuccessUrl("/index");

        // 未授权界面;

        shiroFilterFactoryBean.setUnauthorizedUrl("/403");

        //自定义拦截器

        Map<String, Filter> filtersMap = new LinkedHashMap<String, Filter>();

        //限制同一帐号同时在线的个数。

        //filtersMap.put("kickout", kickoutSessionControlFilter());

        shiroFilterFactoryBean.setFilters(filtersMap);

        // 权限控制map.

        Map<String, String> filterChainDefinitionMap = new LinkedHashMap<String, String>();

        // 配置不会被拦截的链接 顺序判断

        // 配置退出过滤器,其中的具体的退出代码Shiro已经替我们实现了

        // 从数据库获取动态的权限

        // filterChainDefinitionMap.put("/add", "perms[权限添加]");

        // <!-- 过滤链定义,从上向下顺序执行,一般将 /**放在最为下边 -->:这是一个坑呢,一不小心代码就不好使了;

        // <!-- authc:所有url都必须认证通过才可以访问; anon:所有url都都可以匿名访问-->

        //logout这个拦截器是shiro已经实现好了的。

        // 从数据库获取

        /*List<SysPermissionInit> list = sysPermissionInitService.selectAll();

        for (SysPermissionInit sysPermissionInit : list) {

            filterChainDefinitionMap.put(sysPermissionInit.getUrl(),

                    sysPermissionInit.getPermissionInit());

        }*/

        shiroFilterFactoryBean

                .setFilterChainDefinitionMap(filterChainDefinitionMap);

        return shiroFilterFactoryBean;

    }

    @Bean

    public SecurityManager securityManager() {

        DefaultWebSecurityManager securityManager = new DefaultWebSecurityManager();

        // 设置realm.

        securityManager.setRealm(myShiroRealm());

        // 自定义缓存实现 使用redis

        //securityManager.setCacheManager(cacheManager());

        // 自定义session管理 使用redis

        //securityManager.setSessionManager(sessionManager());

        //注入记住我管理器;

        securityManager.setRememberMeManager(rememberMeManager());

        return securityManager;

    }

    public MyShiroRealm myShiroRealm(){

        return new MyShiroRealm();

    }

    /**

     * cookie对象;

     * @return

     */

    public SimpleCookie rememberMeCookie(){

       //这个参数是cookie的名称,对应前端的checkbox的name = rememberMe

       SimpleCookie simpleCookie = new SimpleCookie("rememberMe");

       //<!-- 记住我cookie生效时间30天 ,单位秒;-->

       simpleCookie.setMaxAge(2592000);

       return simpleCookie;

    }

    /**

     * cookie管理对象;记住我功能

     * @return

     */

    public CookieRememberMeManager rememberMeManager(){

       CookieRememberMeManager cookieRememberMeManager = new CookieRememberMeManager();

       cookieRememberMeManager.setCookie(rememberMeCookie());

       //rememberMe cookie加密的密钥 建议每个项目都不一样 默认AES算法 密钥长度(128 256 512 位)

       cookieRememberMeManager.setCipherKey(Base64.decode("3AvVhmFLUs0KTA3Kprsdag=="));

       return cookieRememberMeManager;

    }

}
5、编写LoginController类测试Shiro
@RestController

public class LoginController {

    @RequestMapping(value="/login",method=RequestMethod.POST)

    public String login(String username, String password,String vcode,Boolean rememberMe){

        System.out.println(username);

        UsernamePasswordToken token = new UsernamePasswordToken(username, password,rememberMe);

        SecurityUtils.getSubject().login(token);

        return "loginSuccess";

    }

    @RequestMapping(value="/index",method=RequestMethod.GET)

    public String home(){

        Subject subject = SecurityUtils.getSubject();

        User principal = (User)subject.getPrincipal();

        return "Home";

    }

}
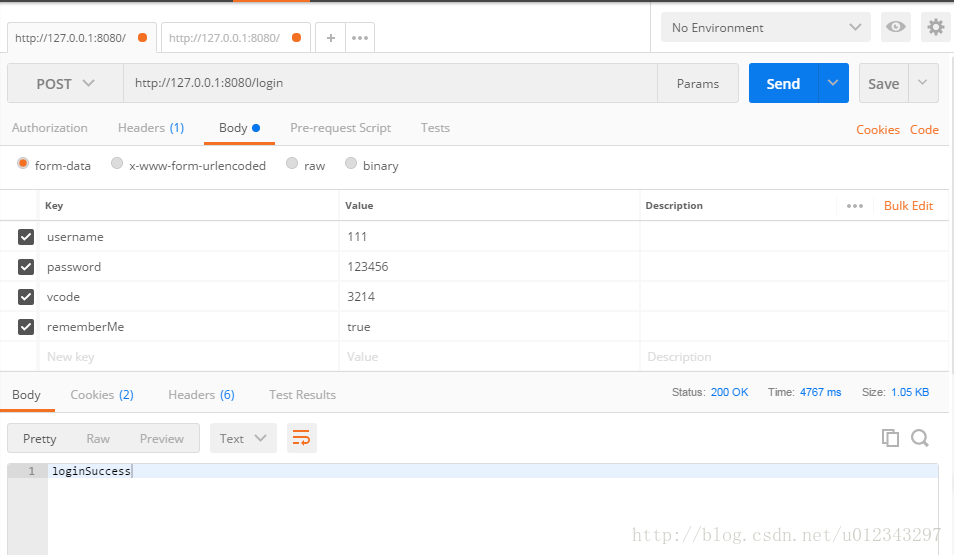
- 在postman中访问http://127.0.0.1:8080/login,Body中携带参数以及值
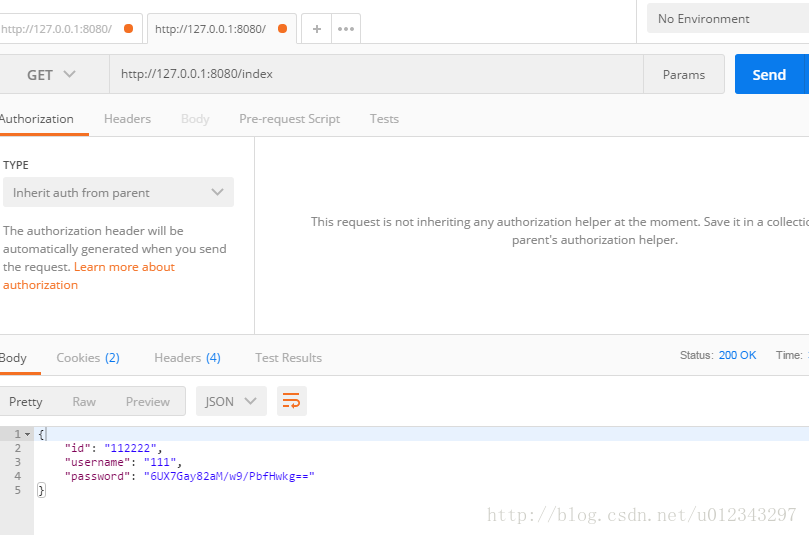
- 访问http://127.0.0.1:8080/index,从Subject中获取登录后的用户信息
SpringBoot整合Shiro (二)的更多相关文章
- SpringBoot整合Shiro 二:Shiro配置类
环境搭建见上篇:SpringBoot整合Shiro 一:搭建环境 Shiro配置类配置 shiro的配置主要集中在 ShiroFilterFactoryBean 中 关于权限: anon:无需认证就可 ...
- SpringBoot整合Shiro 四:认证+授权
搭建环境见: SpringBoot整合Shiro 一:搭建环境 shiro配置类见: SpringBoot整合Shiro 二:Shiro配置类 shiro整合Mybatis见:SpringBoot整合 ...
- SpringBoot整合Shiro 三:整合Mybatis
搭建环境见: SpringBoot整合Shiro 一:搭建环境 shiro配置类见: SpringBoot整合Shiro 二:Shiro配置类 整合Mybatis 添加Maven依赖 mysql.dr ...
- SpringBoot系列十二:SpringBoot整合 Shiro
声明:本文来源于MLDN培训视频的课堂笔记,写在这里只是为了方便查阅. 1.概念:SpringBoot 整合 Shiro 2.具体内容 Shiro 是现在最为流行的权限认证开发框架,与它起名的只有最初 ...
- 补习系列(6)- springboot 整合 shiro 一指禅
目标 了解ApacheShiro是什么,能做什么: 通过QuickStart 代码领会 Shiro的关键概念: 能基于SpringBoot 整合Shiro 实现URL安全访问: 掌握基于注解的方法,以 ...
- springboot整合Shiro功能案例
Shiro 核心功能案例讲解 基于SpringBoot 有源码 从实战中学习Shiro的用法.本章使用SpringBoot快速搭建项目.整合SiteMesh框架布局页面.整合Shiro框架实现用身份认 ...
- SpringBoot整合Shiro实现权限控制,验证码
本文介绍 SpringBoot 整合 shiro,相对于 Spring Security 而言,shiro 更加简单,没有那么复杂. 目前我的需求是一个博客系统,有用户和管理员两种角色.一个用户可能有 ...
- SpringBoot 整合Shiro 一指禅
目标 了解ApacheShiro是什么,能做什么: 通过QuickStart 代码领会 Shiro的关键概念: 能基于SpringBoot 整合Shiro 实现URL安全访问: 掌握基于注解的方法,以 ...
- SpringBoot整合Shiro权限框架实战
什么是ACL和RBAC ACL Access Control list:访问控制列表 优点:简单易用,开发便捷 缺点:用户和权限直接挂钩,导致在授予时的复杂性,比较分散,不便于管理 例子:常见的文件系 ...
随机推荐
- ES(2): Build ES Cluster on Azure VM
目录: 系统环境准备 安装ES集群 安装Kibana 安装x-pack 安装head 系统环境准备 参见: HDP2.4安装(二):Centos7配置 修改network: 修改hosts: 配置ss ...
- MySqli 执行多条SQL语句
使用multi_query(); 去执行SQL语句,执行多条语句多个SQL语句用“;”分开 一:没有结果集的语句: $sql="insert into products (cid,name ...
- TraceView 使用详解 android eclipse
先看命令 (配置好环境变量的情况下,直接traceview+空格+ trace文件路径即可): TraceView是什么 Traceview是android平台配备一个很好的性能分析的工具.它可以通过 ...
- 智能跳转---TC资源管理器
;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;; ;作者:天甜:QQ: ;一花一世界,一叶一枯荣,心无挂碍,无挂碍故 ...
- 13.MD5对用户密码进行加密
MD5概述 用户名密码保存在客户端是一种十分危险的行为.所以需要进行加密后保存. 其中MD5就是一种比较常用的加密算法. 与其说MD5算法是一种加密算法,不如说是一种数据指纹(数据摘要)算法. 其特点 ...
- R语言学习——条件筛选
- 接口测试maven管理
接口测试框架选择 界面化工具,针对不会编码的测试人员: 1.Jmeter性能测试工具,不具备完备的接口测试框架功能 2.Robotframerwork 3.PostMan 推荐框架: ResrAssu ...
- html如何设置打印样式?
转自网络,忘记出处了. html/jsp/网页/打印相关/打印预览/js设置页眉页脚 <html> <head> <title>打印相关</title& ...
- Spring MVC 处理模型数据
SpringMVC 处理模型数据: 1 controller接收pojo: <form action="save" method="get"> &l ...
- blktrace未公开选项网络保存截取数据
本文链接地址: blktrace未公开选项网络保存截取数据 我们透过blktrace来观察io行为的时候,第一件事情需要选择目标设备,以便分析该设备的io行为.具体使用可以参考我之前写的几篇:这里 这 ...