
使用mongoose和bcrypt实现用户密码加密
前面的话
最近在做的个人项目中,需要对密码进行加密保存,对该操作的详细步骤记录如下
介绍
关于mongoose已经写过博客就不再赘述,下面主要介绍bcrypt
bcrypt是一个由两个外国人根据Blowfish加密算法所设计的密码散列函数。实现中bcrypt会使用一个加盐的流程以防御彩虹表攻击,同时bcrypt还是适应性函数,它可以借由增加迭代之次数来抵御暴力破解法
使用npm安装即可
npm install --save bcrypt
注意:bcrypt以前是可以直接安装的,但是最近发现无法正常安装,可以使用cnpm安装bcryptjs来替代
cnpm install --save bcryptjs
const bcrypt = require('bcryptjs')
用户模型
下面来创建代码用户user的schema,用户名不能重复
var mongoose = require('mongoose'),

    Schema = mongoose.Schema,

    bcrypt = require('bcrypt');
var UserSchema = new Schema({

    username: { type: String, required: true, index: { unique: true } },

    password: { type: String, required: true }

});

module.exports = mongoose.model('User', UserSchema);
加密
下面加入用户模型的是Mongoose的中间件,该中间件使用pre前置钩子,在密码保存之前,自动地把密码变成hash。详细代码如下
let SALT_WORK_FACTOR =

UserSchema.pre('save', function(next) {

    var user = this;

    //产生密码hash当密码有更改的时候(或者是新密码)

    if (!user.isModified('password')) return next();

    // 产生一个salt

    bcrypt.genSalt(SALT_WORK_FACTOR, function(err, salt) {

        if (err) return next(err);

        //  结合salt产生新的hash

        bcrypt.hash(user.password, salt, function(err, hash) {

            if (err) return next(err);

            // 使用hash覆盖明文密码

            user.password = hash;

            next();

        });

    });

});
在node.bcrypt.js中SALT_WORK_FACTOR默认使用的是10,这里设置为5
验证
加密之后,密码原文被替换为密文了。我们无法解密,只能通过bcrypt的compare方法,对再次传入的密码和数据库中保存的加密后的密码进行比较,如果匹配,则登录成功
UserSchema.methods.comparePassword = function(candidatePassword, cb) {

    bcrypt.compare(candidatePassword, this.password, function(err, isMatch) {

        if (err) return cb(err);

        cb(null, isMatch);

    });

};
把上面的几个步骤串在一起,完整代码如下
var mongoose = require('mongoose'),

    Schema = mongoose.Schema,

    bcrypt = require('bcrypt'),

    SALT_WORK_FACTOR = ;

var UserSchema = new Schema({

    username: { type: String, required: true, index: { unique: true } },

    password: { type: String, required: true }

});

UserSchema.pre('save', function(next) {

    var user = this;

    // only hash the password if it has been modified (or is new)

    if (!user.isModified('password')) return next();

    // generate a salt

    bcrypt.genSalt(SALT_WORK_FACTOR, function(err, salt) {

        if (err) return next(err);

        // hash the password using our new salt

        bcrypt.hash(user.password, salt, function(err, hash) {

            if (err) return next(err);

            // override the cleartext password with the hashed one

            user.password = hash;

            next();

        });

    });

});

UserSchema.methods.comparePassword = function(candidatePassword, cb) {

    bcrypt.compare(candidatePassword, this.password, function(err, isMatch) {

        if (err) return cb(err);

        cb(null, isMatch);

    });

};

module.exports = mongoose.model('User', UserSchema);
测试
把上面的代码保存成user-model.js,然后运行下面代码来实际测试
var mongoose = require('mongoose'),

    User = require('./user-model');

var connStr = 'mongodb://localhost:27017/mongoose-bcrypt-test';

mongoose.connect(connStr, function(err) {

    if (err) throw err;

    console.log('Successfully connected to MongoDB');

});

// create a user a new user

var testUser = new User({

    username: 'jmar777',

    password: 'Password123'

});

// save user to database

testUser.save(function(err) {

    if (err) throw err;

    // fetch user and test password verification

    User.findOne({ username: 'jmar777' }, function(err, user) {

        if (err) throw err;

        // test a matching password

        user.comparePassword('Password123', function(err, isMatch) {

            if (err) throw err;

            console.log('Password123:', isMatch); // -> Password123: true

        });

        // test a failing password

        user.comparePassword('123Password', function(err, isMatch) {

            if (err) throw err;

            console.log('123Password:', isMatch); // -> 123Password: false

        });

    });

});
控制台中输入如下数据:
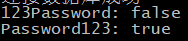
数据库数据如下:

使用mongoose和bcrypt实现用户密码加密的更多相关文章
- 使用bcrypt进行用户密码加密的简单实现
Bcrypt百度百科: bcrypt,是一个跨平台的文件加密工具.由它加密的文件可在所有支持的操作系统和处理器上进行转移.它的口令必须是8至56个字符,并将在内部被转化为448位的密钥. 除了对您的数 ...
- Maven-009-Nexus 用户密码加密(安全必须)
信息数据大爆发的时代,我们关心什么?没错,数据安全!数据安全!数据安全!(重要事情说三遍,哈哈哈...) 之前我们存放在 maven settings.xml 文件中的 Nexus 私服用户密码都是明 ...
- C#:使用MD5对用户密码加密与解密
C#中常涉及到对用户密码的加密于解密的算法,其中使用MD5加密是最常见的的实现方式.本文总结了通用的算法并结合了自己的一点小经验,分享给大家. 一.使用16位.32位.64位MD5方法对用户名加密 1 ...
- Cognos权限认证CJP方式之用户密码加密
在项目开发过程中,用户往往对系统的安全都有明确的要求,下面针对cognos门户认证用户密码如何加密来提供一个简单的wf 1Cognos权限认证方式:CJP 2Cognos用户数据库类型:Oracle ...
- c# 对用户密码加密解密
一.使用16位.32位.64位MD5方法对用户名加密 1)16位的MD5加密 ? 1 2 3 4 5 6 7 8 9 10 11 12 /// <summary> /// 16位MD5加密 ...
- 转 C#:使用MD5对用户密码加密与解密
C#中常涉及到对用户密码的加密于解密的算法,其中使用MD5加密是最常见的的实现方式.本文总结了通用的算法并结合了自己的一点小经验,分享给大家. 一.使用16位.32位.64位MD5方法对用户名加密 1 ...
- php提供的用户密码加密函数
在实际项目中,对用户的密码加密基本上采用的 md5加盐的方式, php5.5后提供了一个加密函数,不需要手动加盐,不需要去维护盐值, $str = "123456"; $pwd ...
- Openfire用户密码加密解密
需求要求审核过程中都用匿名进行用户注册登录,注册用户审核通过后才使用openfire内置表 如何做到用户密码统一 Openfire是通过org.jivesoftware.util.Blowfish.j ...
- uby on rails 用户密码加密
运行环境: rails 4.2.1 ruby 2.0.0p481 mysql(支持多种数据库) 在实际的项目中,需要注意对用户 ...
随机推荐
- C++ STL之min_element()与max_element()(取容器中的最大最小值)
min_element()和max_element 头文件:#include<algorithm> 作用:返回容器中最小值和最大值.max_element(first,end,cmp);其 ...
- #if defined、#if !defined用法
大型程序或者修改别人的程序时,当我们需要定义常量(源文件还是头文件 ),我们就必须返回检查原来此常量是否已经定义, if defined宏 就是用于检测的. 举个例子,如下: #define .... ...
- 除了四大传统OA软件商,国内还有这些优秀的OA协同产品
国内OA 软件市场经过多年的发展,在产品.应用.服务方面都已相对成熟,也出现了众多优秀的OA软件品牌. 据中国软件协会2017年公布的数据显示:泛微OA.致远OA.华天动力OA.蓝凌OA的销售仍稳居O ...
- RegExp对象的三个方法
RegExp 对象有 3 个方法:test().exec() 以及 compile(). test( ) test()方法检索字符串中的指定值.返回值是true或false. 例子: 因为字符 ...
- Java | 原来 try 还可以这样用啊?!
本文首发于 http://youngzy.com/ 习惯了这样的try: try { } catch (Exception e) { } 看到了这样的try,觉得有点神奇: try(...) { } ...
- Oracle实战笔记(第四天)
导读 今天的主要内容是:两个管理员用户sys&system.数据库的逻辑备份和逻辑恢复.数据字典.表空间&数据文件. 一.Oracle数据库管理员的职责(了解) 数据库管理员(dba) ...
- 通读cheerio API ——NodeJs中的jquery
通读cheerio API ——NodeJs中的jquery 所谓工欲善其事,必先利其器,所以通读了cheerio的API,顺便翻译了一遍,有些地方因为知道的比较少,不知道什么意思,保留了英文,希望各 ...
- Hyperledger Fabric Membership Service Providers (MSP)——成员服务
Membership Service Providers (MSP) 本文将介绍有关MSPs的设置和最佳实践的详细方案. Membership Service Providers (MSP)是一个旨在 ...
- 流程控制语句if、else、elif、break、continue
1.控制流程 # if 判断语句 a = 12 if a>0: print('a大于0') if a<5: print('a大于5') else: print('哈哈哈') 2.基本形式: ...
- Go语言是我见过最简洁的语言(除了lua)
写在前面:题目就是个标题党,在这里先道歉,其次撸主学过很多语言(基本上是个语言都要上一下的那种人,但是不会太深入,只做了解,因为很多用不到),但主要使用C#语言(不过已经开始恶心C#的臃肿,不要打我) ...