
Openssh版本升级修复漏洞
一、由于openssh版本过低当用扫描软件检测时会出现以下漏洞:
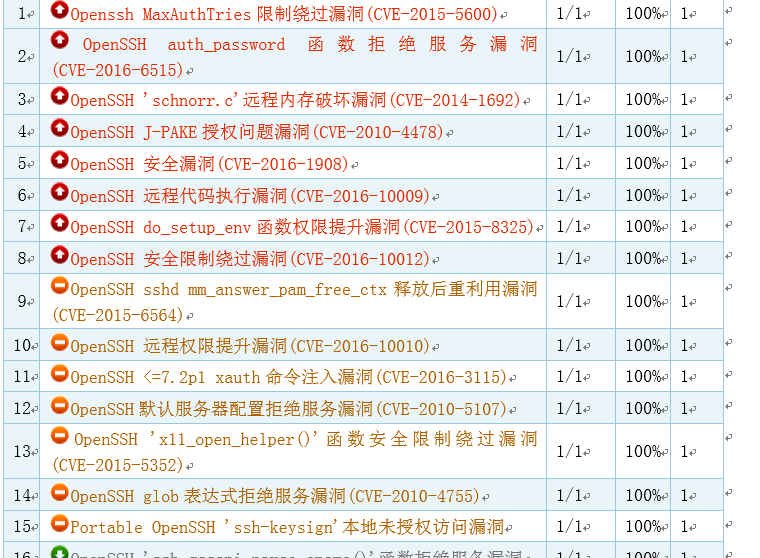
二、解决方案是升级高版本,下面是升级的步凑。
1.安装telnet工具,因为升级过程中怕失败或者重启ssh失败。我们直接yun安装即可。
同时安装服务端和客户端命令: yum –y install telnet*
接下来,编辑配置文件vi /etc/xinetd.d/telnet
将disable的参数yes修改为no
然后重启telnet服务:service xinetd restart
2.测试通过telnet的方式输入账号密码正常登录
telnet localhost
输入用户名密码登陆成功,便测测成功了!
注意:如果无法telnet登陆的话:
vi /etc/pam.d/remote
注释掉:auth required pam_securetty.so
3.执行以下脚本,如果openssh-7.5p1.tar.gz下载慢需手动下载,放到openssh_update目录然后把wget这一行注释掉。
#!/bin/sh

mkdir openssh_update

cd openssh_update

oldversion=`ssh -V 2>&1`

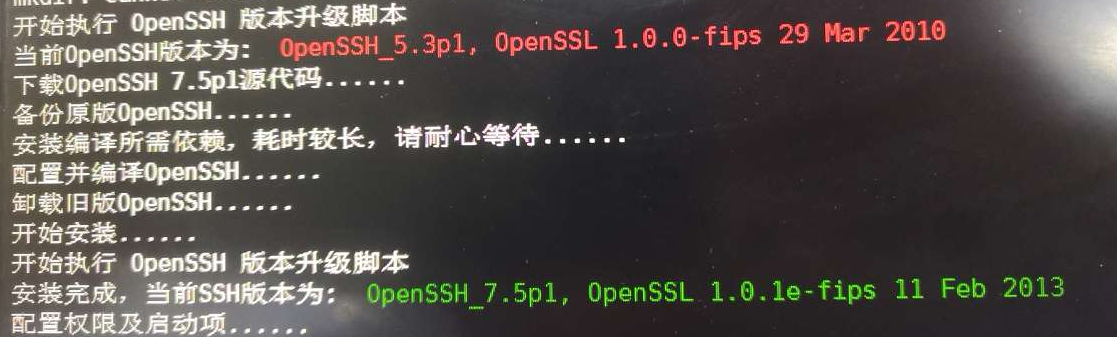
echo "开始执行 OpenSSH 版本升级脚本"

echo -e "当前OpenSSH版本为: \033[31m $oldversion \033[0m"

echo "下载OpenSSH 7.5p1源代码......"

{

  wget https://openbsd.hk/pub/OpenBSD/OpenSSH/portable/openssh-7.5p1.tar.gz

  tar -zxf openssh-7.5p1.tar.gz

} &>> install.log

echo "备份原版OpenSSH......"

{

	mv /etc/ssh/ ./ssh.bak

} &>> install.log

echo "安装编译所需依赖,耗时较长,请耐心等待......"

{

	yum -y install gcc zlib-devel openssl-devel

} &>> install.log

echo "配置并编译OpenSSH......"

{

	cd openssh-7.5p1/

	./configure --prefix=/usr --sysconfdir=/etc/ssh

	make

} &>> install.log

echo "卸载旧版OpenSSH......"

{

	rpm -e --nodeps `rpm -qa | grep openssh`

} &>> install.log

echo "开始安装......"

{

   make install

   chmod 0600 /etc/ssh/ssh_host_rsa_key

  chmod 0600 /etc/ssh/ssh_host_ecdsa_key

  chmod 0600 /etc/ssh/ssh_host_ed25519_key

  make install

} &>> install.log

newversion=`ssh -V 2>&1`

echo "开始执行 OpenSSH 版本升级脚本"

echo -e "安装完成,当前SSH版本为: \033[32m $newversion \033[0m"

echo "配置权限及启动项......"

{

	cp contrib/redhat/sshd.init /etc/init.d/sshd

	chkconfig --add sshd

	sed -i '/#PermitRootLogin prohibit-password/c'"PermitRootLogin yes" /etc/ssh/sshd_config

} &>> install.log

echo "重启SSH服务......"

service sshd restart

echo "升级全部完成"

echo -e "\033[31m 注意!!!为防止升级失败不能登录,请在使用其他客户端确认能正常登录SSH后再关闭本会话窗口! \033[0m"
4.通过其他机子telnet登录,启动ssh服务。
/etc/init.d/sshd start
5.升级成功!!
Openssh版本升级修复漏洞的更多相关文章
- 漏洞分析:OpenSSH用户枚举漏洞(CVE-2018-15473)分析
漏洞分析:OpenSSH用户枚举漏洞(CVE-2018-15473)分析 漏洞分析:OpenSSH用户枚举漏洞(CVE-2018-15473)分析 - FreeBuf互联网安全新媒体平台 https: ...
- 【推荐】CentOS修复OpenSSH用户枚举漏洞
注:以下所有操作均在CentOS 6.8 x86_64位系统下完成. #漏洞说明# OpenSSH(OpenBSD Secure Shell)是OpenBSD计划组所维护的一套用于安全访问远程计算机的 ...
- Openssh版本升级(Centos6.7)
实现前提公司服务器需要进行安全测评,扫描漏洞的设备扫出了关于 openssh 漏洞,主要是因为 openssh的当前版本为5.3,版本低了,而yum最新的openssh也只是5.3,没办法只能到 rp ...
- openssh/ntp/ftp漏洞
这3种漏洞常规加固都要对应操作系统打官方漏洞升级包.既然这么说那下面就是不常规的: Openssh: 改ssh版本:whereis ssh //查看ssh目录cd 到该目录cp ssh ssh.bak ...
- AppScan修复漏洞:启用不安全的HTTP方法
最近对于系统使用Appscan扫描出中危漏洞“启用不安全的HTTP方法,找了很多修复方法都不能达到效果. 漏洞截图: 漏洞描述: 危险级别 中危险 影响页面 整个WEB页面. 简短描述 管 ...
- OpenSSH远程拒绝服务漏洞
漏洞版本: OpenSSH 漏洞描述: Bugtraq ID:61286 OpenSSH是一种开放源码的SSH协议的实现 OpenSSH存在一个安全漏洞,允许远程攻击者利用漏洞提交恶意请求,使应用程序 ...
- Linux主机定期打补丁修复漏洞
1.如图扫描出来的漏洞 不看不知道,一看吓一跳 2.Linux主机如何扫描漏洞 参照:Linux操作系统下查找漏洞的几种必备兵器 3.linux操作系统怎么样打补丁?linux系统升级软件 使用yu ...
- CVE-2020-15778 OpenSSH命令注入漏洞复现
一.漏洞概要 OpenSSH 8.3p1及之前版本中的scp允许在scp.c远程功能中注入命令,攻击者可利用该漏洞执行任意命令.目前绝大多数linux系统受影响. 参考链接:https://githu ...
- OpenSSH 'child_set_env()'函数安全绕过漏洞
漏洞版本: OpenSSH 6.x 漏洞描述: Bugtraq ID:66355 CVE ID:CVE-2014-2532 OpenSSH是一种开放源码的SSH协议的实现. OpenSSH " ...
随机推荐
- 【HTTP】---HTTP状态码详解
https://en.wikipedia.org/wiki/List_of_HTTP_status_codes 1.百科名片 HTTP状态码(HTTP Status Code)是用以表示网页服务器HT ...
- 【转】Mac 删除文件夹里所有的.svn文件
转自: mac 删除文件夹里所有的.svn文件 想要把SVN專案作轉移或複製時 舊的「.svn」真的是很煩人的東西 最快的方式是用終端機輸入 sudo find /Users/justfly/Do ...
- 英语知识积累-D01-body+animal
My body What's your name? Here are lots of children playing. Are they happy or sad? Who's waving at ...
- 【自动化测试】robotframework中一些建议可能需要掌握的关键字
这是2019年的第一篇文章,因公司事情较多,导致更新缓慢.这次主要推荐一些可能在使用rf工具的时候需要掌握的关键字. 1. @{cloose_ele} get webelements xpath= ...
- php json_encode与json_decode详解及实例
通常情况下,json_decode()总是返回一个PHP对象,而不是数组.如果返回数组,需要添加true参数 如:json_decode($res,true) 一.json_encode() 该函数主 ...
- go语言的for循环
for循环是一个循环控制结构,可以执行指定次数的循环. 三种循环方式 第一种,常见的 for 循环,支持初始化语句 for init; condition; post { } init: 一般为赋值表 ...
- python获取函数注释 __doc__
使用 help 函数 可以查看 函数的注释内容 但是它也有点"添油加醋" 其实函数的注释被保存在 __doc__属性里面 PS 双下划线 def f(): "&quo ...
- Mesos源码分析(12): Mesos-Slave接收到RunTask消息
在前文Mesos源码分析(8): Mesos-Slave的初始化中,Mesos-Slave接收到RunTaskMessage消息,会调用Slave::runTask. void Slave::ru ...
- Redis Cluster(集群)
一.概述 在前面的文章中介绍过了redis的主从和哨兵两种集群方案,redis从3.0版本开始引入了redis-cluster(集群).从主从-哨兵-集群可以看到redis的不断完善:主从复制是最简单 ...
- css3 js 做一个旋转音乐播放开关
我们经常会看到一些旋转音乐播放开关,今天我也写了一个分享出来,大家需要的话可以参考一下: <!DOCTYPE html> <html lang="en"> ...