
Apache Log4j 2 报高危漏洞,CODING 联手腾讯安全护卫软件安全
导语
12 月 9 日晚间,Apache Log4j 2 发现了远程代码执行漏洞,恶意使用者可以通过该漏洞在目标服务器上执行任意代码,危害极大。
腾讯安全第一时间将该漏洞收录至腾讯安全漏洞特征库中,CODING 制品扫描基于该漏洞特征库,对引用了受影响版本的 Log4j 2 制品进行了精准定位,并给出修复建议,同时可禁止下载含有该安全漏洞的制品,最大限度的减少漏洞蔓延。
Apache Log4j 2 漏洞详情
Apache Log4j 2 是一个基于 Java 的日志记录工具。该工具重写了 Log4j 框架,并且引入了丰富的特性,作为日志记录基础第三方库,被大量 Java 框架及应用使用。
此次漏洞是由于 Log4j 2 提供的 lookup 功能造成的,该功能允许开发者通过一些协议去读取相应环境中的配置。但在实现的过程中,并未对输入进行严格的判断,从而造成漏洞的发生,当程序将用户输入的数据进行日志记录时,即可触发此漏洞。
漏洞详情:
| 漏洞名称 | Apache Log4j 2 任意代码执行漏洞 |
|---|---|
| 威胁等级 | 高危 |
| 漏洞详情 | 已公开 |
| POC | 已知 |
| EXP | 已知 |
| 漏洞威胁 | Apache Log4j 2 |
| 影响范围 | Apache Log4j 2 2.0 - 2.14.1 |
| 漏洞编号 | 暂无 |
| 在野利用 | 已发现 |
| 安全版本 | Log4j-2.15.0-rc2 |
Log4j 2 的使用极为广泛,可能受影响的应用及组件(包括但不限于):Apache Solr、Apache Flink、Apache Druid、Apache Struts2、Srping-boot-strater-log4j2、ElasticSearch、Flume、Dubbo、Redis、Logstash、Kafka。
使用 CODING 制品扫描,快速识别受影响制品
CODING 制品扫描已经识别到该漏洞,可以在制品管理 - 制品扫描模块创建「安全漏洞扫描方案」,对相关 Maven 包进行安全扫描。在 CODING DevOps 线上版本中可直接对该漏洞进行排查,私有化的 CODING DevOps 及 WePack 客户请联系客户经理咨询升级。
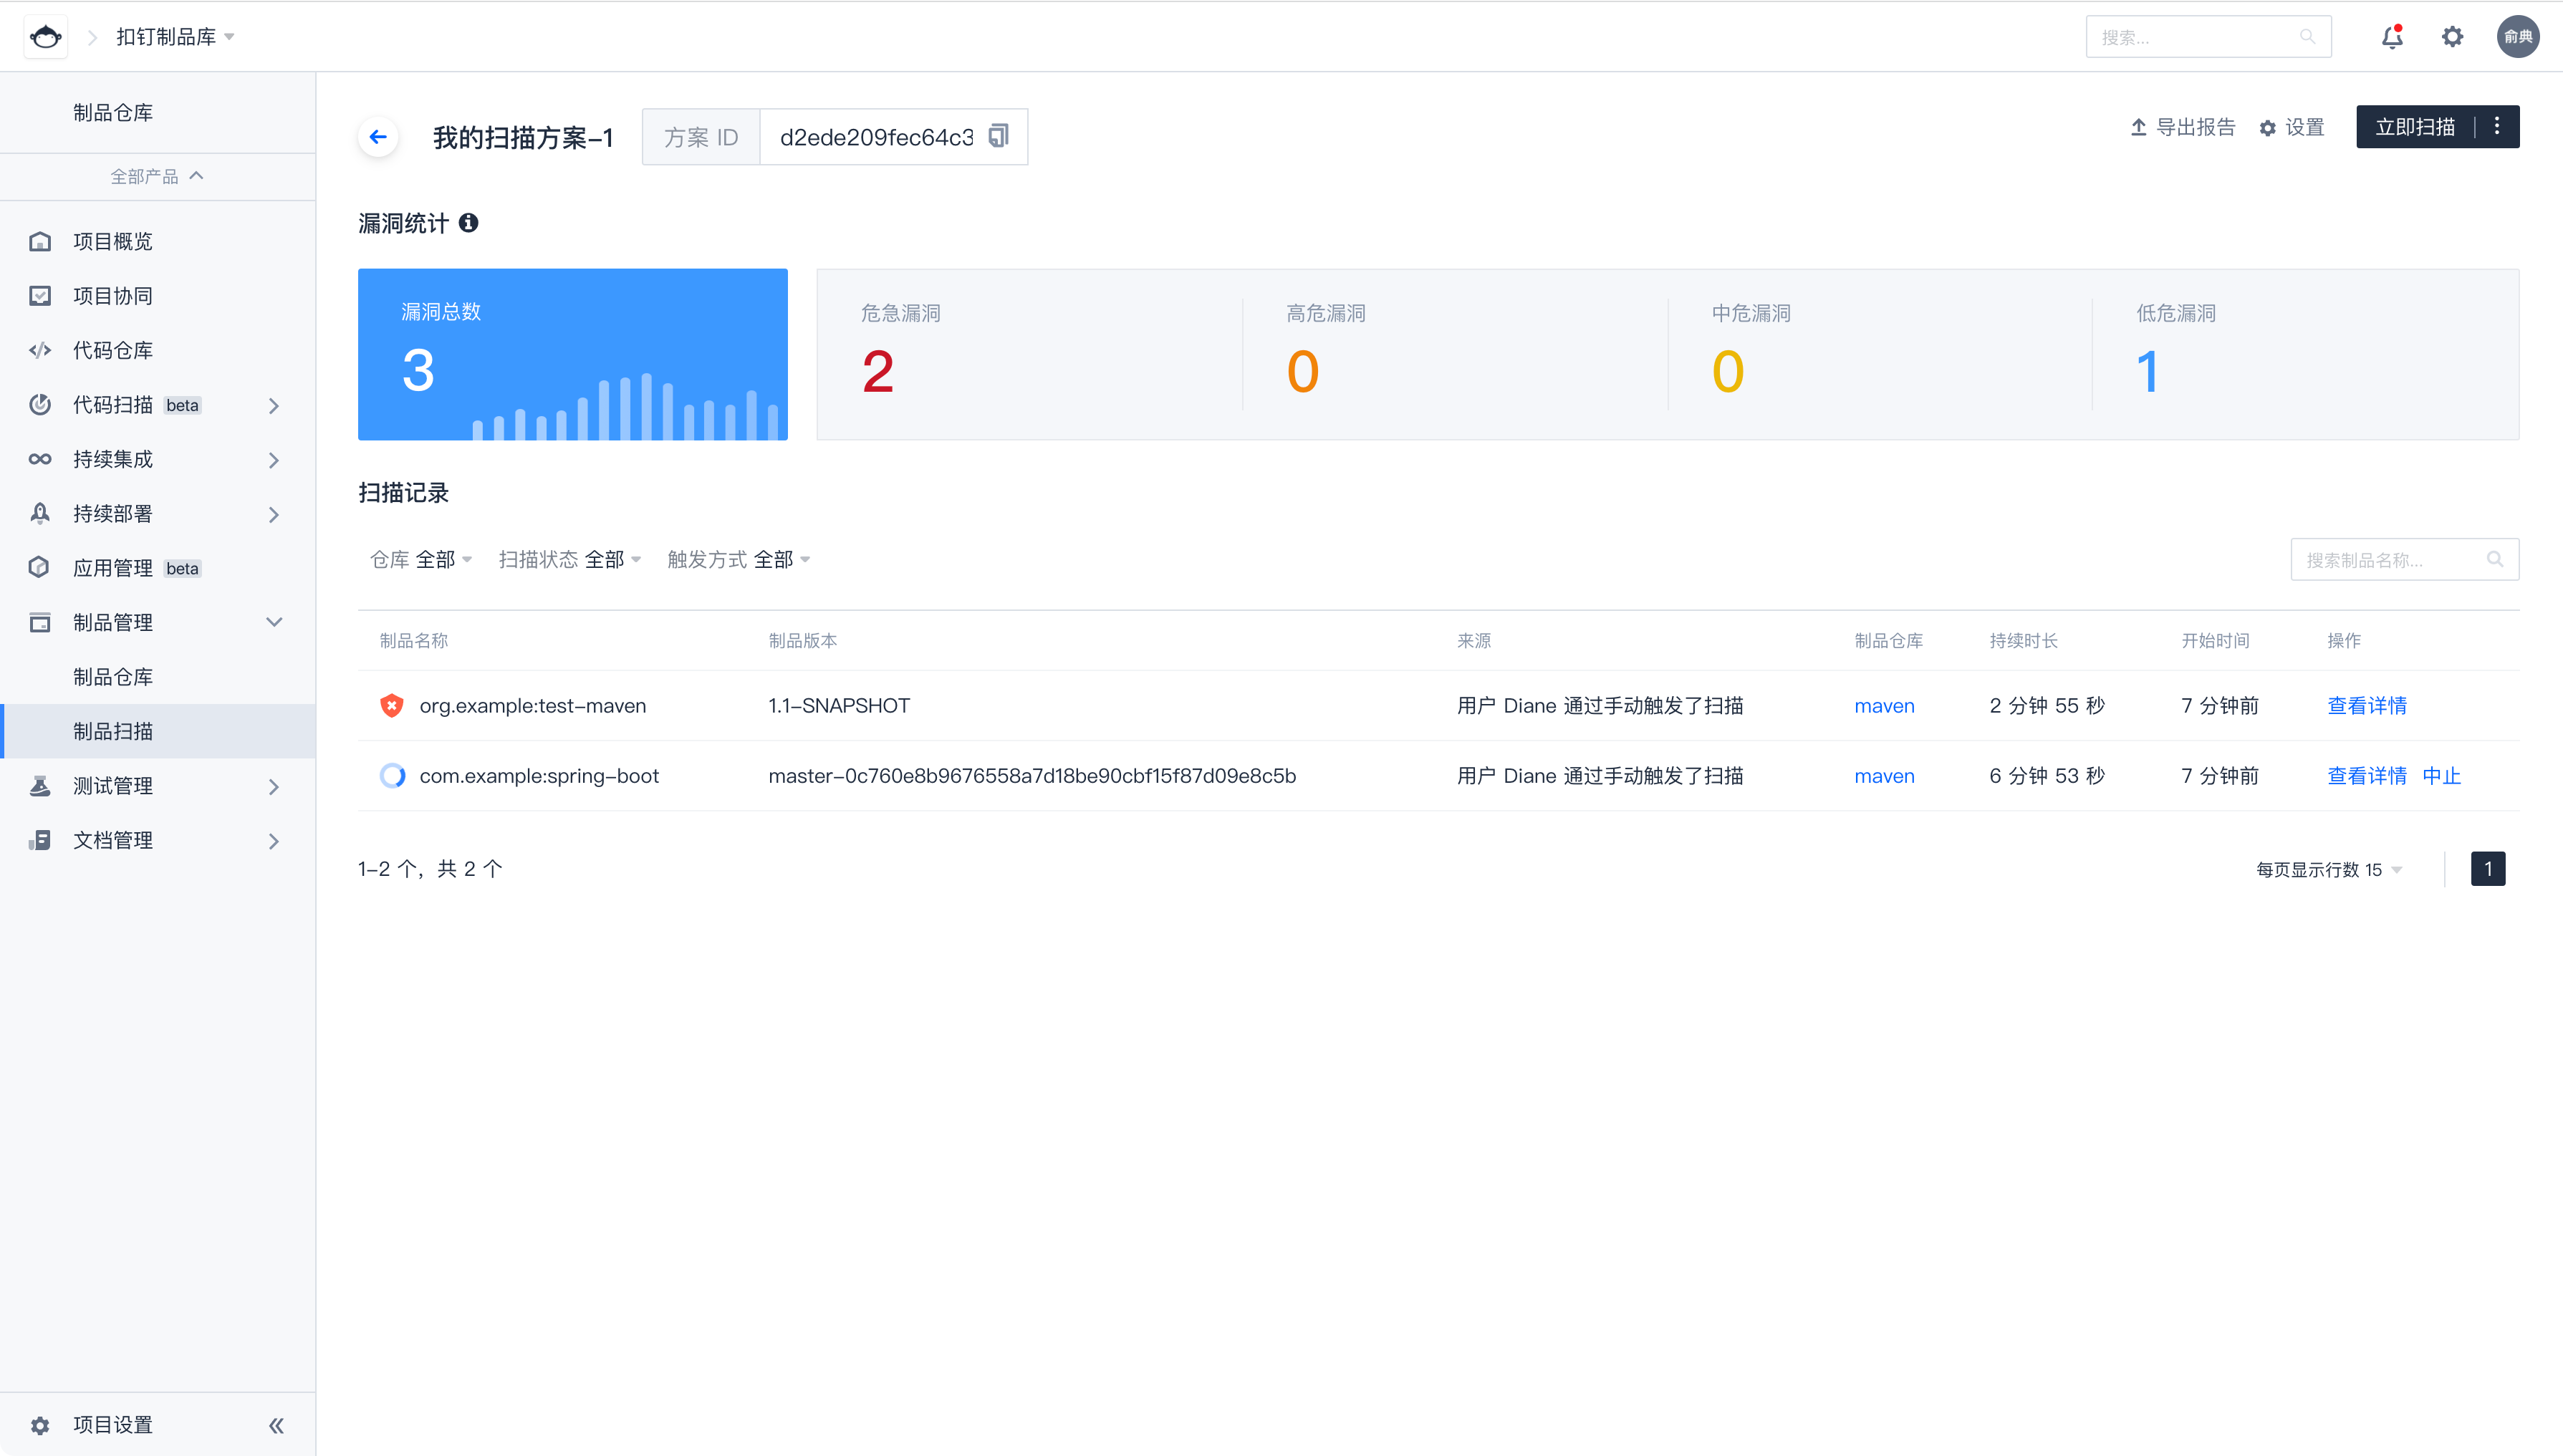
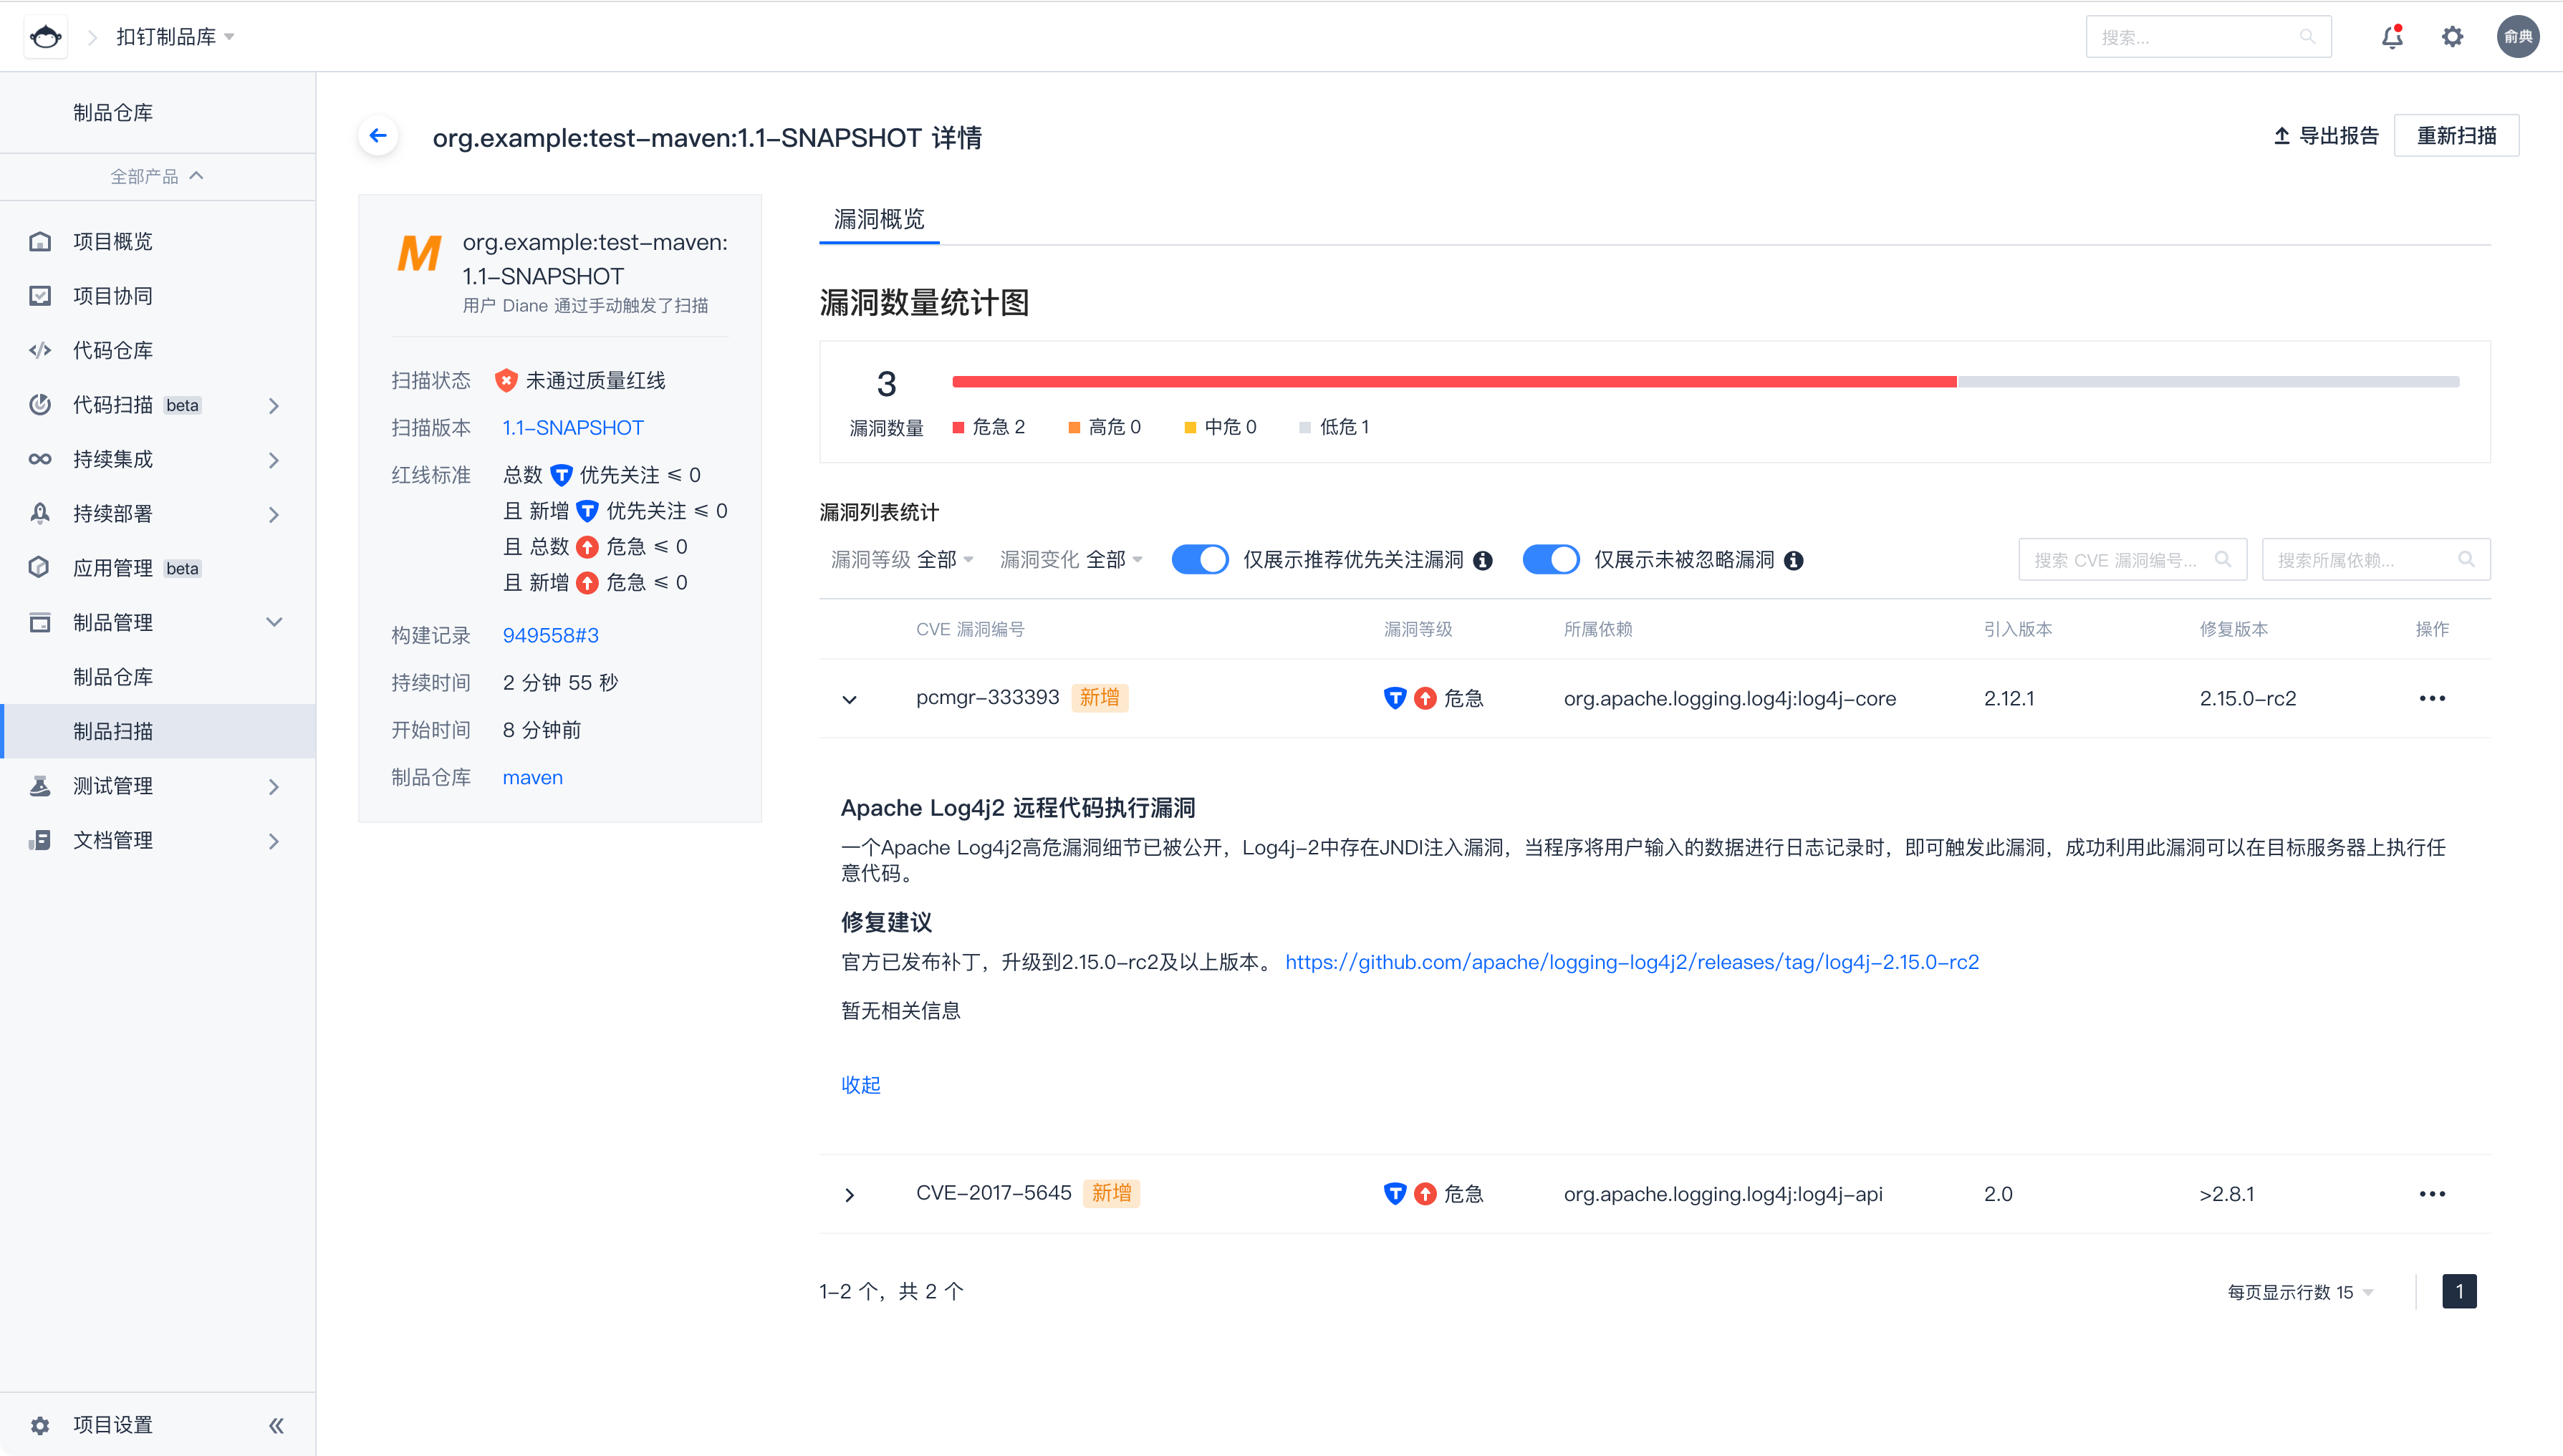
扫描结束后,可以看到最新的中文漏洞信息。该漏洞的危险等级被腾讯安全定义为「危急」,同时该漏洞使用广泛,利用门槛低,被标记为「优先关注漏洞」,在漏洞详情中,我们建议用户尽快修复至「2.15.0-rc2」版本,将此依赖升级后,即可规避漏洞影响。
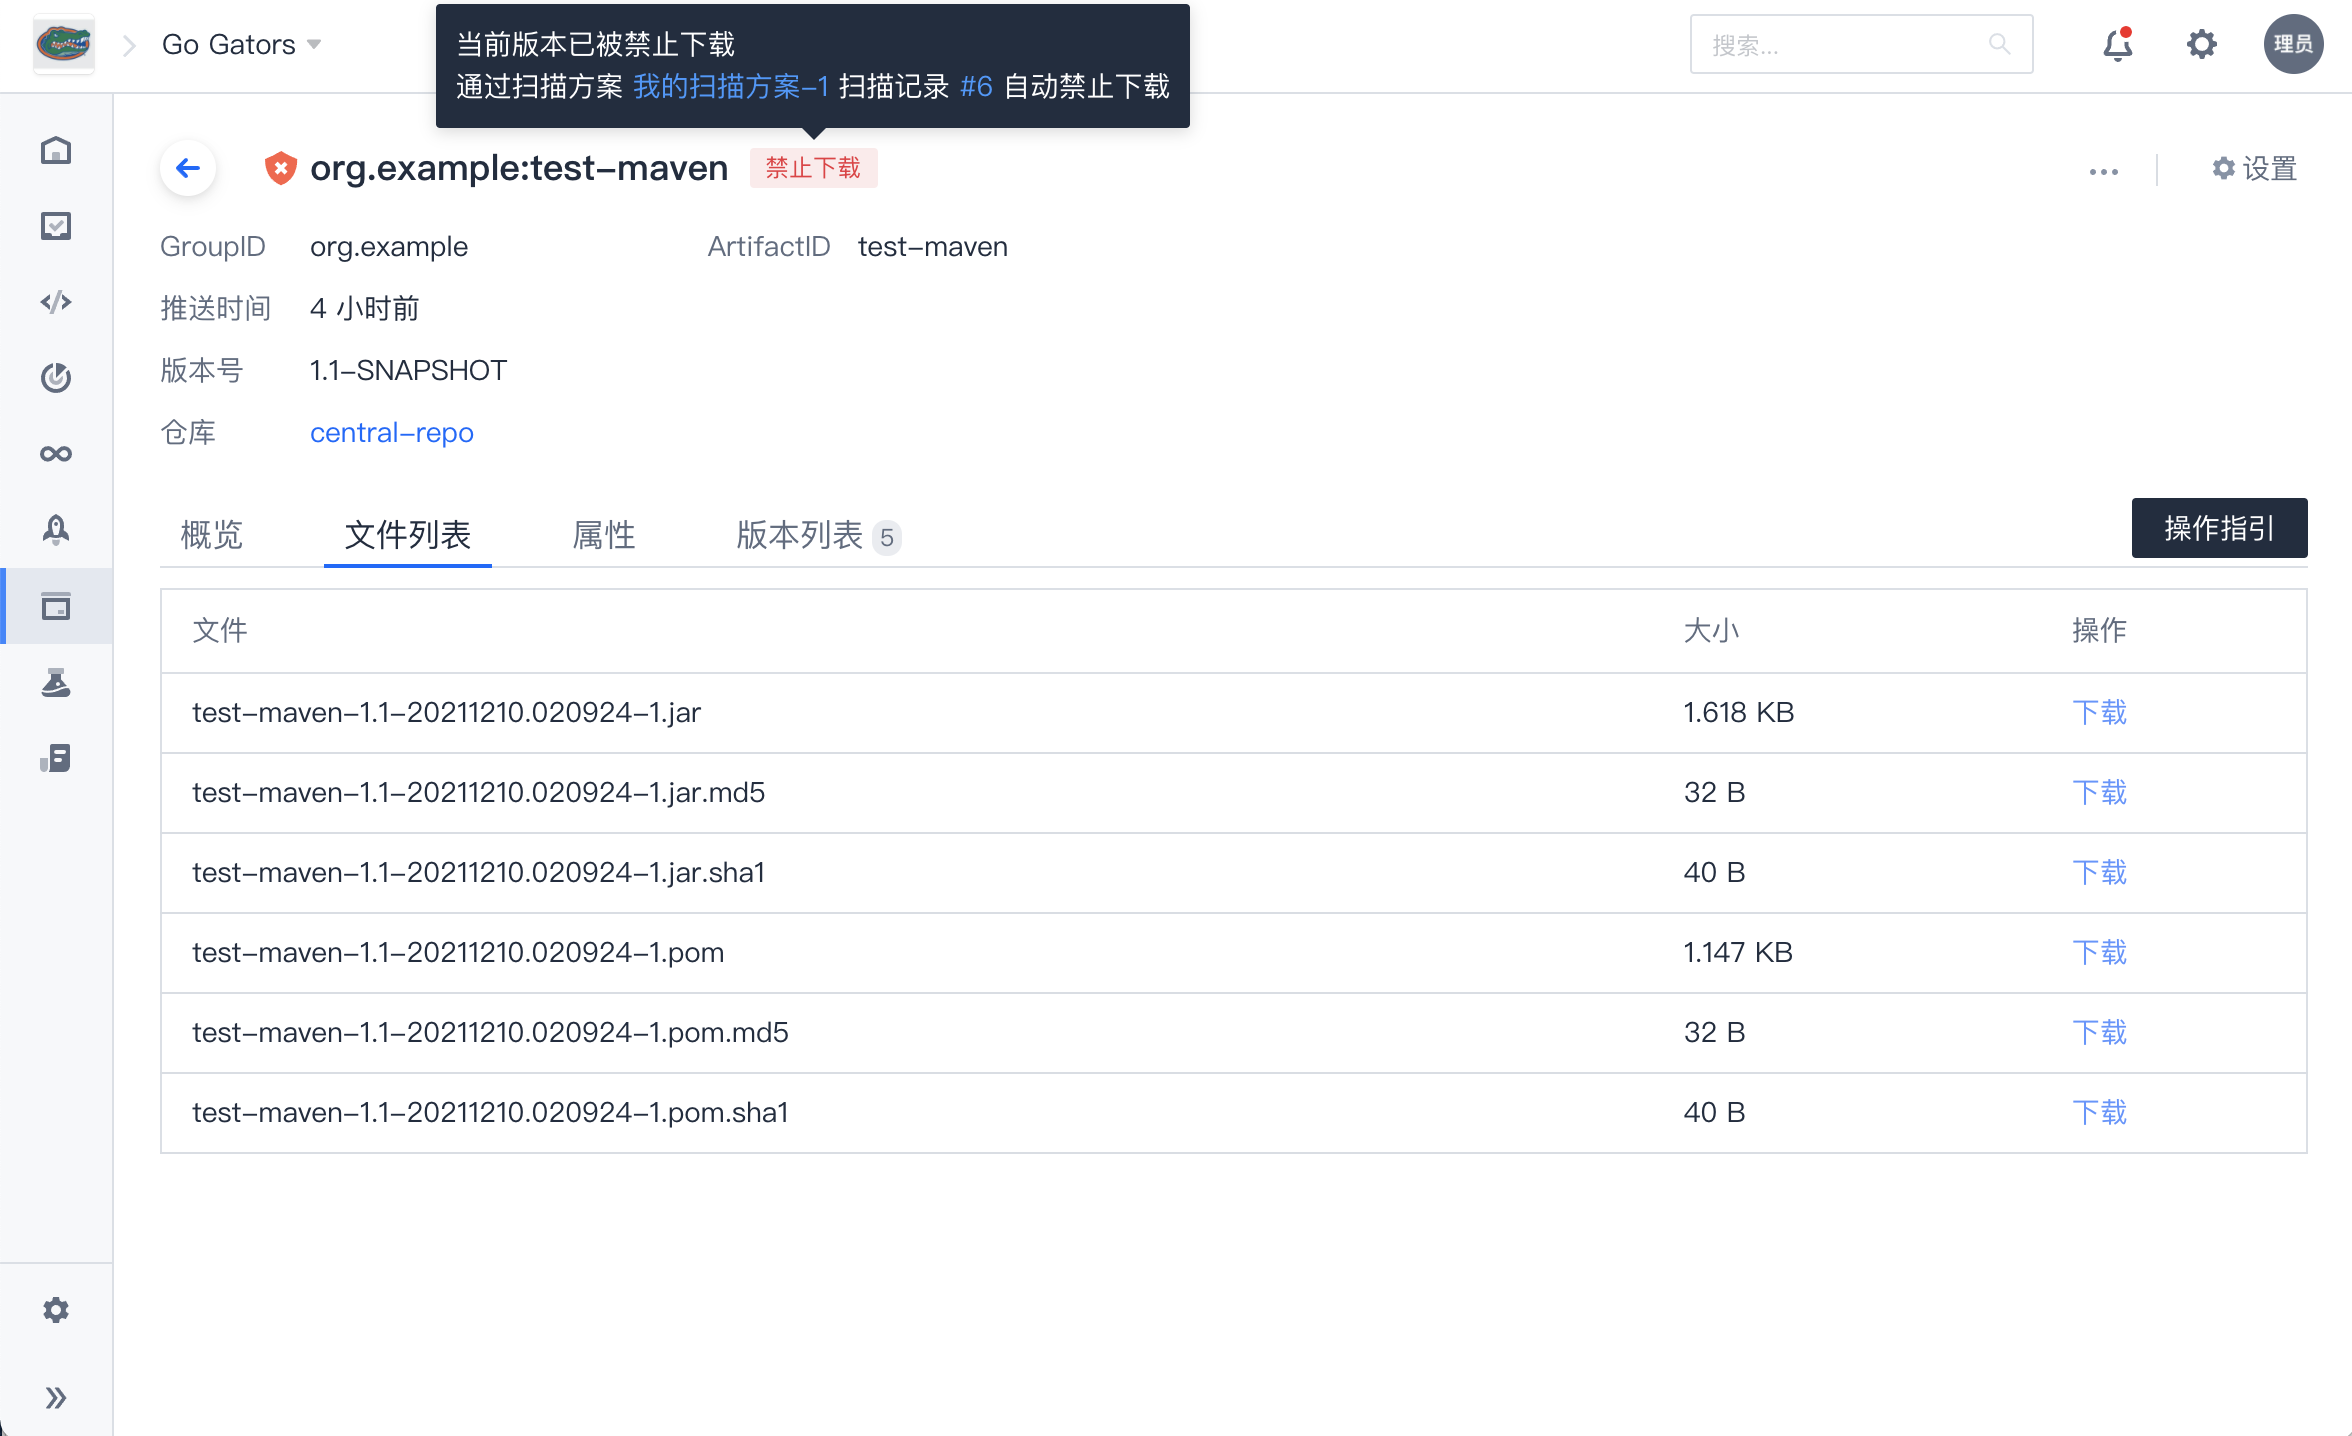
同时,可通过“禁止下载未通过质量红线的制品”的管控方式,以避免日后产品更新引入该风险。
如何修复漏洞
升级 ApacheLog4j 所有相关应用到最新的 Log4j-2.15.0-rc2 版本。
(2.15.0-rc1 版,经腾讯安全专家验证可以被绕过)
补丁下载地址:
https://github.com/apache/logging-log4j2/releases/tag/log4j-2.15.0-rc2
漏洞缓解措施:
jvm参数 - Dlog4j2.formatMsgNoLookups=true
log4j2.formatMsgNoLookups=True
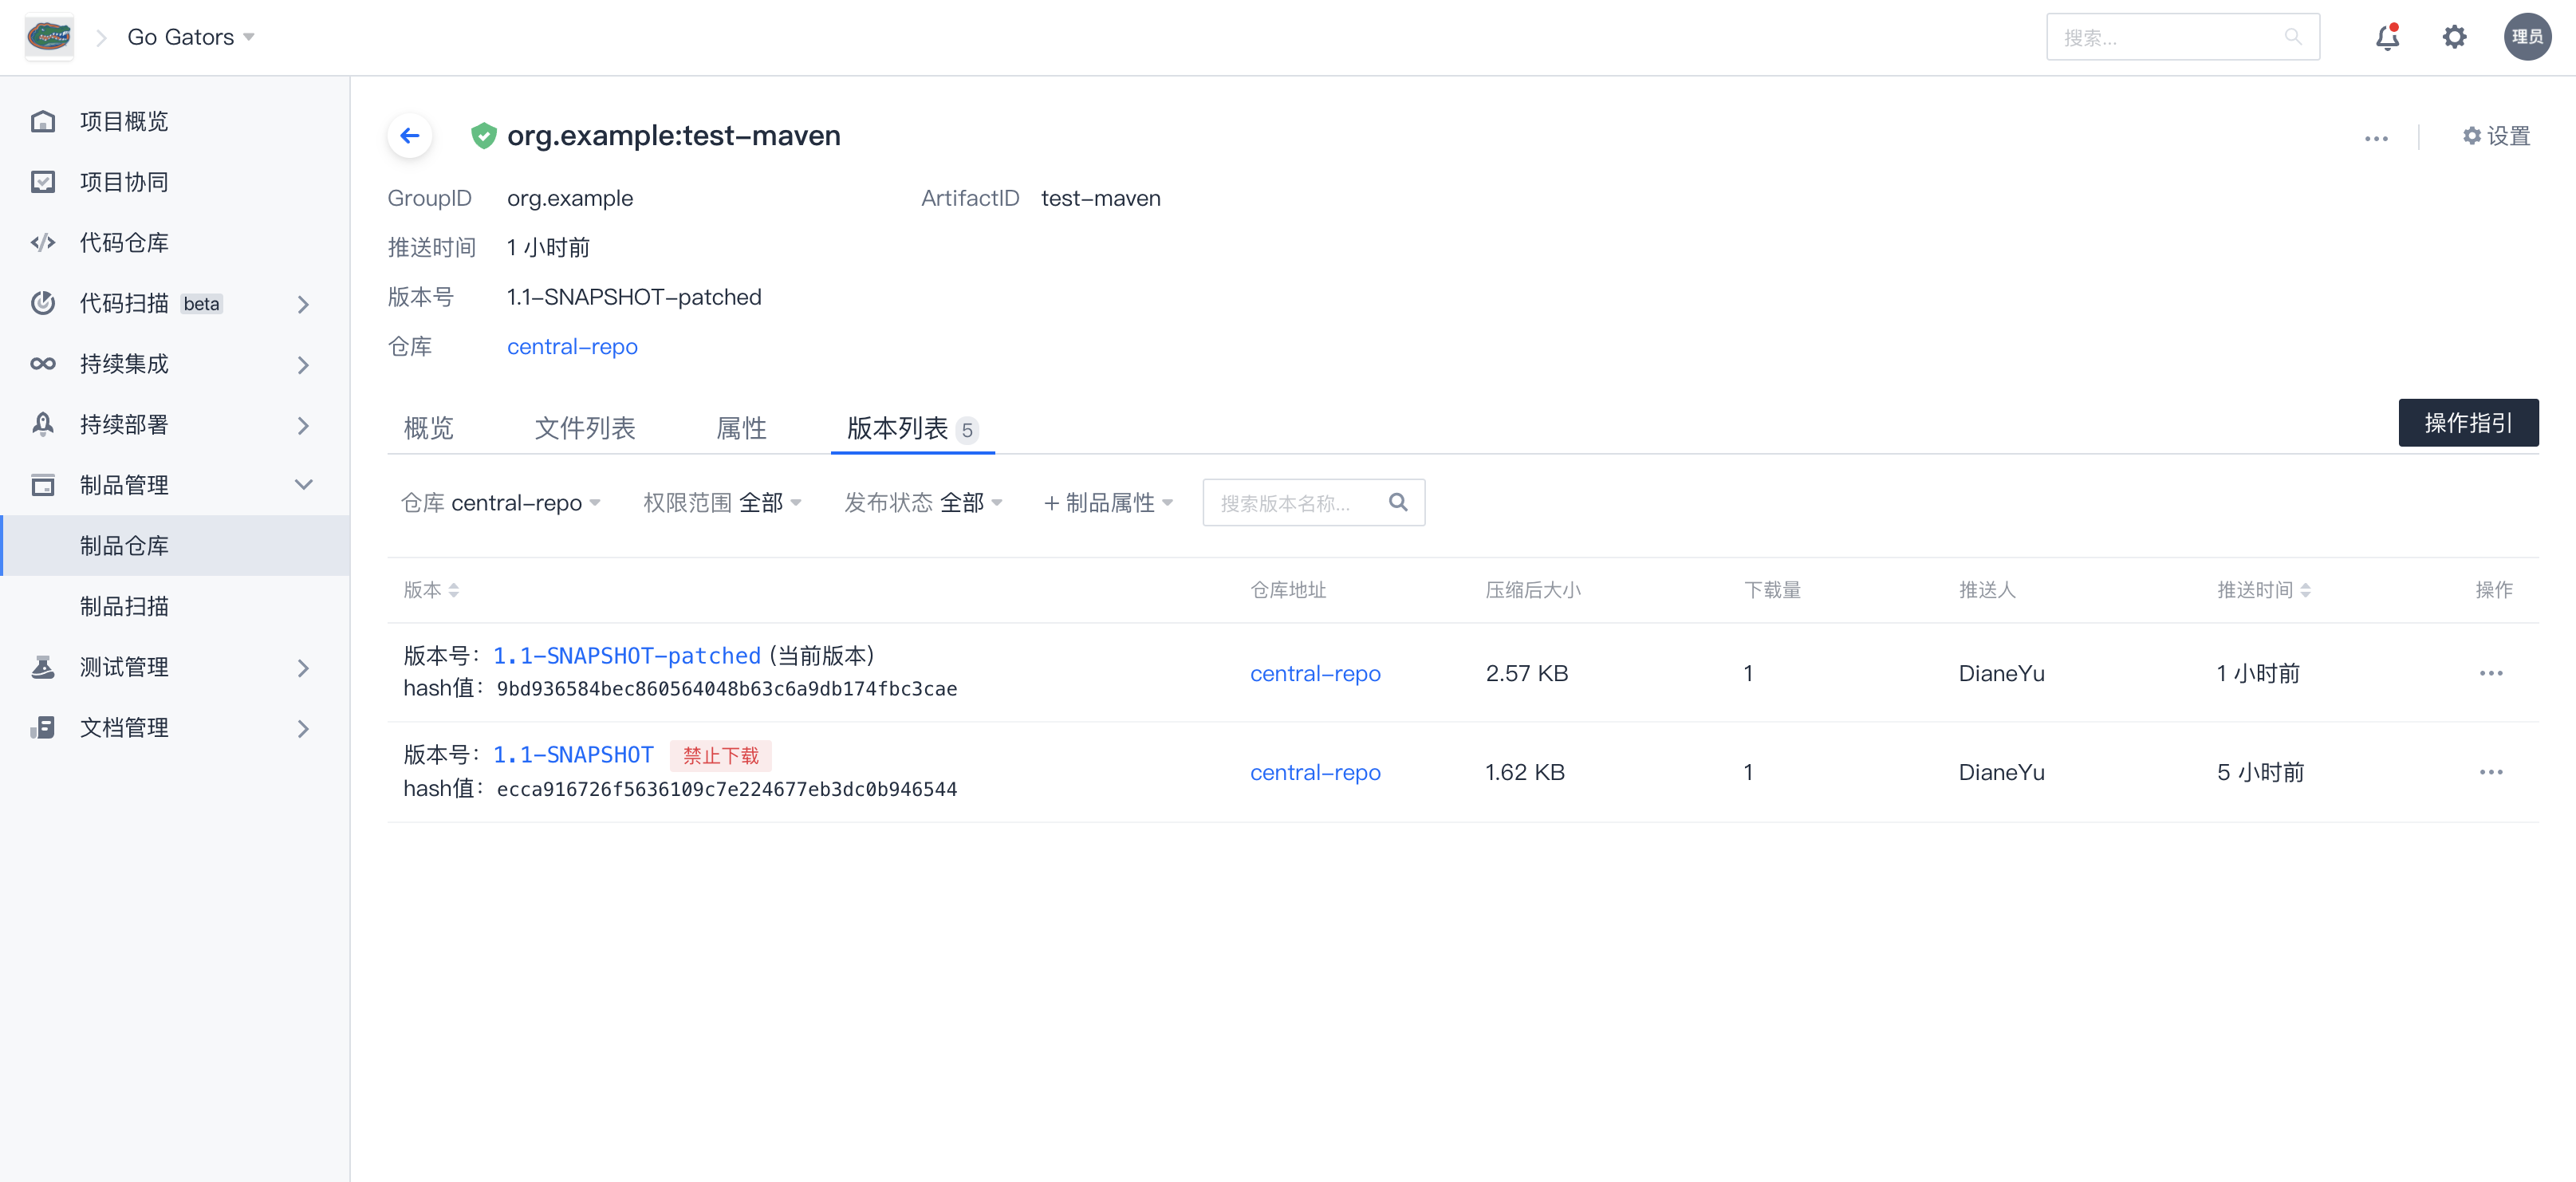
获取补丁后重新打包,可将依赖 jar 包上传至 CODING 制品仓库,并修改制品依赖配置,推送新版本。
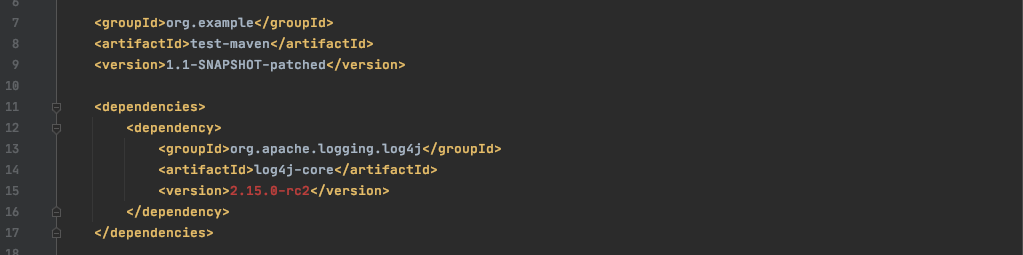
重新扫描后,可以看到制品已通过扫描。
强强联手,共同保卫客户软件安全
CODING 与腾讯安全及其科恩实验室、云鼎实验室携手,共同保卫客户软件安全。
可信漏洞特征库
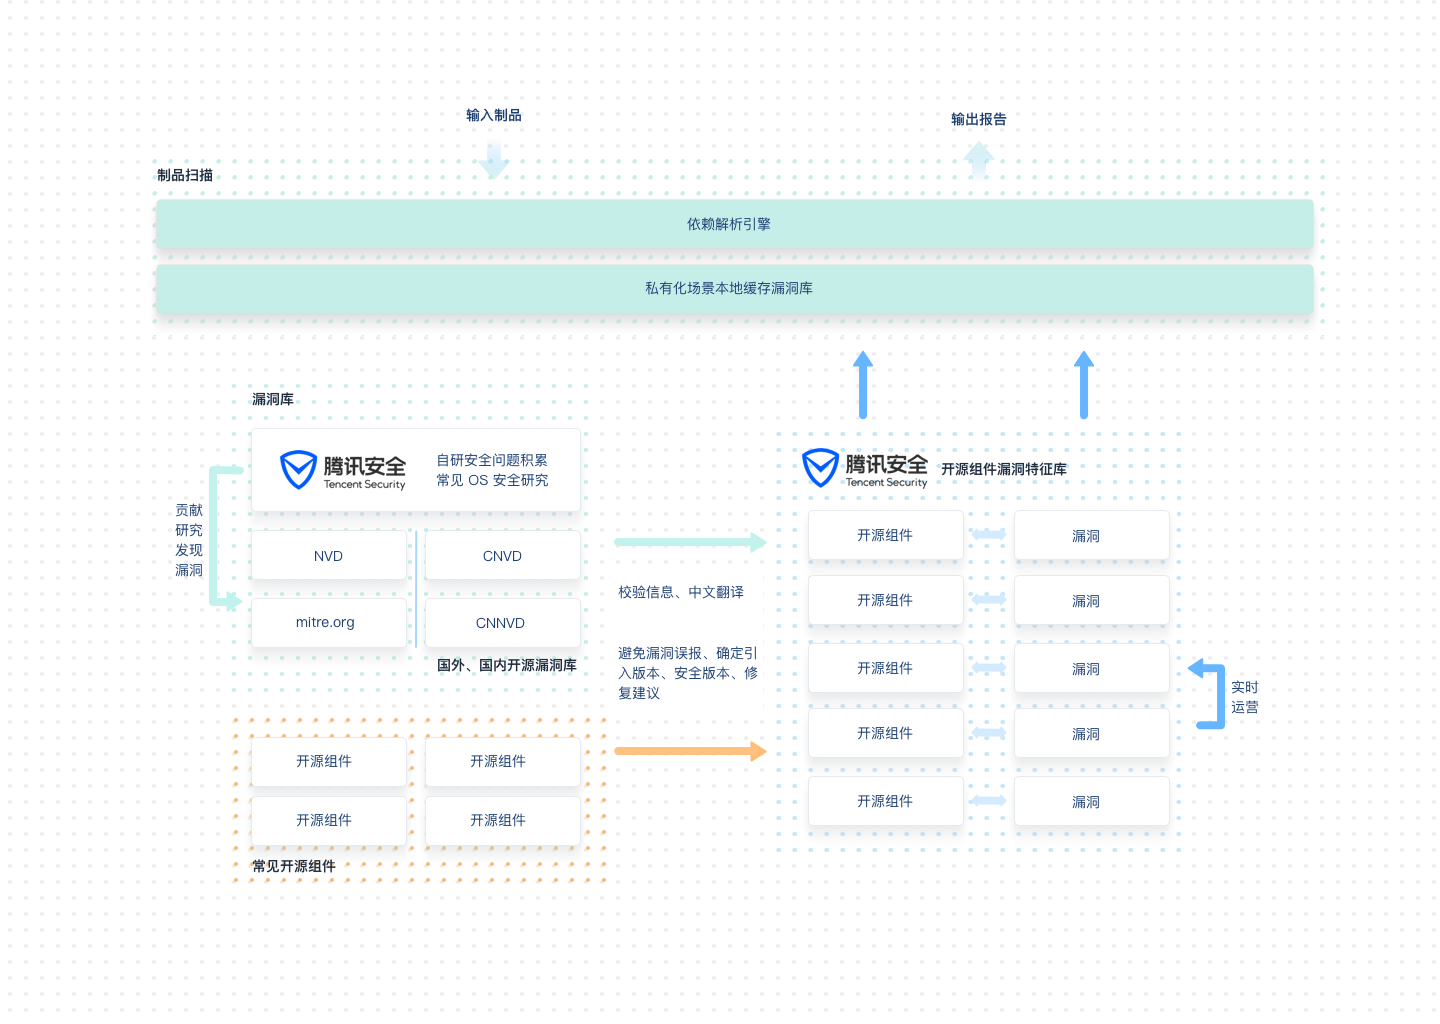
「腾讯安全开源组件漏洞特征库」是腾讯基于自身安全研究与国内外通用开源漏洞库信息搭建的漏洞特征库,由专业安全团队持续运营,为用户提供准确、及时、易懂的安全信息。
完善的流程管控
在软件生产过程中,进入 CODING 制品库的制品会受到 CODING 制品扫描能力的监管。CODING 会对制品进行依赖分析,解析出制品引用的开源组件,再通过「腾讯安全开源组件漏洞特征库」识别出制品引用的开源组件存在的漏洞,输出漏洞报告,通过预设的质量红线判断制品扫描通过情况,展示在制品详情中。
同时,腾讯安全专家根据漏洞静态威胁等级(CVSS)和动态风险等级(漏洞当前是否有公开利用 POC)筛选出需优先关注的漏洞,在扫描结果中进行优先度提示,协助客户优先处理危急问题。
持续的风险制品管理
制品扫描方案可以设置禁止下载没有通过安全扫描的制品,以此避免存在安全隐患的制品被团队成员继续引用或发布,实现对漏洞风险的持续管控。
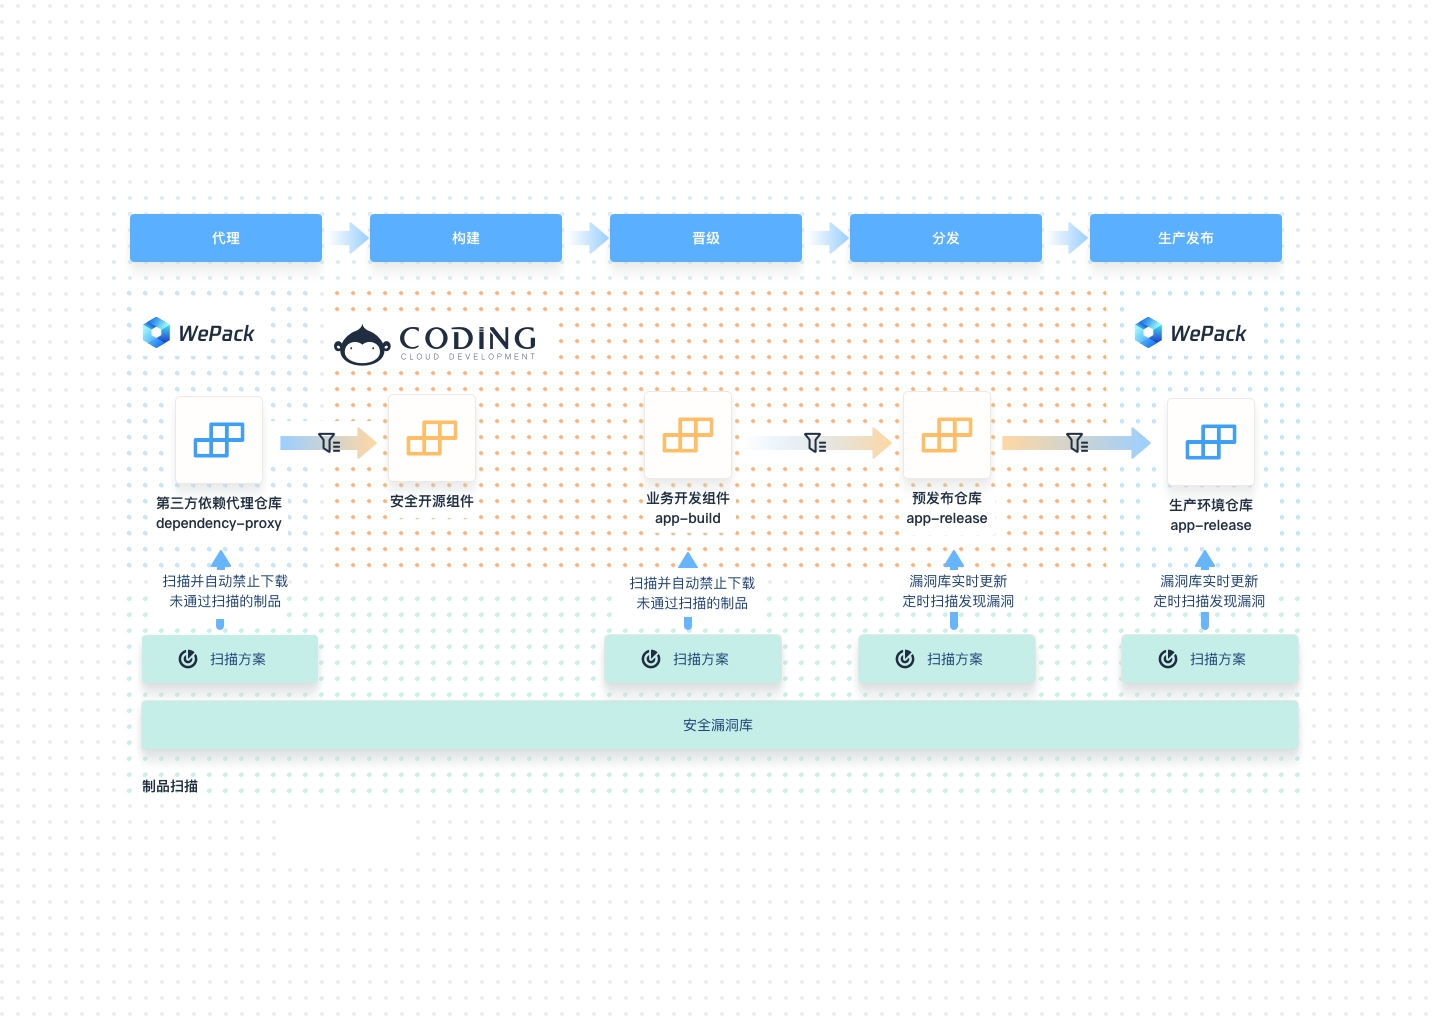
在漏洞、数据安全问题频发的当下,为了给客户提供更可靠的服务体验,CODING 在投入软件开发过程提效的同时,也持续关注软件开发过程安全和软件资产安全,致力于为企业用户提供更高效、更可靠、更安全的云上研发工作流。
在未来, CODING 也将持续关注软件的安全生产,保持与腾讯安全团队的紧密合作,在制品管理环节提供更精确的依赖分析能力、License 扫描能力,协助客户全面建设 DevSecOps 能力,将安全管控左移,降低软件生产风险。
联系 CODING 顾问,获得 DevSecOps 解决方案
Apache Log4j 2 报高危漏洞,CODING 联手腾讯安全护卫软件安全的更多相关文章
- java.lang.NoClassDefFoundError: Lorg/apache/log4j/Logger报错
java.lang.NoClassDefFoundError: Lorg/apache/log4j/Logger报错 错误提示: java.lang.NoClassDefFoundError: Lor ...
- 修复Apache Log4j任意代码执行漏洞安全风险通告
2021年12月10日 0x01漏洞背景 Apache Log4j 是 Apache 的一个开源项目,Apache Log4j2是一个基于Java的日志记录工具.该工具重写了Log4j框架,并且引入了 ...
- Apache Log4j 远程代码执行漏洞源码级分析
漏洞的前因后果 漏洞描述 漏洞评级 影响版本 安全建议 本地复现漏洞 本地打印 JVM 基础信息 本地获取服务器的打印信息 log4j 漏洞源码分析 扩展:JNDI 危害是什么? GitHub 项目 ...
- Maven项目java.lang.NoClassDefFoundError: Lorg/apache/log4j/Logger报错
本文转载自:http://www.javaweb1024.com/info/894.jspx maven管理的项目,里面已经引入了log4j的包 maven引入如下: <dependency&g ...
- Could not initialize class org.apache.log4j.LogManager 报错
部署项目的时候,在windows下一切正常,但是在centos下就发生如下错误 Caused by: java.lang.ExceptionInInitializerError at com.dsid ...
- 关于Apache Struts 2 S2-032高危漏洞的一些确认
2016年4月21日Struts2官方发布两个CVE,其中CVE-2016-3081(S2-032)官方评级为高. 主要原因为在用户开启动态方法调用的情况下,会被攻击者实现远程代码执行攻击. 具体的漏 ...
- Apache log4j2 远程代码执行漏洞复现👻
Apache log4j2 远程代码执行漏洞复现 最近爆出的一个Apache log4j2的远程代码执行漏洞听说危害程度极大哈,我想着也来找一下环境看看试一下.找了一会环境还真找到一个. 漏洞原理: ...
- Apache Struts2高危漏洞(S2-057CVE-2018-11776)
花了两天时间,特此记录 一:背景: 2018年8月22日,Apache Strust2发布最新安全公告,Apache Struts2存在远程代码执行的高危漏洞. 二:漏洞产生原理: 1.需要知道对应跳 ...
- Apache Log4j 反序列化代码执行(CVE-2019-17571) 漏洞分析
Apache Log4j 漏洞分析 仅用于研究漏洞原理,禁止用于非法用途,后果自负!!! CVE-2019-17571 漏洞描述 Log4j是美国阿帕奇(Apache)软件基金会的一款基于Java的开 ...
随机推荐
- Python使用cx_Oracle模块操作Oracle数据库--通过sql语句和存储操作
https://www.jb51.net/article/125160.htm?utm_medium=referral Python使用cx_Oracle调用Oracle存储过程的方法示例 http ...
- silky微服务框架的服务治理介绍
目录 服务治理的概念 服务注册与发现 负载均衡 超时 故障转移(失败重试) 熔断保护(断路器) 限流 RPC限流 HTTP限流 1. 添加配置 2. 注册服务 3.启用 AspNetCoreRateL ...
- [luogu5654]基础函数练习题
答案即区间$[l,r]$的笛卡尔树上,左右子树有一个为空的点到根路径和(定义此为的该点答案)的max, 对求区间笛卡尔树复杂度为$o(n)$,无法通过,因此在全局笛卡尔树中考虑此问题 设$k$为$l$ ...
- Linux排序数据
1.sort 默认是按照字符大小来排序,如果要按照数字大小排序,需要加参数-n,-M按月排序 如:sort text.txt按字符大小排序 sort -n text.txt 按照数字大小排序 sort ...
- web渗透工程师学习
职位描述: 对公司网站.业务系统进行安全评估测试(黑盒.白盒测试): 对公司各类系统进行安全加固: 对公司安全事件进行响应,清理后门,根据日志分析攻击途径: 安全技术研究,包括安全防范技术,黑客技术等 ...
- DVWA总结
Brute Force,即暴力(破解),是指黑客利用密码字典,使用穷举法猜解出用户口令,是现在最为广泛使用的攻击手法之一,如2014年轰动全国的12306"撞库"事件,实质就是暴力 ...
- CF1004D Sonya and Matrix
不要想当然. 考虑到我们一定有存在个数为\(4\)的倍数的数. 否则第一个不是的数即为\(x\). 那么我们设\(b\)为所有的数的最大值. 那么显然有\(|n - x| + |m - y| = b\ ...
- 【宏基因组】MEGAN4,MEGAN5和MEGAN6的Linux安装和使用
MEGAN(Metagenome Analyzer)是宏基因组学进行物种和功能研究的常用软件,实际上现在的Diamond+MEGAN6已经是一套比较完整的物种和功能注释流程了. 但是由于各种原因,我们 ...
- Oracle-一张表中增加计算某列值重复的次数列,并且把表中其他列也显示出来,或者在显示过程中做一些过滤
总结: 1.计算某列值(数值or字符串)重复的次数 select 列1,count( 列1 or *) count1 from table1 group by 列1 输出的表为:第一列是保留唯一值的 ...
- 总结HashSet以及分析部分底层源码
总结HashSet以及分析部分底层源码 1. HashSet继承的抽象类和实现的接口 继承的抽象类:AbstractSet 实现了Set接口 实现了Cloneable接口 实现了Serializabl ...