
.net core xss攻击防御
XSS攻击全称跨站脚本攻击,是为不和层叠样式表(Cascading Style Sheets, CSS)的缩写混淆,故将跨站脚本攻击缩写为XSS,XSS是一种在web应用中的计算机安全漏洞,它允许恶意web用户将代码植入到提供给其它用户使用的页面中。
比如我们在表单提交的时候插入脚本代码
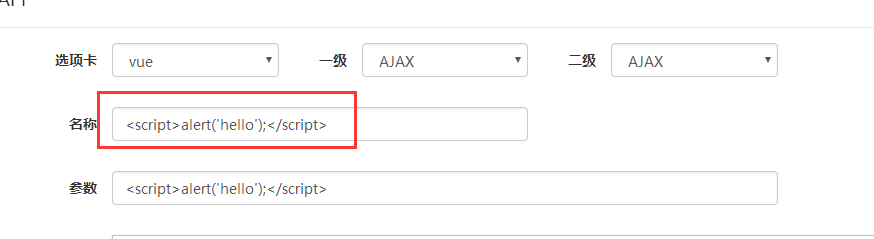
如果不进行处理,那么就是这种效果,我这里只是演示一个简单的弹窗

下面给大家分享一下我的解决方案。
需要用到这个库:HtmlSanitizer
https://github.com/mganss/HtmlSanitizer
新建一个过滤类。
    public class  XSS

    {

        private HtmlSanitizer sanitizer;

        public XSS()

        {

            sanitizer = new HtmlSanitizer();

            //sanitizer.AllowedTags.Add("div");//标签白名单

            sanitizer.AllowedAttributes.Add("class");//标签属性白名单,默认没有class标签属性

            //sanitizer.AllowedCssProperties.Add("font-family");//CSS属性白名单

        }

        /// <summary>

        /// XSS过滤

        /// </summary>

        /// <param name="html">html代码</param>

        /// <returns>过滤结果</returns>

        public string Filter(string html)

        {

            string str = sanitizer.Sanitize(html);

            return str;

        }

    }
新建一个过滤器
    public class FieldFilterAttribute : Attribute,IActionFilter

    {

        private XSS xss;

        public FieldFilterAttribute()

        {

            xss = new XSS();

        }

        //在Action方法之回之后调用

        public void OnActionExecuted(ActionExecutedContext context)

        {

        }

        //在调用Action方法之前调用

        public void OnActionExecuting(ActionExecutingContext context)

        {

            //获取Action参数集合

            var ps = context.ActionDescriptor.Parameters;

            //遍历参数集合

            foreach (var p in ps)

            {

                if (context.ActionArguments[p.Name] != null)

                {

                    //当参数等于字符串

                    if (p.ParameterType.Equals(typeof(string)))

                    {

                        context.ActionArguments[p.Name] = xss.Filter(context.ActionArguments[p.Name].ToString());

                    }

                    else if (p.ParameterType.IsClass)//当参数等于类

                    {

                        ModelFieldFilter(p.Name, p.ParameterType, context.ActionArguments[p.Name]);

                    }

                }

            }

        }

        /// <summary>

        /// 遍历修改类的字符串属性

        /// </summary>

        /// <param name="key">类名</param>

        /// <param name="t">数据类型</param>

        /// <param name="obj">对象</param>

        /// <returns></returns>

        private object ModelFieldFilter(string key, Type t, object obj)

        {

            //获取类的属性集合

            //var ats = t.GetCustomAttributes(typeof(FieldFilterAttribute), false);

            if (obj != null)

            {

                //获取类的属性集合

                var pps = t.GetProperties();

                foreach (var pp in pps)

                {

                    if(pp.GetValue(obj) != null)

                    {

                        //当属性等于字符串

                        if (pp.PropertyType.Equals(typeof(string)))

                        {

                            string value = pp.GetValue(obj).ToString();

                            pp.SetValue(obj, xss.Filter(value));

                        }

                        else if (pp.PropertyType.IsClass)//当属性等于类进行递归

                        {

                            pp.SetValue(obj, ModelFieldFilter(pp.Name, pp.PropertyType, pp.GetValue(obj)));

                        }

                    }

                }

            }

            return obj;

        }

    }
    //属性过滤器

    [FieldFilter]

    public class NoteBookController : ManageController

    {

        //笔记操作接口

        private INoteBookAppService _noteBookApp;

        public NoteBookController(INoteBookAppService noteBookApp)

        {

            this._noteBookApp = noteBookApp;

        }

        public IActionResult Tab()

        {

            return View();

        }

    }
然后在需要过滤的控制器加上过滤控制器特性就可以了。这样所有string类型的参数就都会进行过滤了。如果不需要对整个控制器进行过滤,只需要在相应的Action加上特性。
最后 点个赞吧。
.net core xss攻击防御的更多相关文章
- XSS攻击防御篇
前言 上篇文章中提到了 XSS 攻击,而且,也从几个方面介绍了 XSS 攻击带来的严重影响.那么,这篇文章中,主要是针对 XSS 攻击做一个基本的防御,看看可以通过几种方式来修复这个特别常见的安全 ...
- .Net Core 项目中添加统一的XSS攻击防御过滤器
一.前言 最近公司内部在对系统的安全进行培训,刚好目前手里的一个.net core 项目中需要增加预防xss的攻击,本文将大概介绍下何为XSS攻击以及在项目中如何统一的预防XSS攻击. 二.XSS简介 ...
- MVC WEB安全——XSS攻击防御
XSS(跨站脚本攻击) 描述: 原理:攻击者往Web页面里插入恶意代码,当用户浏览该页之时,嵌入其中Web里面的代码会被执行,从而达到攻击用户的特殊目的. 类别: 1)被动注入(Passive Inj ...
- XSS 攻击实验 & 防御方案
XSS 攻击&防御实验 不要觉得你的网站很安全,实际上每个网站或多或少都存在漏洞,其中xss/csrf是最常见的漏洞,也是最容易被开发者忽略的漏洞,一不小心就要被黑 下面以一个用户列表页面来演 ...
- 前端XSS攻击和防御
xss跨站脚本攻击(Cross Site Scripting),是一种经常出现在web应用中的计算机安全漏洞,指攻击者在网页中嵌入客户端脚本(例如JavaScript), 当用户浏览此网页时,脚本就会 ...
- Jsoup代码解读之六-防御XSS攻击
Jsoup代码解读之八-防御XSS攻击 防御XSS攻击的一般原理 cleaner是Jsoup的重要功能之一,我们常用它来进行富文本输入中的XSS防御. 我们知道,XSS攻击的一般方式是,通过在页面输入 ...
- 关于Web安全的那些事(XSS攻击)
概述 XSS攻击是Web攻击中最常见的攻击方法之一,它是通过对网页注入可执行代码且成功地被浏览器执行,达到攻击的目的,形成了一次有效XSS攻击,一旦攻击成功,它可以获取用户的联系人列表,然后向联系人发 ...
- web 安全问题(二):XSS攻击
上文说完了CSRF攻击,本文继续研究它的兄弟XSS攻击. 什么是XSS攻击 XSS攻击的原理 XSS攻击的方法 XSS攻击防御的手段 什么是XSS攻击 XSS攻击全名(Cross-Site-Scrip ...
- 155.XSS攻击原理
XSS攻击: XSS(Cross Site Script)攻击叫做跨站脚本攻击,他的原理是用户使用具有XSS漏洞的网站的时候,向这个网站提交一些恶意代码,当用户在访问这个网站的某个页面的时候,这个恶意 ...
随机推荐
- (转)10大H5前端框架
http://www.cnblogs.com/kingboy2008/p/5261771.html 作为一名做为在前端死缠烂打6年并且懒到不行的攻城士,这几年我还是阅过很多同门从知名到很知名的各种前端 ...
- 远程工作社区|远程工作|APCOW社区|AP社区
远程工作社区|远程工作|APCOW社区|AP社区 远程工作,那是高中时代就进入我眼帘的一种生活.由于各种电影的摧残,倒是我对国外程序员的生活一直很向往.今天在纽约,下周在旧金山,过段时间又回到了自己的 ...
- 从零开始学 Web 之 DOM(七)事件冒泡
大家好,这里是「 从零开始学 Web 系列教程 」,并在下列地址同步更新...... +-------------------------------------------------------- ...
- Kafka项目实战-用户日志上报实时统计之编码实践
1.概述 本课程的视频教程地址:<Kafka实战项目之编码实践> 该课程我以用户实时上报日志案例为基础,带着大家去完成各个KPI的编码工作,实现生产模块.消费模块,数据持久化,以及应用调 ...
- linux下configure,make,make install的意义
tar.gz.tar.bz2的是源代码包,需要编译之后才能安装,在编译过程中你可以指定各种参数以适应你的系统需求,比如安装位置,优化参数,要哪些功能不要哪些功能等等.这类源代码包需要解压后(tar.g ...
- SpringMVC之json数据交互
在Spring3.1之后,如果使用<mvc:annotation-driven />,即使用注解驱动,默认情况下已经配置了MappingJackson2HttpMessageConvert ...
- leetcode — longest-palindromic-substring
import java.util.Arrays; /** * Source : https://oj.leetcode.com/problems/longest-palindromic-substri ...
- kubeadm部署kubernetes-1.12.0 HA集群-ipvs
一.概述 主要介绍搭建流程及使用注意事项,如果线上使用的话,请务必做好相关测试及压测. 1.基础环境准备 系统:ubuntu TLS 16.04 5台 docker-ce:17.06.2 kubea ...
- jquery插入,复制、替换和删除节点
<!DOCTYPE HTML PUBLIC "-//W3C//DTD HTML 4.01//EN" "http://www.w3.org/TR/html4/stri ...
- 使用Pabot并行运行RF案例
一.问题引入 在做接口自动化时随着案例增多,特别是流程类案例增多,特别是asp.net的webform类型的项目,再加上数据库校验也比较耗时,导致RF执行案例时间越来越长,就遇到这样一个问题,705个 ...