
(四)进行HTTPS请求并进行(或不进行)证书校验(示例)
原文:https://blog.csdn.net/justry_deng/article/details/81042379
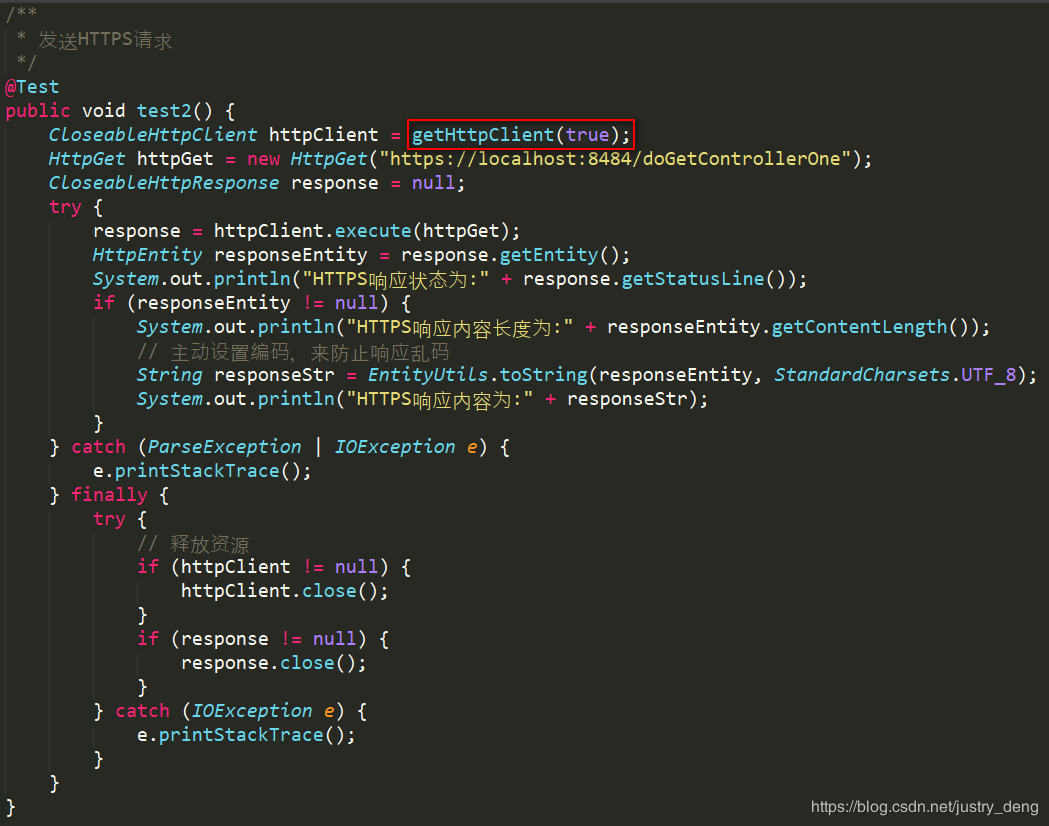
相关方法详情(非完美封装):
/**

 * 根据是否是https请求,获取HttpClient客户端

 *

 * TODO 本人这里没有进行完美封装。对于 校不校验校验证书的选择,本人这里是写死

 *      在代码里面的,你们在使用时,可以灵活二次封装。

 *

 * 提示: 此工具类的封装、相关客户端、服务端证书的生成,可参考我的这篇博客:

 *      <linked>https://blog.csdn.net/justry_deng/article/details/91569132</linked>

 *

 *

 * @param isHttps 是否是HTTPS请求

 *

 * @return  HttpClient实例

 * @date 2019/9/18 17:57

 */

private CloseableHttpClient getHttpClient(boolean isHttps) {

   CloseableHttpClient httpClient;

   if (isHttps) {

      SSLConnectionSocketFactory sslSocketFactory;

      try {

         /// 如果不作证书校验的话

         sslSocketFactory = getSocketFactory(false, null, null);

         /// 如果需要证书检验的话

         // 证书

         //InputStream ca = this.getClass().getClassLoader().getResourceAsStream("client/ds.crt");

         // 证书的别名,即:key。 注:cAalias只需要保证唯一即可,不过推荐使用生成keystore时使用的别名。

         // String cAalias = System.currentTimeMillis() + "" + new SecureRandom().nextInt(1000);

         //sslSocketFactory = getSocketFactory(true, ca, cAalias);

      } catch (Exception e) {

         throw new RuntimeException(e);

      }

      httpClient = HttpClientBuilder.create().setSSLSocketFactory(sslSocketFactory).build();

      return httpClient;

   }

   httpClient = HttpClientBuilder.create().build();

   return httpClient;

}

/**

 * HTTPS辅助方法, 为HTTPS请求 创建SSLSocketFactory实例、TrustManager实例

 *

 * @param needVerifyCa

 *         是否需要检验CA证书(即:是否需要检验服务器的身份)

 * @param caInputStream

 *         CA证书。(若不需要检验证书,那么此处传null即可)

 * @param cAalias

 *         别名。(若不需要检验证书,那么此处传null即可)

 *         注意:别名应该是唯一的, 别名不要和其他的别名一样,否者会覆盖之前的相同别名的证书信息。别名即key-value中的key。

 *

 * @return SSLConnectionSocketFactory实例

 * @throws NoSuchAlgorithmException

 *         异常信息

 * @throws CertificateException

 *         异常信息

 * @throws KeyStoreException

 *         异常信息

 * @throws IOException

 *         异常信息

 * @throws KeyManagementException

 *         异常信息

 * @date 2019/6/11 19:52

 */

private static SSLConnectionSocketFactory getSocketFactory(boolean needVerifyCa, InputStream caInputStream, String cAalias)

      throws CertificateException, NoSuchAlgorithmException, KeyStoreException,

      IOException, KeyManagementException {

   X509TrustManager x509TrustManager;

   // https请求,需要校验证书

   if (needVerifyCa) {

      KeyStore keyStore = getKeyStore(caInputStream, cAalias);

      TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());

      trustManagerFactory.init(keyStore);

      TrustManager[] trustManagers = trustManagerFactory.getTrustManagers();

      if (trustManagers.length != 1 || !(trustManagers[0] instanceof X509TrustManager)) {

         throw new IllegalStateException("Unexpected default trust managers:" + Arrays.toString(trustManagers));

      }

      x509TrustManager = (X509TrustManager) trustManagers[0];

      // 这里传TLS或SSL其实都可以的

      SSLContext sslContext = SSLContext.getInstance("TLS");

      sslContext.init(null, new TrustManager[]{x509TrustManager}, new SecureRandom());

      return new SSLConnectionSocketFactory(sslContext);

   }

   // https请求,不作证书校验

   x509TrustManager = new X509TrustManager() {

      @Override

      public void checkClientTrusted(X509Certificate[] arg0, String arg1) {

      }

      @Override

      public void checkServerTrusted(X509Certificate[] arg0, String arg1) {

         // 不验证

      }

      @Override

      public X509Certificate[] getAcceptedIssuers() {

         return new X509Certificate[0];

      }

   };

   SSLContext sslContext = SSLContext.getInstance("TLS");

   sslContext.init(null, new TrustManager[]{x509TrustManager}, new SecureRandom());

   return new SSLConnectionSocketFactory(sslContext);

}

/**

 * 获取(密钥及证书)仓库

 * 注:该仓库用于存放 密钥以及证书

 *

 * @param caInputStream

 *         CA证书(此证书应由要访问的服务端提供)

 * @param cAalias

 *         别名

 *         注意:别名应该是唯一的, 别名不要和其他的别名一样,否者会覆盖之前的相同别名的证书信息。别名即key-value中的key。

 * @return 密钥、证书 仓库

 * @throws KeyStoreException 异常信息

 * @throws CertificateException 异常信息

 * @throws IOException 异常信息

 * @throws NoSuchAlgorithmException 异常信息

 * @date 2019/6/11 18:48

 */

private static KeyStore getKeyStore(InputStream caInputStream, String cAalias)

      throws KeyStoreException, CertificateException, IOException, NoSuchAlgorithmException {

   // 证书工厂

   CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");

   // 秘钥仓库

   KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());

   keyStore.load(null);

   keyStore.setCertificateEntry(cAalias, certificateFactory.generateCertificate(caInputStream));

   return keyStore;

}
/** * 根据是否是https请求,获取HttpClient客户端 * * TODO 本人这里没有进行完美封装。对于 校不校验校验证书的选择,本人这里是写死 * 在代码里面的,你们在使用时,可以灵活二次封装。 * * 提示: 此工具类的封装、相关客户端、服务端证书的生成,可参考我的这篇博客: * <linked>https://blog.csdn.net/justry_deng/article/details/91569132</linked> * * * @param isHttps 是否是HTTPS请求 * * @return HttpClient实例 * @date 2019/9/18 17:57 */private CloseableHttpClient getHttpClient(boolean isHttps) { CloseableHttpClient httpClient; if (isHttps) { SSLConnectionSocketFactory sslSocketFactory; try { /// 如果不作证书校验的话 sslSocketFactory = getSocketFactory(false, null, null); /// 如果需要证书检验的话 // 证书 //InputStream ca = this.getClass().getClassLoader().getResourceAsStream("client/ds.crt"); // 证书的别名,即:key。 注:cAalias只需要保证唯一即可,不过推荐使用生成keystore时使用的别名。 // String cAalias = System.currentTimeMillis() + "" + new SecureRandom().nextInt(1000); //sslSocketFactory = getSocketFactory(true, ca, cAalias); } catch (Exception e) { throw new RuntimeException(e); } httpClient = HttpClientBuilder.create().setSSLSocketFactory(sslSocketFactory).build(); return httpClient; } httpClient = HttpClientBuilder.create().build(); return httpClient;} /** * HTTPS辅助方法, 为HTTPS请求 创建SSLSocketFactory实例、TrustManager实例 * * @param needVerifyCa * 是否需要检验CA证书(即:是否需要检验服务器的身份) * @param caInputStream * CA证书。(若不需要检验证书,那么此处传null即可) * @param cAalias * 别名。(若不需要检验证书,那么此处传null即可) * 注意:别名应该是唯一的, 别名不要和其他的别名一样,否者会覆盖之前的相同别名的证书信息。别名即key-value中的key。 * * @return SSLConnectionSocketFactory实例 * @throws NoSuchAlgorithmException * 异常信息 * @throws CertificateException * 异常信息 * @throws KeyStoreException * 异常信息 * @throws IOException * 异常信息 * @throws KeyManagementException * 异常信息 * @date 2019/6/11 19:52 */private static SSLConnectionSocketFactory getSocketFactory(boolean needVerifyCa, InputStream caInputStream, String cAalias) throws CertificateException, NoSuchAlgorithmException, KeyStoreException, IOException, KeyManagementException { X509TrustManager x509TrustManager; // https请求,需要校验证书 if (needVerifyCa) { KeyStore keyStore = getKeyStore(caInputStream, cAalias); TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm()); trustManagerFactory.init(keyStore); TrustManager[] trustManagers = trustManagerFactory.getTrustManagers(); if (trustManagers.length != 1 || !(trustManagers[0] instanceof X509TrustManager)) { throw new IllegalStateException("Unexpected default trust managers:" + Arrays.toString(trustManagers)); } x509TrustManager = (X509TrustManager) trustManagers[0]; // 这里传TLS或SSL其实都可以的 SSLContext sslContext = SSLContext.getInstance("TLS"); sslContext.init(null, new TrustManager[]{x509TrustManager}, new SecureRandom()); return new SSLConnectionSocketFactory(sslContext); } // https请求,不作证书校验 x509TrustManager = new X509TrustManager() { @Override public void checkClientTrusted(X509Certificate[] arg0, String arg1) { } @Override public void checkServerTrusted(X509Certificate[] arg0, String arg1) { // 不验证 } @Override public X509Certificate[] getAcceptedIssuers() { return new X509Certificate[0]; } }; SSLContext sslContext = SSLContext.getInstance("TLS"); sslContext.init(null, new TrustManager[]{x509TrustManager}, new SecureRandom()); return new SSLConnectionSocketFactory(sslContext);} /** * 获取(密钥及证书)仓库 * 注:该仓库用于存放 密钥以及证书 * * @param caInputStream * CA证书(此证书应由要访问的服务端提供) * @param cAalias * 别名 * 注意:别名应该是唯一的, 别名不要和其他的别名一样,否者会覆盖之前的相同别名的证书信息。别名即key-value中的key。 * @return 密钥、证书 仓库 * @throws KeyStoreException 异常信息 * @throws CertificateException 异常信息 * @throws IOException 异常信息 * @throws NoSuchAlgorithmException 异常信息 * @date 2019/6/11 18:48 */private static KeyStore getKeyStore(InputStream caInputStream, String cAalias) throws KeyStoreException, CertificateException, IOException, NoSuchAlgorithmException { // 证书工厂 CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509"); // 秘钥仓库 KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType()); keyStore.load(null); keyStore.setCertificateEntry(cAalias, certificateFactory.generateCertificate(caInputStream)); return keyStore;}
(四)进行HTTPS请求并进行(或不进行)证书校验(示例)的更多相关文章
- Fiddler抓取https请求 & Fiddler抓包工具常用功能详解
Fiddler抓取https请求 & Fiddler抓包工具常用功能详解 先来看一个小故事: 小T在测试APP时,打开某个页面展示异常,于是就跑到客户端开发小A那里说:“你这个页面做的有问 ...
- charles4抓https请求的注意事项
最近升级charles4.0后发现抓不了https请求了,但很奇怪ssl证书一样,记得以前用3.0就可以,今天仔细研究了一下,发现4.0的ssl代理设置中有一段说明(可能3.0也有但没注意): 直接上 ...
- Fiddler抓取HTTPS请求配置
由于fiddler安装后默认只能抓取http请求,如果需要抓取https请求需要进行配置.配置方式:Tools--->Options--->HTTPS,勾选CaptureHTTPS CON ...
- Fiddler设置抓取https请求
环境准备 1.安装最新版本的Fiddler程序 官网地址:https://www.telerik.com/fiddler 本文写的时候,fiddler最新的版本为5.0 2.安装fiddler证书生成 ...
- anyproxy学习1-windows平台安装和抓手机app上https请求
前言 做接口测试肯定离不开抓包,目前比较流行的抓包工具是fiddler和charles,相信并不陌生.这里介绍一个阿里公司研发的一个抓包神器,只需打开web页面,就能抓到手机app上的http和htt ...
- pytest文档46-关于https请求警告问题(InsecureRequestWarning: Unverified HTTPS request is being made)
前言 使用 pytest 执行 https 请求用例的时候,控制台会出现警告:InsecureRequestWarning: Unverified HTTPS request is being mad ...
- 【转载】JMeter学习(三十六)发送HTTPS请求
Jmeter一般来说是压力测试的利器,最近想尝试jmeter和BeanShell进行接口测试.由于在云阅读接口测试的过程中需要进行登录操作,而登录请求是HTTPS协议.这就需要对jmeter进行设置. ...
- java实现的https请求
转载并修改自 http://www.blogjava.net/etlan/archive/2006/06/29/55767.html Https请求 超文本传输协议HTTP协议:被用于在Web浏览器和 ...
- 接口测试——HttpClient工具的https请求、代理设置、请求头设置、获取状态码和响应头
目录 https请求 代理设置 请求头设置 获取状态码 接收响应头 https请求 https协议(Secure Hypertext Transfer Protocol) : 安全超文本传输协议, H ...
随机推荐
- go语言依赖注入实现
最近做项目中,生成对象还是使用比较原始的New和简单工厂的方式,使用过程中感觉不太爽快(依赖紧密,有点改动就比较麻烦),还是比较喜欢使用依赖注入的方式. 然后网上没有找到比较好用的依赖注入包,就自己动 ...
- springmvc-初次接触
一,mvc做的事情 1,将url映射到java类或者java的方法. 2,封装用户提交的数据 3,处理请求--调用相关的业务处理--封装想相应的数据 4,将相应数据进行渲染,jsp或者html 二,s ...
- Python连接不上SQL Server的两种根治思路
连接不上数据库,首先可以排除是代码的问题,连接方式都是千篇一律的. 大多数问题都是本机的两个原因造成的,1.服务没有开启,2.没有启动SQL配置的TCP/IP 下面给出统一解决方案: 首先从开始菜单找 ...
- SpringBoot—自定义线程池及并发定时任务模板
介绍 在项目开发中,经常遇到定时任务,今天通过自定义多线程池总结一下SpringBoot默认实现的定时任务机制. 定时任务模板 pom依赖 <dependencies> <dep ...
- 如何利用 Python 爬虫实现给微信群发新闻早报?(详细)
1. 场景 经常有小伙伴在交流群问我,每天的早报新闻是怎么获取的? 其实,早期使用的方案,是利用爬虫获取到一些新闻网站的标题,然后做了一些简单的数据清洗,最后利用 itchat 发送到指定的社群中. ...
- 泛微 e-cology OA 前台SQL注入漏洞
0x00概述 该漏洞是由于OA系统的WorkflowCenterTreeData接口在收到用户输入的时候未进行安全过滤,oracle数据库传入恶意SQL语句,导致SQL漏洞. 0x01影响范围 使用o ...
- 通过一个vue+elementUI的小实例来讲解一下它们是如何使用的
需求:点击一个按钮,弹出一个模态框,这个模态框有两个tab,tab中是各种报警条件,这些报警条件是从数据库中动态取出的,数据库中数据变更后,这个界面也要变更,我们可以查看和编辑这些报警条件.底部“确定 ...
- 【HBase】HBase架构中各种组件的作用
client: 发起读写请求 维护cache,加快读取速度 zookeeper: HMaster选举,存储meta-region的路由信息,监控集群从节点HRegionSever上信息 HMaster ...
- Html超链接和表单
超链接 a href="链接地址" target="链接打开方式" title="当鼠标放在连接上显示的文字"></a>链 ...
- 【RT-Thread笔记】BH1750软件包的使用
BH1750简介 BH1750是一种用于两线制串行总线接口的16位数字型光强度传感器集成电路.利用它的高分辨率可以探测较大范围的光强度变化.(1lx~65535lx). 创建工程.验证 在RT-Thr ...