
Linux DNS 分离解析
设置DNS分离解析可以对不同的客户端提供不同的域名解析记录。来自不同地址的客户机请求同一域名时,为其提供不同的解析结果。
安装 bind 包
[root@localhost ~]# yum install bind bind-utils -y
双网卡配置
两张网卡全部切换至仅主机模式。
[root@localhost ~]# cd /etc/sysconfig/network-scripts/
- 配置内网网关
IP地址
[root@localhost network-scripts]# vim ifcfg-ens33

TYPE=Ethernet

BOOTPROTO=static

DEVICE=ens33

ONBOOT=yes

IPADDR=192.168.100.1

NETMASK=255.255.255.0
- 配置外网网关
IP地址
[root@localhost network-scripts]# cp -p ifcfg-ens33 ifcfg-ens37

[root@localhost network-scripts]# vim ifcfg-ens37

TYPE=Ethernet

BOOTPROTO=static

DEVICE=ens37

ONBOOT=yes

IPADDR=12.0.0.1

NETMASK=255.255.255.0
- 重启网络服务
[root@localhost ~]# service network restart

Restarting network (via systemctl):                        [  OK  ]

[root@localhost ~]# ifconfig ens33

ens33: flags=4163<UP,BROADCAST,RUNNING,MULTICAST>  mtu 1500

        inet 192.168.100.1  netmask 255.255.255.0  broadcast 192.168.100.255

        inet6 fe80::20c:29ff:febc:ab96  prefixlen 64  scopeid 0x20<link>

        ether 00:0c:29:bc:ab:96  txqueuelen 1000  (Ethernet)

        RX packets 1056  bytes 299717 (292.6 KiB)

        RX errors 0  dropped 0  overruns 0  frame 0

        TX packets 180  bytes 22441 (21.9 KiB)

        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0

[root@localhost ~]# ifconfig ens37

ens37: flags=4163<UP,BROADCAST,RUNNING,MULTICAST>  mtu 1500

        inet 12.0.0.1  netmask 255.255.255.0  broadcast 12.0.0.255

        inet6 fe80::20c:29ff:febc:aba0  prefixlen 64  scopeid 0x20<link>

        ether 00:0c:29:bc:ab:a0  txqueuelen 1000  (Ethernet)

        RX packets 1010  bytes 301554 (294.4 KiB)

        RX errors 0  dropped 0  overruns 0  frame 0

        TX packets 106  bytes 16880 (16.4 KiB)

        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0
编辑主配置文件
[root@localhost ~]# vim /etc/named.conf
- 配置监听网段、允许查询网段
listen-on port 53 { any; };

allow-query     { any; };
- 删除根的配置部分,放到区域配置文件中。
zone "." IN {

  type hint;

  file "named.ca";

};
编辑区域配置文件
[root@localhost ~]# vim /etc/named.rfc1912.zones
删除所有已存在的配置,添加以下配置
view "lan" {

        match-clients { 192.168.100.0/24; };

        zone "yun.com" IN {

          type master;

          file "yun.com.lan";

        };

        zone "." IN {

          type hint;

          file "named.ca";

        };

};

view "wan" {

        match-clients { 12.0.0.0/24; };

        zone "yun.com" IN {

          type master;

          file "yun.com.wan";

        };

};
编辑区域数据配置文件
[root@localhost ~]# cd /var/named/
- 编辑
lan区域数据文件
[root@localhost named]# cp -p named.localhost yun.com.lan

[root@localhost named]# vim yun.com.lan

$TTL 1D

@	IN SOA	yun.com. admin.yun.com. (

					0	; serial

					1D	; refresh

					1H	; retry

					1W	; expire

					3H )	; minimum

	IN	NS	yun.com.

	IN	A	192.168.100.1

www	IN	A	192.168.100.10

ftp	IN	A	192.168.100.20
- 编辑
wan区域数据文件
[root@localhost named]# cp -p yun.com.lan yun.com.wan

[root@localhost named]# vim yun.com.wan

$TTL 1D

@	IN SOA	yun.com. admin.yun.com. (

					0	; serial

					1D	; refresh

					1H	; retry

					1W	; expire

					3H )	; minimum

	IN	NS	yun.com.

	IN	A	12.0.0.1

www	IN	A	12.0.0.1

ftp	IN	A	12.0.0.1
启动服务
[root@localhost ~]# systemctl start named

[root@localhost ~]# systemctl enable named

Created symlink from /etc/systemd/system/multi-user.target.wants/named.service to /usr/lib/systemd/system/named.service.
结果测试
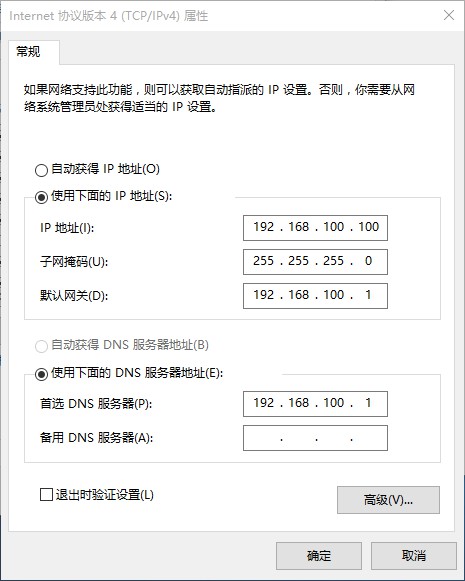
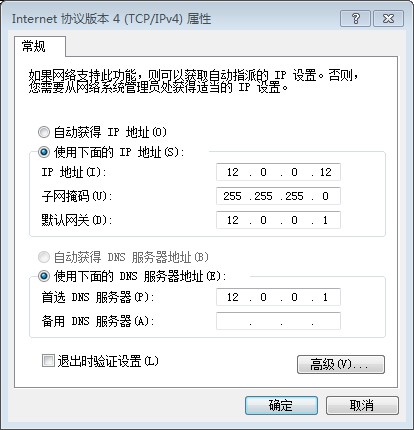
两台客户机的网络为仅主机模式。
内网win10测试
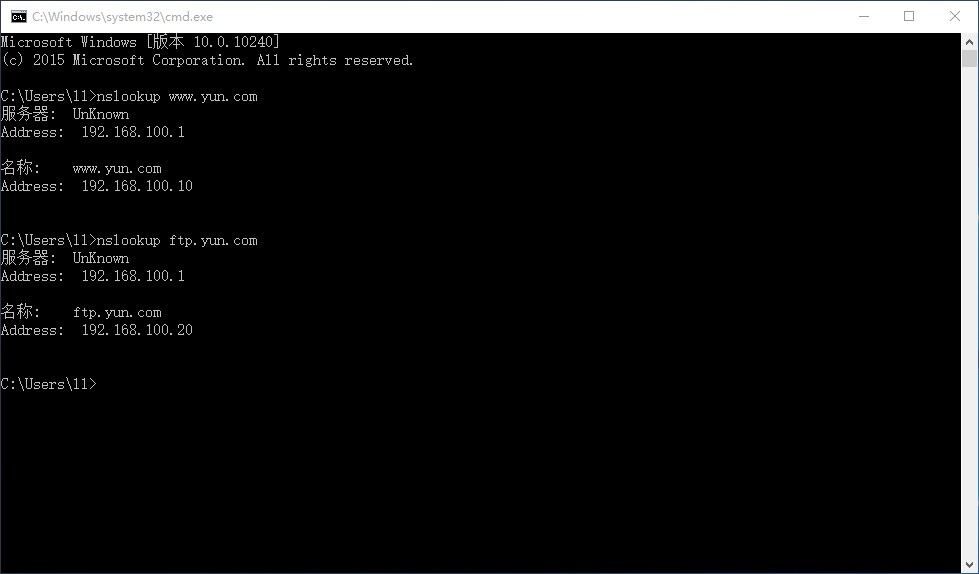
Microsoft Windows [版本 10.0.10240]

(c) 2015 Microsoft Corporation. All rights reserved.

C:\Users\ll>nslookup www.yun.com

服务器:  UnKnown

Address:  192.168.100.1

名称:    www.yun.com

Address:  192.168.100.10

C:\Users\ll>nslookup ftp.yun.com

服务器:  UnKnown

Address:  192.168.100.1

名称:    ftp.yun.com

Address:  192.168.100.20
外网win7测试
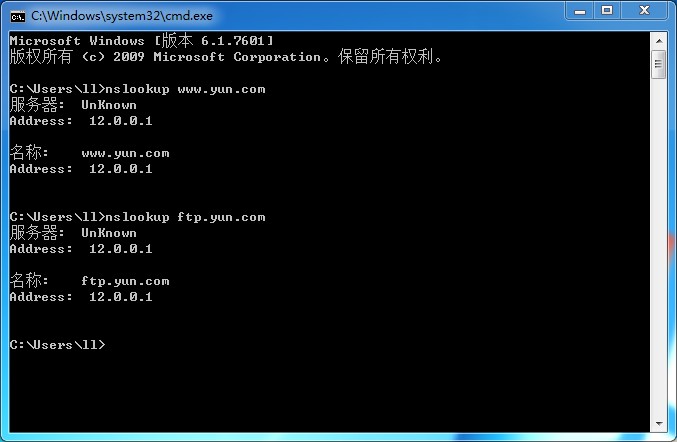
Microsoft Windows [版本 6.1.7601]

版权所有 (c) 2009 Microsoft Corporation。保留所有权利。

C:\Users\ll>nslookup www.yun.com

服务器:  UnKnown

Address:  12.0.0.1

名称:    www.yun.com

Address:  12.0.0.1

C:\Users\ll>nslookup ftp.yun.com

服务器:  UnKnown

Address:  12.0.0.1

名称:    ftp.yun.com

Address:  12.0.0.1
Linux DNS 分离解析的更多相关文章
- Linux DNS分离解析与构建智能DNS服务器
一 构建DNS分离解析 方法一 : [root@localhost ~]# vim /etc/named.conf [root@localhost ~]# cd /var/named/ [root@l ...
- Linux:DNS主、从、缓存服务器配置、DNS同步加密TSIG配置、DNS分离解析配置
DNS主服务器配置(正向解析.反向解析) 正向解析:根据主机名查找对应的IP地址.当用户访问一个域名时(不考虑hosts文件等因素),正常情况会向指定的DNS主机发送递归查询请求反向解析:根据IP地址 ...
- Linux中DNS分离解析
目录 一.分离解析概述 二.DNS分离解析实验 要求 实验步骤 一.分离解析概述 分离解析:同一个dns服务器,同一个域名情况下,不同网段进行访问会解析出不同的IP地址 分离解析的域名服务器实际也是主 ...
- linux 学习第十八天学习(DNS分离解析、DHCP配置、邮件服务配置)
DNS分离解析技术 yum install bind-chroot systemctl restart named systemctl enable named vim /etc/named.conf ...
- LINUX DNS客户端 解析域名慢的问题。
Linux系统下域名解析的配置文件是/etc/resolv.conf cat /etc/resolv.conf # Generated by NetworkManager options single ...
- DNS分离解析IPV6与IPV4用户
IPV6改造中经常会遇到,网站使用了CDN,但是CDN厂商还不支持IPV6的情况,而AAAA.A.CNAME记录互相冲突,想实现IPV6用户得到AAAA记录,IPV4用户得到CNAME记录的需求. 解 ...
- DNS分离解析
实验环境: 一台内网(client)1块网卡:一台网关(dns)2块网卡:一台外网1块网卡 DNS服务器开启路由转发 [root@localhost ~]# vi /etc/sysctl.conf n ...
- 十五.DNS子域授权、分离解析、缓存DNS服务器
1.搭建基本DNS服务器 pc7: 1.1 安装软件包 ]# yum -y install bind-chroot bind bind //域名服务包 bind-chroot //提 ...
- linux dns子域授权 split分离解析 缓存dns服务器
DNS子域授权作用:适用于同一个DNS组织父/子域名的解析工作由不同的dns服务器负责父dns服务器应该有为子域名迭代的能力 上下级区域属于不同的机构管理:.cn与.Anonymous.cn.cn需要 ...
随机推荐
- ubuntu连接多个realsense d435
ubuntu连接多个realsense d435 import pyrealsense2 as rs import numpy as np import cv2 import time import ...
- 查找算法(1)--Sequential search--顺序查找
1. 顺序查找 (1)说明 顺序查找适合于存储结构为顺序存储或链接存储的线性表. (2)基本思想 顺序查找也称为线形查找,属于无序查找算法.从数据结构线形表的一端开始,顺序扫描,依次将扫描到的 ...
- Data Flow ORB-SLAM for Real-Time Performance on Embedded GPU Boards
张宁 Data Flow ORB-SLAM for Real-Time Performance on Embedded GPU Boards 数据流ORB-SLAM可在嵌入式GPU板上实现实时性能链接 ...
- 复制centos 后不能上网,处理办法
CentOS7 Failed to start LSB: Bring up/down解决方法 https://blog.51cto.com/addam/1839518 刚刚装好的虚拟机突然不能上网了, ...
- EasyNVR网页摄像机无插件H5、谷歌Chrome直播方案安装使用常见问题的分析
EasyNVR对于互联网的视频直播还是有着一定的贡献的.为了方便用户的体验使用,我们也在互联网上放置了对应的试用版本,并且也会随着功能是更新也会定期的更新上去.软件包也会配置对应的使用文档和说明. 许 ...
- HTML和CSS个人笔记
目录 定位 文字显示在图片上 ul的li元素的小圆点换成图片 关于Bootstrap的响应式 不要在container之外使用row 不要使用padding的时候固定高度 不要使用<hr p标签 ...
- Appium脚本(5) 元素等待方法示例
思考 在自动化过程中,元素出现受网络环境,设备性能等多种因素影响.因此元素加载的时间可能不一致,从而会导致元素无法定位超时报错,但是实际上元素是正常加载了的,只是出现时间晚一点而已.那么如何解决这个问 ...
- 【ML基础】t-SNE(t-distributed stochastic neighbor embedding)原理及推导
前言 参考 1. t-SNE原理与推导: 完
- 最常见的Java面试题及答案汇总(二)
上一篇:最常见的Java面试题及答案汇总(一) 容器 18. java 容器都有哪些? 常用容器的图录: 19. Collection 和 Collections 有什么区别? java.util.C ...
- Versioning information could not be retrieved from the NuGet package repository. Please try again later.
Versioning information could not be retrieved from the NuGet package repository. Please try again la ...