
python测试开发django-rest-framework-63.基于函数的视图(@api_view())
前言
上一篇讲了基于类的视图,在REST framework中,你也可以使用常规的基于函数的视图。它提供了一组简单的装饰器,用来包装你的视图函数,
以确保视图函数会收到Request(而不是Django一般的HttpRequest)对象,并且返回Response(而不是Django的HttpResponse)对象,同时允许你设置这个请求的处理方式。
基于函数视图@api_view()
函数签名: @api_view(http_method_names=['GET'], exclude_from_schema=False)
此功能的核心是api_view装饰器,它接受视图应该响应的HTTP方法列表的参数。 比如,你可以像这样写一个返回一些数据的非常简单的视图。
先使用django自带的view,获取一个Card表里面的卡号信息:
models.py设计card表
# models.py

class Card(models.Model):

    '''银行卡 基本信息 # 作者:上海悠悠,QQ交流群:750815713'''

    card_id = models.CharField(max_length=30, verbose_name="卡号", default="")

    card_user = models.CharField(max_length=10, verbose_name="姓名", default="")

    add_time = models.DateField(auto_now=True, verbose_name="添加时间")

    class Meta:

        verbose_name_plural = '银行卡账户'

        verbose_name = "银行卡账户_基本信息"

    def __str__(self):

        return self.card_id
这里没用到权限认证,所以先把setting.py权限相关认证去掉
REST_FRAMEWORK = {

    # 权限认证

    # 'DEFAULT_PERMISSION_CLASSES': (

    #     'rest_framework.permissions.IsAuthenticated',            # IsAuthenticated 仅通过认证的用户

    #     'rest_framework.permissions.AllowAny',                   # AllowAny 允许所有用户

    #     'rest_framework.permissions.IsAdminUser',                # IsAdminUser 仅管理员用户

    #     'rest_framework.permissions.IsAuthenticatedOrReadOnly',  # IsAuthenticatedOrReadOnly 认证的用户可以完全操作,否则只能get读取

    # ),

    # 身份认证

    'DEFAULT_AUTHENTICATION_CLASSES': (

        'rest_framework.authentication.BasicAuthentication',

        'rest_framework.authentication.SessionAuthentication',

        'rest_framework.authentication.TokenAuthentication',  # token认证

    )

}
使用@api_view()装饰器编写views.py,先序列化Card类,
from rest_framework.response import Response

from rest_framework.views import APIView

from rest_framework import serializers

from .models import *

from rest_framework.permissions import IsAuthenticated,AllowAny

from rest_framework.decorators import api_view

'''作者:上海悠悠,QQ交流群:750815713'''

class CardAPISerializer(serializers.ModelSerializer):   # 继承自ModelSerializer类

    '''序列化数据的类,根据model表来获取字段'''

    class Meta:

        model = Card

        fields = '__all__'

@api_view(['GET', 'POST'])

def card_list_view(request):

    '''基于函数式实现get和post请求'''

    cards = Card.objects.all()

    serializer = CardAPISerializer(cards, many=True)

    if request.method == 'GET':

        return Response(serializer.data)

    elif request.method == 'POST':

        verify_data = CardAPISerializer(data=request.data)

        if verify_data.is_valid():

            verify_data.save()

            return Response({"message": "create some data!", "data": request.data})

        else:

            return Response(verify_data.errors)

    else:

        return Response({"message": "request method mot valid!"})
urls.py设置访问地址
from apiapp import views

from django.conf.urls import url

from rest_framework import routers

from django.conf.urls import include

# 作者:上海悠悠,QQ交流群:750815713

urlpatterns = [

    url(r'^card_list_view', views.card_list_view),

]
测试接口
访问 http://127.0.0.1:8000/card_list_view,get请求获取列表

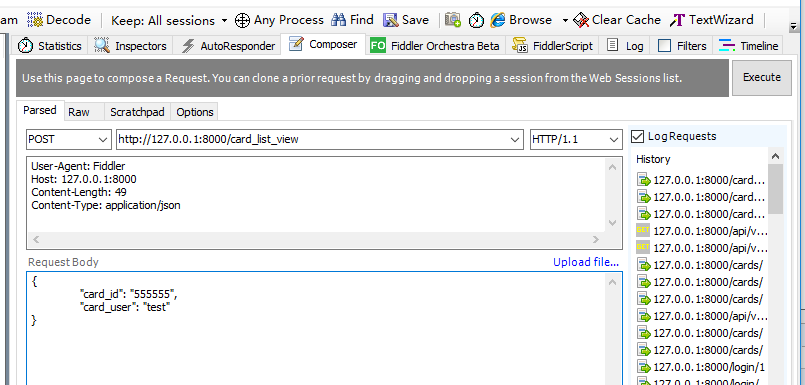
POST请求访问http://127.0.0.1:8000/card_list_view
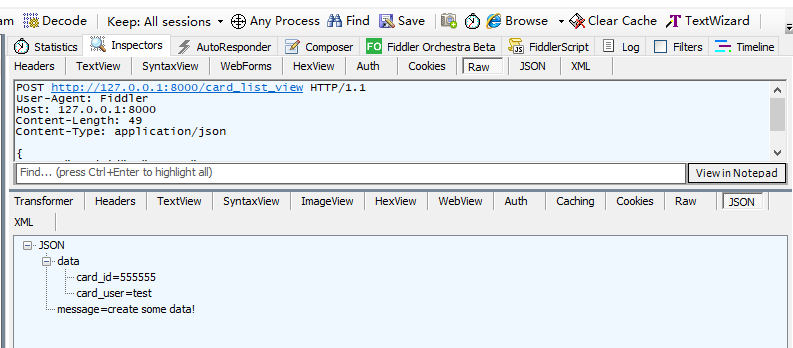
结果返回
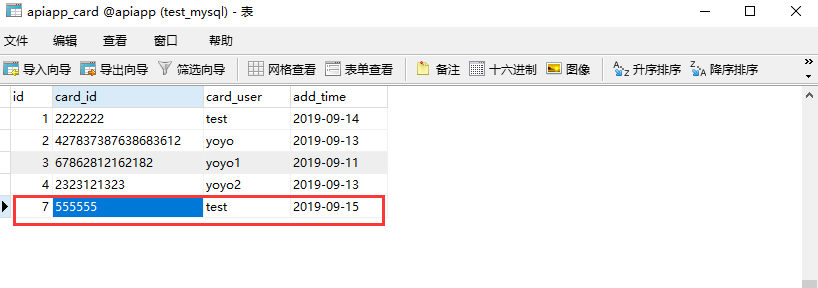
查看数据库会新增一条数据
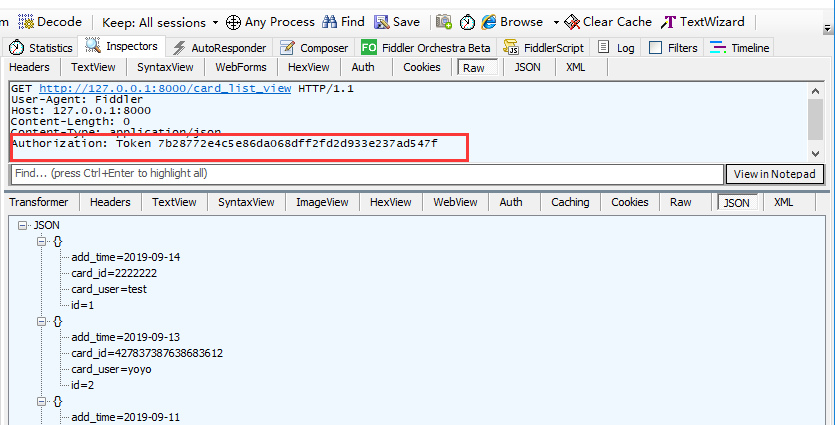
token认证与访问权限
如果我们希望只有拿到登录token后,才能访问此接口,那就需要加authentication_classes和permission_classes两个装饰器,先导入
from rest_framework.decorators import api_view, authentication_classes, permission_classes
注意先执行的写在装饰器最下层,装饰器从下往上执行:@authentication_classes>@permission_classes>@api_view
from rest_framework.decorators import api_view, authentication_classes, permission_classes

# 作者:上海悠悠,QQ交流群:750815713

@api_view(['GET', 'POST'])

@permission_classes([IsAuthenticated])

@authentication_classes([TokenAuthentication])

def card_list_view(request):

    '''基于函数式实现get和post请求'''

    cards = Card.objects.all()

    serializer = CardAPISerializer(cards, many=True)

    if request.method == 'GET':

        return Response(serializer.data)

    elif request.method == 'POST':

        verify_data = CardAPISerializer(data=request.data)

        if verify_data.is_valid():

            verify_data.save()

            return Response({"message": "create some data!", "data": request.data})

        else:

            return Response(verify_data.errors)

    else:

        return Response({"message": "request method mot valid!"})
这时候通过get和post访问此接口,就需要带上token,否则出现401
如果没有token,状态码为401

关于token认证相关知识参考前面这篇python测试开发django-61.权限认证(permission)
除了上面用到的装饰器,其它可用的装饰器有:
- @renderer_classes(...)
- @parser_classes(...)
- @authentication_classes(...)
- @throttle_classes(...)
- @permission_classes(...)
每个装饰器都有一个参数,它必须是一个类列表或者一个类元组。
python测试开发django-rest-framework-63.基于函数的视图(@api_view())的更多相关文章
- 11 Django REST Framework 针对基于类的视图添加 @csrf_exempt
01-在类的 dispatch 方法上使用 @csrf_exempt from django.views.decorators.csrf import csrf_exempt class MyView ...
- python测试开发django-73.django视图 CBV 和 FBV
前言 FBV(function base views) 就是在视图里使用函数处理请求,这一般是学django入门的时候开始使用的方式. CBV(class base views) 就是在视图里使用类处 ...
- python测试开发django-41.crispy-forms设计标签式导航菜单(TabHolder)
前言 xadmin的详情页面主要是用form_layout布局,学会了完全可以不用写html代码,也能做出很好看的页面. xadmin的html页面是用的Bootstrap3框架设计的,layout布 ...
- python测试开发django-36.一对一(OneToOneField)关系查询
前言 前面一篇在xadmin后台一个页面显示2个关联表(OneToOneField)的字段,使用inlines内联显示.本篇继续学习一对一(OneToOneField)关系的查询. 上一篇list_d ...
- python测试开发django-16.JsonResponse返回中文编码问题
前言 django查询到的结果,用JsonResponse返回在页面上显示类似于\u4e2d\u6587 ,注意这个不叫乱码,这个是unicode编码,python3默认返回的编码 遇到问题 接着前面 ...
- python测试开发django-15.查询结果转json(serializers)
前言 django查询数据库返回的是可迭代的queryset序列,如果不太习惯这种数据的话,可以用serializers方法转成json数据,更直观 返回json数据,需要用到JsonResponse ...
- 2019第一期《python测试开发》课程,10月13号开学
2019第一期<python测试开发>课程,10月13号开学! 主讲老师:上海-悠悠 上课方式:QQ群视频在线教学,方便交流 本期上课时间:10月13号-12月8号,每周六.周日晚上20: ...
- 《Python测试开发技术栈—巴哥职场进化记》—前言
写在前面 今年从4月份开始写一本讲Python测试开发技术栈的书,主要有两个目的,第一是将自己掌握的一些内容分享给大家,第二是希望自己能系统的梳理和学习Python相关的技术栈.当时我本来打算以故事体 ...
- 《Python测试开发技术栈—巴哥职场进化记》—软件测试工程师“兵器库”
上文<Python测试开发技术栈-巴哥职场进化记>-初来乍到,请多关照 我们介绍了巴哥入职后见到了自己的导师华哥,第一次参加团队站会,认识了团队中的开发小哥哥和产品小姐姐以及吃到了公司的加 ...
随机推荐
- 【论文阅读】PBA-Population Based Augmentation:Efficient Learning of Augmentation Policy Schedules
参考 1. PBA_paper; 2. github; 3. Berkeley_blog; 4. pabbeel_berkeley_EECS_homepage; 完
- [LeetCode] 929. Unique Email Addresses 唯一的电邮地址
Every email consists of a local name and a domain name, separated by the @ sign. For example, in ali ...
- javascript jssdk微信上传一张图片的方法
javascript jssdk微信上传一张图片的方法 <pre> wx.chooseImage({ count: 1, // 默认9 sizeType: ['original', 'co ...
- JS系列:函数function
### 函数 function > 在js中函数就是一个方法(一个功能体)基于这个函数,一般是为了实现某个功能. ``` var total =10; total+=10; total=tota ...
- Java IO 与 NIO 服务器&客户端通信小栗子
本篇包含了入门小栗子以及一些问题的思考 BIO package com.demo.bio; import java.io.*; import java.net.ServerSocket; import ...
- 设计模式 AOP,OOP
AOP.OOP在字面上虽然非常类似,但却是面向不同领域的两种设计思想. 简单说,AOP面向动词领域,OOP面向名词领域 AOP: (Aspect Oriented Programming) 面向切面编 ...
- 未安装发布所需的web发布扩展
解决方案:需要安装web deploy 下载网站:https://www.iis.net/downloads/microsoft/web-deploy 假如还是打不开的话,估计时打开方式错误了, 要用 ...
- 用Qt实现一个计算器
一· 介绍 目的: 做一个标准型的计算器.用于学习Qt基础学习. 平台: Qt 5.12.0 二· 结构框架设计 2.1最终产品样式 界面的设计大体按照win系统自带的计算器做模仿.左边是win7 的 ...
- PAT甲级1006水题飘过
题目分析:由于不存在相同的两个时间(24:00:00和00:00:00不会同时存在),则我们假设两个全局变量存放到达的最早的时间和达到的最晚的时间,设置最早的初值为“23:59:59”,设置最晚的初值 ...
- Java abstract 理解和学习
/** * <html> * <body> * <P> Copyright JasonInternational Since 1994 https://github ...