
Python3漏洞扫描工具 ( Python3 插件式框架 )
Python3 漏洞检测工具 -- lance
lance, a simple version of the vulnerability detection framework based on Python3.
基于Python3的简单版漏洞检测框架 -- lance
可以自定义poc或exp插件,可以 指定 要加载的poc或exp。
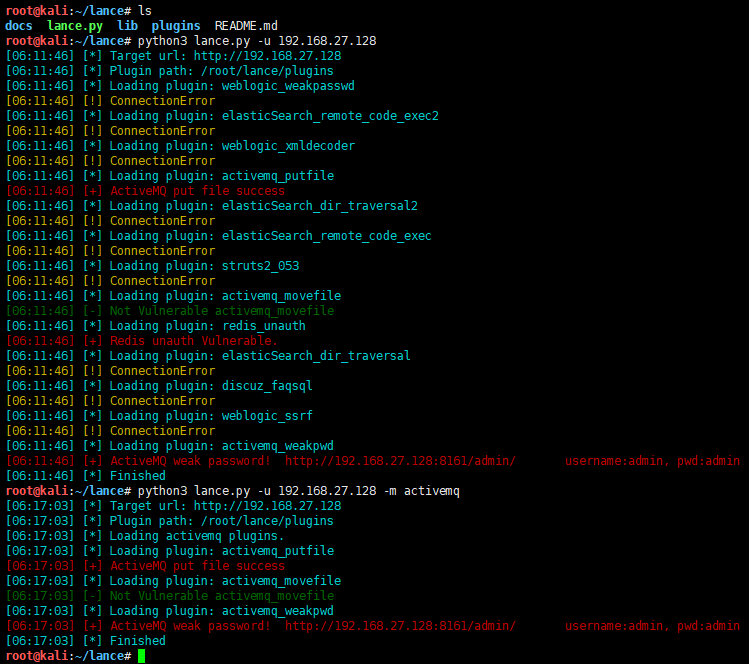
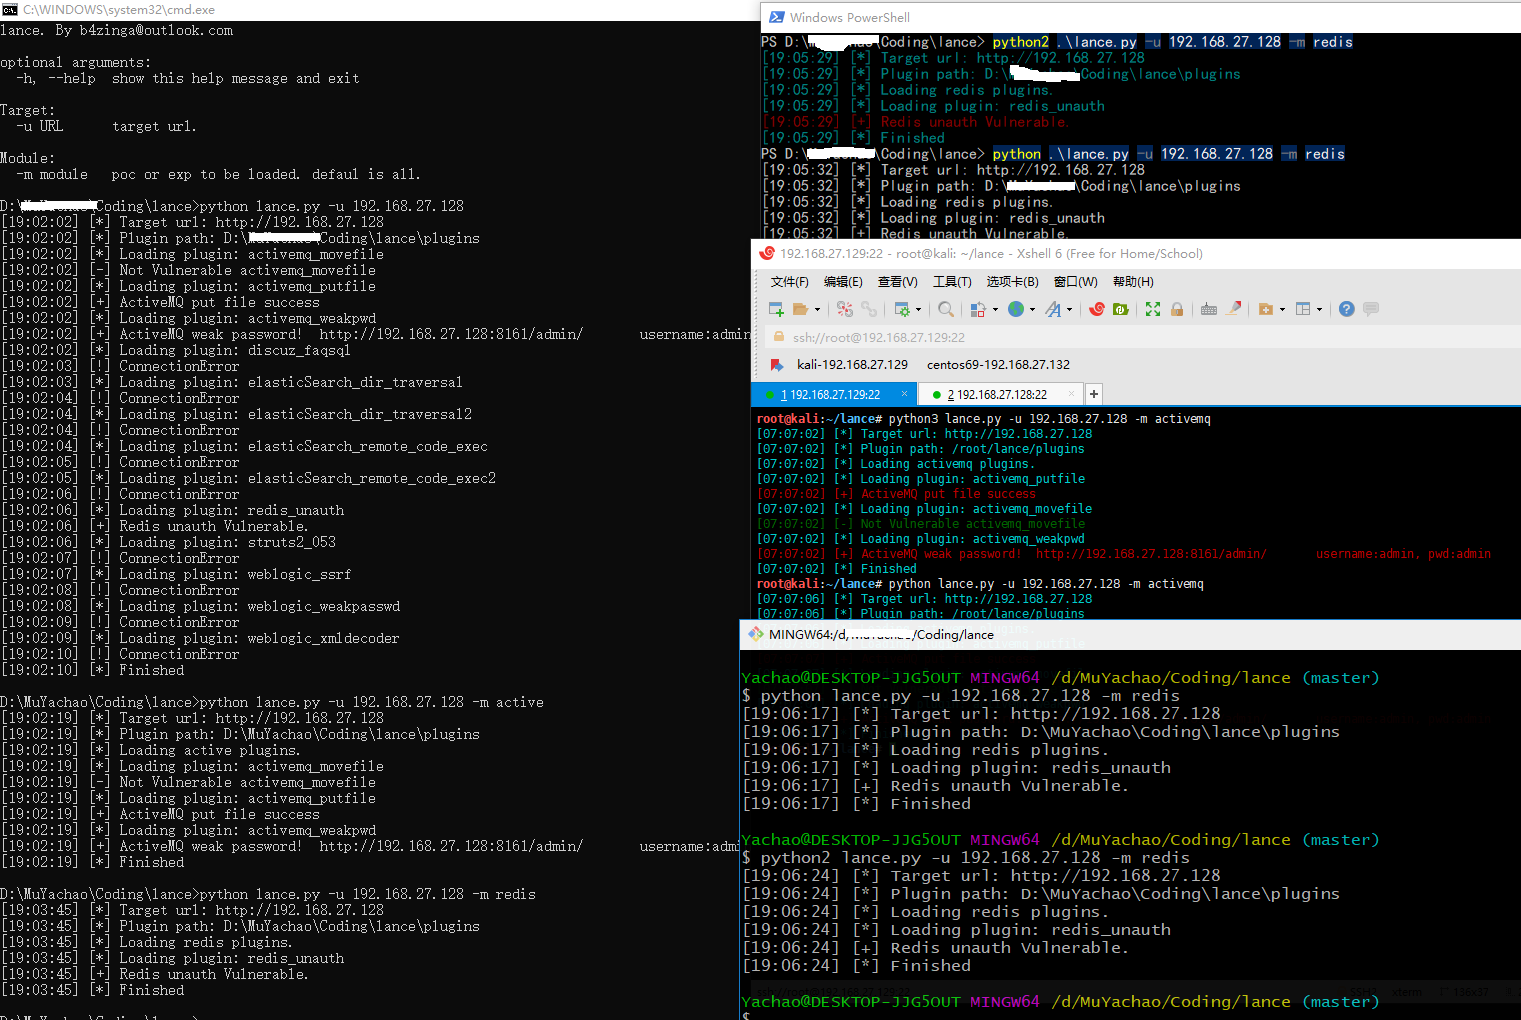
再次添加了logging模块来控制输出,同时也支持Linux平台的彩色输出提示。
代码已经上传到Github : https://github.com/b4zinga/lance
screenshot
requirements
python
关键代码
def loadPlugin(url, poc=None):

    """load all plugins.

    """

    if "://" not in url:

        url = "http://" + url

    url = url.strip("/")

    logger.info("Target url: %s" % url)

    plugin_path = os.path.join(os.path.dirname(os.path.dirname(os.path.realpath(__file__))),"plugins")

    if not os.path.isdir(plugin_path):

        logger.warning("%s is not a directory! " % plugin_path)

        raise EnvironmentError

    logger.info("Plugin path: %s " % plugin_path)

    items = os.listdir(plugin_path)

    if poc:

        logger.infxito("Loading %s plugins." % poc)

    else:

        poc=""

    for item in items:

        if item.endswith(".py") and not item.startswith('__'):

            plugin_name = item[:-3]

            if poc in plugin_name:

                logger.info("Loading plugin: %s" % plugin_name)

                module = importlib.import_module("plugins." + plugin_name)

                try:

                    result = module.run(url)

                    if result:

                        logger.success(result)

                    else:

                        logger.error("Not Vulnerable %s " % plugin_name)

                except:

                    logger.warning("ConnectionError ")

            else:

                continue

    logger.info("Finished")
usage
please run python3 lance.py -h for help.
root@kali:~/lance# python3 lance.py

usage: python lance.py

lance. By b4zinga@outlook.com

optional arguments:

  -h, --help  show this help message and exit

Target:

  -u URL      target url.

Module:

  -m module   poc or exp to be loaded. defaul is all.
documents
README
说明文档 : https://github.com/b4zinga/lance/blob/master/README.md
Guide
Guide : https://github.com/b4zinga/lance/blob/master/docs/Guide.md
Change Log
ChangeLog : https://github.com/b4zinga/lance/blob/master/docs/ChangeLog.md
 2018/07/20

- 添加logging模块,支持日志

- 添加彩色输出(目前支持Linux下Py3,Win下的Py3暂不支持颜色)

 2018/07/18

- 程序基本功能实现, 可以运行

- 可以实现`-u URL`指定URl, `-m plugin`指定只加载含有"plugin"关键字的插件, 如"weblogic"
TODO list
TODOList : https://github.com/b4zinga/lance/blob/master/docs/TODOList.md
[] 添加多线程
[x] 终端颜色区分结果
[x] 添加日志
[] more...
Any advice or sugggestions
Please mail to b4zinga@outlook.com
if you have poc or exp , mail me.
目录结构
lance

│  lance.py

│  README.md

│

├─docs

│      ChangeLog.md

│      Guide.md

│      screenshot1.png

│      screenshot2.png

│      TODOList.md

│

├─lib

│      ansistrm.py

│      cli.py

│      cmdline.py

│      convert.py

│      data.py

│      loader.py

│      log.py

│      __init__.py

│

└─plugins

        activemq_movefile.py

        activemq_putfile.py

        activemq_weakpwd.py

        discuz_faqsql.py

        elasticSearch_dir_traversal.py

        elasticSearch_dir_traversal2.py

        elasticSearch_remote_code_exec.py

        elasticSearch_remote_code_exec2.py

        redis_unauth.py

        struts2_053.py

        weblogic_ssrf.py

        weblogic_weakpasswd.py

        weblogic_xmldecoder.py

        __init__.py
代码已经上传到Github : https://github.com/b4zinga/lance
Python3漏洞扫描工具 ( Python3 插件式框架 )的更多相关文章
- 基于Python3的漏洞检测工具 ( Python3 插件式框架 )
目录 Python3 漏洞检测工具 -- lance screenshot requirements 关键代码 usage documents Any advice or sugggestions P ...
- Web漏洞扫描工具(批量脱壳、反序列化、CMS)
一.什么是Web漏洞扫描工具 即是指“扫描Web应用以查找安全漏洞(如跨站脚本,SQL注入,命令执行,目录遍历和不安全服务器配置)的自动化工具”,其中许多可能是由不安全或不正确的编码和设计.另一方面, ...
- web漏洞扫描工具集合
最好用的开源Web漏洞扫描工具梳理 链接:www.freebuf.com/articles/web/155209.html 赛门铁克2017年互联网安全威胁报告中提出在他们今年扫描的网站中,有76%都 ...
- WordPress漏洞扫描工具WPScan
WordPress漏洞扫描工具WPScan WordPress是主流的PHP网站模版,以构建博客而闻名.WordPress可以通过安装插件和主题的方式扩展功能,这也带来的安全隐患.WordPres ...
- RED_HAWK:基于PHP实现的信息收集与SQL注入漏洞扫描工具
无事早上就去逛freebuf看到一款不错的工具,打算介绍给大家 RED_HAWK:基于PHP实现的信息收集与SQL注入漏洞扫描工具 RED HAWK 最新版本:v1.0.0[2017年6月11日] 下 ...
- XSS漏洞扫描工具:BruteXSS
下载Brute,一个xss漏洞扫描工具:https://codeload.github.com/shawarkhanethicalhacker/BruteXSS/legacy.zip/master 我 ...
- web漏洞扫描工具AWVS使用
AWVS AWVS简介:Acunetix Web Vulnerability Scanner(简称AWVS)是一款知名的网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞,如交叉站点脚 ...
- 网站漏洞扫描工具Uniscan
网站漏洞扫描工具Uniscan 网站漏洞的种类有很多种,如何快速扫描寻找漏洞,是渗透测试人员面临的一个棘手问题.Uniscan是Kali Linux预先安装的一个网站漏洞扫描工具.该工具可以针对单 ...
- 网站漏洞扫描工具(appscan,mdcsoft-ips)
网站漏洞扫描工具:主要应用网站漏洞扫描工具,其原理是通过工具通过对网站的代码阅读,发现其可被利用的漏洞进行告示,通过前人收集的漏洞编成数据库,根据其扫描对比做出. 具体网站扫描工具有:appscan, ...
随机推荐
- [Swift]LeetCode325. 最大子数组之和为k $ Maximum Size Subarray Sum Equals k
Given an array nums and a target value k, find the maximum length of a subarray that sums to k. If t ...
- [Swift]LeetCode696. 计数二进制子串 | Count Binary Substrings
Give a string s, count the number of non-empty (contiguous) substrings that have the same number of ...
- [Swift]LeetCode804. 唯一摩尔斯密码词 | Unique Morse Code Words
International Morse Code defines a standard encoding where each letter is mapped to a series of dots ...
- Linux 遭入侵,挖矿进程被隐藏排查记录
今天来给大家分享下这两天遇到的一个问题,服务器被挖矿了,把我的排查记录分享下,希望能帮到有需要的同学. 问题原因 多台服务器持续告警CPU过高,服务器为K8s的应用节点,正常情况下CPU使用率都挺低的 ...
- 汉诺塔问题其实很简单 Python 递归经典面试题
话不多说,上代码 1 def hanoi_move(n, source, dest, intermediate): 2 if n >= 1: # 递归出口,只剩一个盘子 3 hanoi_move ...
- Python内置函数(11)——classmethod
英文文档: classmethod(function) Return a class method for function. A class method receives the class as ...
- 【java提高】---java反射机制
java反射机制 一.概述 1.什么是反射机制 反射机制是在运行状态中,对于任意一个类,都能够知道这个类的所有属性和方法:对于任意一个对象,都能够调用它的任意一个方法和属性:这种动态获取的信息以及动态 ...
- 一个JavaWeb搭建的开源Blog系统,整合SSM框架
搬砖有暇,捣鼓了一个简单的Blog系统(项目地址https://github.com/lenve/JavaEETest/tree/master/MyBlog),适合以下人群学习: 1.已经掌握了jsp ...
- 查找占用资源高的JAVA代码
1. /tmp/hsperfdata_$USER目录 $USER是启动JAVA进程的用户,这里保存的所有用户启动的JAVA进程. 这些都JAVA进程的PID,里面存放的是JVM进程信息.你所用的jsp ...
- SpringCloud入门之常用的配置文件 application.yml和 bootstrap.yml区别
作者其他技术文章 1) Spring Boot 简介 2)SpringCloud入门之YAML格式文件规范学习 3)SpringCloud入门之Spring Boot多环境配置切换指南 4) Elas ...