
FuzzScanner 信息收集小工具
前言:
该工具集成了各种大牛的工具,比如子域名发现,目录扫描,nmap端口扫描,c段地址查询,端口指纹,以及waf查询
00X1:
安装不推荐git安装,首先直接githup脱下来:git clone https://github.com/TideSec/FuzzScanner
安装requirements.txt依赖: pip install -r requirements.txt
安装ruby环境,运行whatweb
安装nmap 实现端口扫描 麻烦
00x2:
所以该工具作者体谅了我们这些脚本小子的热切的内心直接上了docker镜像
git clone https://github.com/TideSec/FuzzScanner
docker images
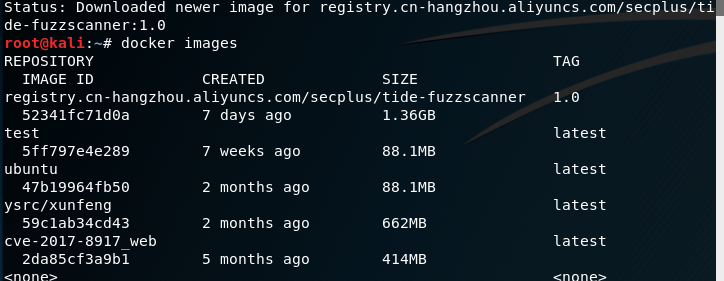
进入docker:docker run -t -i tacid /bin/bash
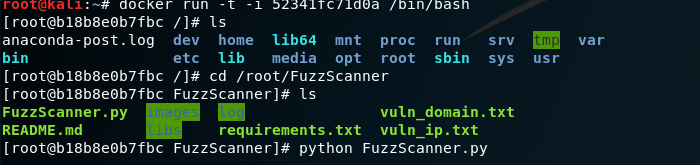
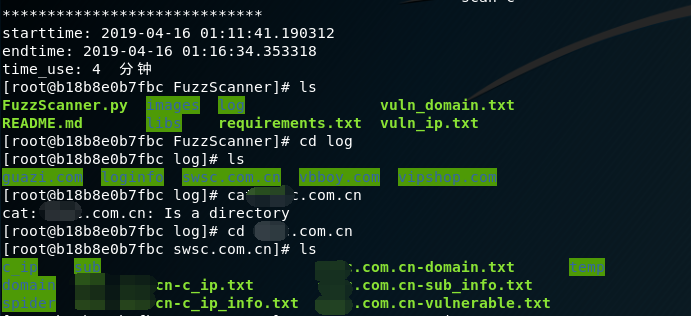
执行fuzzscan执行结果:
具体参数参考如下:
python FuzzScanner.py -hc target.com --> domain && web finger && Dir scan && C scan 设置单个目标网站,子域名枚举 && web指纹识别 && 目录枚举 && C段扫描
python FuzzScanner.py -Hc vuln_domains.txt --> domain && web finger && Dir scan && C scan 从文件读取单个或多个目标网站,子域名枚举 && web指纹识别 && 目录枚举 && C段扫描
python FuzzScanner.py -hca target.com --> domain && web finger && Dir scan && C scan && C allport 设置单个目标网站,子域名枚举 && web指纹识别 && 目录枚举 && C段全端口扫描
python FuzzScanner.py -Hca vuln_domains.txt --> domain && web finger && Dir scan && C scan && C allport 从文件读取单个或多个目标网站,子域名枚举 && web指纹识别 && 目录枚举 && C段全端口扫描
python FuzzScanner.py -h target.com --> domain && web finger && Dir scan 设置单个目标网站,子域名枚举 && web指纹识别 && 目录枚举
python FuzzScanner.py -H vuln_domains.txt --> domain && web finger && Dir scan 从文件读取单个或多个目标网站,子域名枚举 && web指纹识别 && 目录枚举
python FuzzScanner.py -c 192.168.1.1 --> C scan 设置单个IP,进行C段地址探测
python FuzzScanner.py -cd 192.168.1.1 --> C scan && Dir scan 设置单个IP,进行C段地址探测并对web服务进行目录枚举
python FuzzScanner.py -C vuln_ip.txt --> C scan 从文件读取单个或多个目标IP地址,进行C段地址探测 p
ython FuzzScanner.py -Cd vuln_ip.txt --> C scan && Dir scan 从文件读取单个或多个目标IP地址,进行C段地址探测并对web服务进行目录枚举
python FuzzScanner.py -ca 192.168.1.1 --> C scan && C allport 设置单个IP,进行C段地址探测和全端口扫描
python FuzzScanner.py -Ca vuln_ip.txt --> C scan && C allport 从文件读取单个或多个目标IP地址,进行C段地址探测和全端口扫描
from:
https://www.freebuf.com/sectool/200344.html
FuzzScanner 信息收集小工具的更多相关文章
- Linux下显示IP地理位置信息的小工具-nali
一.简介 nali,名字取自中文“哪里”的拼音.nali包含一组命令行程序,其主要功能就是把一些网络工具的输出的IP字符串,附加上地理位置信息(使用纯真数据库QQWry.Dat).例如74.125.1 ...
- 跨平台信息获取小工具第三版本(增加了继承、多线程、异常处理模块、excel表格内容剔除空格)
# coding=utf-8 import threadingimport paramikoimport osimport timeimport xlrdimport xlwtimport openp ...
- Kali Linux信息收集工具
http://www.freebuf.com/column/150118.html 可能大部分渗透测试者都想成为网络空间的007,而我个人的目标却是成为Q先生! 看过007系列电影的朋友,应该都还记得 ...
- Kali Linux信息收集工具全集
001:0trace.tcptraceroute.traceroute 描述:进行路径枚举时,传统基于ICMP协议的探测工具经常会受到屏蔽,造成探测结果不够全面的问题.与此相对基于TCP协议的探测,则 ...
- Kali Linux信息收集工具全
可能大部分渗透测试者都想成为网络空间的007,而我个人的目标却是成为Q先生! 看过007系列电影的朋友,应该都还记得那个戏份不多但一直都在的Q先生(由于年级太长目前已经退休).他为007发明了众多神奇 ...
- ssh远程端口转发&&windows系统提权之信息收集&&网安工具分享(部分)
一.ssh远程端口转发 背景:当我们在渗透过程中,获取到内网的一台仅有内网IP的服务器后,我们可以通过ssh隧道,将内网某个主机的端口进行远程转发 1.网络拓扑图 假设获取的服务器为web服务器,we ...
- RED_HAWK:基于PHP实现的信息收集与SQL注入漏洞扫描工具
无事早上就去逛freebuf看到一款不错的工具,打算介绍给大家 RED_HAWK:基于PHP实现的信息收集与SQL注入漏洞扫描工具 RED HAWK 最新版本:v1.0.0[2017年6月11日] 下 ...
- 被动信息收集1——DNS基础 + DNS解析工具 NSLOOKUP使用
被动信息收集 特点: 基于公开渠道 与目标不直接接触 避免留下一切痕迹 标准參考--OSINT: 美国军方 北大西洋公约组织 名词解释 DNS--Domain Name System 域名系统 因特网 ...
- 『.NET Core CLI工具文档』(二).NET Core 工具遥测(应用信息收集)
说明:本文是个人翻译文章,由于个人水平有限,有不对的地方请大家帮忙更正. 原文:.NET Core Tools Telemetry 翻译:.NET Core 工具遥测(应用信息收集) .NET Cor ...
随机推荐
- element UI 下拉菜单滚动监听(vue指令)
直接看代码吧,可以直接粘贴此代码到你的编辑器中看效果. <template> <div class="page-component"> <div cl ...
- Spring XML文件配置
singleton不能创建多对象(默认) <?xml version="1.0" encoding="UTF-8"?> <beans xmln ...
- 在java中浅谈Math类中的常用方法
通过最近的学习,学到了一些的Math类中的常见方法 package org.stm.demo; public class Test { public static void main(String[] ...
- XMind 8 pro update 7激活方法
激活过程 0.下载XMindCracker.(自行百度下载)1.断网,使用修改hosts方法,在最后一行添加0.0.0.0 www.xmind.net2.将XMindCrack.jar拷贝到XMind ...
- HDU 2176:取(m堆)石子游戏(Nim博弈)
取(m堆)石子游戏 Time Limit: 3000/1000 MS (Java/Others) Memory Limit: 32768/32768 K (Java/Others) Total Sub ...
- 在VMware上安装CentOS6 64位操作系统
---恢复内容开始--- 1.创建新的虚拟机 2.选择自定义,点击下一步: 3.找到镜像位置,添加: 4.点击“稍后安装操作系统”,点击“下一步”: 5.默认点击“下一步”,然后分配CPU: 这里内存 ...
- Sqoop简介
一 Sqoop是什么 Sqoop:SQL-to-Hadoop 连接传统关系型数据库和Hadoop的桥梁 把关系型数据库的数据导入到 Hadoop 系统 ( 如 HDFS.HBase 和 Hive) ...
- 简单尝试利用维控LeviStudioU的一栈缓冲区溢出漏洞
这是别人给我发的,让我分析一下,看能否写出exp.只怪自己水平不够,最后没能写出exp,以下为自己的分析思路 环境为win10 pro x64 英文版(10.0.16299) 默认安全配置 一.漏洞分 ...
- 去重和分类后缀asp、php等路径 用python3写的
我们在做渗透的时候肯定会用上扫描器的,本人一般会用御剑,当然你也会喜欢别的工具. 很多时候,能否渗透成功其实还挺依赖与字典的,如果把后台给扫出来了,恰好还弱口令,那么岂不是美滋滋. 因此,有一个好的字 ...
- UCenter通信原理
https://www.jb51.net/article/59666.htm 1.用户登录discuz,通过logging.php文件中的函数uc_user_login对post过来的数据进行验证,也 ...