
DRF的权限和频率
DRF的权限
权限组件源码
权限和频率以及版本认证都是在initial方法里初始化的

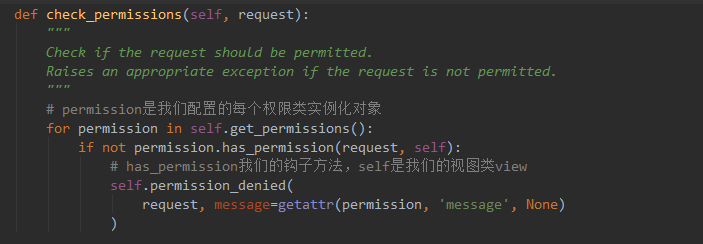
我们的权限类一定要有has_permission方法~否则就会抛出异常~~这也是框架给我提供的钩子~~
在rest_framework.permissions这个文件中~存放了框架给我们提供的所有权限的方法~~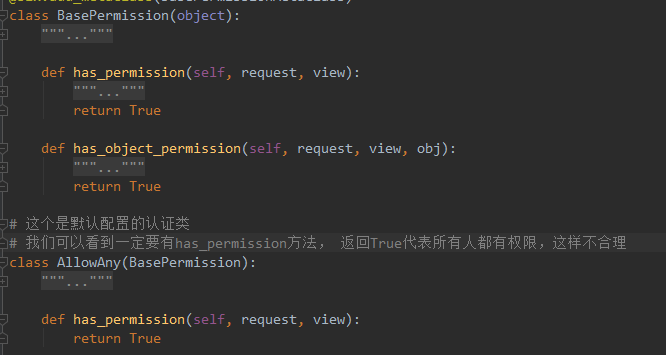
主要说下BasePermission 这个是我们写权限类继承的一个基础权限类~~~
权限的详细用法
initial方法在初始化的时候是有顺序的:版本-->权限-->频率
写权限类
class MyPermission(object):

    message = '权限不足'

    def has_permission(self, request, view):

        # 权限逻辑

        """

        自定义VIP用户权限,

        注意我们初始化时候的顺序是:版本-->权限-->频率

        所以只要认证通过我们这里就可以通过request.user,拿到我们用户信息

        request.auth就能拿到用户对象

        """

        user_obj = request.user

        if user_obj.type == 1:

            return False

        else:

            return True
局部视图注册
class TestPermission(APIView):

    authentication_classes = [MyAuth, ]

    permission_classes = [MyPermission, ]

    def get(self, request):

        return Response('vip用户能看的电影')
全局注册 settings.py
REST_FRAMEWORK = {

    # 默认使用的版本控制类

    'DEFAULT_VERSIONING_CLASS': 'rest_framework.versioning.URLPathVersioning',

    # 允许的版本

    'ALLOWED_VERSIONS': ['v1', 'v2'],

    # 版本使用的参数名称

    'VERSION_PARAM': 'version',

    # 默认使用的版本

    'DEFAULT_VERSION': 'v1',

    # 配置全局认证

    # 'DEFAULT_AUTHENTICATION_CLASSES': ["BRQP.utils.MyAuth", ]

    # 配置全局权限

    "DEFAULT_PERMISSION_CLASSES": ["BROP.utils.MyPermission"]

}
DRF的频率
频率限制是做什么的
开放平台的API接口调用需要限制其频率,以节约服务器资源和避免恶意的频繁调用。
我们的DRF提供了一些频率限制的方法。
频率组件源码
版本、认证、权限、频率这几个组件的源码是一个流程。
频率组件原理
DRF中的频率控制基本原理是基于访问次数和时间的,当然我们可以通过自己定义的方法来实现。
当我们请求进来,走到我们频率组件的时候,DRF内部会有一个字典来记录访问者的IP,
以这个访问者的IP为key,value为一个列表,存放访问者每次访问的时间,
{ IP1: [第三次访问时间,第二次访问时间,第一次访问时间],}
把每次访问最新时间放入列表的最前面,记录这样一个数据结构后,通过什么方式限流呢~~
如果我们设置的是10秒内只能访问5次,
-- 1,判断访问者的IP是否在这个请求IP的字典里
-- 2,保证这个列表里都是最近10秒内的访问的时间
判断当前请求时间和列表里最早的(也就是最后的一个的)请求时间的差
如果差大于10秒,说明请求已经不是最近10秒内的,删除掉,
继续判断倒数第二个,直到差值小于10秒
-- 3,判断列表的长度(即访问次数),是否大于我们设置的5次,
如果大于就限流,否则放行,并把时间放入列表的最前面。
频率组件的详细用法
频率组件的配置方式其实跟上面的组件都一样。
自定义的频率限制类
import time

VISIT_RECORD = {}

class MyThrottle(object):

    """

    一分钟允许访问5次

    """

    def __init__(self):

        self.history = []

    def allow_request(self, request, view):

        # 获取用户的IP地址META   REMOTE_ADDR

        ip = request.META.get('REMOTE_ADDR', '')

        # 如果ip不在字典中

        if ip not in VISIT_RECORD:

            # 则ip作为key,当前时间作为value加入到VISIT_RECORD中

            VISIT_RECORD[ip] = [time.time(), ]

        # 如果ip在字典中

        else:

            history = VISIT_RECORD[ip]

            # 用self.history接一下变量

            self.history = history

            # 把最近访问的时间插入到列表的最前面

            history.insert(0, time.time())

            # 先确保列表时间是允许范围之内的

            while self.history[0] - self.history[-1] > 60:

                self.history.pop()

                # 判断列表长度

            if not len(self.history) <= 5:

                return False

        return True

    # 等待信息

    def wait(self):

        # 超出访问频率后提示限制时间还剩多少

        return 60 - (self.history[0] - self.history[-1])
配置自定义频率限制
REST_FRAMEWORK = {

    # ......

    # 频率限制的配置

    "DEFAULT_THROTTLE_CLASSES": ["Throttle.throttle.MyThrottle"],

    }

}
使用自带的频率限制类
from rest_framework.throttling import SimpleRateThrottle

class DRFThrottle(SimpleRateThrottle):

    scope = 'WD'

    def get_cache_key(self, request, view):

        # 拿ip地址

        return self.get_ident(request)
配置频率限制
REST_FRAMEWORK = {

    # 频率限制的配置

    # "DEFAULT_THROTTLE_CLASSES": ["Throttle.throttle.MyVisitThrottle"],

    "DEFAULT_THROTTLE_CLASSES": ["Throttle.throttle.MyThrottle"],

    "DEFAULT_THROTTLE_RATES":{

        'WD':'5/m',         #速率配置每分钟不能超过5次访问,WD是scope定义的值,

    }

}
我们可以在postman~~或者DRF自带的页面进行测试都~~可以没什么区别~~
DRF的权限和频率的更多相关文章
- DRF之权限认证频率组件
概要 retrieve方法源码剖析 认证组件的使用方式及源码剖析 权限组件的使用方式及源码剖析 频率组件的使用方式及源码剖析 知识点复习回顾 Python逻辑运算 知识点复习回顾一:Python逻辑运 ...
- DRF 认证 权限 视图 频率
认证组件 使用:写一个认证类,继承BaseAuthentication 在类中写authenticate方法,把request对象传入 能从request对象中取出用户携带的token根据token判 ...
- DRF之权限认证频率组建
认证组件 很久很久以前,Web站点只是作为浏览服务器资源(数据)和其他资源的工具,甚少有什么用户交互之类的烦人的事情需要处理,所以,Web站点的开发这根本不关心什么人在什么时候访问了什么资源,不需要记 ...
- DRF之权限和频率限制
一.权限 权限可以限制用户对视图的访问和对具体数据对象的访问. 在执行视图的dispatch方法前,会先进行视图访问权限的判断 在通过get_object获取对象时,会进行模型对象访问权限的判断 源码 ...
- DRF 权限和频率
Django Rest Framework 权限组件 DRF的权限 权限组件源码解析 我们之前说过了DRF的版本和认证~也知道了权限和频率跟版本认证都是在initial方法里初始化的~~ 其实我们版本 ...
- drf6 权限和频率控制组件
对某件事情决策的范围和程度,我们叫做权限,权限是我们在项目开发中非常常用到的. DRF框架给我们提供的权限组件 权限组件 之前DRF的版本和认证,知道了权限和频率跟版本认证都是在initial方法里初 ...
- rest-framework框架——认证、权限、频率组件
一.rest-framework登录验证 1.models.py添加User和Token模型 class User(models.Model): name = models.CharField(max ...
- Django-Rest-Framework的权限和频率
Django-Rest-Framework的权限和频率 restful framework DRF的权限 权限是什么 权限到底是是干什么用的 比如,我们申请博客的时候,一定要向管理员申请,也就是说管理 ...
- restful(3):认证、权限、频率 & 解析器、路由控制、分页、渲染器、版本
models.py中: class UserInfo(models.Model): name = models.CharField(max_length=32) psw = models.CharFi ...
随机推荐
- CKEditor 5
1.官网 https://ckeditor.com/ckeditor-5/download/ 2.
- 机器学习进阶-案例实战-答题卡识别判 1.cv2.getPerspectiveTransform(获得投射变化后的H矩阵) 2.cv2.warpPerspective(H获得变化后的图像) 3.cv2.approxPolyDP(近似轮廓) 4.cv2.threshold(二值变化) 7.cv2.countNonezeros(非零像素点个数)6.cv2.bitwise_and(与判断)
1.H = cv2.getPerspectiveTransform(rect, transform_axes) 获得投射变化后的H矩阵 参数说明:rect表示原始的位置左上,右上,右下,左下, tra ...
- Choose unique values for the 'webAppRootKey' context-param in your web.xml files!
在Tomcat的server.xml中配置两个context,出现其中一个不能正常启动,交换配置顺序,另一个又不能正常启动,即始终只有第二个配置能启动的情况.如果单独部署,都没有问题.报错大致内容如下 ...
- CAS单点登录原理解析
转自: https://www.cnblogs.com/lihuidu/p/6495247.html 1.基于Cookie的单点登录的回顾 基于Cookie的单点登录核心原理: 将用户名 ...
- centos 卸载mysql
1 删除Mysql yum remove mysql mysql-server mysql-libs mysql-server; find / -name mysql 将找到的相关东西delete掉 ...
- java.util.Arrays$ArrayList addAll报错
执行下面代码时报错: List<String> centerList = WebConstants.SUPPORT_BIG_CENTERS_LIST; // WebConstants.SU ...
- LeetCode OJ 89. Gray Code
题目 The gray code is a binary numeral system where two successive values differ in only one bit. Give ...
- git-03 建立分支
git branch han git checkout git push origin han
- Java复习 之流
在Java程序中 对于数据的输入/输出操作以“流”方式进行:提供了各种各样的流类,用以获取各种不同的种类的数据,程序中通过标准的方法输入或输出数据 Inputstream 例子1: 但是中文会乱码 应 ...
- ArcGIS案例学习笔记-中国2000坐标转换实例
ArcGIS案例学习笔记-中国2000坐标转换实例 联系方式:谢老师,135-4855-4328,xiexiaokui#qq.com 目的:西安1980.中国2000.WGS84(GPS)等任意坐标系 ...