
实验吧_天下武功唯快不破&让我进去(哈希长度拓展攻击)
天下武功唯快不破
第一反应就去抓包,看到返回包的header中有FLAG的值,base64解码后得到下图所示
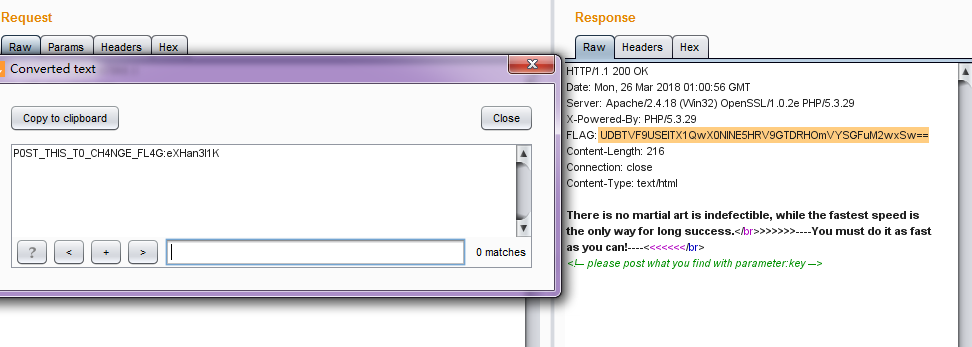
这就要求我们在请求头中post相应key的值,我直接在burp中尝试了多次都没有用,想起来这道题讲的应该是快,所以果断拿出python跑一跑
 import requests

 import base64

 url = 'http://ctf5.shiyanbar.com/web/10/10.php'

 r = requests.get(url).headers['FLAG']

 key = base64.b64decode(r).decode().split(':')[1]

 flag = {'key':key}

 print(flag)

 print(requests.post(url, data = flag).text)
可直接得到flag
让我进去
查看源码并没有发现什么提示,随便输入账号密码看看,看到cookie有个两个醒目的参数
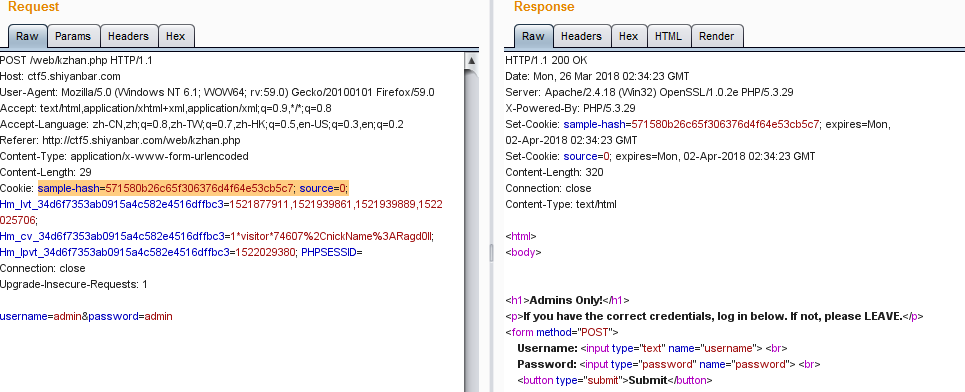
把source改成1试了试,果然出现了源码
 $flag = "XXXXXXXXXXXXXXXXXXXXXXX";

 $secret = "XXXXXXXXXXXXXXX"; // This secret is 15 characters long for security!

 $username = $_POST["username"];

 $password = $_POST["password"];

 if (!empty($_COOKIE["getmein"])) {

     if (urldecode($username) === "admin" && urldecode($password) != "admin") {

         if ($COOKIE["getmein"] === md5($secret . urldecode($username . $password))) {

             echo "Congratulations! You are a registered user.\n";

             die ("The flag is ". $flag);

         }

         else {

             die ("Your cookies don't match up! STOP HACKING THIS SITE.");

         }

     }

     else {

         die ("You are not an admin! LEAVE.");

     }

 }

 setcookie("sample-hash", md5($secret . urldecode("admin" . "admin")), time() + (60 * 60 * 24 * 7));

 if (empty($_COOKIE["source"])) {

     setcookie("source", 0, time() + (60 * 60 * 24 * 7));

 }

 else {

     if ($_COOKIE["source"] != 0) {

         echo ""; // This source code is outputted here

     }

 }
这里可以看到三个获取flag前的判断语句:
1.username为damin
2.password不为admin
3.cookie中的getmein参数的值等于md5($secret . urldecode($username . $password))
一脸懵逼,哭着去找wp。
哈希长度扩展攻击 (瑟瑟发抖 听都没听过)
贴一下大佬的相关解释,研究了一整晚还是懵懵懂懂的
hash哈希长度扩展攻击解析(记录一下,保证不忘)
实验吧-让我进去【salt加密 哈希长度拓展攻击】
先放着吧╮(๑•́ ₃•̀๑)╭
实验吧_天下武功唯快不破&让我进去(哈希长度拓展攻击)的更多相关文章
- 【笔记】如何查看HTTP请求头&&【实验吧】天下武功唯快不破
打开Chrome浏览器,点击右上角“三”按钮. 点击工具-----再点击开发者工具 找到Network选项框.以百度经验页面为例,点击任务选框来查看网络请求流 在Network框内会有所有的请 ...
- CTF---Web入门第十六题 天下武功唯快不破
天下武功唯快不破分值:10 来源: 北邮天枢战队 难度:易 参与人数:10787人 Get Flag:2264人 答题人数:3373人 解题通过率:67% 看看响应头 格式:CTF{ } 解题链接: ...
- 实验吧--web--天下武功唯快不破
---恢复内容开始--- 英文翻译过来嘛,就是:天下武功无快不破嘛.(出题者还是挺切题的) 看看前端源码: 注意这里 please post what you find with parameter: ...
- 【实验吧】CTF_Web_天下武功唯快不破
打开链接"http://ctf5.shiyanbar.com/web/10/10.php",从页面内容未发现明显信息,查看源代码发现"please post what y ...
- 实验吧-web-天下武功唯快不破(Python中byte和str的转换)
题目:看看响应头 打开网站,既然已经提示我们看响应头了,那我们就看看呗(习惯bp,也可直接F12查看) 可以看到,响应头部分有个FLAG,而且有提示:please post what you find ...
- web-天下武功唯快不破
没有武术是不可摧毁的,而最快的速度是获得长期成功的唯一途径.>>>>>> ----你必须尽可能快地做到这一点!---- <<<<<&l ...
- QCon笔记~《天下武功,唯快不破——面向云原生应用的Java冷启动加速技术》
上周去听了QCon全球开发大会,其中有几场印象比较深刻的分享,除去几个比较概念化的话题,在Java技术演进这个Topic里的几个分享都是比较有干货的(但感觉工作中用不到) 首先是关于林子熠老师分享的冷 ...
- Redis 核心篇:唯快不破的秘密
天下武功,无坚不摧,唯快不破! 学习一个技术,通常只接触了零散的技术点,没有在脑海里建立一个完整的知识框架和架构体系,没有系统观.这样会很吃力,而且会出现一看好像自己会,过后就忘记,一脸懵逼. 跟着「 ...
- 唯快不破:Web 应用的 13 个优化步骤
时过境迁,Web 应用比以往任何时候都更具交互性.搞定性能可以帮助你极大地改善终端用户的体验.阅读以下的技巧并学以致用,看看哪些可以用来改善延迟,渲染时间以及整体性能吧! 更快的 Web 应用 优化 ...
随机推荐
- Oracle Orion tool check io(ORACLE Orion 工具查看以及校验IO)
文档主要来自oracle官方文档performance 8.3章节 Oracle数据库提供了Orion,一种 I/O校准工具.Orion是预测Oracle数据库性能的工具,无需安装Oracle或创建数 ...
- div内文字显示两行,多出的文字用省略号显示
用-webkit-私有属性,代码如下:text-overflow: -o-ellipsis-lastline;overflow: hidden;text-overflow: ellipsis;disp ...
- Leetcode 2——Range Sum Query - Mutable(树状数组实现)
Problem: Given an integer array nums, find the sum of the elements between indices i and j (i ≤ j), ...
- 在linux环境下安装JDK并配置环境变量
操作步骤如下 1.根据linux服务器的系统版本在官网下载相应linux版本JDK(32位下载x86,64位下载x64) 2.通过远程连接工具(filezilla)将下载好的JDK上传至linux服务 ...
- MySQL之数据的insert-delete-update操作
主要是对数据的一些基本操作:增加.删除.修改
- HDFS架构
- OO前三次作业总结
一.第一次作业 1.程序设计分析  图1 第一次作业类图 ![name](https://images2018.cnb ...
- 6块300G SCSI RAID5,两块硬盘损坏的数据恢复总结
[用户单位]XXXX网站[数据恢复故障描述]DELL POWEREDGE 2850服务器,内置6块300G SCSI硬盘 ,组成RAID5,安装LINUX REDHAT 4操作系统,存储大量照片,文件 ...
- typedef 使用
1,C 语言提供了 typedef 关键字,您可以使用它来为类型取一个新的名字. #include<stdio.h> typedef unsigned char BYTE; int mai ...
- cookieUtil
public class CookieUtil { /** * 设置cookie * @param name cookie名字 * @param value cookie值 * @param maxA ...