
linux(二)用户和用户组管理
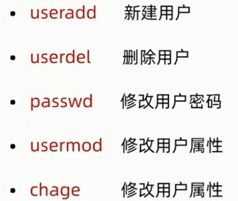
root用户可以访问自己的家目录,访问配置文件,访问普通用户的家目录
普通用户只能访问自己的家目录和root用户开放的目录
普通用户之间无法访问对方的家目录
创建用户,用id查看用户信息,root的uid是0,如果把普通用户uid改为0,则该普通用户变为root用户
创建普通用户,/home下会创建普通用户的家目录
/etc/passwd会多出来用户信息
/etc/shadow会有用户密码信息
[root@node01 ~]# useradd wilson

[root@node01 ~]# id root

uid=(root) gid=(root) groups=(root)

[root@node01 ~]# id wilson

uid=(wilson) gid=(wilson) groups=(wilson)

[root@node01 ~]# id abc

id: abc: no such user

[root@node01 ~]#

[root@node01 ~]# ls /root

backup  bin  downloads

[root@node01 ~]# ls /home/wilson

[root@node01 ~]# ls -a /home/wilson

.  ..  .bash_logout  .bash_profile  .bashrc

[root@node01 ~]# ls /etc/passwd

/etc/passwd

[root@node01 ~]# tail - /etc/passwd

hive:x:::Hive:/var/lib/hive:/sbin/nologin

kafka:x:::Kafka:/var/lib/kafka:/sbin/nologin

kms:x:::Hadoop KMS:/var/lib/hadoop-kms:/sbin/nologin

yarn:x:::Hadoop Yarn:/var/lib/hadoop-yarn:/sbin/nologin

oozie:x:::Oozie User:/var/lib/oozie:/sbin/nologin

kudu:x:::Kudu:/var/lib/kudu:/sbin/nologin

hbase:x:::HBase:/var/lib/hbase:/sbin/nologin

impala:x:::Impala:/var/lib/impala:/sbin/nologin

spark:x:::Spark:/var/lib/spark:/sbin/nologin

wilson:x::::/home/wilson:/bin/bash

[root@node01 ~]# tail - /etc/shadow

hive:!!:::::::

kafka:!!:::::::

kms:!!:::::::

yarn:!!:::::::

oozie:!!:::::::

kudu:!!:::::::

hbase:!!:::::::

impala:!!:::::::

spark:!!:::::::

wilson:!!:::::::
设置密码
[root@node01 ~]# passwd wilson

Changing password for user wilson.

New password:

BAD PASSWORD: The password fails the dictionary check - it is too simplistic/systematic

Retype new password:

passwd: all authentication tokens updated successfully.
删除用户,如果不加-r,仍会保留用户的家目录
[root@node01 ~]# userdel wilson

[root@node01 ~]# ls /home

wilson

[root@node01 ~]# ls /home/ -l

total

drwx------     Nov  : wilson

[root@node01 ~]# userdel -r wilson

userdel: user 'wilson' does not exist

[root@node01 ~]# ls /home

wilson

[root@node01 ~]# useradd wilson

useradd: warning: the home directory already exists.

Not copying any file from skel directory into it.

Creating mailbox file: File exists

[root@node01 ~]# userdel -r wilson

[root@node01 ~]# ls /home
usermod -d可以改变用户的家目录
[root@node01 ~]# man usermod

[root@node01 ~]# useradd wilson

[root@node01 ~]# usermod -d /home/w1 wilson
用户组管理
创建用户的时候指定用户组 useradd -g
[root@node01 ~]# groupadd group1

[root@node01 ~]# usermod -g group1 wilson

[root@node01 ~]# id wilson

uid=(wilson) gid=(group1) groups=(group1)

[root@node01 ~]# useradd -g group1 user1

[root@node01 ~]# id user1

uid=(user1) gid=(group1) groups=(group1)
临时切换用户 su
[root@node01 ~]# su - user1

Last login: Sun Nov  :: CST  on pts/
- 是在切换用户的同时,运行的环境也进行切换
无法访问root的家目录
[user1@node01 ~]$ cd /root

-bash: cd: /root: Permission denied
不带-是不完全的切换
[root@node01 ~]# su user1

[user1@node01 root]$ pwd

/root

[user1@node01 root]$ ls

ls: cannot open directory .: Permission denied
在root的家目录下,但仍没有权限访问
linux(二)用户和用户组管理的更多相关文章
- Linux命令——用户和用户组管理
Linux命令--用户和用户组管理 命令groupadd 作用:新增组 格式:groupadd [-g GID] groupname 参数:-g,指定GID,一般从500开始 说明:一般不必加-g参数 ...
- 2019/12/11学习内容摘要(Linux系统用户与用户组管理①)
一,认识/etc/passwd和/etc/shadow 1. /etc/passwd :文件中保存系统中所有的用户和用户的主要信息. 在命令行输入 cat /etc/passwd | head ( ...
- linux之用户和用户组管理详解
#############用户和用户组管理###################linux只认识UID和GID #可在/etc/passwd 和/etc/group中找到 ##/etc/passwd ...
- Linux 学习笔记04丨Linux的用户和用户组管理
Chapter 3. 用户和用户组管理 由于Linux系统是一个多用户多任务的分时操作系统,任何一个要使用系统资源的用户,都必须首先向系统管理员申请一个账号,然后以该账号身份进入系统. 3.0 用户与 ...
- Linux 操作系统的用户和用户组管理
Linux系统是一个多用户多任务的分时操作系统,任何一个要使用系统资源的用户,都必须首先向系统管理员申请一个账号,然后以这个账号的身份进入 系统.用户的账号一方面可以帮助系统管理员对使用系统的用户进行 ...
- [Linux/Unix]用户和用户组管理
Linux系统是一个多用户多任务的分时操作系统,任何一个要使用系统的用户,都必须拥有自己的账号. 实现用户的管理,主要做: 用户账号的添加.删除.修改: 用户口令的管理: 用户组的管理. (一)用户的 ...
- linux系统用户以及用户组管理
本系列的博客来自于:http://www.92csz.com/study/linux/ 在此,感谢原作者提供的入门知识 这个系列的博客的目的在于将比较常用的liunx命令从作者的文章中摘录下来,供自己 ...
- linux入门教程(七) linux系统用户以及用户组管理
关于这部分内容,笔者在日常的linux系统管理工作中用到的并不多,但这并不代表该内容不重要.毕竟linux系统是一个多用户的系统,每个账号都干什么用,你必须了如指掌.因为这涉及到一个安全的问题. [认 ...
- Linux的用户和用户组管理
Linux是个多用户多任务的分时操作系统,所有一个要使用系统资源的用户都必须先向系统管理员申请一个账号,然后以这个账号的身份进入系统.用户的账号一方面能帮助系统管理员对使用系统的用户进行跟踪,并控 ...
随机推荐
- 谜之WA
完全k叉树 谜之WA #include<bits/stdc++.h> using namespace std; typedef unsigned long long ll; ll k,n; ...
- LintCode之左填充
题目描述: 分析:由样例可知,第二个参数表示要返回的字符串的最小长度,所以当给定字符串的长度小于规定字符串最小长度时就在左边填充空格,另外还有一个重载方法leftpad的第三个参数指定左边填充的字符. ...
- EZOJ #362历史
分析 就是保存前pi-1个数每个ai出现多少次 然后维护这些数当前剩余的最大值 每次和新加进来的比较即可 如果新的大直接取 否则新的最大值一定不大于原来的最大值 因此o(n) 代码 #include& ...
- 【SpringBoot】 项目中运用的一些技巧,mybatis-plus 自动编译等(持续更新)
前言 本文将总结项目中用到的一些springboot 的技巧,持续更新. Mybatis-Plus 的运用 使用原因: 主要是节省了Mapper层的编写,通过继承BaseMapper可以直接调用通用的 ...
- Mongodb php扩展及安装
Mongodb php扩展 Mongodb安装 1: 下载mongodb www.mongodb.org 下载最新的stable版 2: 解压文件 3: ...
- ECMAScript 2015 迭代器协议:实现自定义迭代器
迭代器协议定义了一种标准的方式来产生一个有限或无限序列的值,并且当所有的值都已经被迭代后,就会有一个默认的返回值. 当一个对象只有满足下述条件才会被认为是一个迭代器:它实现了一个 next() 的方法 ...
- springboot jpa 级联操作及测试问题 (@Transactional与@Test)
前言:测试springboot版本 :springBootVersion = '2.0.5.RELEASE' 一 :搬运@Transactional B. 如果加了事务,必须做好开发环境测试( ...
- 面向JVM的应用程序的项目结构
对于Maven所用的项目结构,称为Maven标准的目录结构,不包含git 一.一个典型的源代码结构: / [project-name] README.txt LICENSE.txt pom.xml / ...
- OSPF协议——原理及实验
首先命令部分: ospf 1 进入ospf协议 area 0 划定自治区域 因为实验只用了1个区域所以参数就为0 也就是骨干区域 network +网段+反写掩码(0.0.0.255)指定运行OSPF ...
- PHP中的九大缓存技术
1.全页面静态化缓存也就是将页面全部生成html静态页面,用户访问时直接访问的静态页面,而不会去走php服务器解析的流程.此种方式,在CMS系统中比较常见,比如dedecms: 一种比较常用的实现方式 ...